Amazon SES: vollständiger Leitfaden zur DNS-Konfiguration und E-Mail-Authentifizierung
Von CaptainDNS
Veröffentlicht am 20. Januar 2026
Aktualisiert am 29. September 2026
- Amazon SES bietet E-Mail-Versand zu 0,10 $ pro 1.000 E-Mails im nutzungsbasierten Tarif, mit 7 Regionen in Europa.
- Easy DKIM generiert 3 CNAME, die sowohl zur Domain-Verifizierung als auch zur DKIM-Signierung dienen (automatische Rotation, von AWS verwaltet).
- Custom MAIL FROM ist unerlässlich für das SPF-DMARC-Alignment, ohne es authentifiziert SPF mit
amazonses.com. - Für
p=rejectkombinieren Sie Easy DKIM + Custom MAIL FROM + Relaxed Alignment (adkim=r,aspf=r). - Steigen die Bounces, obwohl SPF und DKIM bestehen, prüfen Sie die Reputation pro Quelle: SES-Tenants isolieren jeden Kunden oder jede Anwendung, schützen aber nicht den Account.
Warum Amazon SES Ihre Aufmerksamkeit verdient?
Amazon SES verarbeitet seit seiner Einführung im Jahr 2011 mehr als eine Billion E-Mails pro Jahr. Mit einer Preisgestaltung von 0,10 $ pro 1.000 E-Mails im nutzungsbasierten Tarif (ohne die Pläne Essentials, Pro und Enterprise) ist es eine der wirtschaftlichsten Optionen für transaktionalen und Marketing-E-Mail-Versand.
Was den Unterschied macht:
- API v2 (September 2019): Nachrichten bis zu 40 MB, native Abmeldeverwaltung, benutzerdefinierte Header ohne Raw-E-Mail
- 7 Regionen in Europa: Frankfurt, Irland, London, Paris, Stockholm, Mailand, Zürich
- Virtual Deliverability Manager: Reputations-Dashboard und automatisierte Empfehlungen
Dieser Leitfaden konzentriert sich auf die DNS-Konfiguration und Authentifizierung. Das Ziel: optimale Zustellbarkeit kompatibel mit p=reject.
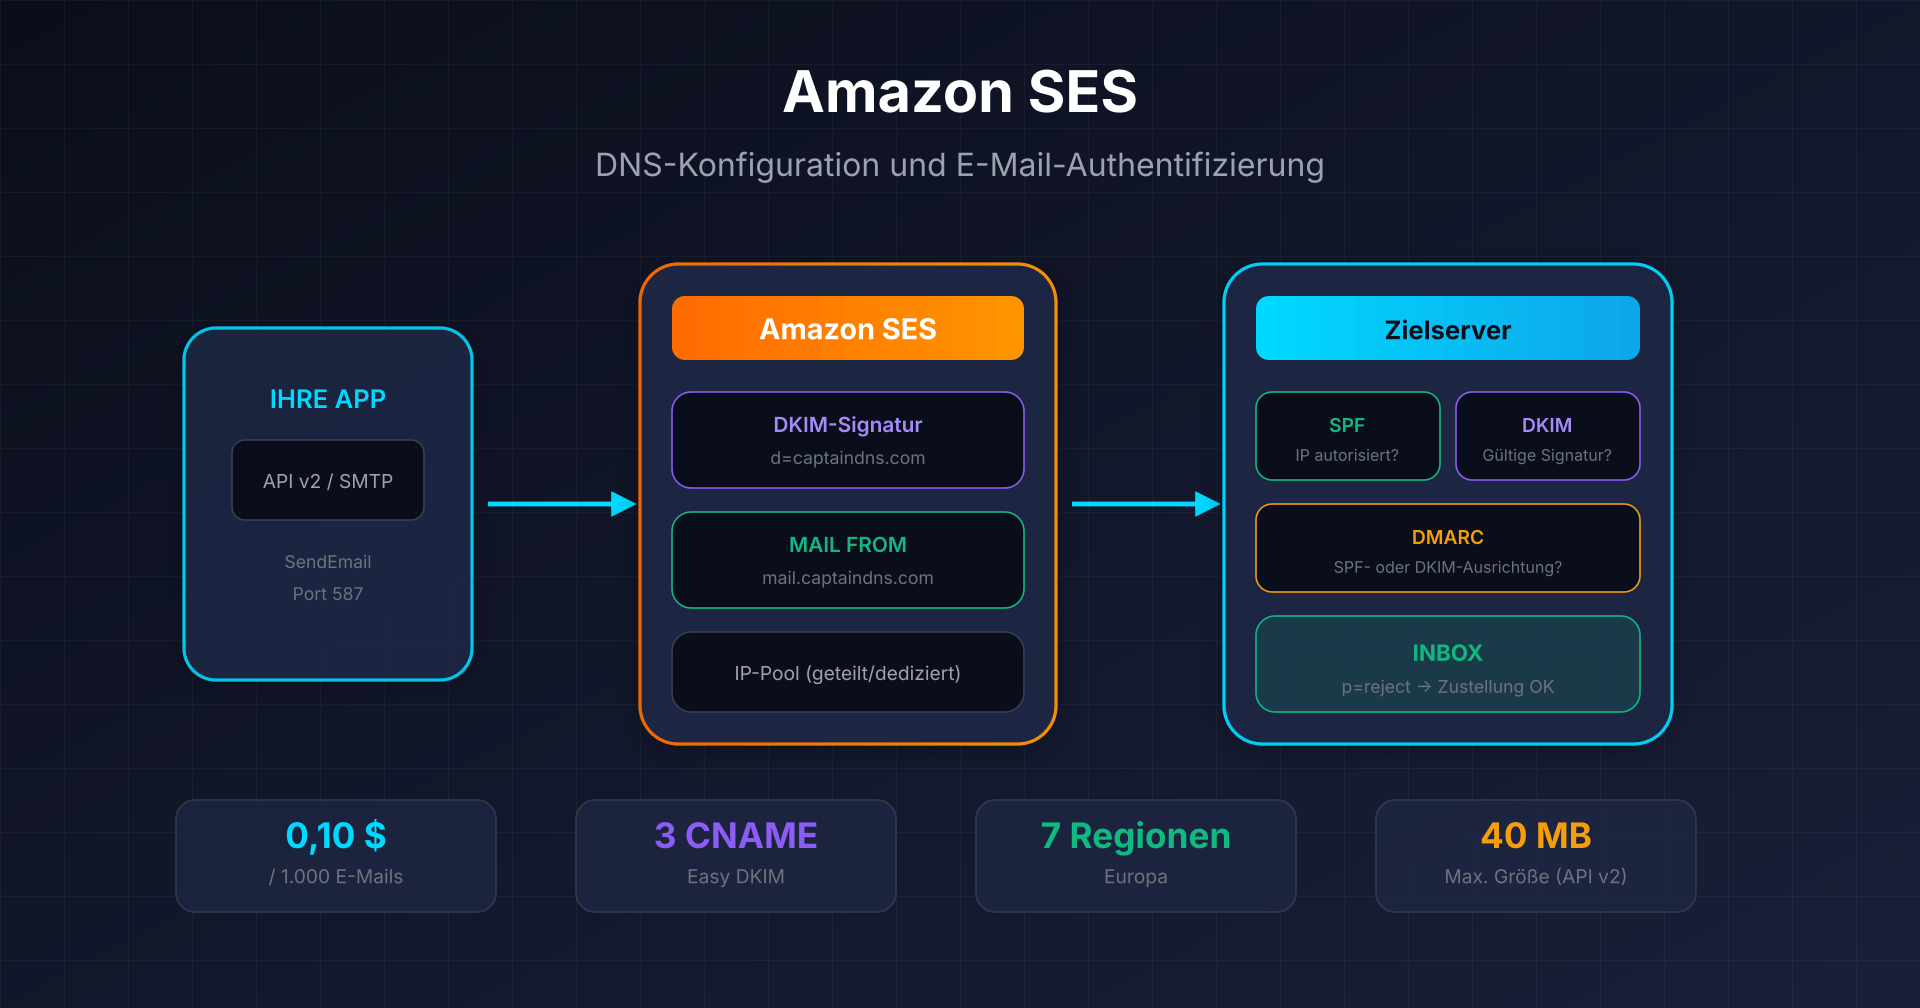
SES-Versandarchitektur und Authentifizierungsablauf
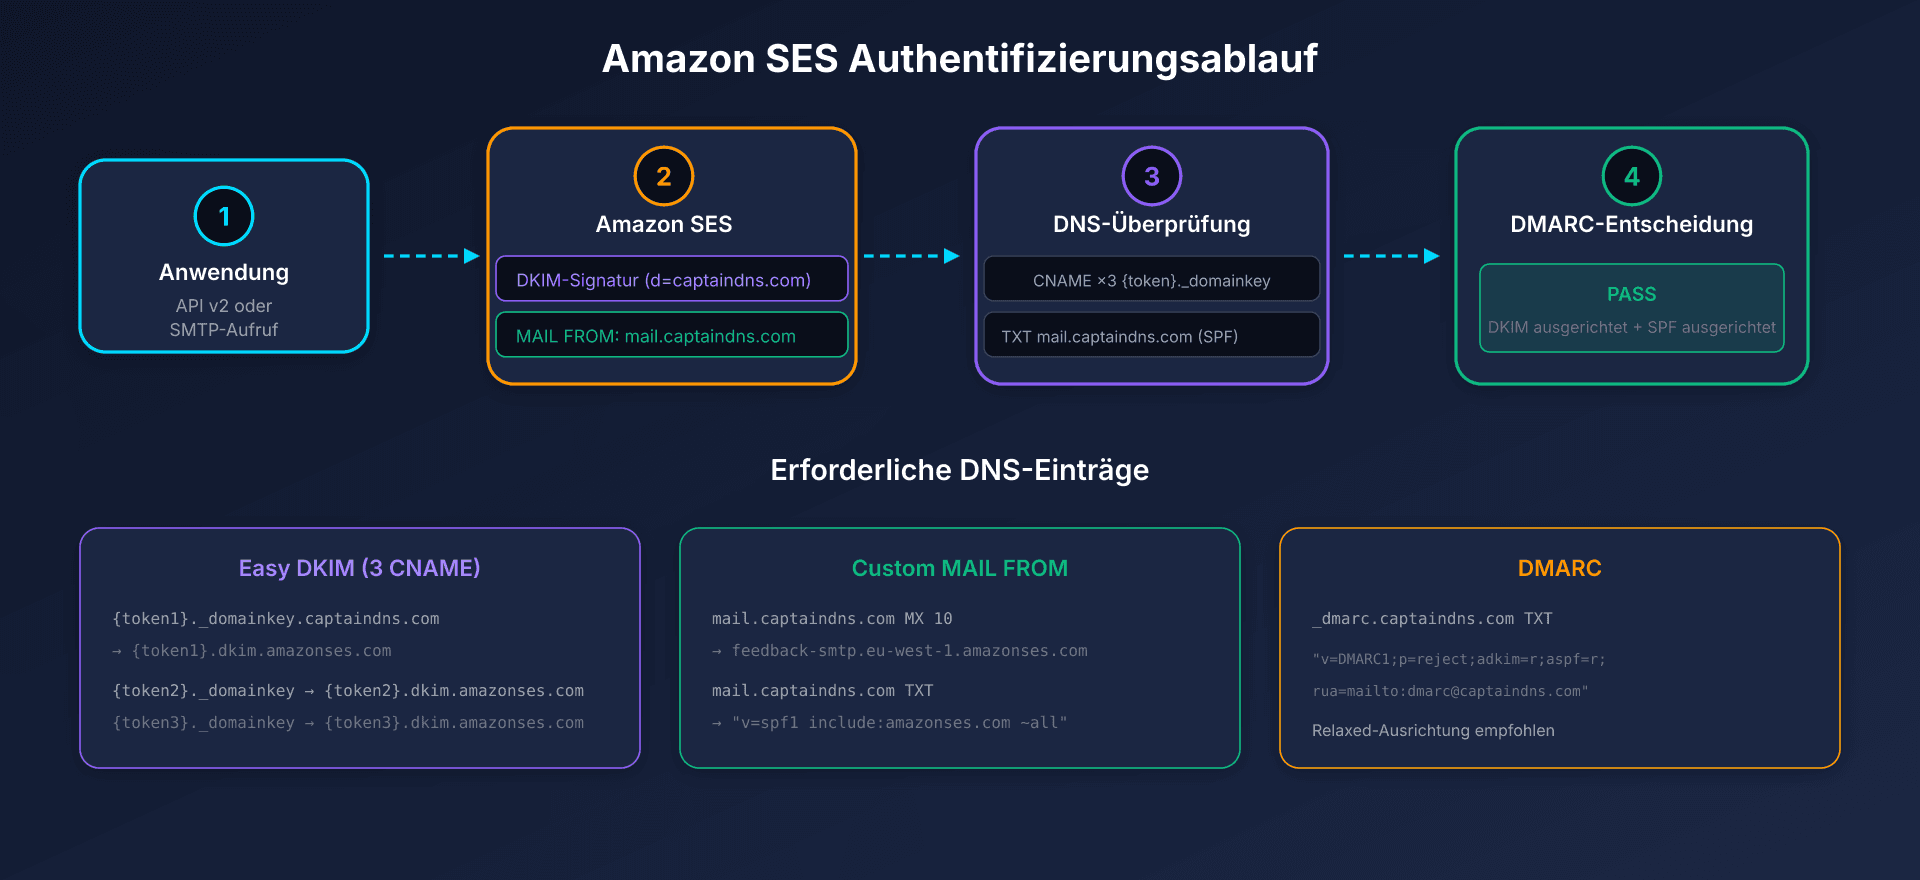
Wenn Sie über SES versenden:
- Ihre Anwendung ruft die API v2 auf oder verwendet SMTP
- SES signiert die Nachricht mit Ihrem DKIM-Schlüssel (Domain
d=captaindns.com) - Der Empfangsserver überprüft SPF (Sende-IP), DKIM (Signatur), dann DMARC (Alignment)
Vollständige DNS-Konfiguration
Easy DKIM: die empfohlene Methode
Easy DKIM generiert 3 CNAME-Einträge, die zwei Funktionen erfüllen:
- Verifizierung des Domain-Eigentums (kein TXT
_amazonseserforderlich) - DKIM-Signierung mit automatischer Schlüsselrotation, von AWS verwaltet
{token1}._domainkey.captaindns.com  CNAME  {token1}.dkim.amazonses.com
{token2}._domainkey.captaindns.com  CNAME  {token2}.dkim.amazonses.com
{token3}._domainkey.captaindns.com  CNAME  {token3}.dkim.amazonses.com
In Mailand und Zürich enthält das Ziel die Region: {token}.dkim.eu-south-1.amazonses.com bzw. {token}.dkim.eu-central-2.amazonses.com.
Schlüsselgröße: RSA 2048-Bit standardmäßig (empfohlen).
Custom MAIL FROM: das kritische Element für DMARC
Ohne Custom MAIL FROM verwendet der SMTP-Umschlag amazonses.com als MAIL FROM-Domain. Ergebnis: SPF authentifiziert mit amazonses.com, nicht mit Ihrer Domain, das SPF-DMARC-Alignment schlägt fehl.
Erforderliche Einträge (Beispiel für mail.captaindns.com):
| Typ | Name | Wert | Priorität |
|---|---|---|---|
| MX | mail.captaindns.com | feedback-smtp.eu-west-1.amazonses.com | 10 |
| TXT | mail.captaindns.com | "v=spf1 include:amazonses.com ~all" | - |
Einschränkungen:
- Custom MAIL FROM muss eine Subdomain der verifizierten Domain sein
- Nur ein MX-Eintrag (mehrere = Fehler)
- Diese Subdomain sollte keine anderen E-Mails empfangen
SPF auf der Root-Domain: optional aber empfohlen
Wenn Sie Easy DKIM + Custom MAIL FROM verwenden, ist SPF auf der Root-Domain nicht für DMARC erforderlich (DKIM reicht aus). Es dient vor allem anderen Diensten, die mit Ihrer Root-Domain versenden:
captaindns.com TXT "v=spf1 include:amazonses.com ~all"
DMARC-Alignment: Konfiguration für p=reject
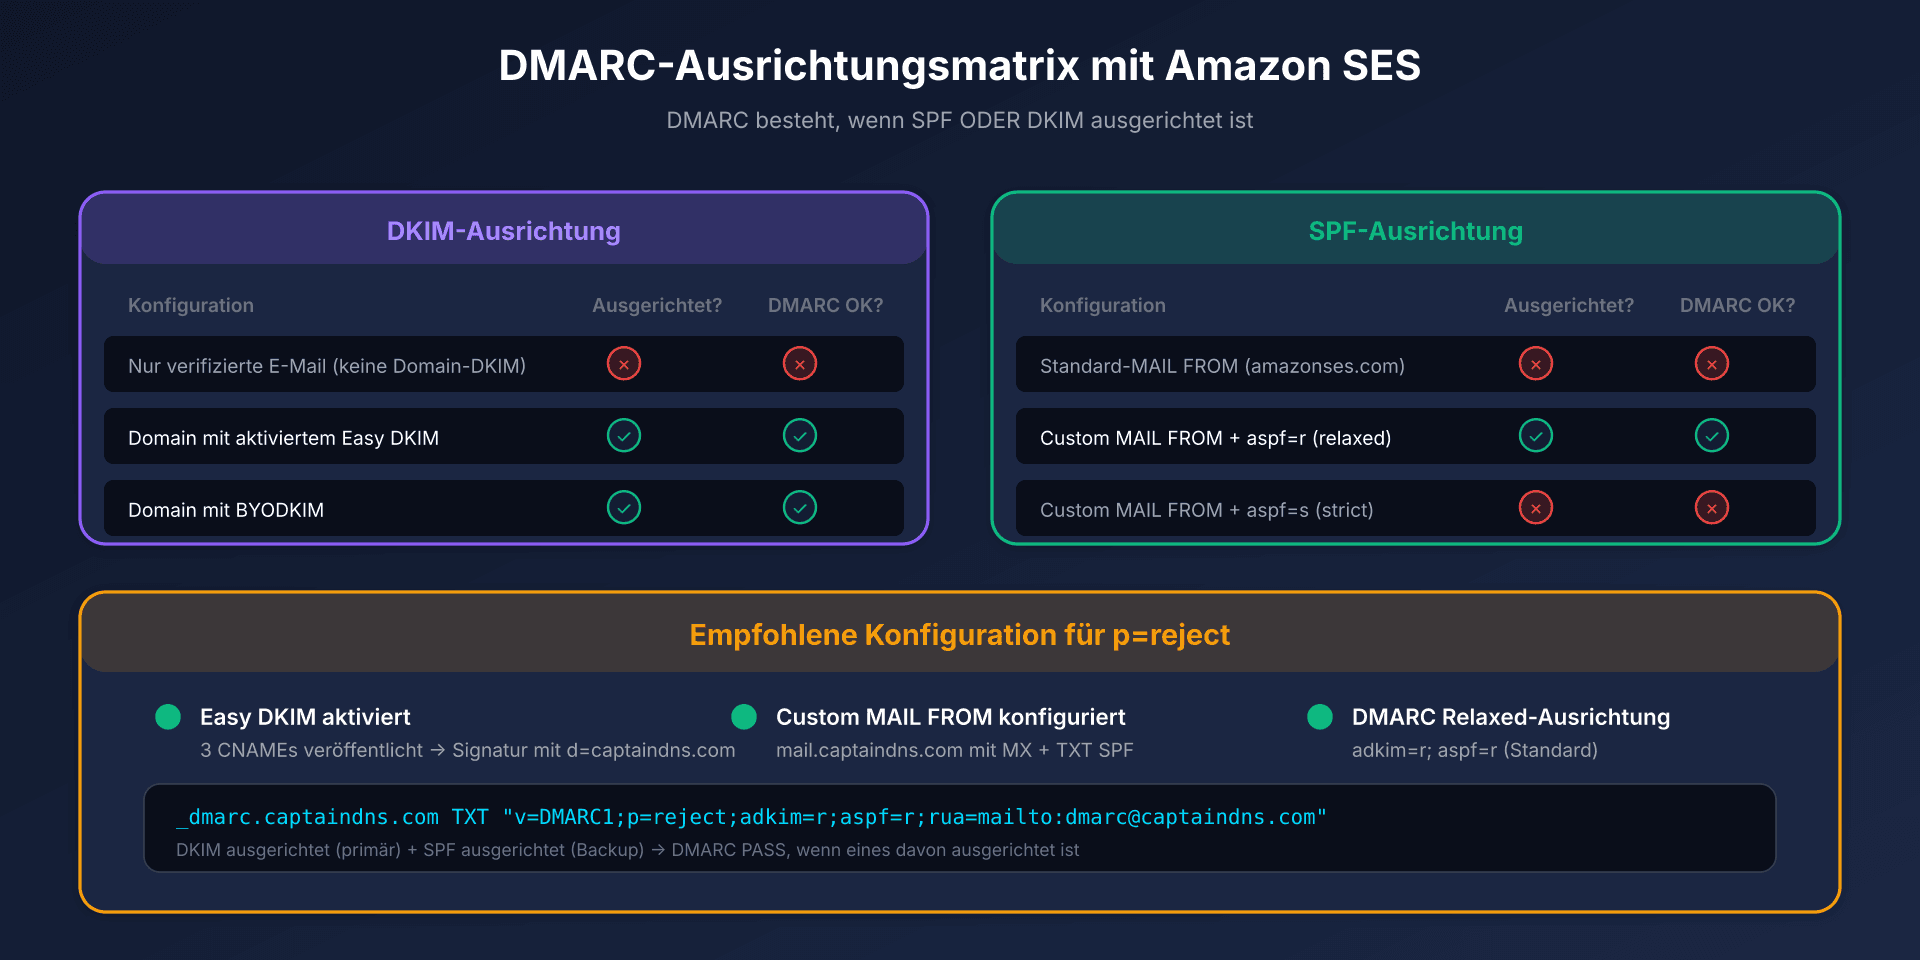
Was funktioniert (und was nicht)
DKIM-Alignment (Hauptmethode):
| Konfiguration | Aligniert? | DMARC via DKIM? |
|---|---|---|
| Nur verifizierte E-Mail (keine DKIM-Domain) | Nein | Nein |
| Domain mit aktiviertem Easy DKIM | Ja | Ja |
| Domain mit BYODKIM | Ja | Ja |
SPF-Alignment:
| Konfiguration | Aligniert? | DMARC via SPF? |
|---|---|---|
Standard-MAIL FROM (amazonses.com) | Nein | Nein |
| Custom MAIL FROM + aspf=r (relaxed) | Ja | Ja |
| Custom MAIL FROM + aspf=s (strict) | Nein | Nein (Subdomain nicht aligniert) |
Empfohlener DMARC-Eintrag
_dmarc.captaindns.com TXT "v=DMARC1;p=reject;adkim=r;aspf=r;rua=mailto:dmarc@captaindns.com"
Wichtige Punkte:
adkim=rundaspf=r: Relaxed Alignment (erlaubt Subdomains)- Fortschreiten von
p=none→p=quarantine→p=reject - Überwachen Sie die
rua-Berichte vor der Verschärfung
DNS-Übersichtstabelle
| Typ | Host/Name | Wert | Erforderlich |
|---|---|---|---|
| CNAME | {token1}._domainkey.captaindns.com | {token1}.dkim.amazonses.com | Ja (Easy DKIM) |
| CNAME | {token2}._domainkey.captaindns.com | {token2}.dkim.amazonses.com | Ja (Easy DKIM) |
| CNAME | {token3}._domainkey.captaindns.com | {token3}.dkim.amazonses.com | Ja (Easy DKIM) |
| MX | mail.captaindns.com | feedback-smtp.{region}.amazonses.com | Ja (Custom MAIL FROM) |
| TXT | mail.captaindns.com | "v=spf1 include:amazonses.com ~all" | Ja (Custom MAIL FROM) |
| TXT | _dmarc.captaindns.com | "v=DMARC1;p=reject;adkim=r;aspf=r;..." | Empfohlen |
| CNAME | track.captaindns.com | r.{region}.awstrack.me | Optional (Tracking) |
In Mailand und Zürich lautet das DKIM-Ziel {token}.dkim.<Region>.amazonses.com.
Versandmethoden: API v2 vs SMTP
API v2 (empfohlen)
Endpoint: https://email.{region}.amazonaws.com
aws sesv2 send-email \
  --from-email-address "sender@captaindns.com" \
  --destination '{"ToAddresses":["recipient@captaindns.com"]}' \
  --content '{
    "Simple": {
      "Subject": {"Data": "Test"},
      "Body": {"Html": {"Data": "<h1>Hello</h1>"}}
    }
  }' \
  --configuration-set-name "my-config-set"
Vorteile v2:
- Nachrichten bis zu 40 MB (vs 10 MB in v1)
- Native benutzerdefinierte Header (List-Unsubscribe ohne Raw-E-Mail)
ListManagementOptionsfür die Listenverwaltung
SMTP-Schnittstelle
Endpoint: email-smtp.{region}.amazonaws.com
| Port | Protokoll | Empfehlung |
|---|---|---|
| 25 | STARTTLS | Auf EC2 standardmäßig eingeschränkt |
| 465 | Implizites TLS | Alternative |
| 2465 | Implizites TLS | Alternative zu 465 |
| 587 | STARTTLS | Empfohlen |
| 2587 | STARTTLS | Alternative zu 587 |
Verfügbare X-SES-*-Header:
X-SES-CONFIGURATION-SET: Configuration Set zuordnenX-SES-MESSAGE-TAGS: Tags hinzufügen (key=value)X-SES-TENANT: den Versand einem Tenant zuordnen (zusammen mitX-SES-CONFIGURATION-SET)
Wichtige Kontingente und Limits
| Kontingent | Sandbox | Produktion |
|---|---|---|
| E-Mails/24h | 200 | Je nach Anwendungsfall |
| Senderate | 1/Sek | Je nach Anwendungsfall |
| Empfänger/Nachricht | 50 | 50 |
| Nachrichtengröße (API v2) | 40 MB | 40 MB |
Sandbox verlassen: über die SES-Konsole oder AWS CLI, Bearbeitungszeit ~24h bei vollständigem Antrag.
Reputationsschwellenwerte: die kritischen Zahlen
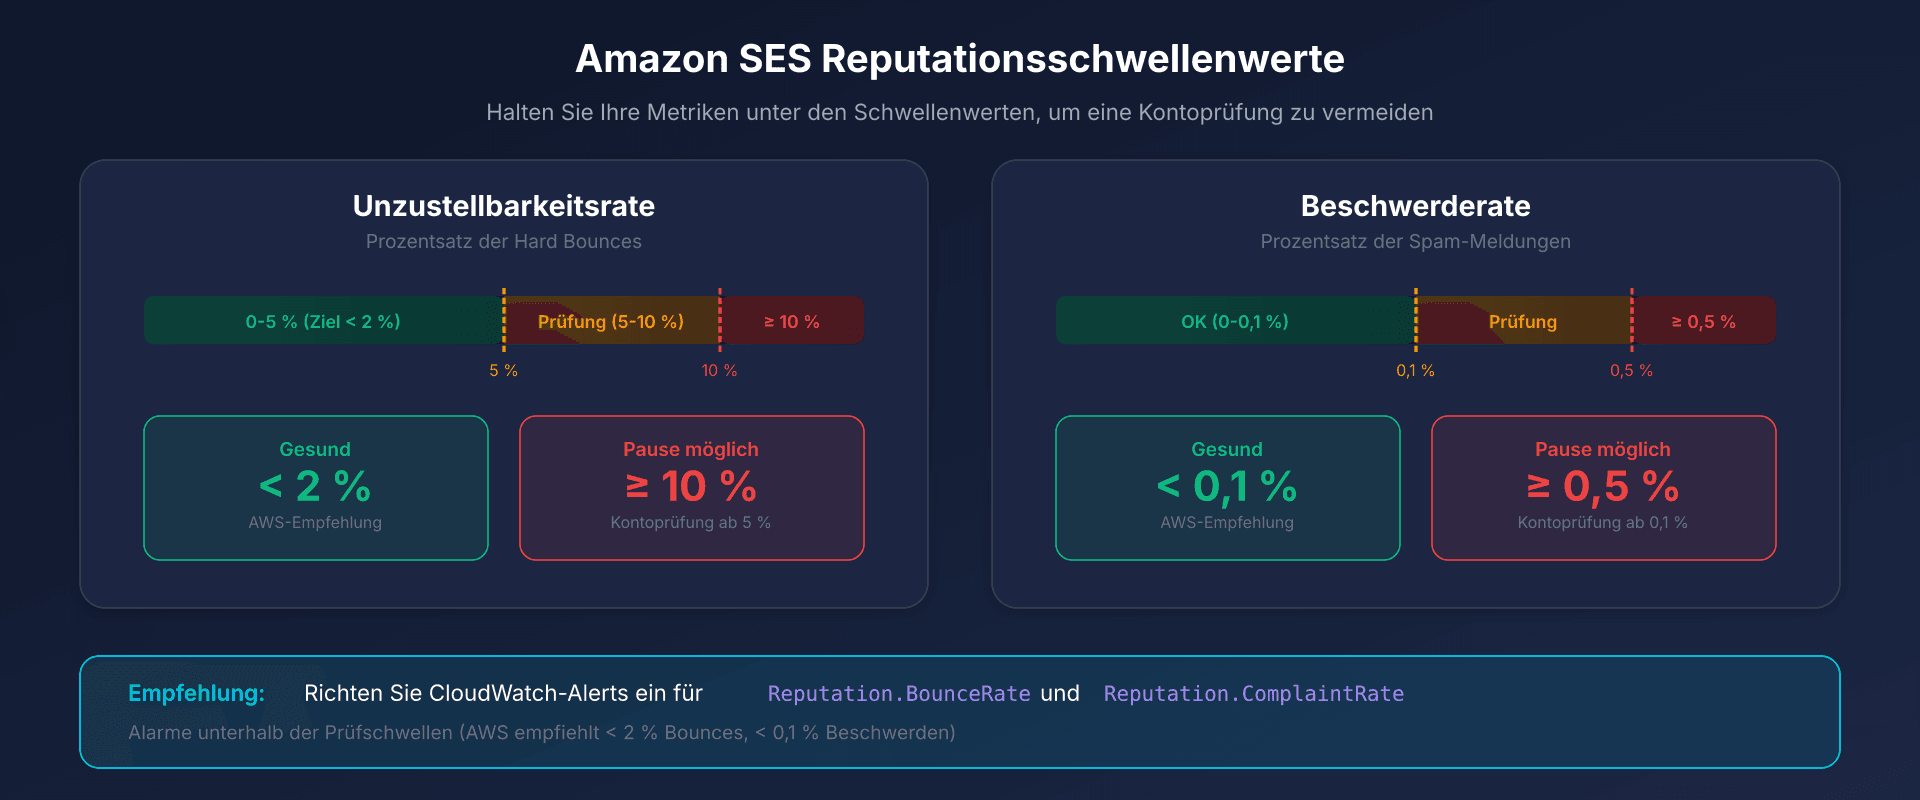
| Metrik | Account-Überprüfung | Pause möglich |
|---|---|---|
| Bounce Rate | 5% | 10% |
| Complaint Rate | 0,1% | 0,5% |
AWS empfiehlt, unter 2% Bounces zu bleiben.
Best Practices:
- Prüfen Sie, ob die Account-Level Suppression List aktiv ist (Standard für seit Ende 2019 erstellte Konten): Sie erfasst Hard Bounces und Beschwerden
- Mit Tenants können Sie die Unterdrückungsliste auf jeden Tenant begrenzen (
SuppressionScope=TENANT): Ein Hard Bounce landet dann in der Liste des Tenants und in der globalen, von AWS verwalteten Liste, nicht in der Liste des Accounts (Tenants: siehe unten) - Konfigurieren Sie CloudWatch-Alarme für
Reputation.BounceRateundReputation.ComplaintRate - Soft Bounces: SES versucht es standardmäßig bis zu 14h erneut, einstellbar von 5 Min. bis 14h im Configuration Set (
MaxDeliverySeconds)
SES-Tenants: Reputation pro Kunde oder Anwendung isolieren
Ein Einbruch der Zustellbarkeit hat nicht zwangsläufig mit DNS zu tun. SPF und DKIM können bestehen, während Bounces und Beschwerden eines Kunden, eines Geschäftsbereichs oder einer Anwendung die Reputation beschädigen.
Ein Tenant ist ein logischer Container in Ihrem SES-Account. Ihm werden Identitäten, Configuration Sets und Templates zugeordnet. Er hat eigene Reputationsmetriken: Bounces, Beschwerden (einschließlich der Feedback-Loops der Provider) und Signale von Drittanbietern.
Um im Namen eines Tenants zu senden, übergeben Sie in der API v2 den Parameter TenantName. Per SMTP setzen Sie den Header X-SES-TENANT zusammen mit X-SES-CONFIGURATION-SET. Die verwendeten Ressourcen müssen dem Tenant zugeordnet sein, sonst schlägt der Versand fehl.
| Reputationsrichtlinie | Verhalten | Von AWS veröffentlichte Schwellenwerte |
|---|---|---|
| Standard (Voreinstellung, empfohlen) | Pausiert, wenn SES ein Problem hoher Schwere erkennt | Bounces > 15% oder Beschwerden > 1% |
| Strict | Pausiert bei jedem Problem, auch bei geringer Schwere | Bounces > 10% oder Beschwerden > 0,5% |
| None | Keine Pause durch die Richtlinie, Probleme werden weiter erfasst. SES kann den Tenant bei einem schweren Problem trotzdem pausieren | - |
Ein pausierter Tenant kann nicht mehr senden, die anderen Tenants senden weiter. Die Reaktivierung erfolgt manuell über die API UpdateReputationEntityCustomerManagedStatus. Eine Pause durch das Trust-&-Safety-Team von AWS erfordert einen Support-Fall. SES veröffentlicht erkannte Probleme und Statusänderungen in EventBridge.
Die Isolation begrenzt die Auswirkungen einer Quelle, aber die gesamte Aktivität aller Tenants zählt weiterhin für die Reputation des Accounts, dessen Schwellenwerte weiter gelten.
Tenants ersetzen weder SPF noch DKIM, DMARC oder Custom MAIL FROM.
Ein Tenant ist regional und wird nicht repliziert: Wenn Sie aus mehreren Regionen in Europa senden, legen Sie ihn in jeder Region an. Keine Verschachtelung, standardmäßig 10.000 Tenants (bis zu 300.000 auf Anfrage). Tenants werden zusätzlich abgerechnet, pro Tenant und Monat: siehe die SES-Preisseite.
Nutzungsbasierte Preise
| Komponente | Preis |
|---|---|
| Gesendete E-Mails | 0,10 $ / 1.000 |
| Ausgehende Daten (Anhänge) | 0,12 $ / GB |
| Standard dedizierte IP | 24,95 $ / Monat / IP |
| Managed Dedicated IPs | 15 $ / Monat + von 0,08 $ bis 0,02 $ / 1.000, degressiv je nach Volumen |
| Virtual Deliverability Manager | 0,07 $ / 1.000 E-Mails |
SES-Pläne: Seit dem 21. Juli 2026 starten neue Konten (und Regionen eines bestehenden Kontos ohne abgerechnete SES-Nutzung seit dem 1. Juni 2025) im Essentials-Plan, zu 0,16 $ / 1.000 E-Mails bis 10 Millionen pro Monat, ohne Fixkosten. Ein Wechsel zum nutzungsbasierten Tarif oben ist jederzeit möglich.
Neue AWS-Konten: bis zu 200 $ Free-Tier-Guthaben, das unter anderem für SES nutzbar ist.
Aktionsplan: Konfiguration in 6 Schritten
- Domain-Identität erstellen in der SES-Konsole (europäische Region Ihrer Wahl)
- Easy DKIM konfigurieren: die 3 von SES bereitgestellten CNAMEs veröffentlichen
- Auf Verifizierung warten: bis zu 72h für die DNS-Propagierung
- Custom MAIL FROM konfigurieren: Subdomain mit MX und TXT SPF erstellen
- DMARC-Eintrag veröffentlichen: mit
p=nonebeginnen, Berichte überwachen - Sandbox verlassen: Antrag auf Produktionszugang einreichen
Technische Anleitungen: andere transaktionale E-Mail-Plattformen
Entdecken Sie unsere vollständigen Anleitungen für andere transaktionale E-Mail-Lösungen:
- Postmark: DKIM-Konfiguration und REST API - Zustellbarkeits-Spezialist, 1024-Bit DKIM, Message Streams
- SendGrid: Domain-Authentifizierung und Web API v3 - 2048-Bit DKIM mit Rotation, dedizierte IP ab 50k/Monat
- Mailgun: DKIM mit automatischer Rotation - Nativer Return-Path, 120-Tage DKIM-Rotation
- Mailjet: API v3.1 und DKIM-Konfiguration - 2048/4096-Bit DKIM, Sinch-Übernahme
- Mandrill: Mailchimp transaktionale Integration - Mailchimp Standard Voraussetzung, 25k E-Mail-Blöcke
- Brevo: DKIM- und SPF-Konfiguration - 300 kostenlose E-Mails/Tag, DKIM TXT oder CNAME
FAQ
Muss Custom MAIL FROM zwingend konfiguriert werden?
Für das SPF-DMARC-Alignment, ja. Ohne Custom MAIL FROM authentifiziert SPF mit amazonses.com, was das Alignment bricht. Wenn Sie sich nur auf DKIM für DMARC verlassen (was funktioniert), bleibt Custom MAIL FROM für die Tiefenverteidigung empfohlen.
Welche europäische Region sollte für die DSGVO gewählt werden?
SES bietet 7 Regionen in Europa (Frankfurt, Irland, London, Paris, Stockholm, Mailand, Zürich), davon liegen London und Zürich außerhalb der EU. Wählen Sie nach Latenz und SMTP-Verfügbarkeit (Mailand und Zürich haben keinen SMTP-Endpoint).
Sind alle 3 Easy DKIM CNAMEs gleichzeitig aktiv?
AWS dokumentiert die Rolle der einzelnen CNAMEs nicht. Veröffentlichen Sie alle drei: SES verwaltet die Schlüssel und ihre Rotation, ohne dass Sie im DNS etwas ändern müssen.
Wie testet man die Konfiguration vor dem Produktionseinsatz?
In der Sandbox senden Sie an verifizierte Adressen. Verwenden Sie aws sesv2 send-email mit einem Configuration Set, das für die Veröffentlichung von Ereignissen an SNS oder CloudWatch konfiguriert ist. Überprüfen Sie die empfangenen DKIM- und SPF-Header.
Meine Bounce-Rate steigt, obwohl SPF und DKIM bestehen: Ist das ein DNS-Problem?
Nicht unbedingt. SPF und DKIM authentifizieren den Absender, über die Qualität der Liste sagen sie nichts aus. Bounces und Beschwerden einer Quelle (ein Kunde, ein Geschäftsbereich, eine Anwendung) belasten die Reputation. Ermitteln Sie zuerst die Quelle der Bounces. Teilen sich mehrere Kunden oder Anwendungen den Account, isolieren Sie sie in SES-Tenants, um die Auswirkungen des einen auf die anderen zu begrenzen. Die Schwellenwerte des Accounts gelten weiterhin.
Glossar
-
Easy DKIM: SES-Methode, die DKIM-Schlüssel über 3 CNAME-Einträge automatisch generiert und verwaltet, mit automatischer Rotation.
-
Custom MAIL FROM: Subdomain, die konfiguriert wird, um die Standard-MAIL FROM-Domain (
amazonses.com) zu ersetzen, erforderlich für das SPF-DMARC-Alignment. -
BYODKIM: Bring Your Own DKIM - Option zur Verwendung eigener DKIM-Schlüssel anstelle der von SES generierten (nur 1 TXT-Eintrag).
-
Configuration Set: Regelwerk in SES für Tracking, Ereignisbenachrichtigungen und TLS-Richtlinien.
-
Tenant: Logischer Container in einem SES-Account mit eigener Reputation, dem Identitäten, Configuration Sets und Templates zugeordnet werden.
-
Sandbox: Anfangsmodus von SES-Konten, der den Versand auf 200 E-Mails/Tag nur an verifizierte Adressen beschränkt.
-
Virtual Deliverability Manager (VDM): Kostenpflichtige SES-Funktion, die ein Metriken-Dashboard und automatisierte Zustellbarkeitsempfehlungen bietet.
Offizielle Quellen
- Amazon SES Developer Guide
- SES Pricing
- SES Quotas
- SES-Tenants: Isolation der Reputation (AWS-Dokumentation)
- Unterdrückungsliste auf Tenant-Ebene (AWS-Dokumentation)
- AWS-Ankündigung vom August 2025: Tenant-Isolation und automatisierte Reputationsrichtlinien
- AWS-Blog: Tenants in Amazon SES umsetzen, Teil 3 (Schwellenwerte der Richtlinien)