Zum Hauptinhalt springen

Der CaptainDNS Blog

DNS, E-Mail-Authentifizierung, KI-Integrationen und Produktneuheiten.

Technische Anleitungen, Vergleiche und Erfahrungsberichte zu öffentlichen DNS-Resolvern (Cloudflare, Google, Quad9), E-Mail-Authentifizierung (SPF, DKIM, DMARC, BIMI, ARC) und Zustellbarkeit. Erfahren Sie, wie Sie Amazon SES, Brevo, SendGrid oder Mailjet konfigurieren, und entdecken Sie unsere KI-Integrationen mit ChatGPT und dem MCP-Protokoll. Ob Systemadministrator, Entwickler oder Marketing-Manager - hier finden Sie Best Practices zur Absicherung Ihrer Domains und Optimierung Ihrer E-Mail-Zustellung.

Artikel

November 2026
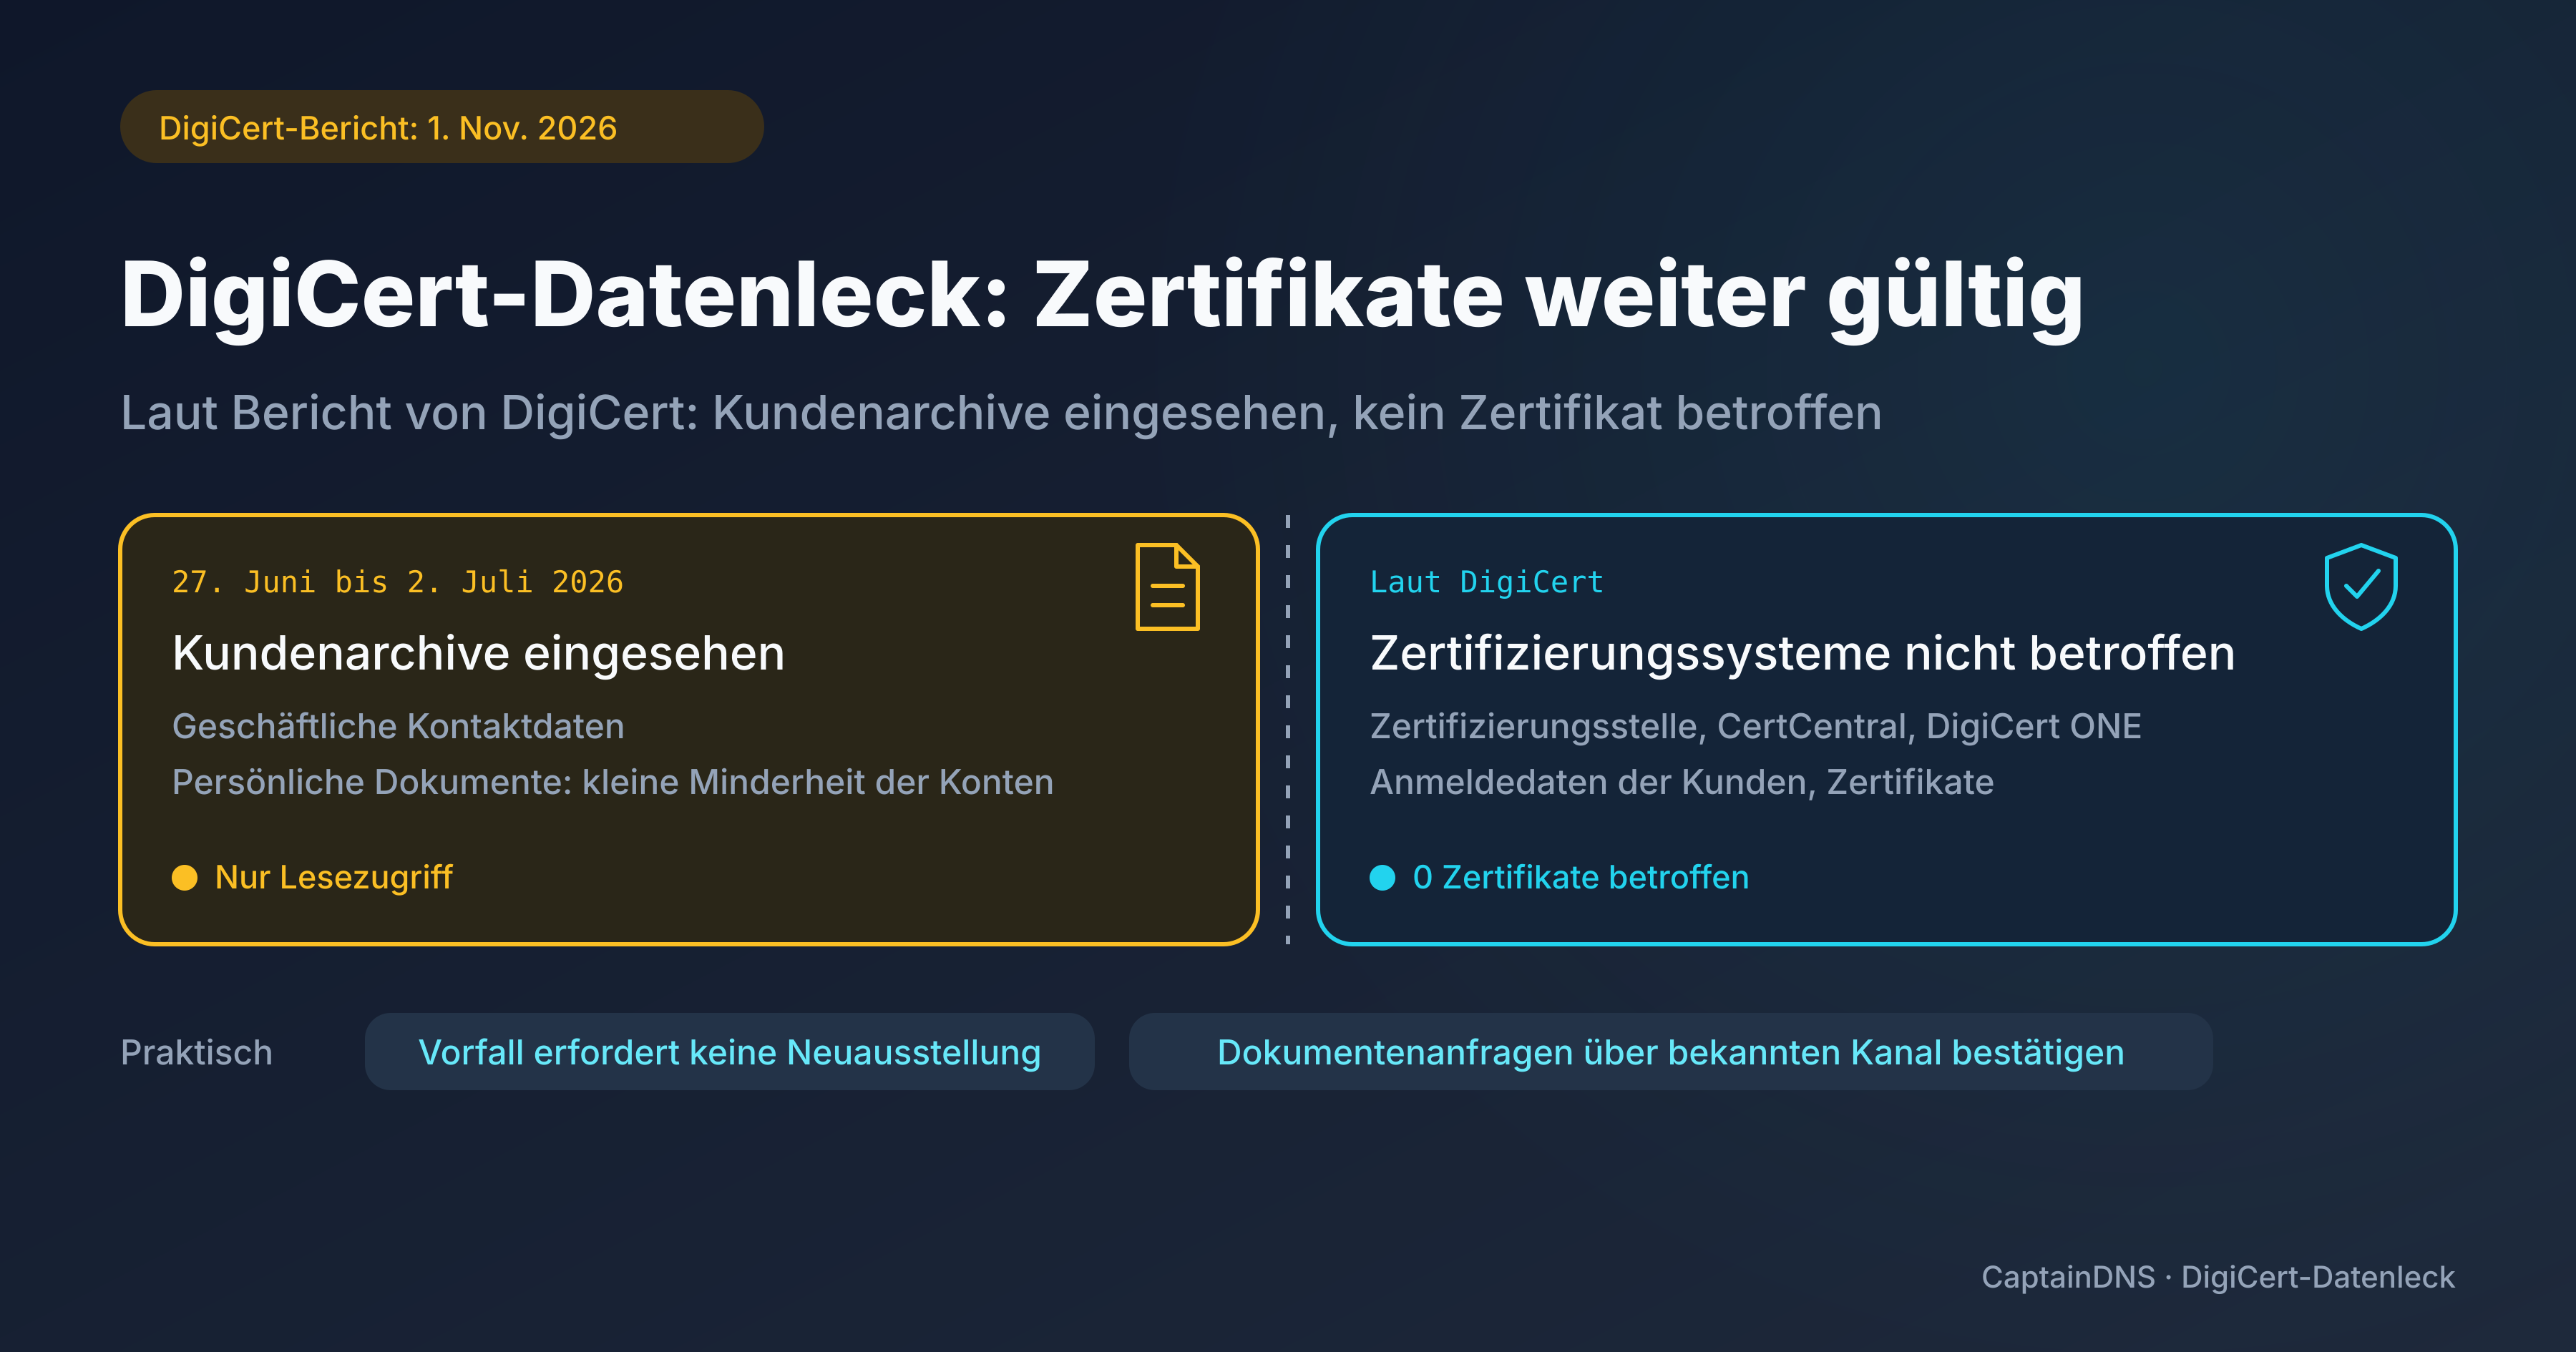
Zwei getrennte Felder: links die zwischen dem 27. Juni und dem 2. Juli 2026 eingesehenen Kundenarchive; rechts, laut DigiCert nicht betroffen, die Zertifizierungsstelle, CertCentral, DigiCert ONE, die Anmeldedaten der Kunden und die Zertifikate

DigiCert-Datenleck: Ihre Zertifikate bleiben gültig, Vorsicht vor gefälschten Verlängerungen

Laut dem am 1. November 2026 von DigiCert veröffentlichten Bericht wurden zwischen dem 27. Juni und dem 2. Juli 2026 Kundenarchive unbefugt eingesehen, ohne dass ein Zertifikat betroffen war. Dieser Vorfall erfordert daher keine Neuausstellung von TLS-, VMC- oder CMC-Zertifikaten. Unser Rat: Bestätigen Sie jede per E-Mail erhaltene Dokumentenanfrage über einen bekannten Kanal.
Oktober 2026
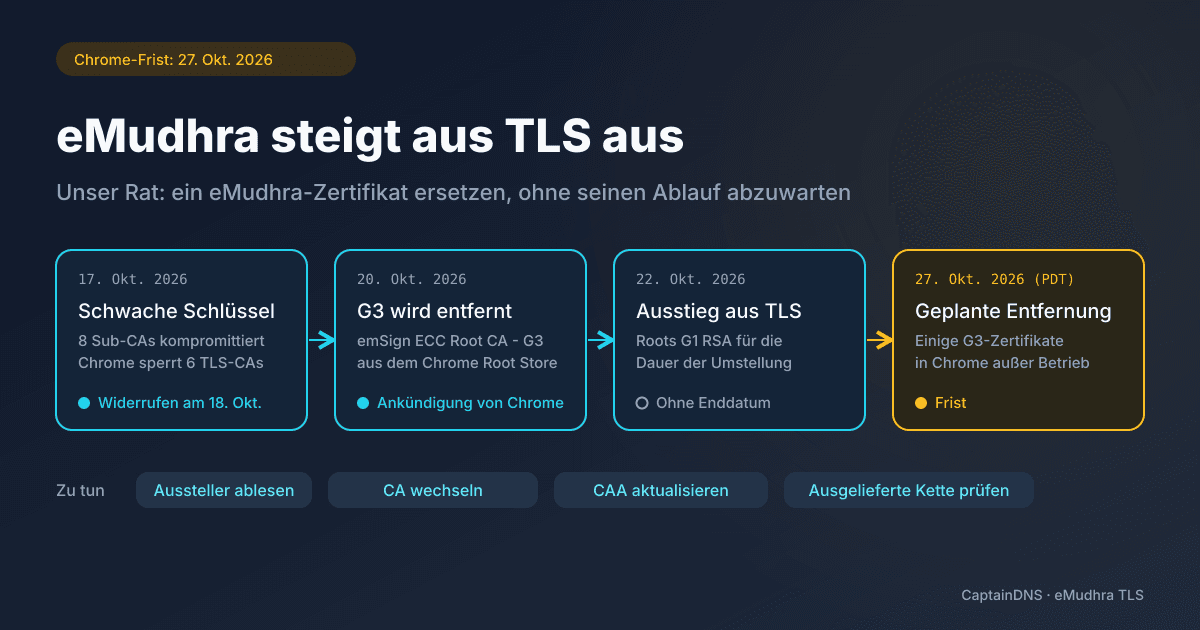
Chronologie des eMudhra-Vorfalls: schwache Schlüssel bei acht Zwischenzertifikaten am 17. Oktober, Entfernung der Root emSign ECC Root CA - G3 am 20. angekündigt, Ausstieg aus TLS am 22., Entfernung in Chrome am 27. Oktober 2026 geplant

eMudhra steigt aus TLS-Zertifikaten aus: Prüfen Sie Ihr Zertifikat vor dem 27. Oktober

Chrome entfernt die Root emSign ECC Root CA - G3 am Dienstag, dem 27. Oktober 2026, nachdem bei acht Zwischenzertifizierungsstellen von eMudhra schwache Schlüssel entdeckt wurden. Am 22. Oktober kündigte eMudhra den Ausstieg aus dem weltweiten Markt für TLS-Zertifikate an. Chrome verlangt, Zertifikate, die zu G3 führen, vor dem 27. zu ersetzen; wir empfehlen, jedes von eMudhra ausgestellte Zertifikat schon jetzt zu ersetzen.

September 2026
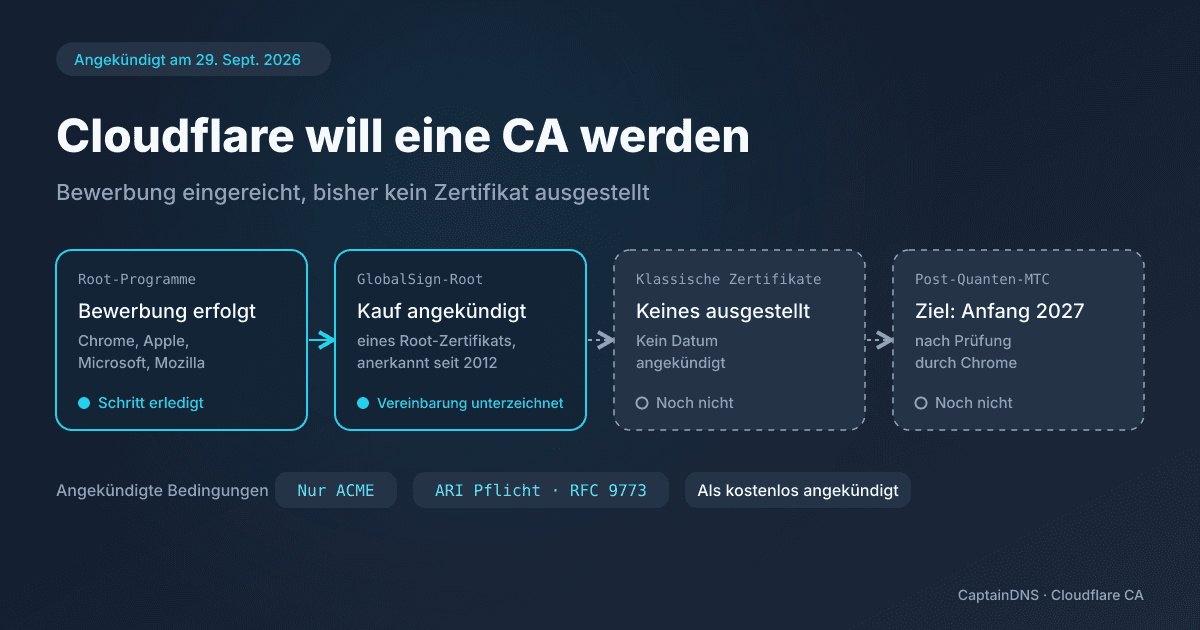
Stand des Zertifizierungsstellen-Projekts von Cloudflare: Bewerbung bei vier Root-Programmen eingereicht, keine Zertifikate ausgestellt, Merkle-Tree-Zertifikate für Anfang 2027 angepeilt

Cloudflare bewirbt sich als Zertifizierungsstelle: was sich ändert (und was noch nicht)

Cloudflare hat sich bei Chrome, Apple, Microsoft und Mozilla beworben und eine Vereinbarung zum Erwerb eines GlobalSign-Root-Zertifikats unterzeichnet. Zertifikate stellt Cloudflare noch keine aus. Die ersten Post-Quanten-Zertifikate (Merkle Tree) sind für Anfang 2027 angepeilt, als kostenlos angekündigt, per ACME und nur für Clients, die ARI unterstützen.

August 2026