Zendesk aktiviert das Profil Minimal: Ein fehlgeschlagener SPF-Check kann Ihre Nachrichten an den Support blockieren
Von CaptainDNS
Veröffentlicht am 30. September 2026
Aktualisiert am 30. September 2026
Sie haben dem Support eines Softwareanbieters geschrieben und warten noch immer auf eine Antwort. Seit dem 23. September 2026 ist Ihre Nachricht womöglich außerhalb der Ticket-Warteschlange gelandet. Zendesk stellt Konten, die keine Absenderprüfung aktiviert hatten, auf das Profil "Minimal" um. Mit diesem Profil genügt ein fehlgeschlagener SPF-Check ohne gültige DKIM-Signatur, damit eine E-Mail nie zum Ticket wird.
- Seit dem 23. September 2026 werden Zendesk-Konten mit deaktivierter Absenderauthentifizierung schrittweise auf das Profil "Minimal" umgestellt.
- Bei diesem Profil ist ein fehlgeschlagener SPF-Check schlimmer als ein fehlender SPF-Eintrag: Ohne gültiges DKIM schickt der erste die E-Mail zu den gesperrten Tickets, der zweite lässt sie mit einer Markierung durch.
- Prüfen Sie SPF und DKIM-Signatur Ihrer Domain. Wenn Sie Zendesk verwalten, behalten Sie die Ansicht "Suspended tickets" im Blick.
Was das Standardprofil Minimal ändert
Zendesk hat am 18. Juni 2026 eine neue Sicherheitsregel für die Absenderauthentifizierung angekündigt. Die offizielle Ankündigung, aktualisiert am 28. September 2026, beschreibt eine Einführung in zwei Phasen.
Phase 1 betrifft neue Konten. Sie werden bereits standardmäßig mit dem Profil "Minimal" angelegt. Phase 2 zielt auf bestehende Konten mit deaktivierter Absenderauthentifizierung: Zendesk setzt für sie "Minimal" als Standardprofil.
Der Zeitplan dieser Phase 2 nennt auf derselben Seite zwei Enddaten. Die Tabelle gibt als Beginn den 23. September 2026 und als Ende den 22. Oktober 2026 an. Der Text spricht dagegen von einer schrittweisen Einführung vom 23. September bis zum 16. Dezember 2026. Wir nennen beide, weil die offizielle Seite nicht sagt, welches Datum gilt. Ein heute noch deaktiviertes Konto kann also in den kommenden Wochen umgestellt werden, ohne genauen Termin.
Admins behalten die Kontrolle. Admins können die Authentifizierung deaktivieren oder ein strengeres Profil wählen: "Native traffic" oder "Native and forwarded traffic (ARC)". Eine Regel bleibt bestehen: Für E-Mails, die Agenten versenden, ist die Authentifizierung immer aktiv und lässt sich nicht abschalten.
Gesperrt, markiert oder angenommen: die drei Ergebnisse
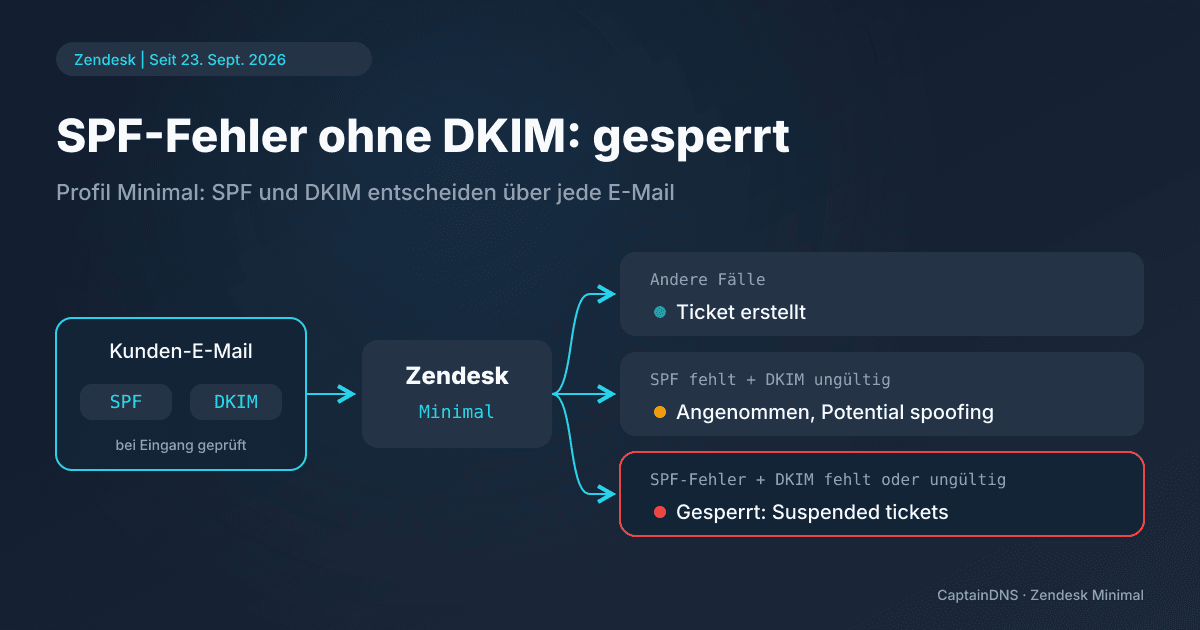
Die Zendesk-Dokumentation zur Authentifizierung eingehender E-Mails beschreibt "Minimal" als das am wenigsten strenge Profil. Es kombiniert zwei Ergebnisse. SPF prüft, ob der sendende Server in der Liste steht, die die Absenderdomain veröffentlicht. DKIM prüft eine kryptografische Signatur, die beim Versand hinzugefügt wird.
| SPF-Ergebnis | DKIM-Ergebnis | Ergebnis in Zendesk |
|---|---|---|
| Fehlgeschlagen | Fehlend oder fehlgeschlagen | Gesperrt: Ansicht "Suspended tickets", Ursache "Email authentication failed" |
| Für die Absenderdomain nicht konfiguriert | Fehlgeschlagen | Angenommen, markiert als "Potential spoofing" (mögliches Spoofing) |
| Alle anderen Fälle | Alle anderen Fälle | Angenommen |
Eine gesperrte Nachricht wird nicht zum Ticket. Sie bleibt in der Ansicht "Suspended tickets" (gesperrte Tickets), mit der Ursache "Email authentication failed" (E-Mail-Authentifizierung fehlgeschlagen). Kein Agent sieht sie in seiner gewohnten Warteschlange.
Die zweite Zeile verdient einen genaueren Blick. Eine Domain, die keinen SPF-Eintrag veröffentlicht und deren DKIM-Signatur fehlschlägt, kommt trotzdem durch. Der Agent sieht eine Warnung, erhält aber das Ticket.
Warum ein fehlgeschlagener SPF-Check schlimmer ist als ein fehlender SPF-Eintrag
Betrachten wir die Lage aus Sicht des Kunden, nicht des Anbieters. Sie schreiben von Ihrer Domain an den Support einer Software, die auf Zendesk läuft. Ihre Domain veröffentlicht einen SPF-Eintrag, aber der Server, der Ihre Nachricht zugestellt hat, steht nicht darin: ein vergessener neuer Versanddienstleister, ein versehentlich entferntes include. SPF schlägt fehl. Hat Ihre Nachricht keine gültige DKIM-Signatur, sperrt Zendesk sie. Sie warten auf eine Antwort; der Anbieter hat seinerseits kein Ticket zu bearbeiten.
Dieselbe Nachricht, von einer Domain ohne SPF und mit demselben fehlgeschlagenen DKIM, wäre mit der Markierung "Potential spoofing" angekommen. Bei diesem Profil wiegt ein fehlgeschlagener SPF-Check also schwerer als ein fehlender SPF-Eintrag.
Schließen Sie daraus nicht, dass Sie Ihren SPF-Eintrag entfernen sollten. Ohne ihn lässt sich Ihre Domain leichter fälschen, und DMARC verliert einen der beiden Mechanismen, auf die es sich stützt. Die richtige Antwort lautet: SPF reparieren und Ihre Nachrichten mit DKIM signieren. Im Profil "Minimal" genügt eine gültige DKIM-Signatur, um die Sperrung zu vermeiden, selbst wenn SPF fehlschlägt.
Weiterleitungen machen diesen Punkt noch greifbarer. Viele Anbieter veröffentlichen eine Support-Adresse auf ihrer eigenen Domain und leiten sie dann an Zendesk weiter. Der Server, der Ihre Nachricht an Zendesk übergibt, ist dann nicht mehr Ihrer, und Ihr SPF-Check schlägt oft fehl, ohne dass Ihr Eintrag schuld ist. Die DKIM-Signatur bleibt dagegen gültig, solange das Relay die Nachricht nicht verändert. Sie bringt die Nachricht bis ins Ticket.
Was Sie prüfen sollten, zuerst als Absender, dann als Zendesk-Admin
Als Absender beginnen Sie mit SPF. Listen Sie die Dienste auf, die E-Mails mit Ihrer Domain versenden: E-Mail-Dienst, CRM, Rechnungsstellung, Tool für E-Mail-Kampagnen. Jeder davon muss in Ihrem Eintrag autorisiert sein. Der SPF-Prüfer von CaptainDNS liest den veröffentlichten Eintrag, löst die include-Mechanismen auf und testet, ob eine bestimmte IP-Adresse autorisiert ist.
Prüfen Sie anschließend, ob jeder ausgehende Versandweg eine gültige DKIM-Signatur trägt, erstellt mit Ihrer Domain und nicht nur mit der des Dienstleisters. Eine an Ihrer Domain ausgerichtete Signatur ist die, die DMARC berücksichtigt. Ist eine kürzlich an einen Support gesendete Nachricht unbeantwortet geblieben, führen Sie beide Prüfungen durch, bevor Sie sie erneut senden: Ein neuer Versuch unter denselben Bedingungen erleidet dasselbe Schicksal.
Für Zendesk-Admins passt die Vorgabe des Herstellers in einen Satz: "Monitor your Suspended tickets view regularly", also die Ansicht der gesperrten Tickets regelmäßig überwachen. Zendesk ergänzt, dass Spam-Probleme an der Quelle gelöst werden müssen ("Spam issues must be resolved at the source"). Ein legitimer Kunde, der in dieser Ansicht mit der Ursache "Email authentication failed" auftaucht, ist nicht unbedingt selbst schuld: Vielleicht muss er SPF oder DKIM korrigieren, aber auch eine Weiterleitung kann seinen SPF-Check scheitern lassen. Prüfen Sie zuerst Ihre eigenen Weiterleitungen und informieren Sie ihn dann über einen anderen Kanal, falls er seine Domain korrigieren muss.
Wenn Ihre Support-Adresse ein an Zendesk weitergeleiteter Alias ist, sehen Sie sich auch das Profil "Native and forwarded traffic (ARC)" an. Es ist strenger als "Minimal", stützt sich aber auf ARC, einen Mechanismus, der Authentifizierungsergebnisse von einem Relay zum nächsten bewahrt.
Prüfen Sie die DKIM-Signatur Ihrer Domain
Eine gültige DKIM-Signatur verhindert die Sperrung, selbst wenn SPF fehlschlägt. Testen Sie jeden Selektor, den Ihre Versanddienste verwenden.
Was dieser Artikel nicht ist
Dieser Beitrag geht nicht auf die Regeln ein, die Gmail Absendern vorschreibt: Unser Artikel zu den verschärften Gmail-Versandregeln ab November 2025 behandelt sie gesondert.
Er ist auch keine SPF-Fehlersuche. Bei einem Syntaxfehler, einem falsch geschriebenen Mechanismus oder mehr als 10 DNS-Abfragen lesen Sie den Leitfaden zu SPF PermError. Fehlgeschlagene Signaturen haben einen eigenen Artikel: DKIM fail: alle Ursachen und wie Sie sie beheben.
Schließlich vergleicht dieser Beitrag keine Support-Tools am Markt. Er beschränkt sich auf Zendesk und sein Profil "Minimal", gestützt auf die beiden unten zitierten offiziellen Seiten.
FAQ
Meine E-Mail an einen Zendesk-Support blieb unbeantwortet. Wurde sie gesperrt?
Das ist möglich, wenn der SPF-Check Ihrer Domain fehlgeschlagen ist und Ihre Nachricht keine gültige DKIM-Signatur hatte. Sie liegt dann in der Ansicht "Suspended tickets" des Anbieters, mit der Ursache "Email authentication failed". Prüfen Sie SPF und DKIM und kontaktieren Sie den Anbieter anschließend über einen anderen Kanal.
Warum wird ein fehlgeschlagener SPF-Check blockiert, ein fehlender SPF-Eintrag aber nicht?
Im Profil "Minimal" sperrt Zendesk eine E-Mail, wenn SPF fehlschlägt und DKIM fehlt oder fehlschlägt. Hat die Domain keinen SPF-Eintrag konfiguriert und schlägt DKIM fehl, wird die E-Mail mit der Markierung "Potential spoofing" angenommen. Reparieren Sie Ihren SPF-Eintrag, statt ihn zu löschen.
Wann wird mein Zendesk-Konto auf Minimal umgestellt?
Neue Konten nutzen das Profil bereits. Für bestehende Konten mit deaktivierter Authentifizierung nennt die offizielle Seite als Beginn den 23. September 2026, als Ende den 22. Oktober 2026 in ihrer Tabelle und den 16. Dezember 2026 in ihrem Text. Zendesk sagt nicht, welches Datum gilt.
Wie vermeide ich die Sperrung, wenn eine E-Mail weitergeleitet wird?
Signieren Sie Ihre Nachrichten mit einer gültigen, an Ihrer Domain ausgerichteten DKIM-Signatur: Sie bleibt gültig, wenn das Relay die Nachricht nicht verändert, während SPF nach einer Weiterleitung oft fehlschlägt. Auf Admin-Seite berücksichtigt das Profil "Native and forwarded traffic (ARC)" weitergeleitete Nachrichten.
Quellen: Zendesk-Ankündigung zum neuen Standard für die Absenderauthentifizierung und Zendesk-Dokumentation zur Authentifizierung eingehender E-Mails (SPF, DKIM, DMARC und ARC).