Cloudflare bewirbt sich als Zertifizierungsstelle: was sich ändert (und was noch nicht)
Von CaptainDNS
Veröffentlicht am 30. September 2026
Aktualisiert am 30. September 2026
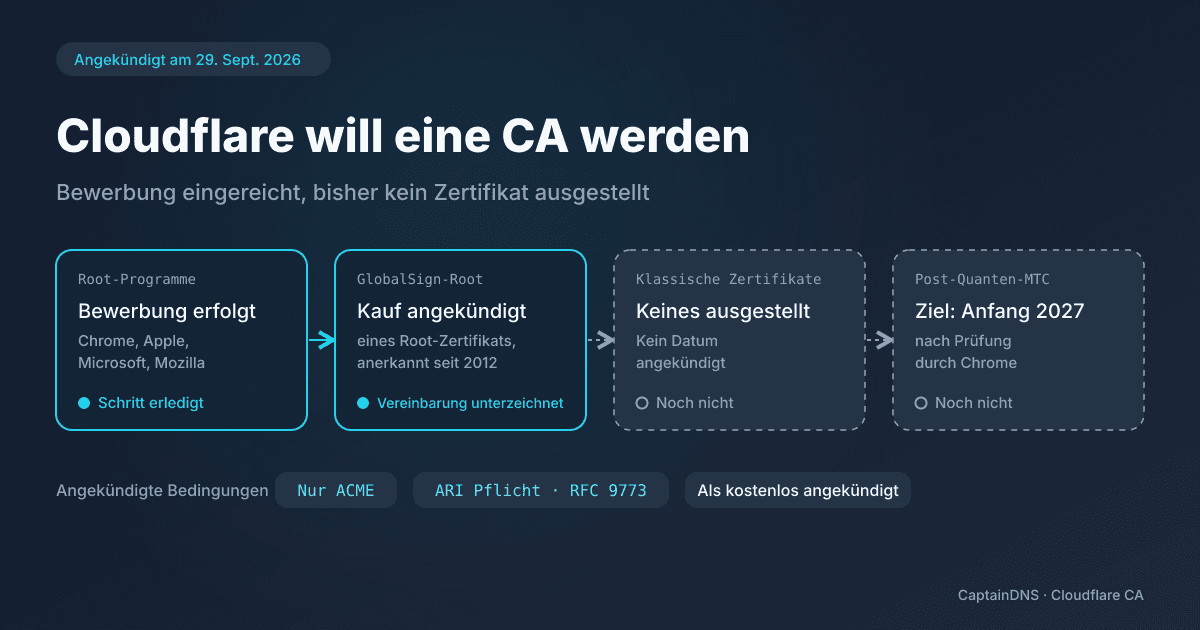
Cloudflare hat noch nie ein einziges TLS-Zertifikat ausgestellt: Das Unternehmen bezieht sie von 16 Partner-Zertifizierungsstellen (CAs). Am 29. September 2026 kündigte es an, eine öffentliche CA werden zu wollen. Zertifikate stellt es noch keine aus.
- Cloudflare hat sich bei den Root-Programmen von Chrome, Apple, Microsoft und Mozilla beworben und eine Vereinbarung zum Erwerb eines GlobalSign-Root-Zertifikats unterzeichnet. Zertifikate stellt Cloudflare noch keine aus.
- Geplant sind kostenlose Zertifikate, per ACME und nur für Clients, die ARI (RFC 9773) unterstützen. Die ersten Post-Quanten-Zertifikate vom Typ Merkle Tree sind für Anfang 2027 angepeilt.
- An Ihrem CAA-Eintrag ist vorerst nichts zu ändern: Es wird kein Zertifikat ausgestellt, und eine CAA-Kennung ist nicht veröffentlicht.
Was Cloudflare am 29. September 2026 angekündigt hat
In einem Beitrag vom 29. September 2026 beschreibt Steve Goldsmith das Vorhaben. Damit Browser die Zertifikate einer CA akzeptieren, muss diese ihr Root-Zertifikat in deren Vertrauensspeicher bringen, über das Root-Programm des jeweiligen Herstellers. Cloudflare hat sich bei Chrome, Apple, Microsoft und Mozilla beworben.
Ein neues Root-Zertifikat verbreitet sich nur langsam, und ältere Geräte werden es nie erhalten. Cloudflare hat deshalb eine verbindliche Vereinbarung unterzeichnet, um ein etabliertes Root-Zertifikat von GlobalSign zu erwerben, dem Browser, Betriebssysteme und Geräte seit 2012 vertrauen. Die Übernahme ist angekündigt, aber noch nicht vollzogen. Parallel reicht Cloudflare ein neues Root-Zertifikat ein, ausgelegt für Richtlinien, die das Alter von Root-Zertifikaten begrenzen.
Der Beitrag ist eindeutig: "We are not issuing certificates yet, and it will be a little while before we do." Cloudflare stellt also noch keine Zertifikate aus, und das wird noch eine Weile so bleiben.
Verwechseln Sie dieses Vorhaben nicht mit Universal SSL: Die Zertifikate, die Cloudflare heute auf Websites installiert, deren Datenverkehr über sein Netz läuft, stellen seine 16 Partner-CAs aus, mit denen Cloudflare weiter zusammenarbeitet.
Ein zweiter kostenloser Aussteller neben Let's Encrypt
Cloudflare stellt sein Vorhaben als neue Quelle kostenloser Zertifikate dar, als Gegengewicht zur Abhängigkeit von Let's Encrypt. Nach den von Cloudflare genannten Zahlen stellt Let's Encrypt rund 10 Millionen Zertifikate pro Tag aus und bedient mehr als 500 Millionen Websites. Cloudflare sieht darin ein Risiko für das gesamte Web, falls die dominierende kostenlose CA "eine schlechte Woche hat".
Eine Preisliste ist nicht veröffentlicht: Die Kostenfreiheit bleibt eine Zusage aus der Ankündigung, für ein Angebot, das es noch nicht gibt.
Nur ACME, ARI Pflicht für jede Ausstellung
Cloudflare will seine Zertifikate ausschließlich über ACME ausstellen und erneuern, das Protokoll, das den Bezug von Zertifikaten automatisiert. Für eine Website, die bereits Zertifikate einer kostenlosen CA nutzt, soll sich der Wechsel laut Cloudflare darauf beschränken, im Client die URL des ACME-Verzeichnisses auszutauschen.
Die eigentliche Bedingung liegt woanders: "We will only issue to clients that support ACME Renewal Information (ARI), standardized in RFC 9773." Sie gilt für jede Ausstellung, nicht nur für Post-Quanten-Zertifikate. Ihr ACME-Client muss den Erneuerungsendpunkt der CA abfragen, die veröffentlichten Fenster einhalten und angeben, welches Zertifikat er ersetzt. Cloudflare will diese Fenster bei einem Massenwiderruf vorziehen können. Ein Client, der ohne ARI zu festen Terminen erneuert, wird kein Cloudflare-Zertifikat erhalten. Wie ARI funktioniert, erklärt unser Leitfaden zum Zertifikats-Lebenszyklus-Management.
Merkle Tree Certificates: das Ziel Anfang 2027
Der einzige angekündigte Zeitplan betrifft die Merkle Tree Certificates (MTC), Zertifikate, die künftigen Quantencomputern standhalten sollen. In einem zweiten Beitrag schreibt Mari Galicer, dass Cloudflare für Anfang 2027 die Aufnahme in den quantenresistenten Root Store von Chrome (Quantum-resistant Root Store) anstrebt. Die Standard-Ausstellung von MTC soll "at no cost" erfolgen, also kostenlos.
Sicher ist davon nichts. Bevor die CA auch nur ein einziges MTC ausstellt, muss sie vom Chrome-Programm geprüft werden. Dessen Richtlinienentwurf verlangt mindestens zwei Cosignaturen, darunter die eines unabhängigen spiegelnden Cosigners. Der ACME-Server wird ein Fork von Boulder, der Software von Let's Encrypt. Eine einzige CA soll klassische Zertifikate und MTC bedienen.
Ein Experiment mit Chrome Beta, im August 2026 abgeschlossen und auf einer fiktiven "Bootstrap"-CA aufgebaut, ergab, dass "Landmark"-MTC im Median 9 % schneller waren. Bei diesem Format erhält der Browser vorab Referenzpunkte aus dem Log der CA, was den bei jeder Verbindung gesendeten Nachweis verkleinert. Das Experiment bestätigt die Technik, nicht den Start einer Cloudflare-CA im Jahr 2027.
CAA: heute nichts zu ändern
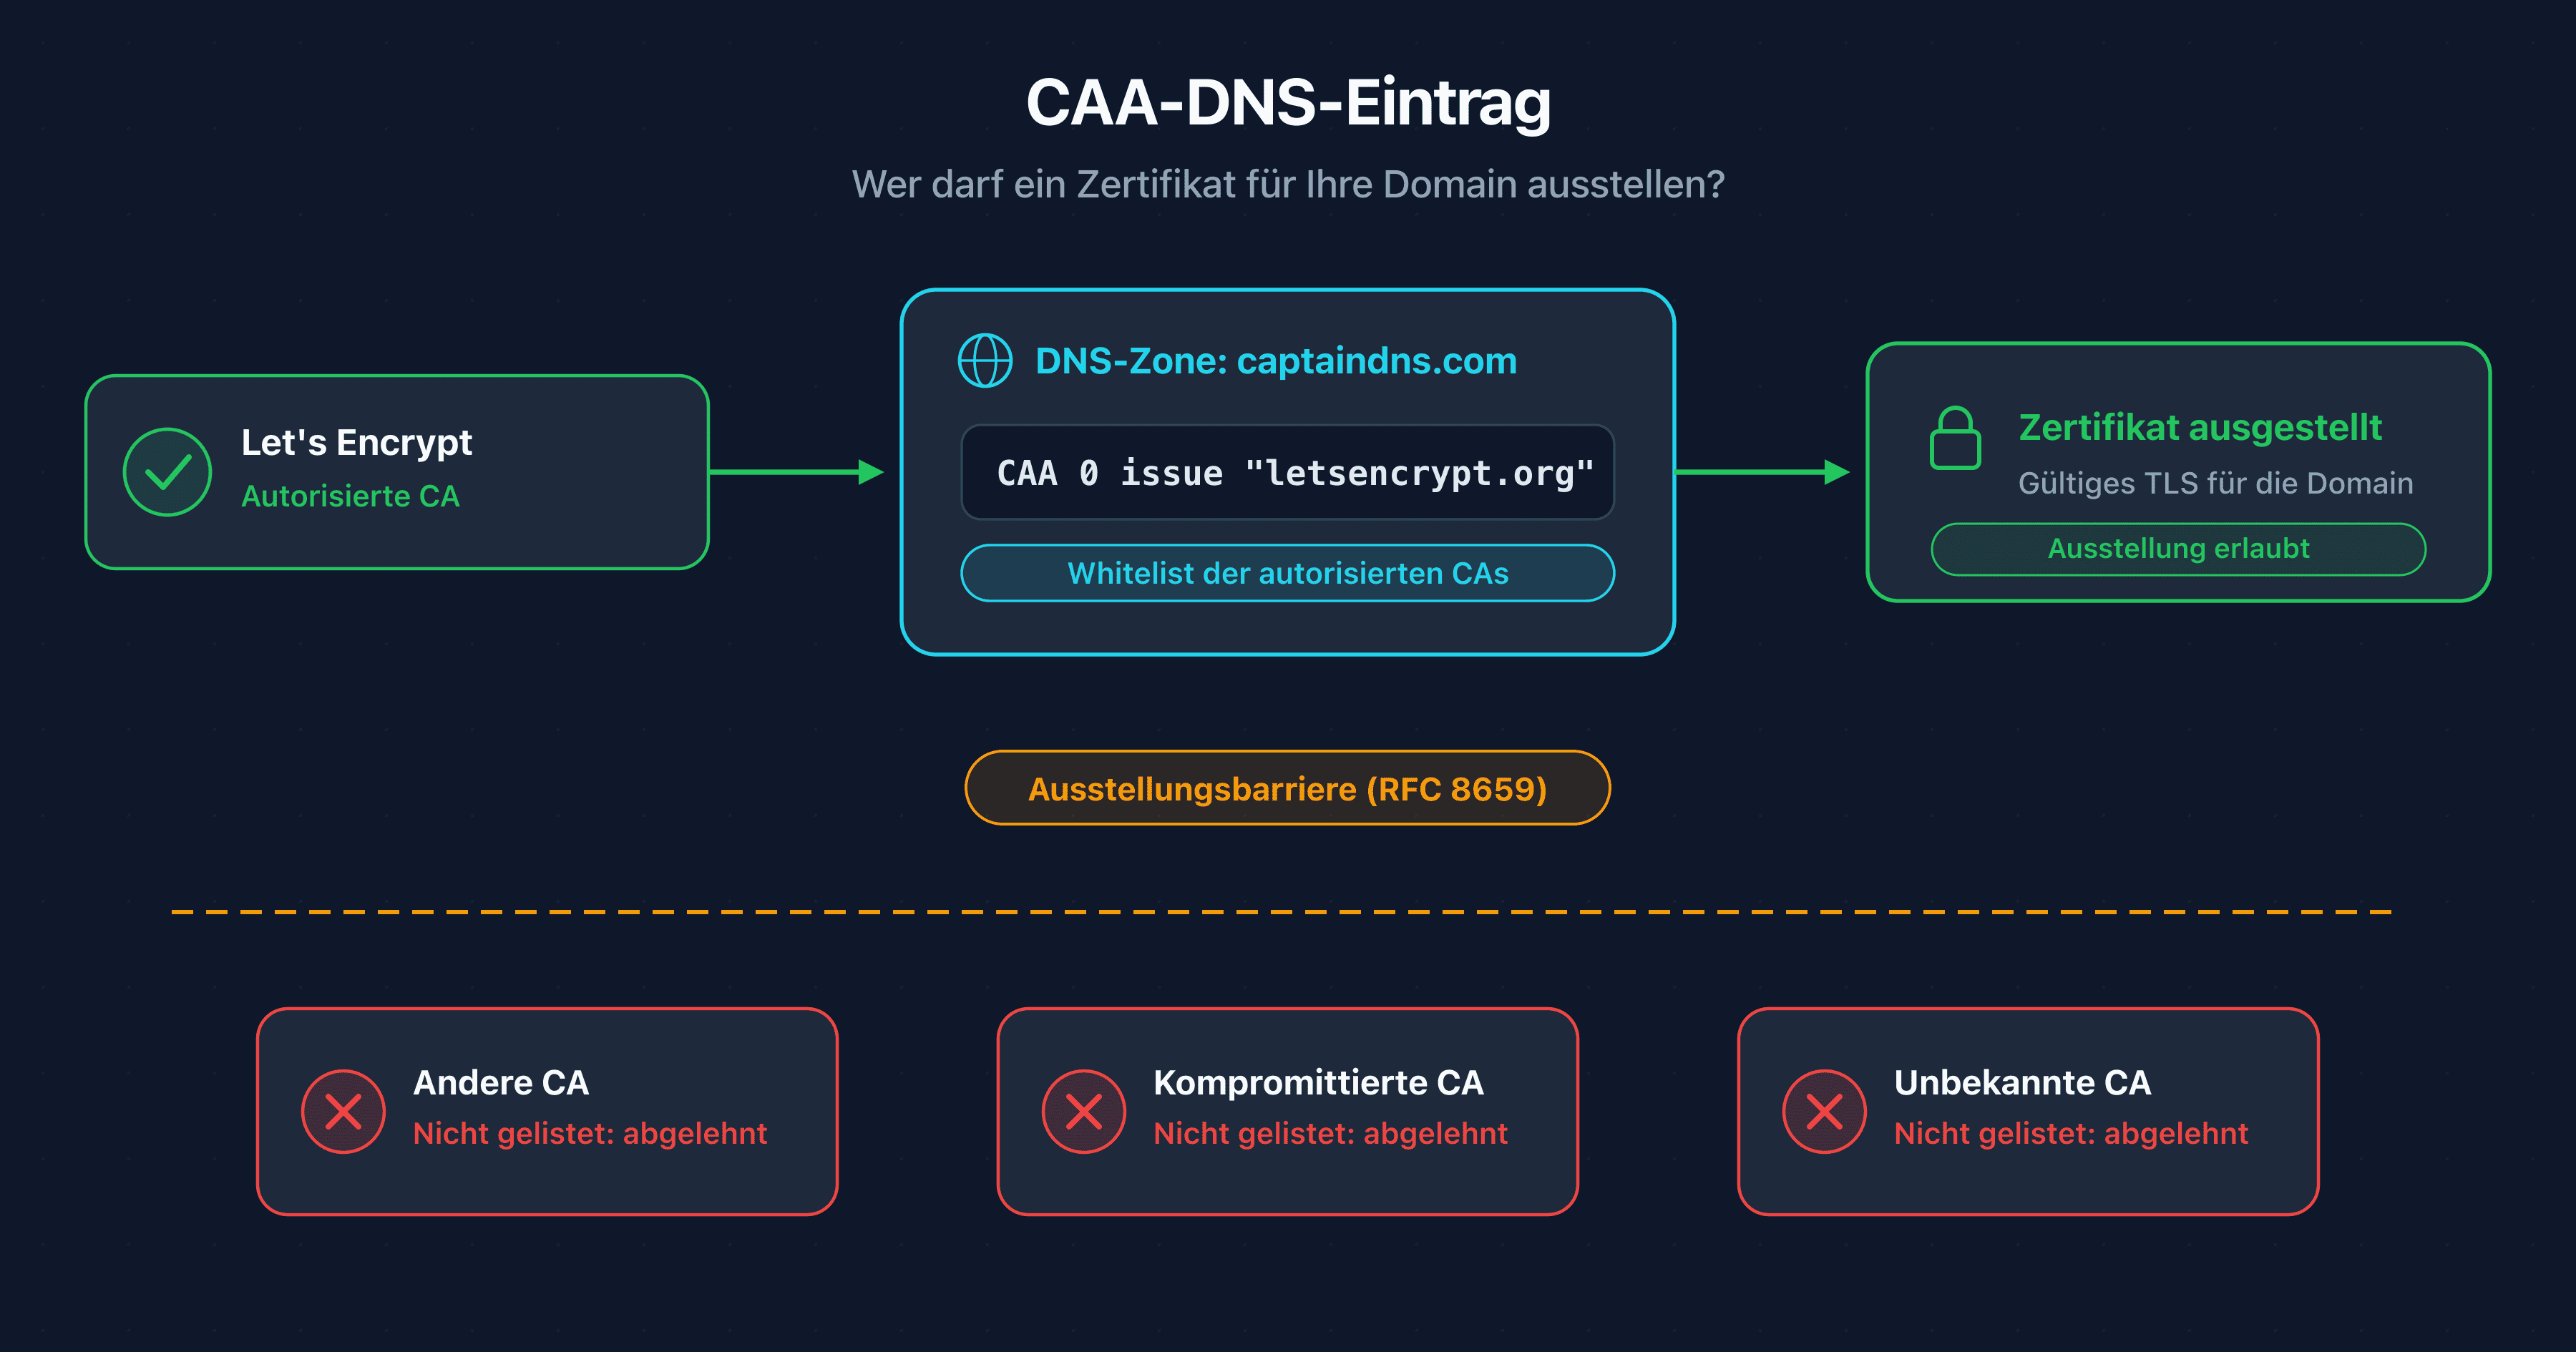
Der CAA-Eintrag legt in Ihrer DNS-Zone fest, welche CAs für Ihre Domain Zertifikate ausstellen dürfen. Cloudflare hat keine CAA-Kennung veröffentlicht und stellt keine Zertifikate aus. Unsere Einschätzung bei CaptainDNS: Solange das so bleibt, ist nichts zu ändern.
Sobald Cloudflare Zertifikate ausstellt, wird eine Domain mit restriktivem CAA-Eintrag die Kennung erlauben müssen, die Cloudflare bis dahin veröffentlicht hat, sonst wird ihr Antrag abgelehnt. Eine Domain ohne CAA-Eintrag muss nichts tun. Prüfen Sie mit der CAA-Eintragsabfrage, was Ihre Domain veröffentlicht. Die Tags issue, issuewild und iodef erklärt unser vollständiger Leitfaden zu CAA-Einträgen.
Prüfen Sie das Zertifikat Ihrer Website
Ermitteln Sie den Aussteller Ihres aktuellen Zertifikats und sein Ablaufdatum.
Was dieser Artikel nicht ist
Dieser Beitrag ersetzt weder den Leitfaden zum Zertifikats-Lebenszyklus, der die Einrichtung eines ACME-Clients behandelt, noch den CAA-Leitfaden. Die kürzere Laufzeit von Zertifikaten behandelt unser Artikel zur Verkürzung auf 47 Tage.
Er vergleicht auch keine kostenpflichtigen CAs. Er beschränkt sich auf die beiden unten zitierten Cloudflare-Beiträge, und nichts von dem, was sie beschreiben, ist heute verfügbar.
FAQ
Kann man heute ein Cloudflare-Zertifikat bekommen?
Nein. Cloudflare hat sich bei den Root-Programmen von Chrome, Apple, Microsoft und Mozilla beworben, schreibt aber, dass es noch keine Zertifikate ausstellt. Für klassische Zertifikate nennt Cloudflare kein Datum, für die ersten Merkle-Tree-Zertifikate peilt es Anfang 2027 an.
Muss ich meinen CAA-Eintrag ändern?
Heute nicht. Cloudflare stellt keine Zertifikate aus und hat keine CAA-Kennung veröffentlicht. Sobald Cloudflare ausstellt, wird eine Domain mit restriktivem CAA-Eintrag die Kennung erlauben müssen, die Cloudflare bis dahin veröffentlicht hat. Eine Domain ohne CAA-Eintrag muss nichts ändern.
Was ist ARI und warum verlangt Cloudflare es?
ARI (ACME Renewal Information, RFC 9773) erlaubt der CA, für jedes Zertifikat ein Erneuerungsfenster zu veröffentlichen. Der Client fragt es ab und erneuert innerhalb dieses Fensters. Cloudflare will diese Fenster bei einem Massenwiderruf vorziehen können. Deshalb wird es nur an ACME-Clients ausstellen, die ARI unterstützen.
Werden Merkle-Tree-Zertifikate die heutigen Zertifikate ersetzen?
Das kündigt Cloudflare nicht an. Geplant ist eine einzige CA für klassische Zertifikate und Merkle Tree Certificates. Angestrebt wird für Anfang 2027 die Aufnahme in das quantenresistente Root-Programm von Chrome, nach einer Prüfung durch dieses Programm.
Quellen: Cloudflare-Ankündigung "Building a certificate authority for the whole Internet" und Cloudflare-Beitrag zur Post-Quanten-CA und zu Merkle Tree Certificates.