eMudhra steigt aus TLS-Zertifikaten aus: Prüfen Sie Ihr Zertifikat vor dem 27. Oktober
Von CaptainDNS
Veröffentlicht am 23. Oktober 2026
Aktualisiert am 23. Oktober 2026
Am 22. Oktober 2026 hat die Zertifizierungsstelle eMudhra mit Sitz in Bengaluru angekündigt, sich aus dem weltweiten Markt für TLS-Zertifikate zurückzuziehen. Zwei Tage zuvor hatte Chrome die Entfernung der eMudhra-Root emSign ECC Root CA - G3 angekündigt, geplant für Dienstag, den 27. Oktober 2026. Wenn Ihre Website ein von eMudhra ausgestelltes Zertifikat ausliefert, ersetzen Sie es jetzt.
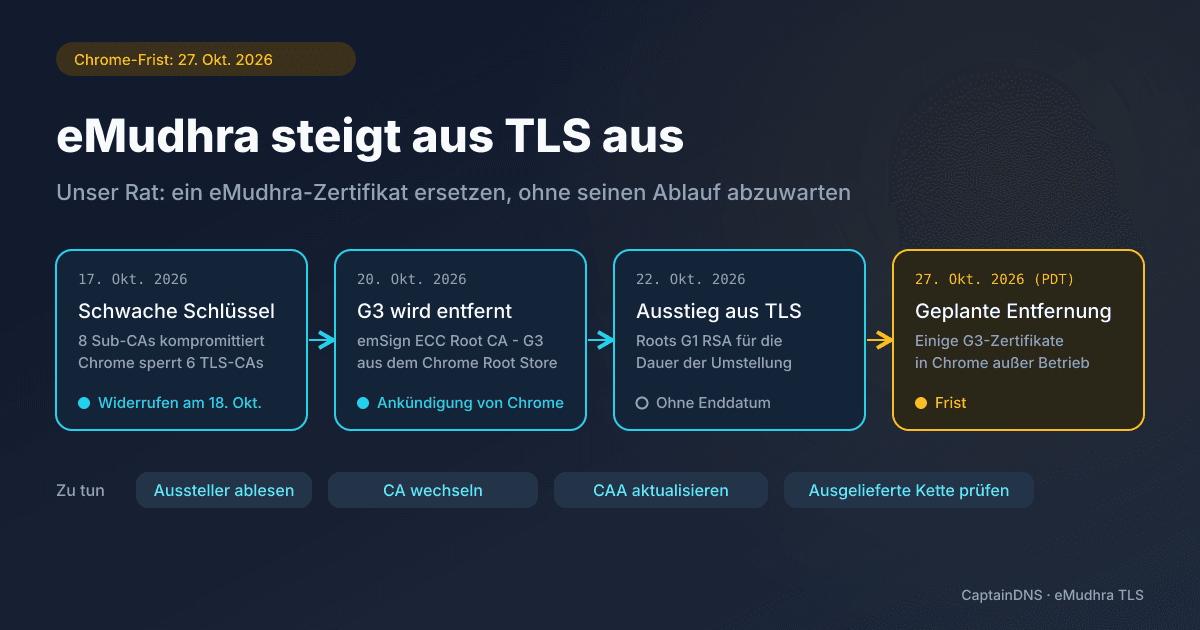
- Am 17. Oktober 2026 meldete ein Forscher, dass die privaten Schlüssel von acht Zwischenzertifizierungsstellen von eMudhra mit unzureichender Zufälligkeit erzeugt worden waren. Chrome sperrte noch am selben Abend die sechs, die für TLS genutzt wurden. Laut eMudhra hatte keine der acht ein Endzertifikat ausgestellt.
- Chrome entfernt die Root emSign ECC Root CA - G3 am Dienstag, dem 27. Oktober 2026, morgens pazifischer Zeit aus seinem Root Store. Legitime Zertifikate, die von ihr abhängen, funktionieren dann in Chrome nicht mehr.
- eMudhra zieht sich aus dem weltweiten Markt für TLS-Zertifikate zurück. Über die Anforderung von Chrome für G3 hinaus empfehlen wir, jedes von eMudhra ausgestellte TLS-Zertifikat durch das einer anderen Zertifizierungsstelle zu ersetzen, ohne seinen Ablauf abzuwarten.
Was passiert ist
Am Samstag, dem 17. Oktober 2026, um 18:05 Uhr UTC erhielt das Root-Programm von Chrome die Meldung eines Sicherheitsforschers: Die privaten Schlüssel von acht Zwischenzertifizierungsstellen von eMudhra waren mit unzureichender Zufälligkeit erzeugt worden. Mit diesen Schlüsseln konnte jeder für jede beliebige Website ein HTTPS-Zertifikat erstellen, das Clients akzeptierten, die diesen Zertifizierungsstellen noch vertrauten. Laut Scott Helme stammten die acht Zwischenzertifikate (sechs für TLS, zwei für Code-Signing) aus dem April 2025 und waren im Mai 2025 von der Root AAA Certificate Services von Sectigo gegensigniert worden.
Um 19:45 Uhr UTC veröffentlichte Chrome ein CRLSet-Update, das die öffentlichen Schlüssel der sechs TLS-Zwischenzertifikate sperrt, ohne dass der Browser aktualisiert oder neu gestartet werden muss. Firefox sperrte sie laut Scott Helme einige Stunden später über OneCRL. eMudhra gibt an, die betroffenen Zertifizierungsstellen innerhalb von 14 Stunden nach der Entdeckung widerrufen zu haben, und versichert, dass sie kein Endzertifikat ausgestellt haben. Chrome seinerseits gibt an, dass vor der Sperre kein TLS-Zertifikat, das zu den sechs TLS-Zwischenzertifikaten führt, in den Logs von Certificate Transparency eingetragen war.
Am 20. Oktober entfernte Chrome die Root, die die TLS-Zwischenzertifikate signiert hatte, aus seinem Root Store (Chrome Root Store): emSign ECC Root CA - G3. Die Entfernung soll alle Geräte, die sich auf diesen Store stützen, am Dienstag, dem 27. Oktober 2026, morgens pazifischer Zeit (PDT) erreichen, auf Chrome Canary und Chrome Beta schon früher. Chrome warnt, dass legitime Zertifikate, die zu dieser Root führen, in seinem Browser nicht mehr funktionieren werden. Am selben Tag kündigte Mozilla in seinem Incident-Ticket an, emSign ECC Root CA - G3 im Eilverfahren das Vertrauen zu entziehen, emSign Root CA - G1 zum jetzigen Zeitpunkt jedoch nicht.
Am 22. Oktober beschloss der Verwaltungsrat von eMudhra, sich freiwillig aus dem weltweiten Markt für SSL/TLS-Zertifikate zurückzuziehen, der nach Angaben des Unternehmens etwa 1 % seines Umsatzes ausmacht. Seine Roots G1 RSA bedienen die Kunden weiter bis zum Ende des Übergangs, für das kein Datum veröffentlicht ist. eMudhra kündigt an, betroffene Kunden zu kontaktieren, um ihre Zertifikate kostenlos durch solche von Partnern zu ersetzen, die das Unternehmen nicht nennt. Seine Widerrufs- und Statusdienste bleiben online, bis jedes ausgestellte Zertifikat abgelaufen ist oder ersetzt wurde.
Wer betroffen ist
Jede Website, die ein von eMudhra ausgestelltes TLS-Zertifikat ausliefert, in einem dieser beiden Fälle:
- Das Zertifikat führt zu emSign ECC Root CA - G3. Es funktioniert ab dem 27. Oktober in Chrome nicht mehr. Chrome fordert die Betreiber dieser Websites auf, sofort ein Zertifikat aus einer anderen Hierarchie zu installieren, die in seinem Root Store enthalten ist.
- Das Zertifikat führt zu einer Root G1 RSA. Es funktioniert noch, aber eMudhra steigt aus TLS aus: Diese Roots dienen nur für die Dauer der Umstellung, ohne veröffentlichtes Enddatum. Chrome prüft außerdem, ob die übrigen CA-Zertifikate von eMudhra in seinem Store bleiben.
Ein von einer anderen Zertifizierungsstelle ausgestelltes Zertifikat ist von dieser Entfernung nicht betroffen.
So prüfen Sie es
Der SSL-Zertifikat-Prüfer von CaptainDNS zeigt für einen Hostnamen das Feld Aussteller des ausgelieferten Zertifikats (Common Name und Organisation) sowie den Namen jedes Zwischenzertifikats, das der Server sendet. Ohne CaptainDNS-Konto bleiben der Aussteller und die Kette verborgen. Erstellen Sie ein kostenloses Konto, um das Detail zu sehen.
- Wenn die Organisation im Feld Aussteller eMudhra oder emSign nennt, stammt das Zertifikat von eMudhra und ist betroffen. Das ist das verlässliche Indiz: Der Name eines Zwischenzertifikats enthält nicht immer eMudhra oder emSign.
- Die Zeile "Root (Systemspeicher): führt zu einer anerkannten Root" bedeutet keine Validierung durch Chrome. Sie spiegelt den Zertifikatsspeicher des Servers wider, der den Test ausführt, nicht den Chrome Root Store, und das Tool nennt die Root nicht.
- Meldet das Tool ein fehlendes Zwischenzertifikat, bleibt nur das Feld Aussteller verwertbar.
Sie müssen nicht wissen, welche Root im Spiel ist, um zu entscheiden: Ein eMudhra-Zertifikat ist in jedem Fall zu ersetzen, und wer es vor dem 27. Oktober tut, erledigt damit auch den Fall G3. Wenn Sie viele Hostnamen verwalten, gehen Sie von Ihrem Zertifikatsinventar aus, wie in unserem Leitfaden zum Zertifikats-Lebenszyklus-Management beschrieben.
Was zu tun ist
- Bestellen Sie jetzt ein Zertifikat bei einer anderen Zertifizierungsstelle, die im Chrome Root Store enthalten ist. Warten Sie nicht auf den Ablauf des eMudhra-Zertifikats: Sein Aussteller gibt dieses Geschäft auf.
- Wenn Ihre DNS-Zone einen CAA-Eintrag veröffentlicht, fügen Sie dort vor der Bestellung die Kennung der neuen Zertifizierungsstelle hinzu, sonst verweigert sie die Ausstellung. Die Syntax erklärt unser vollständiger Leitfaden zu CAA-Einträgen.
- Installieren Sie das neue Zertifikat mit seiner vollständigen Kette und prüfen Sie dann die ausgelieferte Kette: Der Aussteller muss den Namen der neuen Zertifizierungsstelle tragen.
Laut eMudhra (Mozilla-Ticket vom 20. Oktober) sind etwa 30.000 Zertifikate, die zu G3 führen, zu migrieren, davon 97 % über ACME bezogen. Wenn Ihr ACME-Client, etwa Certbot oder acme.sh, auf eMudhra zeigt, stellen Sie in seiner Konfiguration auf eine andere Zertifizierungsstelle um, sonst landet die automatische Erneuerung wieder bei eMudhra.
Das kostenlose Ersatzangebot von eMudhra gibt es, aber ohne Zeitplan und ohne Namen eines Partners. Für ein Zertifikat, das zu G3 führt, lautet unser Rat bei CaptainDNS: Warten Sie nicht auf diese Kontaktaufnahme, wenn sie nicht vor dem 27. Oktober erfolgt.
Ein von eMudhra ausgestelltes Zertifikat erkennen
Lesen Sie den Aussteller und die Zwischenzertifikate ab, die jeder Ihrer Hostnamen ausliefert.
Was dieser Artikel nicht ist
Er behandelt nicht die elektronische Signatur von eMudhra. Nach Angaben des Unternehmens sind seine digitalen Signaturzertifikate (DSC), eSign und seine übrigen Signaturdienste, auch in Indien, seine Unternehmens-PKI (emCA, CertiNext), emSigner, SecurePass und emAS nicht betroffen.
Er meldet auch keine Schwachstelle Ihrer Website: Die schwachen Schlüssel gehörten acht Zwischenzertifizierungsstellen von eMudhra. Wer sein Zertifikat ersetzt, wechselt damit den Aussteller. Schließlich behandelt er nicht die Aktualisierung der Zertifikatsspeicher von Servern, Skripten und Geräten (curl, Python, Node), die standardmäßig weder den Widerruf noch Certificate Transparency prüfen. Scott Helme beschreibt diesen Aspekt in seinem Beitrag.
FAQ
Mein eMudhra-Zertifikat funktioniert noch: Muss ich es ersetzen?
Ja. eMudhra zieht sich aus dem Markt für TLS-Zertifikate zurück, und seine Roots G1 RSA dienen nur für die Dauer des Übergangs, ohne veröffentlichtes Enddatum. Wenn das Zertifikat zu emSign ECC Root CA - G3 führt, funktioniert es ab Dienstag, dem 27. Oktober 2026, in Chrome nicht mehr. Ersetzen Sie es vor diesem Datum durch ein Zertifikat einer anderen Zertifizierungsstelle.
Wurden mit den schwachen Schlüsseln betrügerische Zertifikate ausgestellt?
eMudhra versichert, dass die acht betroffenen Zwischenzertifizierungsstellen kein Endzertifikat ausgestellt haben. Chrome gibt an, dass vor seiner Sperre kein TLS-Zertifikat, das zu den sechs TLS-Zwischenzertifikaten führt, in den Logs von Certificate Transparency eingetragen war: Gegen einen Client, der Certificate Transparency verlangt, wie Chrome, konnte kein betrügerisches Zertifikat eingesetzt werden.
Sind meine elektronischen Signaturen von eMudhra (DSC, eSign) betroffen?
Nein, laut eMudhra. Das Unternehmen gibt an, dass seine TLS-Infrastruktur getrennt ist und dass seine digitalen Signaturzertifikate, eSign, emSigner, seine Unternehmens-PKI und seine Identitätslösungen normal weiterlaufen. Der angekündigte Ausstieg betrifft nur SSL/TLS-Zertifikate.
Ist der Ersatz meines Zertifikats kostenpflichtig?
eMudhra kündigt an, betroffene Kunden zu kontaktieren, um ihre Zertifikate kostenlos durch solche von Partnern zu ersetzen, ohne diese Partner zu nennen oder einen Zeitplan anzugeben. Nichts hindert Sie daran, selbst eine andere Zertifizierungsstelle zu wählen. Denken Sie dann daran, sie in Ihrem CAA-Eintrag zu erlauben.
Quellen: Pressemitteilung von eMudhra vom 22. Oktober 2026, Beitrag im Chrome-Security-Blog vom 20. Oktober 2026, Analyse von Scott Helme vom 20. Oktober 2026 und Incident-Ticket von Mozilla.