DigiCert-Datenleck: Ihre Zertifikate bleiben gültig, Vorsicht vor gefälschten Verlängerungen
Von CaptainDNS
Veröffentlicht am 6. November 2026
Aktualisiert am 6. November 2026
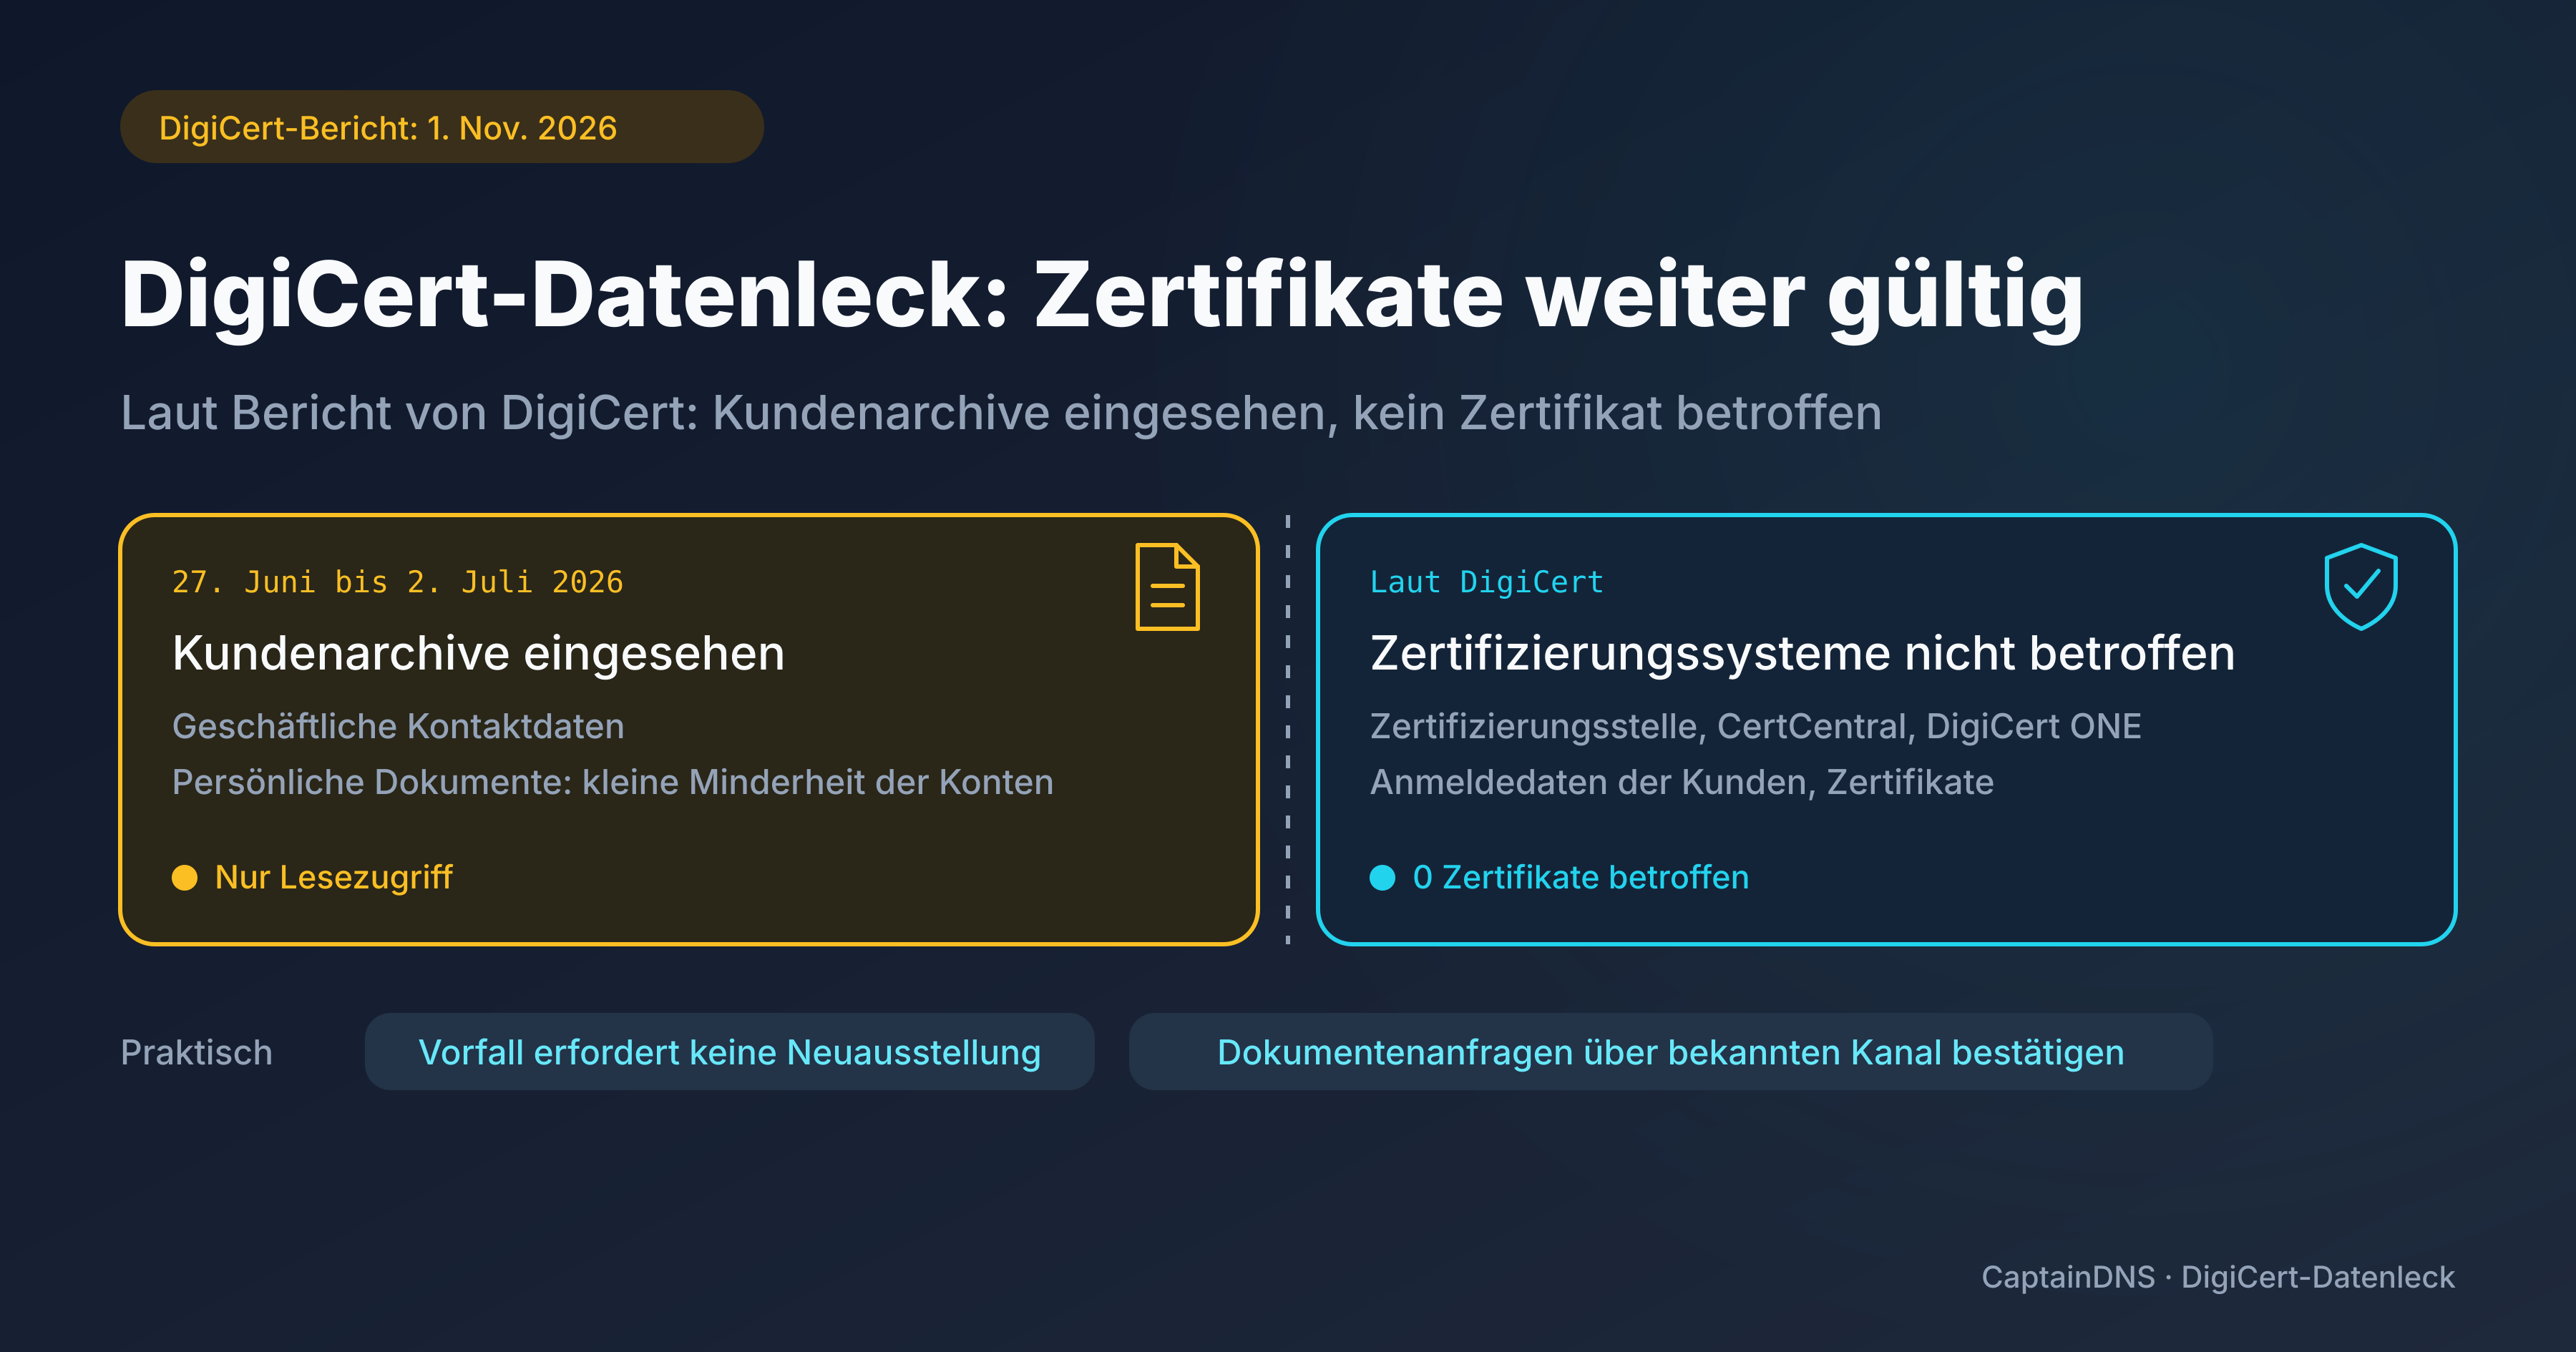
Stand 6. November 2026: DigiCert hat am 1. November den vollständigen Bericht zu einem Vorfall auf einem internen System veröffentlicht. Archivierte Daten, die von Kunden bereitgestellt worden waren, wurden unbefugt eingesehen. Nach Angaben des Unternehmens bleiben seine Zertifikate sicher, gültig und vertrauenswürdig. Wegen dieses Vorfalls muss also nichts neu ausgestellt werden, bei Dokumentenanfragen per E-Mail ist jedoch Vorsicht geboten.
- Laut dem Bericht von DigiCert wurde ein kleiner Teil der Kundenarchive eingesehen: hauptsächlich geschäftliche Kontaktdaten und, bei einer kleinen Minderheit der Kundenkonten, persönliche Dokumente, darunter Ausweisdokumente.
- Laut DigiCert ist kein Zertifikat betroffen: Wegen dieses Vorfalls ist keine Neuausstellung von TLS-, VMC- oder CMC-Zertifikaten nötig.
- Rat von CaptainDNS: Übermitteln Sie kein Ausweisdokument und folgen Sie keinem per E-Mail erhaltenen Revalidierungslink ohne unabhängige Prüfung.
Was bei DigiCert passiert ist
Am 4. Februar 2025 verlagerte DigiCert dieses Archivsystem während einer Infrastrukturmigration aus einem Netzwerksegment, das dem VPN vorbehalten war. Dadurch wurde es ungewollt von außen erreichbar. Auch eine für andere Zwecke vorgesehene Registrierungsfunktion war dort versehentlich verfügbar. Die so angelegten Konten umgingen die Multi-Faktor-Authentifizierung (MFA), die DigiCert sonst verlangt, und hatten Zugriff auf archivierte Daten, obwohl sie auf Lesezugriff beschränkt waren.
Das System war also seit Februar 2025 exponiert, die Untersuchung von DigiCert verortet den Zugriff auf die Daten jedoch zwischen dem 27. Juni und dem 2. Juli 2026.
DigiCert bemerkte die Erreichbarkeit von außen im Juni 2026 und spielte am 2. Juli eine Autorisierungskorrektur ein, ohne zu diesem Zeitpunkt zu wissen, dass Archive eingesehen worden waren. Am 12. Oktober vermutete DigiCert erstmals diesen Zugriff, am 19. Oktober bestätigte das Unternehmen ihn und stufte ihn als meldepflichtiges Ereignis ein. Am 20. Oktober folgte ein vorläufiger Bericht, am 1. November der vollständige Bericht.
Welche Daten wurden eingesehen?
Laut DigiCert betrifft der Vorfall nur einen kleinen Teil der archivierten Daten. Im Wesentlichen handelt es sich um geschäftliche Kontaktdaten: Namen, geschäftliche E-Mail-Adressen, Telefonnummern und Geschäftsadressen.
Eine kleine Minderheit der Kundenkonten enthielt zusätzlich persönliche Dokumente, die der Kunde bereitgestellt hatte: Führerschein, Reisepass, Versorgerrechnung oder ein anderes Dokument mit Name und Adresse. Darunter sind also Ausweisdokumente, aber nicht nur.
Der Bericht nennt keine Zahlen zu den betroffenen Konten oder Personen. Ein Dritter hat diese Zahlen am 5. November im öffentlichen Incident-Ticket von DigiCert bei Mozilla erfragt; am 6. November hatte DigiCert dazu noch nicht geantwortet.
Müssen Sie ein TLS-, VMC- oder CMC-Zertifikat neu ausstellen lassen?
Nein, nach den von DigiCert veröffentlichten Informationen nicht wegen dieses Vorfalls. Laut dem Bericht waren die Dienste der Zertifizierungsstelle, CertCentral und DigiCert ONE nicht betroffen, und die Anmeldedaten der Kunden sowie die von DigiCert ausgestellten Zertifikate bleiben sicher, gültig und uneingeschränkt vertrauenswürdig. Er weist null betroffene Zertifikate aus und hält fest, dass Kunden für ihre aktiven Zertifikate nichts unternehmen müssen.
Der fragliche Zugriff erlaubte es weder, Daten im Archivsystem zu ändern, noch eine Validierung zu genehmigen oder ein Zertifikat auszustellen. DigiCert gibt zudem an, die Logs seiner Zertifizierungsstelle und seiner Validierungen geprüft zu haben: Weder eine Validierung noch eine Ausstellung oder ein Widerruf ist dort mit diesem Konto verknüpft.
Der Bericht nennt weder VMC noch CMC. Dass sie vertrauenswürdig bleiben, ergibt sich aus seiner allgemeinen Aussage zu den von DigiCert ausgestellten Zertifikaten und nicht aus einem Satz, der diesen beiden Produkten gewidmet wäre. Diese Schlussfolgerungen bleiben die von DigiCert, in einem am 6. November noch offenen Incident-Ticket. Zur Auswahl und Bereitstellung dieser Zertifikate lesen Sie unseren Leitfaden zu VMC- und CMC-Zertifikaten für BIMI.
Ihre Verlängerungen folgen den üblichen Fristen. Muss ein Zertifikat aus einem anderen Grund widerrufen werden, tun Sie das wie geplant. Bleibt die Frage der Daten: Ein von Dritten eingesehener Reisepass oder Führerschein ist ein Problem für die betroffene Person, und daran ändert keine Neuausstellung eines Zertifikats etwas.
Was tun bei einer Verlängerungs-E-Mail?
Ermitteln Sie intern, wer DigiCert Dokumente bereitgestellt hat, und informieren Sie diese Personen zuerst. Dass jemand Dokumente bereitgestellt hat, bedeutet nicht, dass sie zu den eingesehenen Daten gehören.
Der folgende Rat stammt von CaptainDNS, nicht von DigiCert, dessen Bericht keine Phishing-Kampagne erwähnt. Unsere Überlegung: Korrekte geschäftliche Kontaktdaten würden eine gefälschte Verlängerungs-E-Mail glaubwürdiger machen. Wenn eine unerwartete Nachricht einen Nachweis verlangt oder einen Revalidierungslink anbietet, senden Sie das Dokument nicht und folgen Sie dem Link nicht. Öffnen Sie das Portal über die Adresse, die Sie gewöhnlich nutzen, oder wenden Sie sich über einen bereits bekannten Kanal an den Support, um die Anfrage und den Übermittlungsweg für das Dokument zu bestätigen.
Eine Dokumentenanfrage kann legitim sein. Prüfen Sie sie über einen anderen Kanal, ohne jede Revalidierung grundsätzlich abzulehnen. Weitere Warnsignale finden Sie in unserem Artikel, wie Sie eine Phishing-E-Mail erkennen.
Warum das kein zweites eMudhra ist
Beim eMudhra-Vorfall und den zu ersetzenden Zertifikaten hatten Zwischenzertifikate schwache Schlüssel, Chrome entfernte die Root emSign ECC Root CA - G3 aus seinem Store und Zertifikate mussten ersetzt werden. Bei DigiCert wurden Kundenarchive eingesehen, und der Bericht weist kein betroffenes Zertifikat aus. Der Reflex vom Oktober, Zertifikate zu ersetzen, gilt hier also nicht.
FAQ
Muss ich mein TLS-Zertifikat von DigiCert ersetzen?
Nein, nicht wegen dieses Vorfalls: Laut DigiCert ist kein Zertifikat betroffen und für aktive Zertifikate ist nichts zu tun. Die üblichen Verlängerungsfristen gelten weiter.
Bleibt mein VMC oder CMC von DigiCert gültig?
Ja, laut der allgemeinen Aussage von DigiCert zu den von ihm ausgestellten Zertifikaten. Der Bericht nennt VMC und CMC nicht, aber wegen dieses Vorfalls ist kein Ersatz nötig.
Wurde mein Ausweisdokument zwangsläufig offengelegt?
Nein. Der Bericht sagt nicht, dass alle Kunden oder alle Dokumente betroffen sind: Er spricht von einem kleinen Teil der Archive und einer kleinen Minderheit der Kundenkonten mit persönlichen Dokumenten. Um Ihren Fall zu klären, fragen Sie DigiCert über einen offiziellen Kanal, den Sie bereits kennen.
Muss ich nach einer Revalidierungs-E-Mail erneut ein Ausweisdokument senden?
Nicht allein aufgrund der Nachricht. Bestätigen Sie die Anfrage zuerst über das gewohnte Portal oder einen bereits bekannten Support-Kanal und übermitteln Sie das Dokument dann, wenn die Anfrage legitim ist.
Quellen: vollständiger Bericht von DigiCert vom 1. November 2026 (Mozilla-Ticket 2084460), Frage eines Dritten vom 5. November 2026 im selben Ticket und, für den Vergleich mit eMudhra, Beitrag von Chrome Security vom 20. Oktober 2026.