Proofpoint Secure Email Gateway: arquitetura, configuração DNS e alternativas
Por CaptainDNS
Publicado em 7 de abril de 2026
- 🏢 O Proofpoint é a referência enterprise dos SEG, usado por 87 das 100 empresas da Fortune 100. A plataforma analisa 4,5 biliões de emails por ano e bloqueia cerca de 66 milhões de tentativas BEC por mês. É líder do Gartner Magic Quadrant Email Security 2024 e 2025, em #1 em Execution.
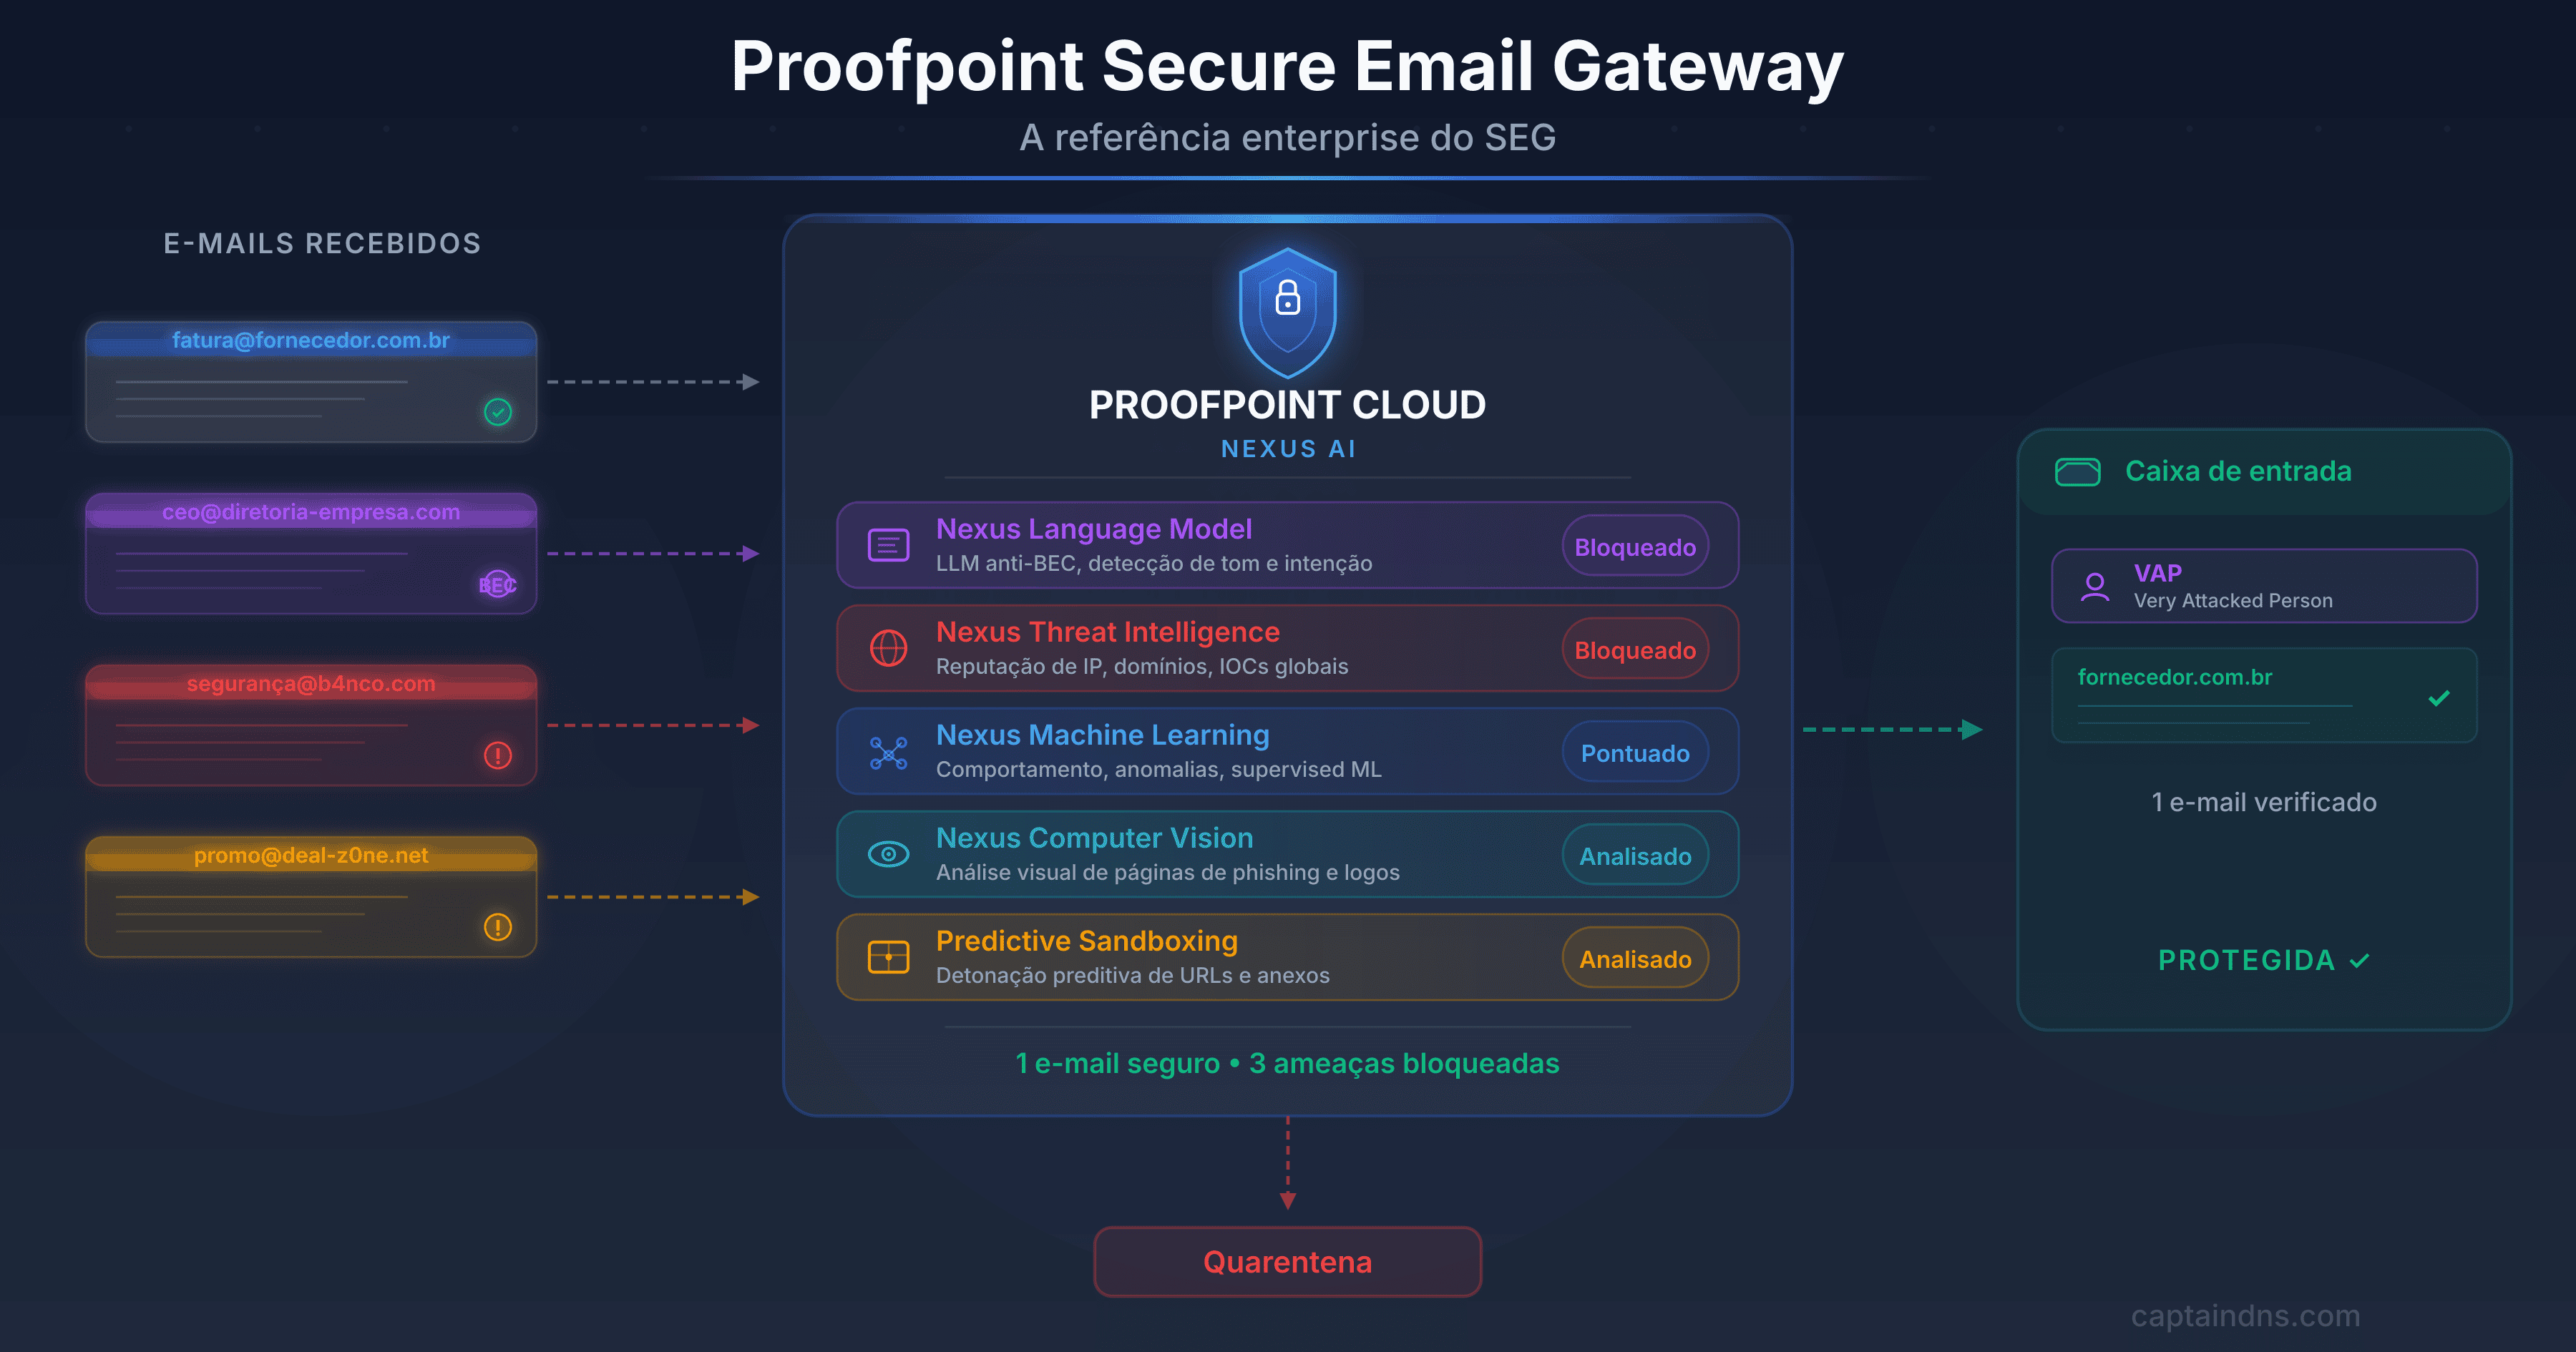
- 🧠 Arquitetura Nexus AI com 6 componentes: machine learning, language model anti-BEC, threat intelligence em tempo real, computer vision (QR codes, phishing visual), relationship graph e generative AI, tudo correlacionado pelo Nexus Threat Graph (mais de 1 bilião de sinais). Predictive Sandboxing patenteado para detonar os links antes de o utilizador clicar.
- 🔧 Impacto DNS específico: redirecionamento MX para pphosted.com (regiões US1-5, EU1, AU), SPF com o Hosted SPF Service, que recorre às macros RFC 7208 para contornar o limite de 10 lookups, DKIM 2048 bits por predefinição, DMARC gerido através do Email Fraud Defense (EFD) com consultores dedicados.
- ⚠️ Limites a conhecer: preço premium (cerca de 87 mil USD/ano na mediana, mais de 100 mil USD/ano para a pilha completa), abrandamento após a Thoma Bravo (aquisição por 12,3 mil milhões USD em 2021, vagas de despedimentos em 2024 e 2025), incidente EchoSpoofing 2024 (14 milhões de emails fraudulentos retransmitidos por dia durante 6 meses) e concorrência da Abnormal Security, que terá conquistado mais de 1.300 clientes em 12 meses.
Se trabalha numa empresa da Fortune 100, há 87 % de probabilidade de os seus emails passarem pelo Proofpoint antes de chegarem à sua caixa de entrada. Este número, verificado por análises públicas de registos MX, faz do fornecedor californiano o padrão de facto da segurança de email para as maiores organizações do mundo. A plataforma analisa 4,5 biliões de emails por ano, examina 18 biliões de URL, inspeciona 1 bilião de anexos e bloqueia cerca de 66 milhões de tentativas BEC por mês. Nenhum outro SEG do mercado opera a esta escala.
Este domínio não é fruto do acaso. O Proofpoint acumula distinções de analistas: líder do Gartner Magic Quadrant Email Security em 2024 e 2025, em #1 em Execution pelo segundo ano consecutivo, #1 em 4 dos 5 use cases nas Critical Capabilities 2025, líder do Frost Radar Email Security pela 9.ª vez consecutiva, com 24 % de quota de mercado, a mais alta do segmento. Se ler um caderno de encargos de CISO de um grande banco, de uma empresa de energia ou de uma administração federal norte-americana, o Proofpoint figura quase sempre na shortlist.
Ainda assim, a imagem não é uniformemente favorável. Desde a aquisição pela Thoma Bravo em agosto de 2021, por 12,3 mil milhões de dólares, vários sinais levantam dúvidas: vagas sucessivas de despedimentos em 2024 e 2025, perceção de um abrandamento da inovação, concorrência agressiva da Abnormal Security, que terá conquistado mais de 1.300 clientes Proofpoint em doze meses, e o incidente EchoSpoofing revelado em 2024, em que até 14 milhões de emails fraudulentos por dia foram retransmitidos pela infraestrutura Proofpoint durante seis meses. Este guia cobre tudo: arquitetura Nexus AI, configuração DNS, pontos fortes, limites, incidente, comparação e plano de ação.
📌 O que é o Proofpoint e a sua abordagem people-centric?
Antes de entrar no detalhe técnico, vamos contextualizar. Para os fundamentos de um Secure Email Gateway (modelo gateway, redirecionamento MX, diferença face às soluções ICES API-native), remetemos para o nosso artigo completo sobre o Mimecast, que cobre essas bases. O essencial a reter: um SEG coloca-se entre a Internet e o seu servidor de correio, interceta 100 % do tráfego através do redirecionamento MX e filtra as ameaças antes de chegarem às caixas de entrada.
É na abordagem estratégica que o Proofpoint se distingue. A maioria dos SEG é historicamente infrastructure-centric: protegem uniformemente todo o perímetro de email. O Proofpoint inverteu esta lógica com o conceito de VAP (Very Attacked People), que consiste em identificar as pessoas mais expostas e concentrar os recursos de segurança nesses perfis.
O conceito VAP assenta em três dimensões mensuráveis. A vulnerability mede a propensão para clicar em emails suspeitos e integra as falhas nas simulações de phishing e a presença de credenciais em fugas públicas. O attack conta o volume e a sofisticação dos ataques efetivamente recebidos num dado período. O privilege quantifica o acesso a dados sensíveis e a sistemas críticos.
O score combinado identifica os perfis a proteger em primeiro lugar. Um assistente de direção que gere a agenda do CEO recebe muito spear phishing. O seu score VAP será bem mais alto do que o de um programador tecnicamente competente, mas isolado.
Esta abordagem people-centric tem várias implicações práticas. Muda a forma de priorizar as investigações do SOC, de orientar as ações de sensibilização e de dimensionar as políticas de reescrita de URL. Em vez de aplicar o mesmo nível de proteção a todos, o Proofpoint propõe ajustar com precisão os controlos às pessoas de maior risco. É uma rutura conceptual face aos SEG tradicionais e um dos argumentos comerciais mais fortes do fornecedor junto dos CISO maduros.
Verifique os seus registos de email
🏢 Proofpoint: a empresa em resumo
Como é que um fornecedor californiano fundado em 2002 se tornou o padrão de facto de 87 % das Fortune 100? Um regresso a 24 anos de aquisições estratégicas e a uma compra recorde pela Thoma Bravo.
A história do Proofpoint começa em julho de 2002 em Sunnyvale, na Califórnia, pela mão de Eric Hahn, antigo CTO da Netscape Communications. Na época, o mercado da segurança de email era dominado pelas appliances on-premise. Eric Hahn aposta no machine learning e na análise estatística avançada para tratar o spam e as ameaças. Durante dez anos, a empresa cresce à sombra dos líderes históricos do setor.
A entrada em bolsa acontece em abril de 2012, no NASDAQ, com o ticker PFPT. Na década seguinte, o Proofpoint encadeia aquisições estratégicas para alargar o seu perímetro funcional. A Cloudmark é comprada em 2017 por 110 milhões de dólares e traz a sua experiência em filtragem de correio e numa rede de sensores distribuídos. A Wombat Security, líder da sensibilização para a cibersegurança, segue-se em 2018 por 225 milhões de dólares. A ObserveIT, especialista na gestão de ameaças internas, é adquirida em 2019, também por 225 milhões de dólares. A Meta Networks junta-se ao portefólio no mesmo ano por cerca de 120 milhões de dólares e abre o Proofpoint ao Zero Trust Network Access. A InteliSecure vem reforçar a divisão de DLP gerido em 2021. Mais recentemente, a Tessian, pioneira da IA comportamental aplicada ao email, é comprada em dezembro de 2023 e integrada com o nome Adaptive Email Security.
A grande viragem chega em 2021. A 26 de abril, o fundo de private equity Thoma Bravo anuncia a compra do Proofpoint por 12,3 mil milhões de dólares, ao preço de 176 dólares por ação. A transação fica concluída a 31 de agosto de 2021 e é, até essa data, a maior operação de private equity no segmento cloud. O Proofpoint passa a empresa privada e sai do NASDAQ. Com este reposicionamento chega um novo diretor-geral: Sumit Dhawan, antigo presidente da VMware, assume o comando para conduzir a empresa na nova fase. Rémi Thomas é CFO, e Joyce Kim, ex-Zscaler, entrou para a equipa como CMO em dezembro de 2025.
Ponto de vocabulário indispensável. O Proofpoint comercializa dois produtos distintos com nomes parecidos. O Email Protection é o SEG enterprise tratado neste artigo, alojado na infraestrutura
pphosted.com, com MX no formatomx0a-XXXXXXXX.pphosted.comemx0b-XXXXXXXX.pphosted.com. O Proofpoint Essentials é a oferta para PME, alojada emppe-hosted.com, com outro formato de MX (mx1-usX.ppe-hosted.com). Os dois não têm a mesma consola, nem as mesmas funcionalidades, nem os mesmos preços. Confundi-los é o erro mais frequente de quem lê a documentação do Proofpoint na diagonal.
Hoje, o Proofpoint conta com cerca de 5.044 colaboradores repartidos por mais de 30 escritórios no mundo. A base de clientes ultrapassa 500 mil organizações, entre as quais 87 das 100 empresas da Fortune 100, mais de 50 % da Fortune 1000 e mais de um terço da Global 2000. O ARR atingia 2,45 mil milhões de dólares no fecho do exercício de 2025, segundo as comunicações públicas. Em volume, a plataforma analisa 4,5 biliões de emails por ano, o que faz dela o operador de segurança de email com maior visibilidade bruta do mundo. É também o fornecedor cujo trabalho alimenta a comunidade open source de referência em threat intelligence de email, com os Emerging Threats Open e Pro Rulesets, um dos rulesets open source mais usados do setor.
⚙️ Arquitetura técnica: a plataforma Nexus AI
Como é que o Proofpoint inspeciona 4,5 biliões de emails por ano sem degradar a latência? Com uma cadeia de deteção multistage construída em torno do Nexus AI, a sua plataforma proprietária de inteligência artificial. Segue-se o detalhe dos componentes.
Modelo gateway: redirecionamento MX para pphosted.com
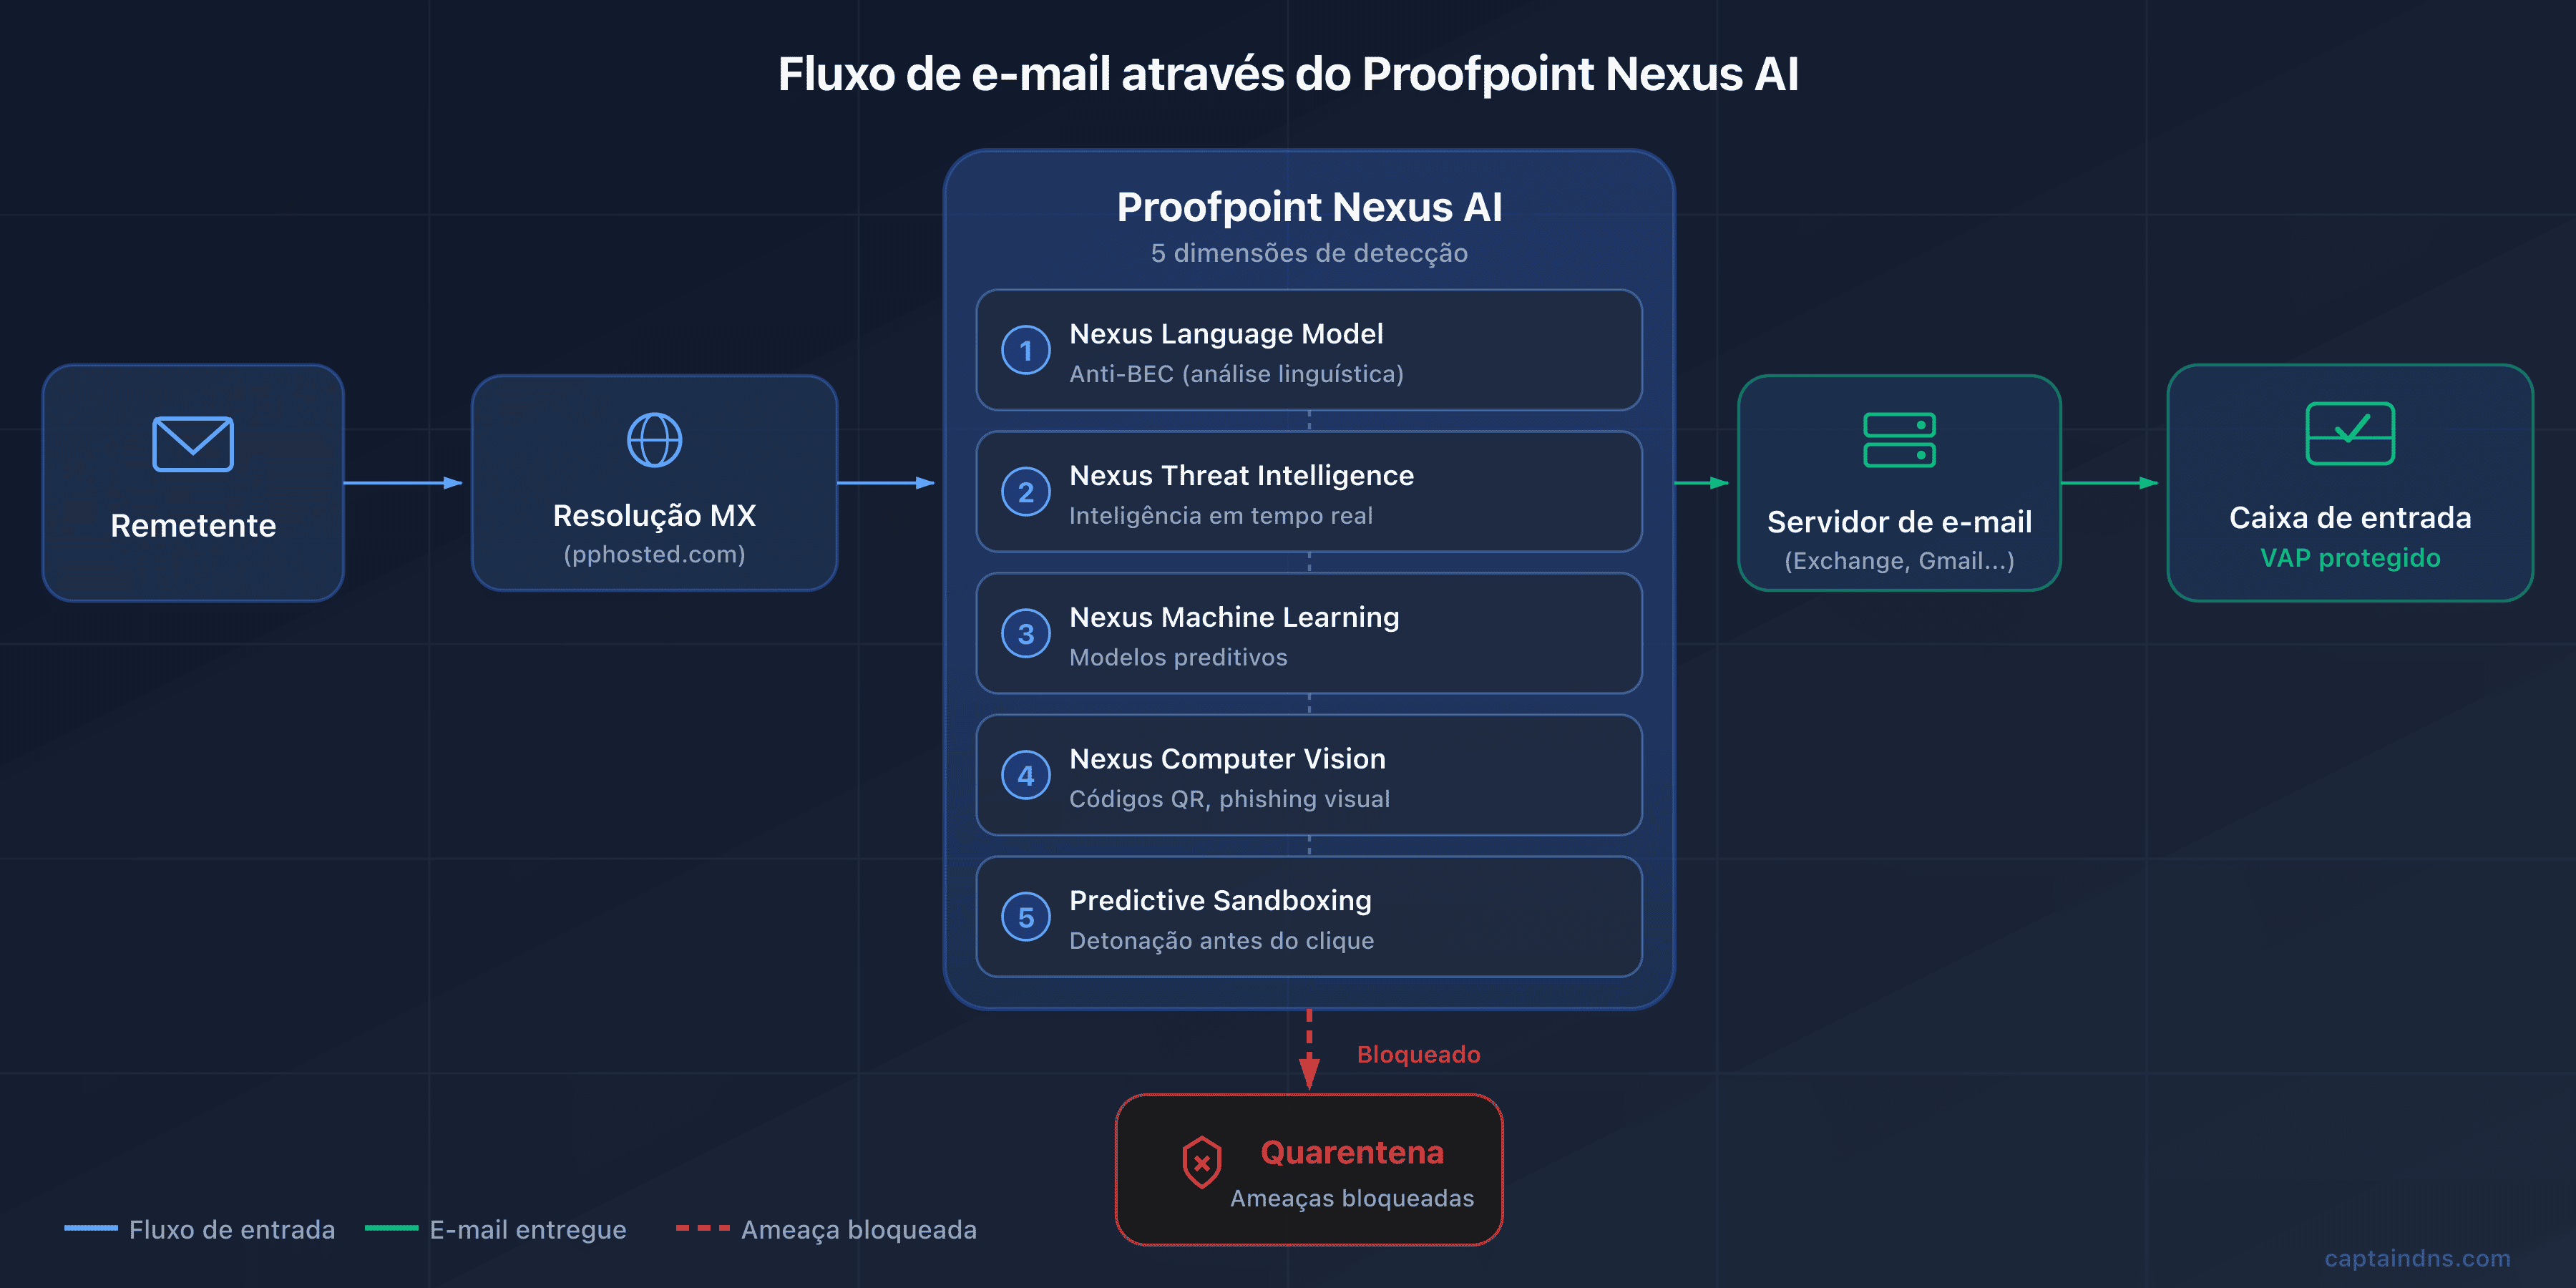
Como qualquer SEG tradicional, o Proofpoint assenta no redirecionamento MX. Os seus registos MX apontam para os servidores da infraestrutura cloud do Proofpoint, alojados no domínio pphosted.com. Quando um remetente envia um email para contact@captaindns.com, o servidor de envio resolve o MX, encontra um host Proofpoint e entrega-lhe a mensagem. O Proofpoint aplica a sua cadeia de deteção e depois transfere a mensagem validada para o seu servidor real (Microsoft 365, Google Workspace, Exchange on-premise).
A infraestrutura Proofpoint está repartida por sete regiões: US1, US2, US3, US4, US5 para a América do Norte, EU1 para a Europa e AU para a Ásia-Pacífico. Cada cliente é atribuído a uma única região no momento da subscrição, e este é um ponto crítico: é preciso usar apenas os MX do data center atribuído. Apontar um registo MX para a região US1 quando o seu tenant está em EU1 provoca rejeições silenciosas, porque o data center remoto não reconhece o seu domínio. Os datacenters são operados por uma combinação de Cyxtera, DataBank, Equinix, AWS e Google Cloud na América do Norte, e de Equinix EU e AWS na Europa, com auditorias SOC 2 anuais.
Nexus AI: os 6 componentes de deteção
O Nexus é o chapéu que agrupa os motores de IA do Proofpoint. Seis componentes principais trabalham em paralelo, cada um especializado numa categoria de ameaças, ligados pelo Nexus Threat Graph, que assegura a correlação transversal.
O Nexus Language Model (LM), modelo de linguagem proprietário, dedica-se à deteção de BEC. Analisa a estrutura linguística, o tom, a coerência estilística e os marcadores de urgência ou de autoridade usados pelos atacantes. É este componente que permite ao Proofpoint reivindicar uma deteção de BEC entre as melhores do mercado, incluindo em emails sem link nem anexo, logo invisíveis aos filtros clássicos.
O Nexus Generative AI alarga a análise aos sinais cross-channel. Correlaciona os indicadores presentes no email com os que vêm de outras superfícies: URL partilhadas nas ferramentas colaborativas, identidades envolvidas nos workflows das aplicações, comportamentos anómalos assinalados pelo ITM. Esta dimensão generativa permite gerar resumos de incidentes para o SOC e acelerar a triagem.
O Nexus Threat Intelligence (TI) alimenta a deteção com fluxos em tempo real. O Proofpoint mantém uma das bases de threat intelligence mais completas do setor, herdada sobretudo da aquisição da Emerging Threats. Os rulesets ET Open e ET Pro estão entre os rulesets open source mais usados do setor, com mais de 100 mil regras IDS/IPS que cobrem mais de 40 categorias de ataques e integram tags MITRE ATT&CK. Esta base é alimentada continuamente pelos sinais observados nos 4,5 biliões de emails analisados.
O Nexus Machine Learning (ML) é o motor preditivo. Combina modelos supervisionados e não supervisionados para identificar os padrões de ataques emergentes antes de estes estarem catalogados nos rulesets. É a camada que permite detetar as variantes polimórficas e as campanhas em fase de preparação.
O Nexus Computer Vision (CV) é uma das dimensões mais diferenciadoras. Analisa visualmente os emails para detetar o phishing visual: páginas de início de sessão que imitam marcas conhecidas, logótipos contrafeitos, capturas de ecrã usadas como isco. Sobretudo, descodifica os QR codes integrados nas imagens, o que permite neutralizar o quishing (QR code phishing), uma técnica em forte crescimento desde 2023 que contorna os filtros de URL clássicos ao codificar o link malicioso numa imagem.
O Nexus Relationship Graph (RG) modela as relações entre identidades, contactos e hábitos de troca. Constrói um grafo comportamental das comunicações por utilizador e por organização: quem fala com quem, com que frequência, sobre que assuntos, com que padrões temporais. Esta base relacional permite detetar as anomalias comportamentais típicas de uma conta comprometida, de uma usurpação de fornecedor ou de uma tentativa de movimento lateral interno, sinais que continuam invisíveis aos motores de conteúdo clássicos.
Todos estes componentes convergem no Nexus Threat Graph. Não é um sexto motor de deteção, mas sim a camada de correlação que junta os sinais dos seis componentes acima. O grafo de conhecimento correlaciona mais de 1 bilião de data points provenientes de 2 mil milhões de emails analisados por dia. Liga remetentes, domínios, URL, anexos, técnicas de ataque e vítimas. Objetivo: identificar as campanhas coordenadas e propagar as deteções de um cliente a toda a base.
O motor de scoring central que sintetiza estes sinais chama-se Stateful Composite Scoring Service (SCSS). Pondera quatro dimensões: o conteúdo da mensagem, os metadados, o contexto de envio e a coerência com o fluxo normal da organização. O score final determina a ação a aplicar.
Targeted Attack Protection (TAP): os 3 pilares
O TAP é o módulo principal do Proofpoint para a proteção contra ataques avançados. Assenta em três pilares complementares.
URL Defense. O URL Defense reescreve todas as URL recebidas em urldefense.proofpoint.com/... e aplica duas análises complementares: uma primeira time-of-delivery, no momento da entrega da mensagem, e uma segunda time-of-click, no momento em que o utilizador clica no link. Esta dupla análise protege contra os ataques de ativação diferida (delayed-activation), em que um link aparentemente inofensivo se torna malicioso depois da entrega. Se o destino for considerado perigoso no momento do clique, o clique é bloqueado e o utilizador vê uma página de aviso.
O Attachment Defense encaminha os anexos suspeitos para um ambiente de análise que combina sandbox estática, sandbox dinâmica (TAP Cloud Sandbox), detonação bare-metal para as amostras resistentes à virtualização e análise assistida por analistas humanos (analyst-assisted) para os artefactos mais ambíguos. A sandbox estática inspeciona a estrutura dos ficheiros, as macros, os scripts integrados e as anomalias de formato. A sandbox dinâmica executa o ficheiro num ambiente virtual, e o ambiente bare-metal dedicado é mais difícil de detetar pelos malwares anti-VM. Esta cadeia cobre os zero-day e as cargas úteis polimórficas que os antivírus tradicionais falham sistematicamente.
O Predictive Sandboxing é o diferenciador patenteado do Proofpoint (patente US20150237068A1). Em vez de esperar que o utilizador clique para analisar uma URL, o motor detona o link de forma proativa logo na entrega da mensagem, com heurísticas preditivas que identificam as URL suscetíveis de ser maliciosas. Esta abordagem proativa acrescenta cobertura face aos ataques sofisticados que mudam de comportamento depois do primeiro clique. Combinada com a análise em tempo real do URL Defense, é uma das coberturas mais completas do mercado.
O TAP Dashboard centraliza toda a visibilidade operacional. Calcula um Attack Index por utilizador, uma representação sintética do nível e da sofisticação dos ataques recebidos. É este dashboard que identifica os VAP e permite ao SOC priorizar as investigações.
A resposta do Proofpoint ao movimento API pós-entrega
Durante anos, o Proofpoint foi criticado pela lentidão na resposta ao movimento ICES (Integrated Cloud Email Security) iniciado pela Abnormal e por outros atores API-native. A resposta estratégica chegou na RSA Conference 2024 com o Adaptive Email Security, resultado da aquisição da Tessian em dezembro de 2023.
O Adaptive Email Security é uma implementação API pós-entrega no Microsoft 365. Complementa o SEG gateway ao analisar as mensagens já entregues nas caixas para detetar as anomalias comportamentais que o gateway tenha deixado passar. A tecnologia assenta na IA da Tessian, que modela o comportamento de cada utilizador (estilo de escrita, contactos habituais, horários de envio, assuntos de conversa) para identificar desvios subtis. É uma resposta defensiva à Abnormal e um sinal de que o Proofpoint reconhece o valor do modelo ICES como complemento ao gateway tradicional.
Na prática, a implementação típica nas grandes contas Proofpoint em 2026 é o stacking: Email Protection em modo gateway para bloquear antes da entrega e Adaptive Email Security em modo API pós-entrega no Microsoft 365 para apanhar as anomalias comportamentais que o gateway tenha deixado passar. Os dois módulos partilham a threat intelligence Nexus, mas atuam em pontos de inspeção diferentes. O Adaptive Email Security não substitui o SEG: é uma segunda camada complementar. É a resposta direta do Proofpoint à narrativa "SEG is dead" defendida pela Abnormal Security desde 2022.
Remediação pós-entrega com TRAP
Detetar uma ameaça depois da entrega de nada serve se não a conseguir retirar rapidamente das caixas de entrada. É esse o papel do TRAP (Threat Response Auto-Pull). O TRAP elimina automaticamente os emails maliciosos identificados a posteriori e segue também os reencaminhamentos e as listas de distribuição para limpar as cópias propagadas. É uma funcionalidade crítica em ambiente enterprise, onde um email pode ser reencaminhado a várias equipas em poucos minutos.
O CLEAR (Closed-Loop Email Analysis and Response) é o ecossistema de remediação centrado no utilizador que se apoia no TRAP. Combina três peças: o botão PhishAlarm instalado no Outlook, que permite a um utilizador sinalizar um email suspeito com um clique, o Analyzer, que categoriza automaticamente a sinalização com a threat intelligence Proofpoint, e o TRAP para a remediação efetiva. O workflow reduz o ciclo "sinalização pelo utilizador, análise do SOC e remediação" de vários dias para poucos minutos. Para organizações com vários milhares de utilizadores, é um ganho operacional considerável.
🔧 Configuração DNS para Proofpoint
Com a arquitetura clara, passemos à mecânica DNS. Implementar o Proofpoint é alterar os registos MX, ajustar o SPF, publicar as chaves DKIM e configurar o DMARC. Segue-se o detalhe.
Registos MX por região
Como já foi referido, cada cliente Proofpoint é atribuído a uma região e recebe dois registos MX correspondentes. O formato segue uma convenção previsível.
| Região | Formato MX primário | Formato MX secundário |
|---|---|---|
| US (1 a 5) | mx0a-XXXXXXXX.pphosted.com | mx0b-XXXXXXXX.pphosted.com |
| EU1 | mx0a-eu1-XXXXXXXX.pphosted.com | mx0b-eu1-XXXXXXXX.pphosted.com |
| AU | mx0a-au1-XXXXXXXX.pphosted.com | mx0b-au1-XXXXXXXX.pphosted.com |
O formato
mx1-XXXXXXXX.ppe-hosted.comestá reservado ao Proofpoint Essentials (a oferta para PME), que não deve ser confundido com o Email Protection. Estes dois produtos usam infraestruturas distintas.
XXXXXXXX corresponde a um identificador de cliente único atribuído pelo Proofpoint. Isto é essencial: use exclusivamente o data center atribuído pelo seu TAM. Misturar regiões não funciona, e tentar apontar uma parte do tráfego para US1 e a outra para EU1 provoca rejeições silenciosas do lado do Proofpoint. A prioridade é normalmente 10 para o primário e 20 para o secundário, mas o Proofpoint usa um round-robin interno, pelo que a diferença de prioridade tem pouco impacto na prática.
Para verificar os seus MX atuais, use o seguinte comando:
dig MX captaindns.com +short
O resultado deve mostrar apenas os seus registos MX Proofpoint, sem nenhum MX residual a apontar para a infraestrutura antiga ou diretamente para o M365. Um MX residual é uma backdoor que permite aos atacantes que conhecem o seu tenant Exchange Online enviar emails diretamente para as suas caixas sem passar pelo Proofpoint.
Configuração SPF com Hosted SPF Service
O SPF do Proofpoint assenta num include dedicado, por exemplo include:spf-XXXXXXXX.pphosted.com. Mas o Proofpoint oferece uma funcionalidade particularmente poderosa: o Hosted SPF Service, componente do Email Fraud Defense (EFD). O Hosted SPF Service não faz o achatamento clássico (inlining de IP em ip4:). Usa uma resolução dinâmica do lado do servidor: a cada verificação SPF, o Proofpoint apresenta ao resolvedor um subconjunto relevante das fontes autorizadas, em vez de um include monolítico, e contorna assim o limite de 10 lookups DNS, um dos maiores pontos de atrito das implementações multi-ESP.
O princípio é elegante. Em vez de publicar no seu SPF includes individuais para cada serviço de terceiros (Salesforce, HubSpot, Mailchimp, SendGrid, Microsoft 365, etc.), publica um único include para o Proofpoint, que gere dinamicamente a lista das fontes autorizadas do lado do servidor. O resolvedor vê apenas um include a partir do seu domínio, e é o Proofpoint que ajusta internamente as fontes expostas no momento do pedido.
Em concreto, o seu registo SPF tem este aspeto:
v=spf1 include:spf-00148501.pphosted.com ~all
Este include único substitui aquilo que poderiam ser quinze includes diferentes. Evita o PermError SPF, mantém um registo curto e legível e beneficia de uma atualização centralizada quando acrescenta ou retira um ESP. É um diferenciador forte face ao Mimecast (que usa sub-includes regionais, mas sem achatamento dinâmico) e face às soluções autoalojadas, que obrigam o administrador a gerir manualmente o limite de 10 lookups.
Para verificar o seu SPF, use o verificador SPF CaptainDNS. Se não usar o Hosted SPF, vigie atentamente o contador de lookups: com o Proofpoint e três ESP adicionais, ficará muito depressa à beira do limite.
Configuração DKIM
A configuração DKIM do lado do Proofpoint faz-se na consola de administração. O caminho habitual é Administration > Account Management > Domains > Configure DKIM. Aí cria uma signing key e indica um seletor (por exemplo proofpoint20260403); o Proofpoint gera o par de chaves e fornece-lhe o registo TXT a publicar no seu DNS.
Particularidade do Proofpoint: as chaves têm 2048 bits por predefinição, quando várias soluções concorrentes ainda usam 1024 bits por predefinição. Está alinhado com as boas práticas modernas de criptografia de email, mas obriga também a verificar se o seu fornecedor de DNS suporta registos TXT longos (mais de 255 caracteres, que têm de ser divididos em cadeias concatenadas). Depois de publicada a chave pública, ativa a assinatura na consola e o Proofpoint começa a assinar todos os emails enviados pelo domínio.
A rotação das chaves DKIM é uma boa prática recomendada a cada seis a doze meses. O Proofpoint permite manter dois seletores em simultâneo durante a fase de rotação, o que evita qualquer interrupção. Para verificar a sua configuração, use o verificador DKIM CaptainDNS e indique o seu seletor.
Email Fraud Defense: o DMARC gerido
O DMARC é um dos trunfos comerciais do Proofpoint, graças ao Email Fraud Defense (EFD), por vezes comercializado com o nome EFD360. O EFD é uma suíte completa que combina vários serviços: o Hosted SPF já descrito, o Hosted DKIM (gestão centralizada dos seletores e das rotações) e o Hosted DMARC (publicação e gestão da política).
Mas o verdadeiro diferenciador do EFD é o acompanhamento humano. Enquanto a maioria das soluções DMARC funciona em self-service, o Proofpoint afeta consultores dedicados à implementação do DMARC nos seus clientes. Estes consultores acompanham a identificação dos remetentes legítimos, a análise dos relatórios forenses, a resolução dos casos complexos e a progressão gradual até p=reject. Numa grande organização com uma dezena de ESP, dezenas de filiais, parceiros de marketing externos e um património DNS herdado, este nível de acompanhamento encurta a implementação em vários trimestres.
O EFD integra ainda dois módulos de maior valor acrescentado. O Domain Discover analisa continuamente os registos de novos nomes de domínio para detetar os lookalikes suscetíveis de ser usados para usurpar a sua marca. O Supplier Risk Explorer dá visibilidade sobre a postura DMARC dos seus fornecedores: um fornecedor sem DMARC é um risco, e o Supplier Risk Explorer permite abrir a conversa com ele com base em dados factuais. O módulo é um sinal positivo para a segurança da cadeia de abastecimento, um tema cada vez mais prioritário para os CISO.
A integração nativa com o TAP também merece nota: o EFD partilha os seus sinais com o motor TAP, o que permite correlacionar uma tentativa de usurpação detetada nos relatórios DMARC com uma campanha de ataque observada pelo TAP noutros clientes. Para verificar a sua configuração DMARC, use o verificador DMARC CaptainDNS.
ARC, MTA-STS e TLS-RPT
O Proofpoint Email Protection suporta o ARC (Authenticated Received Chain, RFC 8617), herança da stack Cloudmark. O ARC permite preservar os resultados de autenticação originais (SPF, DKIM, DMARC) quando um email passa por vários intermediários (forwards, listas de distribuição, relays), o que evita falsas falhas de autenticação causadas pela reescrita de conteúdo ou pela mudança de caminho. O MTA-STS e o TLS-RPT são suportados nas implementações geridas, mas o nível de maturidade fica abaixo do das soluções dedicadas de alojamento MTA-STS. Se a sua estratégia de segurança passa por políticas MTA-STS estritas com relatórios TLS-RPT exaustivos, confirme a cobertura exata com o seu TAM Proofpoint antes de assinar.
🛡️ Além da segurança de email: a plataforma Aegis e Prime
E se o seu SEG já não bastar? O Proofpoint antecipou esta questão há muito tempo. O fornecedor construiu uma plataforma completa que cobre o conjunto dos riscos ligados às pessoas e aos dados. Segue-se uma visão geral dos módulos complementares.
Information Protection: DLP unificado
Um DLP fragmentado em três consolas? O Proofpoint escolheu a abordagem inversa. A suíte Information Protection unifica o DLP em três superfícies: email, cloud e endpoint. Um único agente leve recolhe os sinais nos postos dos utilizadores, e a plataforma cloud correlaciona os eventos. A cobertura inclui as principais categorias de dados regulados: PII, PHI, PCI, propriedade intelectual. A solução escala até mais de 100 mil utilizadores por tenant, o que corresponde às necessidades das maiores empresas.
As integrações nativas são numerosas: Microsoft 365, Okta para a identidade, Splunk para o SIEM, ServiceNow para o ticketing. O DLP do Proofpoint é regularmente citado pelos analistas da Gartner e da Forrester como um dos mais completos do mercado.
Insider Threat Management (ITM)
Sabia que 60 % dos incidentes de fuga de dados envolvem um utilizador interno? Resultado da aquisição da ObserveIT em 2019 (225 milhões de dólares), o ITM do Proofpoint vigia a atividade dos utilizadores para detetar comportamentos de risco. Um agente endpoint leve recolhe as ações-chave: ficheiros abertos, aplicações usadas, transferências USB, acessos às partilhas de rede, capturas de ecrã, teclas premidas em campos sensíveis.
O módulo oferece também um replay de sessão, que permite ao investigador forense reproduzir as ações de um utilizador num dado período, como uma gravação em vídeo do ecrã. É uma ferramenta poderosa para investigações internas, saídas negociadas litigiosas e casos de fraude. A funcionalidade tem de ter enquadramento jurídico (consentimento, âmbito de utilização) para respeitar a regulamentação sobre a privacidade dos trabalhadores, particularmente exigente na Europa.
CASB e segurança cloud
Os seus utilizadores acedem a SaaS que desconhece? O CASB do Proofpoint dá visibilidade sobre a utilização de SaaS: que serviços são usados, por quem, com que níveis de autorização. Deteta contas comprometidas no Microsoft 365, Salesforce, Box, Workday e em várias dezenas de outras aplicações. Trata também da third-party app governance, ao identificar as aplicações OAuth que pedem permissões excessivas no seu tenant.
O módulo é complementado por uma vertente de DLP cloud, que inspeciona os ficheiros guardados nas drives cloud, e por uma vertente de posture management, que audita a configuração dos seus tenants SaaS para detetar definições perigosas (partilhas públicas, MFA desativada, registo de atividade insuficiente).
Browser e Email Isolation
E se os seus utilizadores pudessem clicar em links suspeitos sem nunca comprometer o posto de trabalho? É exatamente essa a promessa do Browser Isolation. Resultado da aquisição da Weblife em 2018, o módulo abre os links de risco num navegador remoto executado na cloud do Proofpoint. O utilizador vê uma renderização pixel-perfect da página sem que o código JavaScript, as transferências ou os exploits cheguem ao seu posto. É uma proteção eficaz contra exploits de navegador e drive-by downloads.
O Email Isolation aplica o mesmo princípio aos emails de risco moderado. Para os VAP identificados, os emails suscetíveis de ser maliciosos, mas que não chegam a ser bloqueados, podem ser abertos numa sessão isolada, o que reduz drasticamente a superfície de ataque sem bloquear a mensagem.
Sensibilização e simulações baseadas em ataques reais
Porquê formar as suas equipas com phishing genérico quando as pode expor às campanhas reais que as visam? Resultado da aquisição da Wombat em 2018 (225 milhões de dólares), o Proofpoint Security Awareness Training (PSAT) é um dos líderes históricos da sensibilização. A sua grande particularidade: as simulações de phishing baseiam-se nos ataques efetivamente detetados pelo TAP na base de clientes Proofpoint. Em vez de propor modelos genéricos de campanhas simuladas, o Proofpoint reproduz os padrões observados nas campanhas reais que visam a sua organização ou o seu setor.
É um diferenciador forte. Uma simulação genérica treina os utilizadores para reconhecerem formas de ataque afastadas da sua realidade. Uma simulação baseada nos ataques efetivamente recebidos prepara-os para as ameaças que vão realmente encontrar. A formação é também adaptativa: os utilizadores que falham uma simulação recebem uma formação mais intensiva e o seu score de risco é atualizado no Nexus People Risk Explorer.
Nexus People Risk Explorer: o conceito VAP
Nem todos os seus utilizadores estão expostos da mesma forma. O Nexus People Risk Explorer é a ferramenta que materializa a abordagem people-centric do Proofpoint. Cada utilizador da organização recebe um score de risco entre 1 e 10, calculado nas três dimensões VAP (vulnerability, attack, privilege) já descritas. O painel mostra a distribuição dos scores por departamento, por local e por função. Permite identificar as zonas onde o risco se acumula e orientar de forma direcionada os recursos de sensibilização, de endurecimento de políticas ou de isolamento.
Os trending insights mostram a evolução do risco ao longo do tempo. Se uma equipa financeira vê o seu score subir durante três semanas seguidas, é provavelmente sinal de uma campanha direcionada em curso. Se o score de um administrador duplica depois de uma aparição pública num anúncio, é um sinal para apertar temporariamente as suas políticas.
É uma abordagem fundamentalmente diferente da proteção uniforme. Exige, no entanto, que os administradores invistam tempo a configurá-la, a interpretá-la e a agir com base nos insights. Subutilizar o Nexus People Risk Explorer é como pagar um Ferrari para dar a volta ao quarteirão.
Proofpoint Prime Threat Protection (abril de 2025)
Fragmentar a segurança de email em seis consolas distintas? O Proofpoint decidiu em abril de 2025. O Proofpoint Prime Threat Protection é a solução unificada que consolida toda a pilha. Reúne o Email Protection (o SEG), o TAP, o Adaptive Email Security (o ICES da Tessian), o TRAP, o EFD, o Domain Discover e o risk-based employee guidance.
O posicionamento de marketing destaca três eixos. Primeiro, a proteção multistage contra ataques sofisticados, da entrega à propagação pós-entrega. Segundo, a proteção contra a impersonation (BEC, fraude do CEO, usurpação de fornecedores). Terceiro, o guidance personalizado para os colaboradores expostos.
A outra particularidade do Prime é uma arquitetura pensada para workflows agentic AI. O Proofpoint antecipa a generalização dos agentes de IA no SOC. A plataforma oferece hooks nativos para a autoinvestigação, a triagem das abuse mailboxes e a forensics collaboration. Os ROI anunciados são de 2,7 milhões de dólares de poupança em risco e 390 mil dólares de custos operacionais por cliente típico.
TAP SIEM API: a integração no SOC
O seu SOC consegue correlacionar os incidentes de email com os sinais de endpoint e de rede? É exatamente isso que a TAP SIEM API permite. O Proofpoint expõe uma TAP SIEM API REST que exporta os eventos para Splunk, Microsoft Sentinel, IBM QRadar, CrowdStrike NG SIEM, Google Chronicle e outras plataformas.
Os eventos exportados cobrem cinco categorias: os cliques bloqueados pelo URL Defense, as detonações em sandbox, os veredictos de classificação BEC, os indicadores de campanha identificados pelo TAP e os alertas VAP. Para os SOC maduros, é uma integração crítica, que permite correlacionar os sinais de email com o endpoint, a identidade e a rede numa vista unificada.
🚀 As vantagens do Proofpoint
Porque é que 87 das Fortune 100 confiam no Proofpoint para proteger o seu correio? Seguem-se os argumentos factuais que explicam este domínio.
-
Threat intelligence superior e reconhecida. O Proofpoint dispõe de uma das equipas de investigação mais ativas do setor: a Proofpoint Threat Research, herdeira dos ET Labs. Publica regularmente o relatório State of the Phish e alimenta os Emerging Threats Open e Pro Rulesets. Estes rulesets reúnem mais de 100 mil regras IDS/IPS, que cobrem mais de 40 categorias de ataques, com tags MITRE ATT&CK integradas. A base é alimentada por 4,5 biliões de emails analisados, 18 biliões de URL analisadas e 1 bilião de anexos inspecionados por ano. Nenhum concorrente opera a esta escala.
-
Deteção de BEC e APT considerada a melhor do mercado. Nos ataques BEC e nas ameaças persistentes direcionadas, os analistas colocam regularmente o Proofpoint à frente dos concorrentes. O motor Stateful Composite Scoring Service combina os seis componentes de IA do Nexus para identificar padrões subtis, invisíveis aos filtros clássicos. Apanha também os emails sem link nem anexo, uma parte crescente do BEC moderno. O Proofpoint bloqueia cerca de 66 milhões de tentativas BEC por mês, segundo as suas próprias medições, um volume sem equivalente.
-
A maior base Fortune 100 do setor. 87 das 100 empresas da Fortune 100 usam o Proofpoint, com particular concentração nas finanças, energia, defesa, saúde e media. Esta posição é ao mesmo tempo uma prova de maturidade e um argumento forte junto dos CISO mais exigentes. Para um CISO de uma empresa de média dimensão que procura uma referência enterprise, saber que o SEG é usado por mais de 87 % das maiores empresas do mundo facilita a justificação da escolha perante a administração.
-
Plataforma Aegis e Prime completa. O Proofpoint cobre o email, a cloud, o endpoint, a sensibilização, o DLP, a gestão de ameaças internas (ITM) e o isolamento, tudo através de um threat graph comum. Com o Proofpoint Prime, lançado em abril de 2025, a plataforma consolida-se numa solução unificada multistage com uma arquitetura pensada para os workflows agentic AI. Poucos concorrentes oferecem esta amplitude funcional numa única consola.
-
Abordagem people-centric distintiva. O conceito VAP (Very Attacked People), integrado no Nexus People Risk Explorer, identifica as pessoas mais expostas em três dimensões: vulnerabilidade, ataques sofridos e privilégios. Esta abordagem permite concentrar os recursos de segurança nos perfis de maior risco, em vez de aplicar uma proteção uniforme. É uma rutura conceptual face aos SEG infrastructure-centric e um dos argumentos comerciais mais fortes do fornecedor junto dos CISO maduros.
-
Predictive Sandboxing patenteado. A patente US20150237068A1 descreve uma técnica de detonação das URL e dos anexos antes de o utilizador clicar. Esta análise proativa, combinada com a análise em tempo real no clique do URL Defense, oferece uma cobertura difícil de igualar contra ataques zero-day e polimórficos. É uma das raras inovações técnicas para as quais a concorrência ainda não tem equivalente direto.
-
Seis componentes de IA no Nexus. O Nexus combina machine learning preditivo, language model anti-BEC, threat intelligence em tempo real, computer vision (deteção de phishing visual e de QR codes para o quishing), relationship graph (modelação comportamental das relações) e generative AI (resumos de incidentes, triagem cross-channel). O conjunto é correlacionado pelo Nexus Threat Graph, que soma mais de um bilião de data points. Esta estratificação multimodelo é uma das mais completas do setor e cobre ângulos de ataque que os motores unidimensionais falham sistematicamente.
-
Reconhecimento excecional dos analistas. Líder do Gartner Magic Quadrant Email Security em 2024 e 2025, #1 em Execution pelo segundo ano consecutivo. #1 em 4 use cases de 5 nas Gartner Critical Capabilities 2025. Líder do Frost Radar Email Security 2024, citado em #1 pela 9.ª vez consecutiva com 24 % de quota de mercado, a mais alta do segmento. 22 distinções de "líder" em 23 relatórios de analistas em 2024. Esta convergência dos analistas é uma das mais fortes alguma vez observadas num segmento da cibersegurança.
-
SLA e certificações enterprise. O Proofpoint garante contratualmente um SLA de 99,999 % de disponibilidade na conectividade da porta 25. O SLA exclui a manutenção programada e os eventos com menos de 30 segundos. É um dos SLA mais exigentes do mercado. Como qualquer SLA cloud, exclui certos casos e não reflete mecanicamente o uptime percebido. As certificações cobrem ISO 27001, SOC 2, FedRAMP (setor público norte-americano), HIPAA (saúde) e RGPD. Os datacenters estão repartidos entre a América do Norte (Cyxtera, DataBank, Equinix, AWS, Google Cloud) e a Europa (Equinix EU, AWS), com auditorias SOC 2 anuais.
-
Dynamic Reputation: a primeira linha de defesa desde 2007. A montante do Nexus AI, o Proofpoint usa um serviço de Dynamic Reputation, que pontua a reputação de cada IP de origem no momento da ligação SMTP. O serviço reivindica uma taxa de falsos positivos inferior a 1 em 1 milhão. É um dos filtros de entrada mais precisos do mercado. Esta primeira camada elimina o ruído de fundo (botnets, spam massivo) antes de a cadeia Nexus, mais dispendiosa, entrar em ação. Contribui diretamente para a escalabilidade da plataforma.
⚠️ Limites e desvantagens a conhecer
Nenhuma solução é perfeita, e o Proofpoint também tem as suas zonas de sombra. Seguem-se os pontos de atrito mais referidos pelos clientes e pelos analistas.
-
Preços premium e opacos, entre os mais altos do setor. O Proofpoint não publica tabela de preços. Os dados da Vendr (baseados em 85 compras verificadas) dão uma mediana à volta de 87 mil dólares por ano. Para o TAP sozinho, conte com 5 a 15 dólares por utilizador e por mês, consoante o volume. Uma implementação completa (Threat Protection, DLP, ITM e Compliance) ultrapassa regularmente os 100 mil dólares por ano. Os serviços de implementação representam 15 a 25 % do orçamento de software no primeiro ano. Os aumentos automáticos de 5 a 8 % por ano na renovação são um ponto de atrito recorrente dos clientes. O Proofpoint continua posicionado no segmento enterprise e não se adapta a orçamentos apertados.
-
Consola de administração complexa e vista como antiquada. A interface está fragmentada em vários portais web separados consoante os produtos (TAP, EFD, TRAP, ITM, Information Protection, etc.), o que complica a navegação para os administradores que têm de gerir vários módulos. A curva de aprendizagem é longa, e muitas vezes é preciso um tuning intensivo nas primeiras semanas para ajustar as políticas e reduzir os falsos positivos. As opiniões de clientes no G2 e no TrustRadius referem regularmente a necessidade de uma interface mais moderna. O Proofpoint Prime pretende responder em parte a este ponto ao consolidar as consolas, mas é um trabalho de fôlego.
-
Inadequado para PME e empresas de média dimensão na oferta enterprise. O Proofpoint Email Protection, o SEG core, foi concebido para grandes organizações. Para as PME, o Proofpoint propõe o Proofpoint Essentials, uma oferta dedicada, mas com um perímetro funcional reduzido: sem TAP completo, sem Nexus AI, sem painel VAP, acompanhamento de consultores limitado. Se tem menos de 500 utilizadores e um orçamento apertado, o Mimecast ou o Microsoft Defender for Office 365 serão, em geral, mais adequados, com uma melhor relação funcionalidades/preço.
-
Inovação percebida como mais lenta desde a aquisição pela Thoma Bravo. Vários clientes e analistas notam um abrandamento da inovação de produto desde a passagem para o private equity, em agosto de 2021. As vagas sucessivas de despedimentos ilustram um foco operacional na margem. Primeiro episódio: 280 colaboradores em janeiro de 2024 (6 % do pessoal, postos deslocalizados para a Argentina e a Irlanda). Segundo episódio: cerca de 30 pessoas em Core Engineering em fevereiro de 2025. A resposta ICES através do Adaptive Email Security (herdado da Tessian) só chegou em maio de 2024, na RSA Conference, ou seja, depois de dois anos de pressão da Abnormal. Para um líder cuja posição assenta na vantagem tecnológica, é um sinal a registar.
-
Perda de clientes para as soluções ICES API-native. Segundo análises públicas de registos MX e testemunhos de clientes, o Proofpoint terá perdido mais de 1.300 clientes nos últimos 12 meses, sobretudo para a Abnormal. No segmento mid-market, o argumento do gateway tradicional face às soluções API-only está a perder força. O Proofpoint responde com o Adaptive Email Security (Tessian), mas o atraso no mercado é mensurável. Se estiver a avaliar o Proofpoint em 2026, pergunte explicitamente ao comercial pela trajetória do produto e pelos compromissos de roadmap.
-
Sem continuidade de email nativa no Email Protection. Ao contrário do Mimecast, que inclui uma continuidade de email nativa no seu SEG, o Proofpoint Email Protection enterprise não inclui continuidade nativa integrada. Se o seu servidor de correio (Exchange, Microsoft 365) ficar inacessível, o Proofpoint não fornece webmail de recurso. Tem de recorrer a parceiros (Mimecast Continuity, Zerospam ou um MTA de recurso) ou confiar na alta disponibilidade do seu fornecedor principal. É um ponto muitas vezes esquecido na fase de avaliação, embora possa pesar muito durante uma falha do M365.
-
Incidente EchoSpoofing 2024: um golpe duro na reputação. No fim de julho de 2024, a Guardio Labs publica um relatório público que revela que atacantes exploram uma misconfiguration "super-permissive" nos servidores Proofpoint para retransmitir, em média, 3 milhões e até 14 milhões de emails fraudulentos por dia, durante 6 meses. A cronologia completa está na secção dedicada, mais abaixo. O incidente põe em causa o rigor das configurações por defeito no líder do mercado e mostra que a segurança de um SEG depende tanto da configuração como da qualidade dos motores de deteção.
🔒 EchoSpoofing: quando o Proofpoint retransmitiu 14 milhões de emails fraudulentos por dia (2024)
Pode um fornecedor de segurança de email ser o instrumento involuntário de uma campanha de usurpação em massa? Sim. O incidente EchoSpoofing, revelado em 2024, é o mais marcante da história recente do Proofpoint e merece uma análise detalhada.
Descoberta. No fim de julho de 2024, a equipa da Guardio Labs publica o seu relatório sobre a campanha batizada EchoSpoofing. A equipa tinha contactado o Proofpoint em maio de 2024. O Proofpoint afirma ter seguido a atividade desde o fim de março de 2024. Atacantes exploravam uma vulnerabilidade de configuração na infraestrutura Proofpoint. Objetivo: retransmitir em massa emails perfeitamente falsificados.
Vulnerabilidade. O incidente assenta numa misconfiguration "super-permissive" nos servidores pphosted.com. Quando um cliente Proofpoint selecionava "Office 365" como fonte de envio autorizada, um registo SPF demasiado permissivo autorizava qualquer conta Microsoft 365 a retransmitir correio através da sua infraestrutura. A validação verificava apenas que a origem era um IP M365. Não controlava a identidade do tenant M365 emissor.
Mecanismo de ataque. O cenário de exploração é de uma simplicidade desarmante. O atacante criava uma conta Microsoft 365 pessoal, por exemplo através de uma versão de avaliação gratuita, e usava-a como rampa de lançamento. O desenrolar, em quatro tempos:
- O atacante envia um email a partir da sua conta M365 pessoal e indica como remetente visível um endereço de uma marca de confiança (por exemplo
notifications@disney.com). - O email é encaminhado para os relays Proofpoint autenticados do cliente-alvo, que aceitam a mensagem porque a validação SPF M365 está alinhada com o IP de origem.
- O Proofpoint retransmite a mensagem ao destinatário final e aplica-lhe as suas próprias assinaturas DKIM e o seu alinhamento SPF.
- O destinatário recebe um email que passa SPF e DKIM com alinhamento DMARC completo no domínio usurpado. Na caixa de entrada, o email é absolutamente indistinguível de um email oficial da marca.
Volume. A campanha atingiu um volume mediano de cerca de 3 milhões de emails perfeitamente falsificados por dia, com picos de 14 milhões por dia. Estes números fazem do EchoSpoofing uma das maiores campanhas de usurpação através de uma infraestrutura legítima alguma vez documentadas.
Duração. A campanha esteve ativa durante cerca de seis meses antes da remediação efetiva, de janeiro de 2024 até meados de 2024. Nesse período, dezenas de milhões de emails fraudulentos chegaram a caixas de entrada em todo o mundo.
Marcas usurpadas. Os atacantes visaram sobretudo marcas de grande consumo muito conhecidas: Disney, IBM, Nike, Best Buy, Coca-Cola, entre outras. A escolha explica-se: estas marcas têm uma base de envio legítima enorme, o que torna as anomalias mais difíceis de detetar pelos destinatários.
Remediação. O Proofpoint reagiu poucas horas depois do contacto inicial da Guardio. A principal medida técnica foi a introdução de um cabeçalho "X-OriginatorOrg" para validar a organização Microsoft 365 de origem. O Proofpoint acrescentou mecanismos adicionais de validação das contas O365 antes do relay. Os clientes foram notificados e convidados a reconfigurar o seu Account Management. A colaboração entre a Guardio e o Proofpoint na divulgação foi elogiada como exemplar.
Lições para os administradores. O incidente EchoSpoofing deixa três ensinamentos concretos.
Primeiro, a segurança de um SEG depende tanto da configuração por defeito como da qualidade dos motores. Uma opção apresentada como "fácil de ativar" pode abrir uma falha grave se não houver validações estritas.
Segundo, verifique sistematicamente a secção Account Management > External Sender Validation da sua consola Proofpoint. Só autorize fontes externas (M365, Google Workspace) com uma validação explícita de domínio.
Terceiro, esta armadilha não é exclusiva do Proofpoint. Qualquer SEG que retransmita correio autenticado em nome de uma fonte externa tem de validar rigorosamente essa fonte. Se usa o Mimecast, o Cisco Email Security ou outro SEG numa configuração semelhante, audite as suas próprias definições.
O incidente EchoSpoofing não é um caso isolado. É uma classe de erros que se encontra em todos os SEG que aceitam tráfego retransmitido a partir de hyperscalers (Microsoft 365, Google Workspace, AWS SES). A armadilha comum: validar o IP de origem como legítimo sem validar a identidade do tenant emissor. Faça a si próprio a pergunta: "o meu SEG verifica o tenant Microsoft 365 de origem, ou apenas o intervalo de IP da Microsoft 365?" A resposta determina diretamente a sua exposição.
🔄 Comparação: Proofpoint face ao Mimecast, à Microsoft e à Abnormal
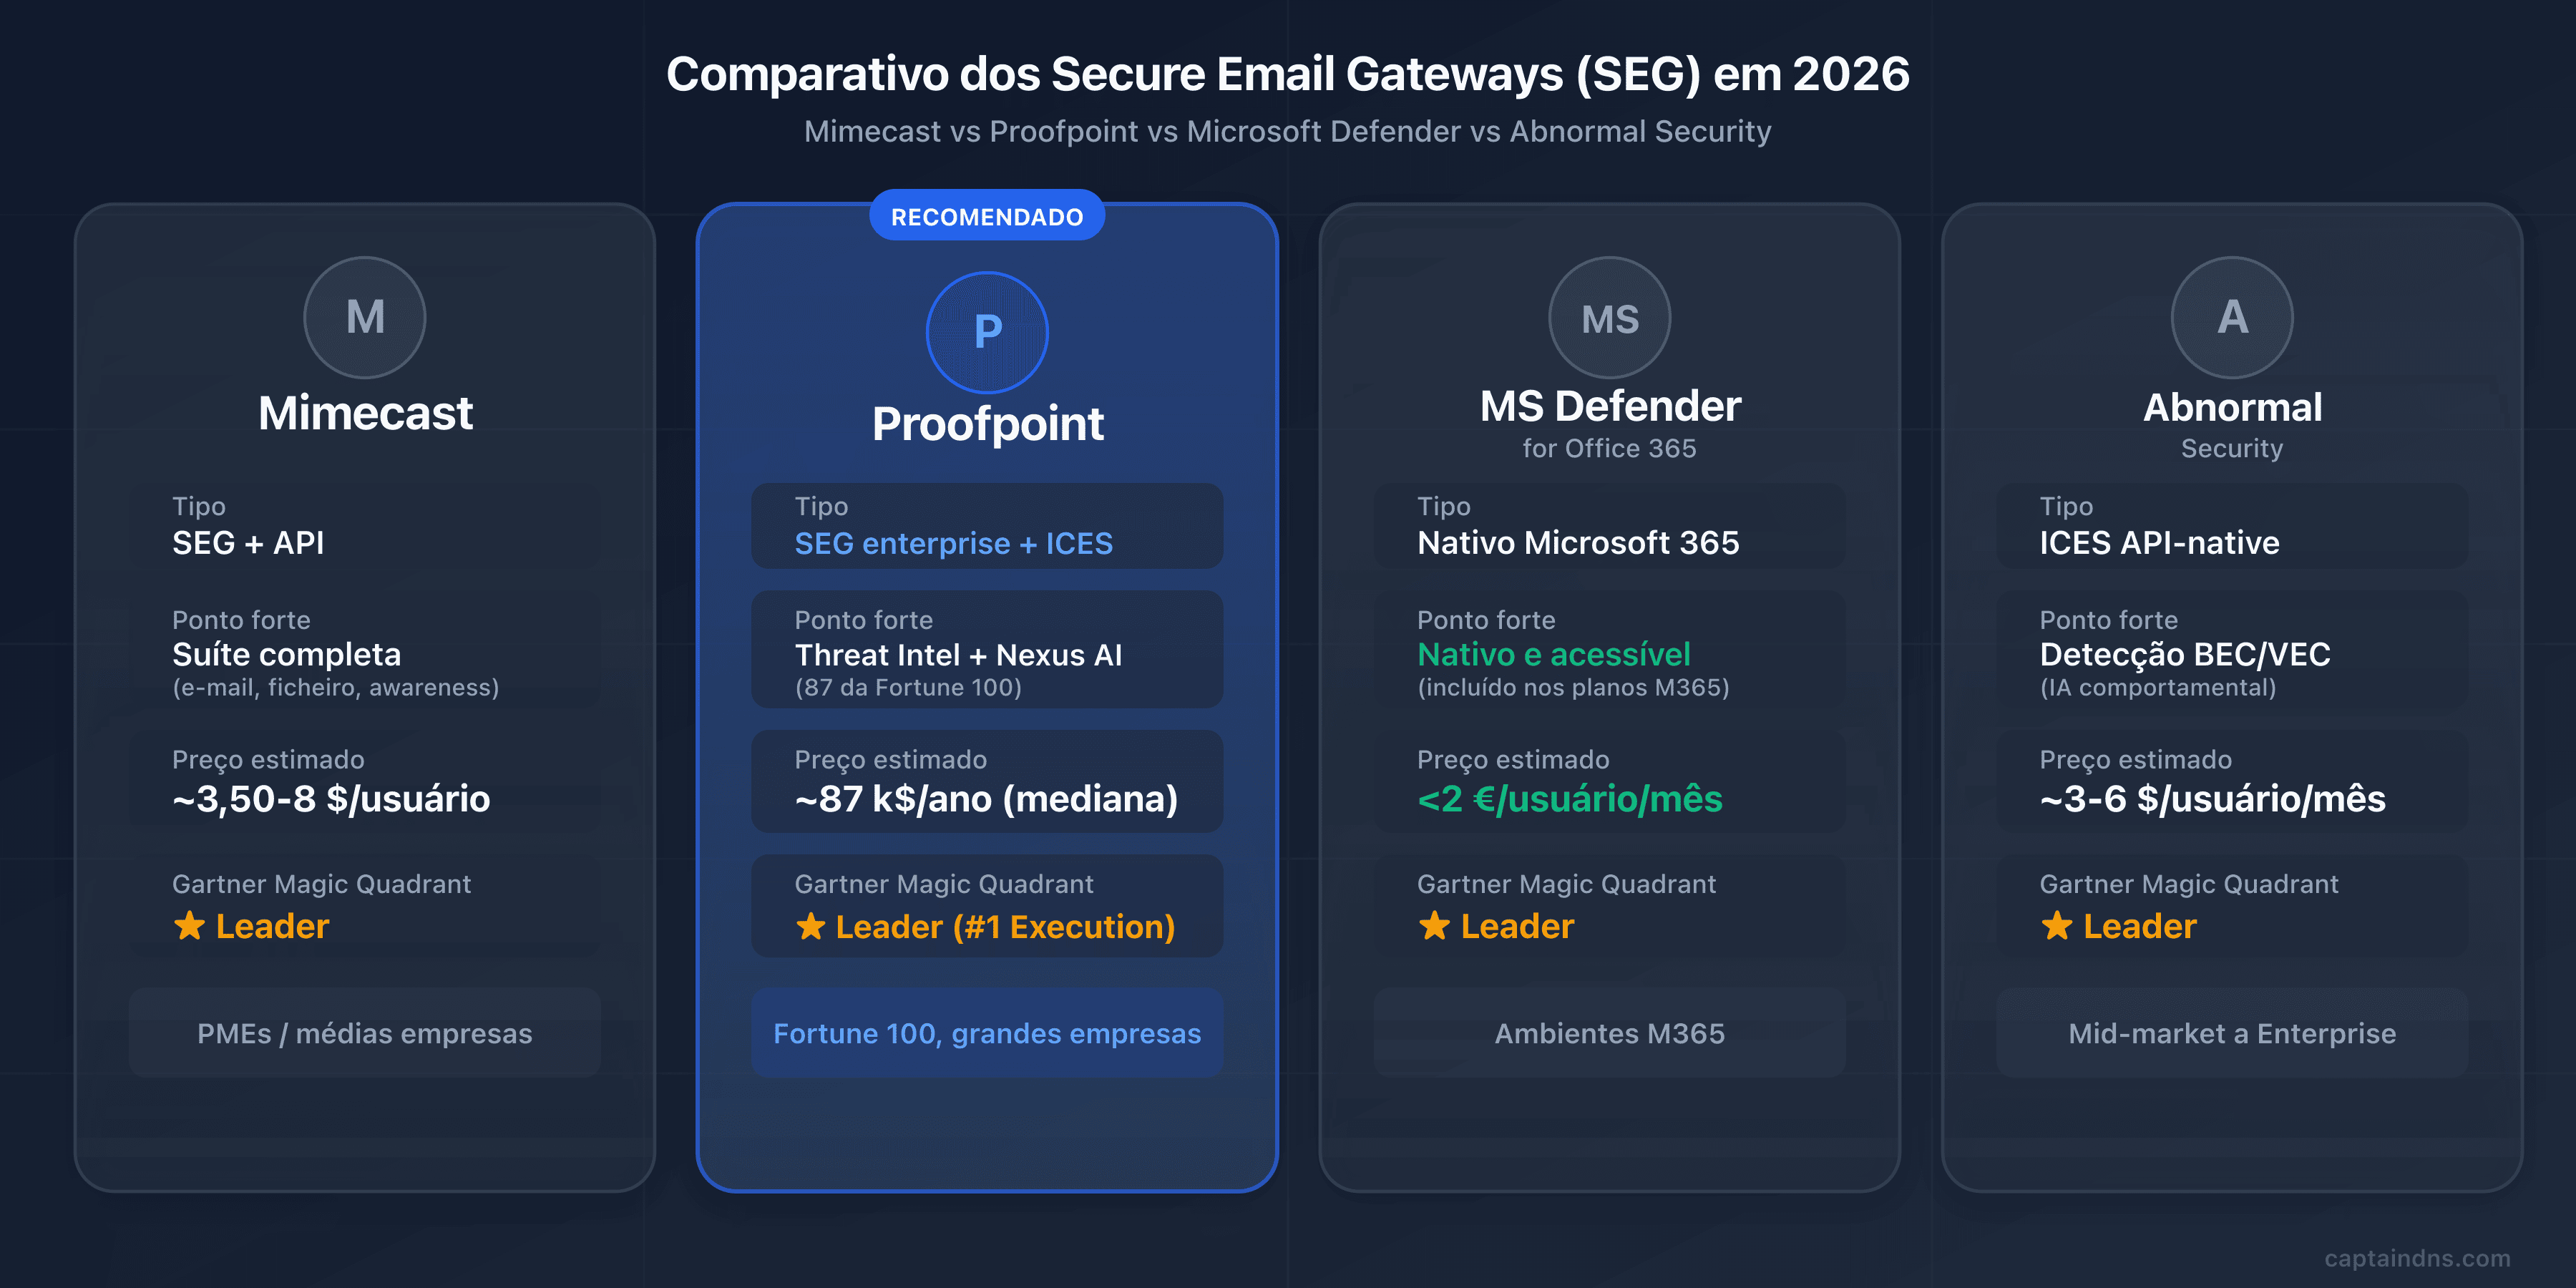
Que SEG se adequa ao seu ambiente? Quatro atores dominam hoje o mercado da segurança de email enterprise, cada um com um posicionamento distinto.
| Critério | Proofpoint | Mimecast | Microsoft Defender | Abnormal Security |
|---|---|---|---|---|
| Tipo | SEG enterprise + ICES (Adaptive) | SEG + API (2026) | Nativo M365 | ICES API-native |
| Deteção IA/ML | Nexus AI 6 componentes | Multi-vector + CyberGraph | 9,1/10 em testes independentes | IA comportamental, social graph |
| Threat intelligence | Líder (ET Rulesets) | 24T sinais/ano | Microsoft Threat Intel | Comportamental, sem threat intel própria |
| Arquivamento | Via parceiros | Sim (1 dia a 99 anos) | Via retenção M365 | Não |
| DMARC | EFD com consultores | DMARC Analyzer integrado | Não | Não |
| VAP / People-centric | Sim (Nexus People Risk Explorer) | Human Risk Management | Não | Limitado |
| Preço estimado | Premium (cerca de 87K USD/ano na mediana) | 3,50 USD a 8 USD/user/mês | menos de 2 €/user/mês | 3 USD a 6 USD/user/mês |
| Gartner 2025 | Líder (#1 Execution) | Líder | Líder | Líder |
| Ideal para | Fortune 100, grandes empresas exigentes | PME/média dimensão com necessidades múltiplas | Ambientes M365 | Deteção BEC/VEC como complemento |
Mimecast: a suíte tudo-em-um para empresas de média dimensão
Se o Proofpoint domina nas contas muito grandes, o Mimecast impôs-se como a solução de referência para o mid-market e para as empresas de média dimensão com necessidades múltiplas. O fornecedor britânico propõe uma suíte mais acessível no preço e mais ampla em funcionalidades nativas: arquivamento de longa duração integrado (1 dia a 99 anos), continuidade de email em caso de falha do servidor principal, DMARC Analyzer integrado sem custo adicional e Human Risk Management desde 2025.
Para uma organização entre 500 e 5.000 utilizadores que pretende centralizar segurança, arquivamento e continuidade numa única consola, o Mimecast oferece muitas vezes uma melhor relação funcionalidades/preço do que o Proofpoint. Em contrapartida, na deteção de BEC pura e na threat intelligence, o Proofpoint mantém uma vantagem reconhecida pelos analistas. Para um panorama completo do Mimecast, consulte o nosso artigo dedicado.
Microsoft Defender for Office 365: o nativo do M365
Se a sua organização é full Microsoft 365, o Defender for Office 365 continua a ser a escolha mais óbvia na relação preço/cobertura. A proteção é nativa do tenant, sem mudança de MX nem integração de terceiros, com um preço muitas vezes inferior a 2 euros por utilizador e por mês, ou até incluído nas licenças E5. Os testes independentes atribuem-lhe 9,1/10 em deteção, o que o coloca entre os motores com melhor desempenho do mercado.
Os limites são conhecidos: o Defender fica atrás do Proofpoint nos ataques BEC sofisticados e na threat intelligence proprietária. Não oferece arquivamento de longa duração dedicado nem continuidade de email nativa, e a sua monitorização DMARC é rudimentar. Para uma organização puramente M365 com necessidades comuns, é ainda assim o melhor ponto de entrada. Para o CISO de um banco internacional, as diferenças funcionais face ao Proofpoint continuam significativas.
Abnormal: a abordagem behavioral AI
Fundada em 2018 em São Francisco, a Abnormal Security representa a nova geração da segurança de email (veja o nosso guia completo sobre a Abnormal Security). A implementação é exclusivamente por API, sem mudança de MX, com entrada em serviço em poucos minutos através do Microsoft Graph ou da API do Google Workspace. O motor de IA constrói um perfil comportamental por utilizador e por contacto externo (estilo de escrita, horários, relações comerciais) e deteta as anomalias invisíveis aos filtros clássicos.
O ponto forte da Abnormal é a deteção de BEC e VEC (vendor email compromise). Os ataques BEC não contêm link malicioso nem anexo, o que os torna quase invisíveis aos SEG baseados em assinaturas. A Abnormal destaca-se também na deteção de contas comprometidas e na remediação pós-entrega. Segundo análises públicas, mais de 1.300 clientes Proofpoint terão migrado para a Abnormal nos últimos 12 meses, sobretudo no segmento mid-market e em certas partes do enterprise.
Em contrapartida, a Abnormal não substitui um SEG completo: sem arquivamento, sem DLP de saída, sem continuidade de email, sem reescrita de URL em tempo real. Muitas organizações usam-na como complemento do Defender ou do Proofpoint para cobrir os pontos cegos comportamentais.
Cisco Secure Email: um ator a perder terreno
Menção para registo: o Cisco Secure Email, herdeiro da lendária appliance IronPort, continua presente em certos parques históricos. Nos últimos anos, a Cisco concentrou os investimentos em segurança na rede (Umbrella, Duo, Talos), e a posição relativa do Cisco Secure Email tem vindo a desgastar-se face ao Proofpoint, ao Mimecast e aos ICES. Numa implementação nova em 2026, a Cisco já não aparece sistematicamente nas shortlists dos analistas (veja o nosso guia completo sobre o Cisco CES).
🎯 Quando escolher o Proofpoint?
O SEG certo depende do seu perfil, do seu orçamento e do seu nível de exigência. Seguem-se os casos em que o Proofpoint se justifica plenamente e aqueles em que uma alternativa será mais adequada.
O Proofpoint é indicado se:
- É uma grande empresa (1.000+ utilizadores) com necessidades avançadas de threat intelligence e apetência pelas funcionalidades mais avançadas do mercado
- O seu setor é particularmente visado por ataques sofisticados: finanças, defesa, saúde, energia, media, setor público
- Tem obrigações de conformidade exigentes (FedRAMP para o setor público norte-americano, HIPAA para a saúde, RGPD estrito com exigências elevadas de DPO)
- Quer a melhor deteção de BEC e APT do mercado e aceita pagar o preço
- Gere VAP identificados (administradores, equipa financeira, helpdesk técnico) e quer uma abordagem people-centric estruturada
- Tem uma equipa SOC madura, capaz de tirar partido dos dashboards Threat Insight e do Nexus People Risk Explorer
O Proofpoint não é a melhor escolha se:
- É uma PME ou empresa de média dimensão com menos de 500 utilizadores: o custo geralmente não se justifica; veja o Mimecast ou o Microsoft Defender, que oferecem uma melhor relação funcionalidades/preço
- A sua equipa de TI é pequena: a complexidade da consola fragmentada e o tuning intensivo exigem um tempo de administração significativo
- O seu ambiente é full M365 e as suas necessidades limitam-se à segurança de email corrente: o Defender nativo cobre o essencial por muito menos
- Dá prioridade à simplicidade de implementação e à ausência de mudança de MX: a Abnormal é mais simples de implementar em modo API-only
- O seu orçamento anual de segurança é inferior a 50 mil dólares por ano: o Proofpoint ultrapassará sistematicamente esse limiar em pacotes úteis, sobretudo se acrescentar TAP, EFD e CLEAR
🖥️ Guia de implementação passo a passo
Escolheu o Proofpoint e a fase comercial está concluída? Seguem-se as cinco etapas para o implementar sem interromper o fluxo de email de produção.
Etapa 1: inventário DNS e identificação do data center
Antes de qualquer alteração, documente o estado atual dos seus registos DNS com as ferramentas CaptainDNS. Audite os seus registos MX, SPF, DKIM e DMARC. Documente também todas as fontes de envio legítimas do seu domínio: servidor principal, plataforma de marketing (Mailchimp, HubSpot), transacional (SendGrid, Mailgun), CRM (Salesforce), ticketing (Zendesk), produtos internos que geram email, etc. Cada uma terá de ser tida em conta na nova configuração SPF e no roadmap DMARC.
Identifique depois o data center atribuído pelo seu TAM Proofpoint: US1, US2, US3, US4, US5, EU1 ou AU. Documente-o claramente e garanta que todas as comunicações internas sobre a migração usam os MX corretos. Confundir as regiões é um dos erros mais frequentes no início da implementação.
Etapa 2: configuração da consola Proofpoint
Na consola de administração Proofpoint, adicione o seu domínio e verifique a sua propriedade. Configure a ligação ao seu servidor de email de destino (M365, Google Workspace, Exchange on-premise) e sincronize o seu diretório de utilizadores com o Azure AD ou o Google Workspace, para poder aplicar políticas finas por utilizador, por grupo ou por departamento.
Defina os seus VAP iniciais: o CEO, o CFO, o diretor jurídico, a equipa financeira, o helpdesk de TI, os administradores de sistemas com privilégios alargados. Esta primeira lista será enriquecida automaticamente pelo TAP ao longo das semanas, mas uma lista inicial explícita permite ativar as políticas reforçadas logo na entrada em produção.
Etapa 3: migração dos MX para o data center atribuído
É a etapa mais crítica. Faça-a fora das horas de ponta (de manhã cedo ou ao fim de semana) para minimizar o impacto nos utilizadores.
- Elimine todos os registos MX existentes do seu domínio
- Adicione os dois MX Proofpoint do seu data center atribuído com as prioridades 10 e 20
- Aguarde a propagação DNS (de alguns minutos a algumas horas, consoante o TTL dos antigos MX)
- Verifique com
dig MX captaindns.com +shortque só aparecem os MX Proofpoint
Uma migração progressiva em split MX (manter temporariamente os antigos MX como backup) é tecnicamente possível, mas desaconselhada: o tráfego pode então contornar o Proofpoint. Prefira um corte limpo depois de a consola estar corretamente configurada.
Etapa 4: SPF, DKIM, DMARC
Configure as três camadas de autenticação por esta ordem.
SPF: se usa vários ESP além do Proofpoint, ative o Hosted SPF Service do EFD para beneficiar do achatamento dinâmico dos includes através das macros RFC 7208. Caso contrário, use o include simples include:spf-XXXXXXXX.pphosted.com. Verifique com o verificador SPF CaptainDNS que o total de lookups fica abaixo de 10.
DKIM: crie uma chave de assinatura de 2048 bits na consola Proofpoint, publique o registo TXT correspondente no seu DNS, verifique a propagação e só depois ative a assinatura. Teste com o verificador DKIM CaptainDNS. Planeie desde o início uma rotação a cada seis a doze meses.
DMARC: comece em p=none para a fase de observação. Se subscreveu o EFD, o seu consultor Proofpoint dedicado acompanha-o na análise dos relatórios forenses e na identificação progressiva dos remetentes legítimos. Período de observação recomendado: 4 a 8 semanas antes de qualquer endurecimento para p=quarantine e depois p=reject. O verificador DMARC CaptainDNS permite verificar a sintaxe a cada alteração.
Etapa 5: ativação dos módulos avançados e verificações finais
Com os MX e a autenticação implementados, ative os módulos avançados.
TAP: ative o URL Defense e o Attachment Defense, valide as políticas de reescrita e configure as exceções para os seus domínios internos e para os serviços de terceiros de confiança. Acompanhe o TAP Dashboard nos primeiros dias para identificar eventuais falsos positivos.
TRAP: configure a remediação pós-entrega para poder retirar automaticamente os emails maliciosos detetados a posteriori, incluindo nos reencaminhamentos e nas listas de distribuição.
CLEAR: instale o botão PhishAlarm no Outlook (através do centro de administração do M365, ou do Google Workspace no caso do Gmail), configure o Analyzer para categorizar automaticamente as sinalizações dos utilizadores e ligue tudo ao TRAP.
Verificações finais: envie emails de teste a partir de cada fonte legítima, verifique os cabeçalhos (Authentication-Results, Received-SPF, cabeçalhos Proofpoint), valide a passagem pelos relays pphosted.com e confirme que o TAP Dashboard está de facto a receber os eventos.
🔍 Verificar se o Proofpoint funciona corretamente
Implementar não chega. Como saber se a proteção está realmente ativa? Seguem-se os comandos e as verificações a fazer.
# Verificar os MX
dig MX captaindns.com +short

# Verificar o SPF (com Hosted SPF, o registo é curto)
dig TXT captaindns.com +short | grep spf

# Verificar o DKIM
dig TXT selector._domainkey.captaindns.com +short

# Verificar o DMARC
dig TXT _dmarc.captaindns.com +short
Para uma verificação aprofundada, analise os cabeçalhos dos emails recebidos. Estes são os cabeçalhos específicos do Proofpoint a vigiar:
X-Proofpoint-Spam-Details: detalhe da pontuação anti-spam aplicada pelo ProofpointX-Proofpoint-Virus-Version: versão do motor antivírus usado na análiseX-Proofpoint-Spam-Score: score numérico da classificação de spamReceived-SPF: deve mencionar os relayspphosted.com, o que confirma a passagem pelo ProofpointAuthentication-Results: deve mostrarspf=pass dkim=pass dmarc=passpara os seus emails legítimos
Use um analisador de cabeçalhos de email para descodificar automaticamente estas informações e identificar eventuais problemas de encaminhamento ou de autenticação.
Para o rastreio operacional de uma mensagem específica, o Proofpoint disponibiliza o Smart Search, a ferramenta de pesquisa no histórico das mensagens tratadas. O Smart Search permite encontrar um email por remetente, destinatário, assunto, cabeçalho ou identificador, e mostrar o veredicto completo aplicado: score de spam, ação de política, motivo de quarentena ou de libertação, veredictos da sandbox. É a ferramenta de referência para as investigações a pedido dos utilizadores ("onde foi parar o meu email?") e para as análises pós-incidente. O Smart Search é mais preciso do que o Message Trace do Microsoft 365, porque mostra toda a cadeia de decisão do Proofpoint.
⛔ Armadilhas comuns a evitar
Uma implementação Proofpoint mal configurada pode ser pior do que não ter SEG nenhum. Estes são os erros que mais vemos e a forma de os evitar.
-
Data center pphosted.com errado. Apontar um MX para
mx0a-XXXXXXXX.pphosted.com(US1) quando o seu tenant está atribuído amx0a-eu1-XXXXXXXX.pphosted.com(EU1) provoca rejeições silenciosas: o data center remoto não reconhece o seu domínio e recusa as mensagens. Confirme sempre com o seu TAM Proofpoint a região atribuída e use exclusivamente os MX dessa região. -
Esquecer-se de retirar os antigos MX. Se um MX residual ainda aponta para o seu antigo servidor (Exchange on-premise, Google Workspace ou diretamente para o seu tenant
*.mail.protection.outlook.com), os remetentes podem entregar correio sem passar pelo Proofpoint. É a falha mais frequente nas primeiras semanas após a migração. Verifique comdig MXque não resta nenhum MX residual. -
SPF sem Hosted SPF Service. Com o Proofpoint e mais três ou quatro ESP (Salesforce, HubSpot, Mailchimp, etc.), o limite de 10 lookups DNS é rapidamente atingido e o SPF cai em PermError, o que equivale a não ter SPF nenhum. Se tem várias fontes de envio, ative o Hosted SPF desde o início para beneficiar do achatamento dinâmico.
-
Não validar as contas O365 de origem externa. É exatamente a armadilha que causou o incidente EchoSpoofing em 2024. Se autorizar o Microsoft 365 como fonte de envio externa sem validação estrita do tenant emissor, abre a porta a relays de usurpação. Ative obrigatoriamente a validação baseada no cabeçalho X-OriginatorOrg.
-
Não configurar o TRAP para a remediação pós-entrega. Sem TRAP, um email malicioso detetado depois da entrega fica nas caixas de entrada e pode continuar a propagar-se através dos reencaminhamentos. O TRAP deve ser ativado logo na implementação inicial.
-
Subutilizar o painel VAP. O Nexus People Risk Explorer é uma grande vantagem competitiva do Proofpoint, mas é preciso configurá-lo, consultá-lo regularmente e agir com base nos seus insights. Muitas organizações pagam o módulo sem nunca abrir o painel. É um desperdício.
-
Ignorar os relatórios DMARC do EFD. O EFD inclui um consultor dedicado por uma razão: o DMARC enterprise exige rigor no inventário dos remetentes legítimos. Se ficar anos em
p=nonesem avançar parap=reject, está a pagar uma funcionalidade que não usa. Comprometa-se com um roadmap claro desde o início. -
Migração a partir do Mimecast: duas armadilhas frequentes. Primeiro, as políticas de reescrita de URL não se traduzem mecanicamente de uma plataforma para a outra. É preciso reconstruir à mão as exceções para os serviços internos (tipicamente os magic links de início de sessão SaaS, os fluxos de reposição de palavra-passe, as notificações transacionais). Depois, a gestão dos arquivos Mimecast é o elemento mais demorado da migração de saída: o Proofpoint Email Protection não inclui arquivo nativo, o que obriga a uma extração prévia para uma solução de terceiros (Smarsh, Global Relay) ou à manutenção de uma conta Mimecast só de leitura durante todo o prazo legal de conservação.
-
Documentar as URL Rewrite Exceptions logo na implementação. O URL Defense reescreve todas as URL recebidas em
urldefense.proofpoint.com/.... Isto parte certos workflows críticos: magic links de início de sessão SaaS que exigem uma URL exata do lado do fornecedor, links de reposição de palavra-passe de utilização única consumidos pelo clique de análise do Proofpoint antes do utilizador, webhooks transacionais com tokens de sessão. Documente as URL Rewrite Exceptions logo na implementação inicial para os domínios internos e os SaaS críticos (Okta, Auth0, Salesforce, GitHub, Console AWS), para evitar incidentes que só se manifestam em produção duas semanas depois da migração.
📋 Plano de ação em 10 etapas
Pronto para implementar? Segue-se a sequência completa, da auditoria inicial à ativação de todos os módulos avançados.
- Auditar a sua postura de email atual (MX, SPF, DKIM, DMARC) com as ferramentas CaptainDNS
- Avaliar se o Proofpoint se adequa ao seu perfil: dimensão (1.000+ utilizadores), orçamento (mais de 50K USD/ano), necessidades de threat intel avançada
- Pedir uma demonstração e um POC (normalmente 4 a 6 semanas, com um subconjunto representativo)
- Identificar o seu data center Proofpoint atribuído (US1-5, EU1, AU) e documentá-lo no seu runbook de migração
- Configurar a consola Proofpoint e sincronizar o seu diretório (Azure AD ou Google Workspace)
- Migrar os registos MX para o data center atribuído fora das horas de ponta e eliminar todos os antigos
- Configurar o SPF com o Hosted SPF Service se tiver vários ESP; caso contrário, include simples
- Ativar a assinatura DKIM de 2048 bits na consola e publicar a chave pública no seu DNS
- Implementar o DMARC em modo de monitorização (
p=none) através do EFD com o seu consultor Proofpoint dedicado, com um período de observação de 4 a 8 semanas - Ativar TAP, TRAP e CLEAR, configurar o painel VAP e planear revisões mensais da postura de risco
📚 Guias de gateways de email
Esta análise faz parte da nossa série sobre soluções de segurança de email empresarial:
- Mimecast Secure Email Gateway: arquitetura, configuração DNS, comparação e plano de ação
- Proofpoint Secure Email Gateway (este artigo): Nexus AI, TAP, EchoSpoofing 2024 e configuração DNS
- Abnormal Security: IA comportamental, implementação por API, Attune 1.0
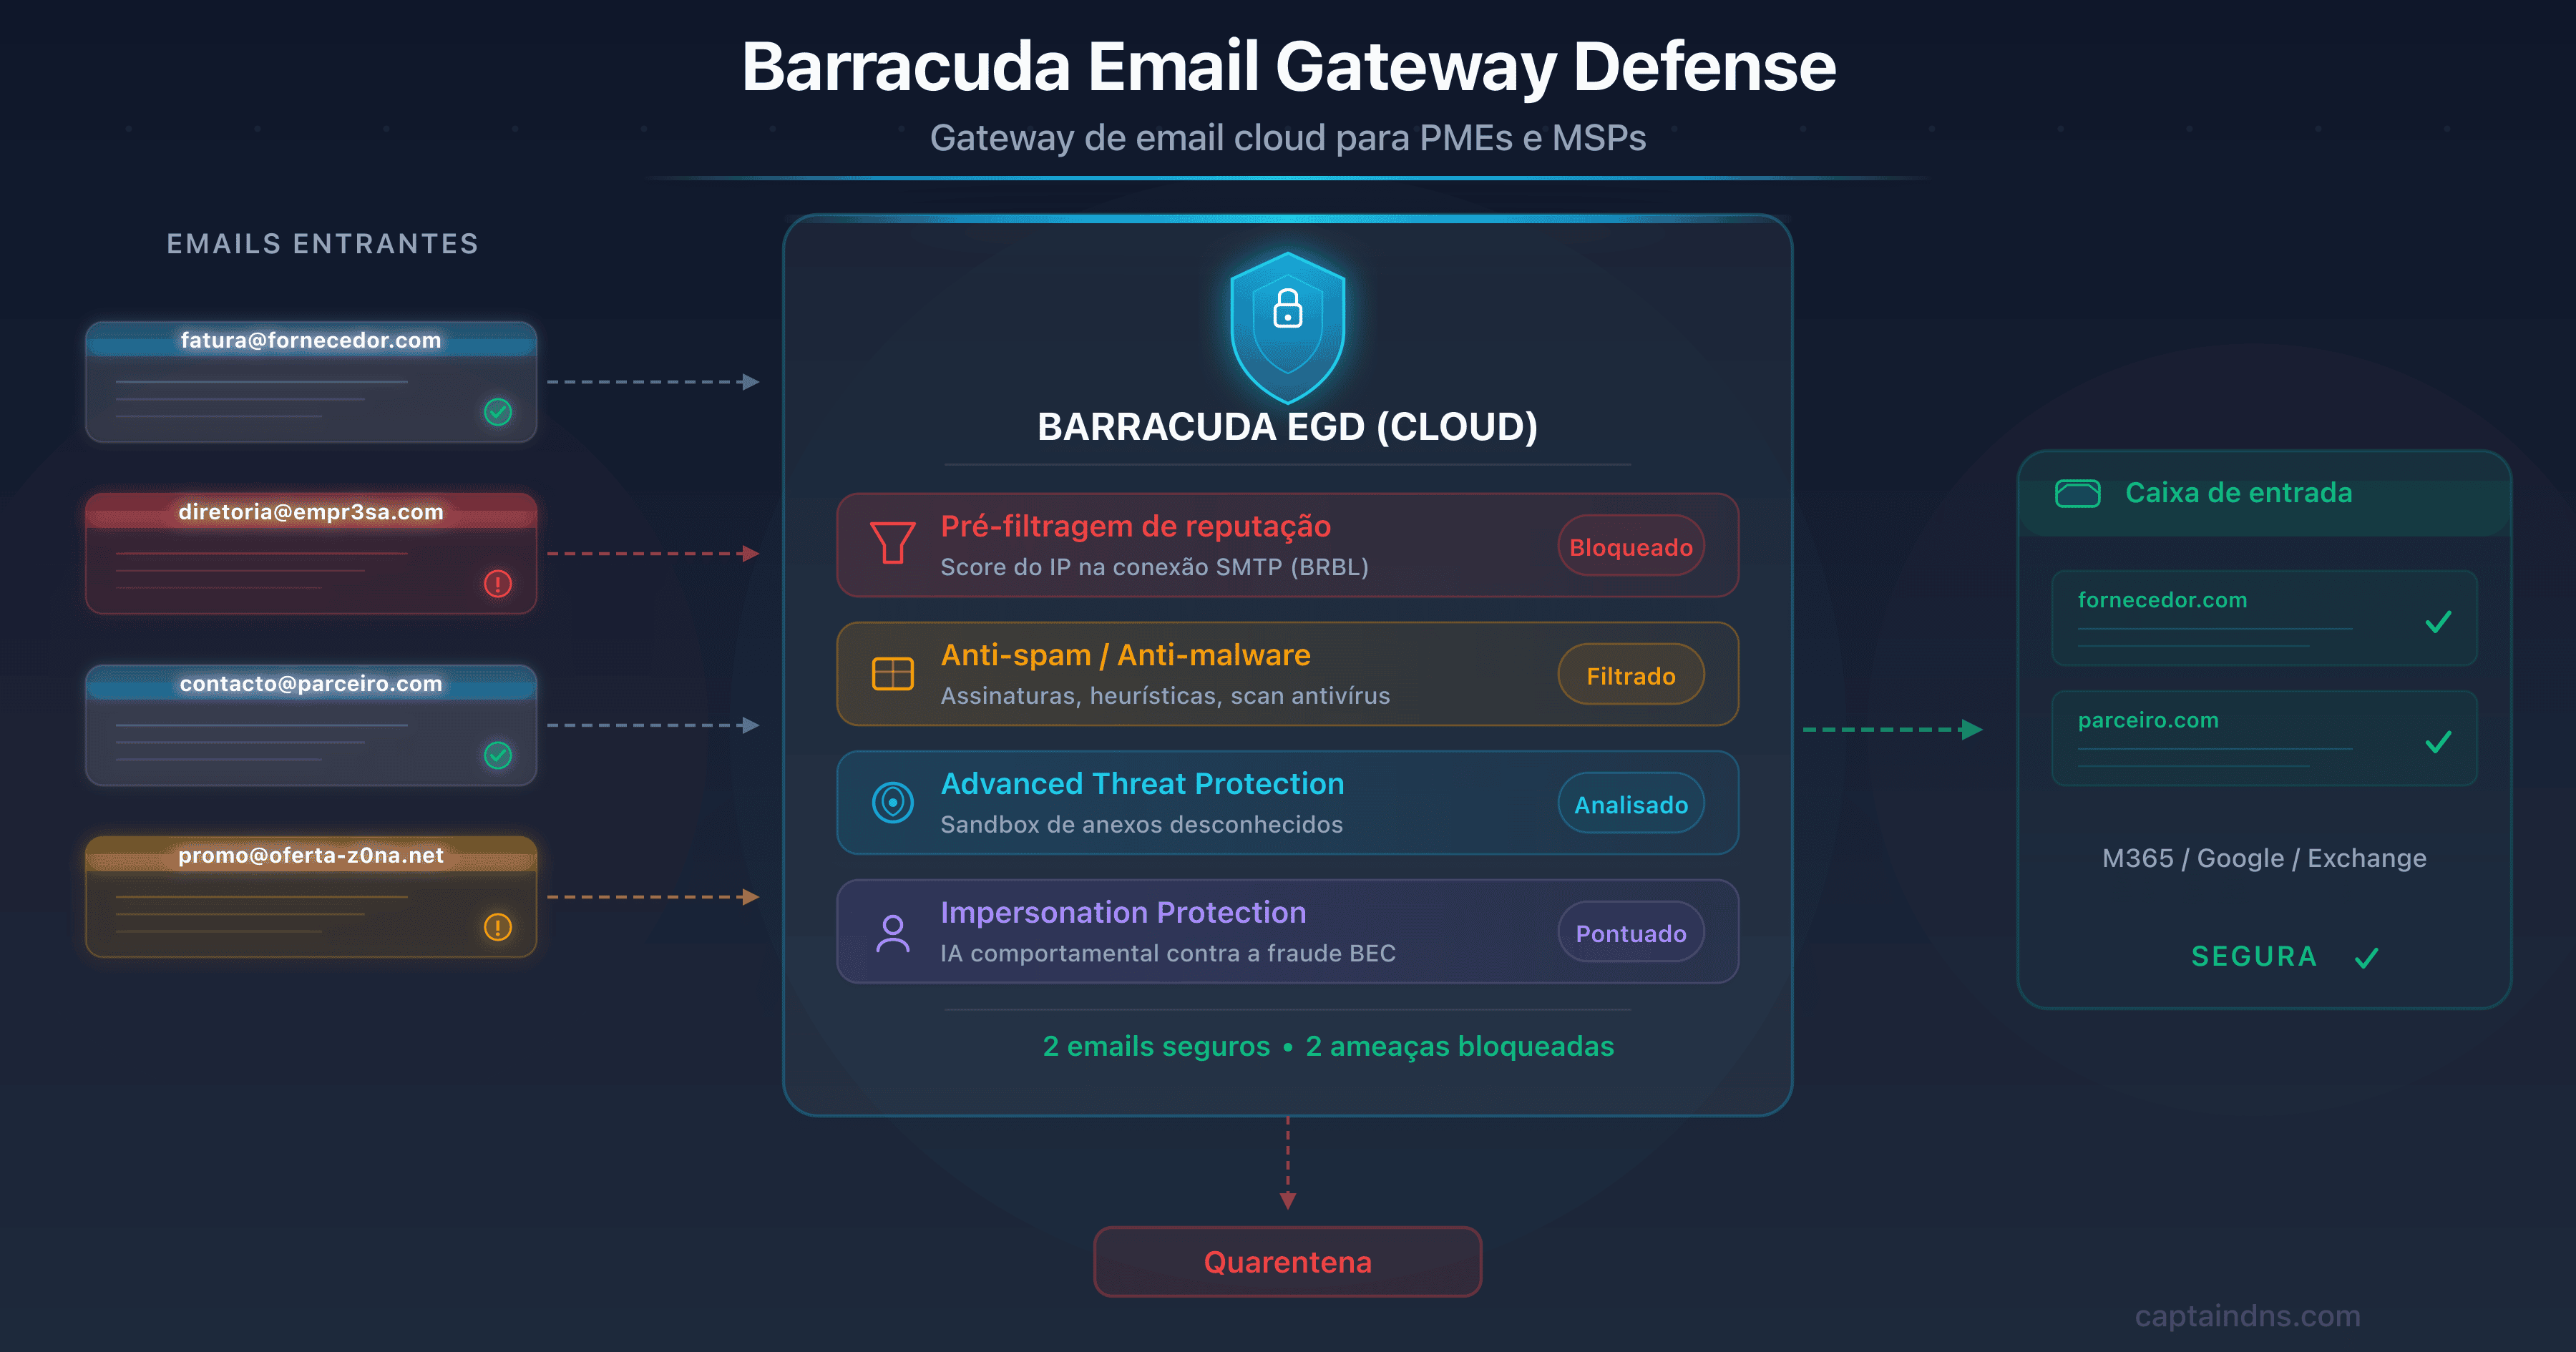
- Barracuda Email Gateway Defense: SEG cloud para PME e MSP, MX ess.barracudanetworks.com, CVE-2023-2868 e comparação
- Cisco Secure Email Gateway: CES cloud gateway, herança Ironport, declínio no Gartner 2025 e plano de migração
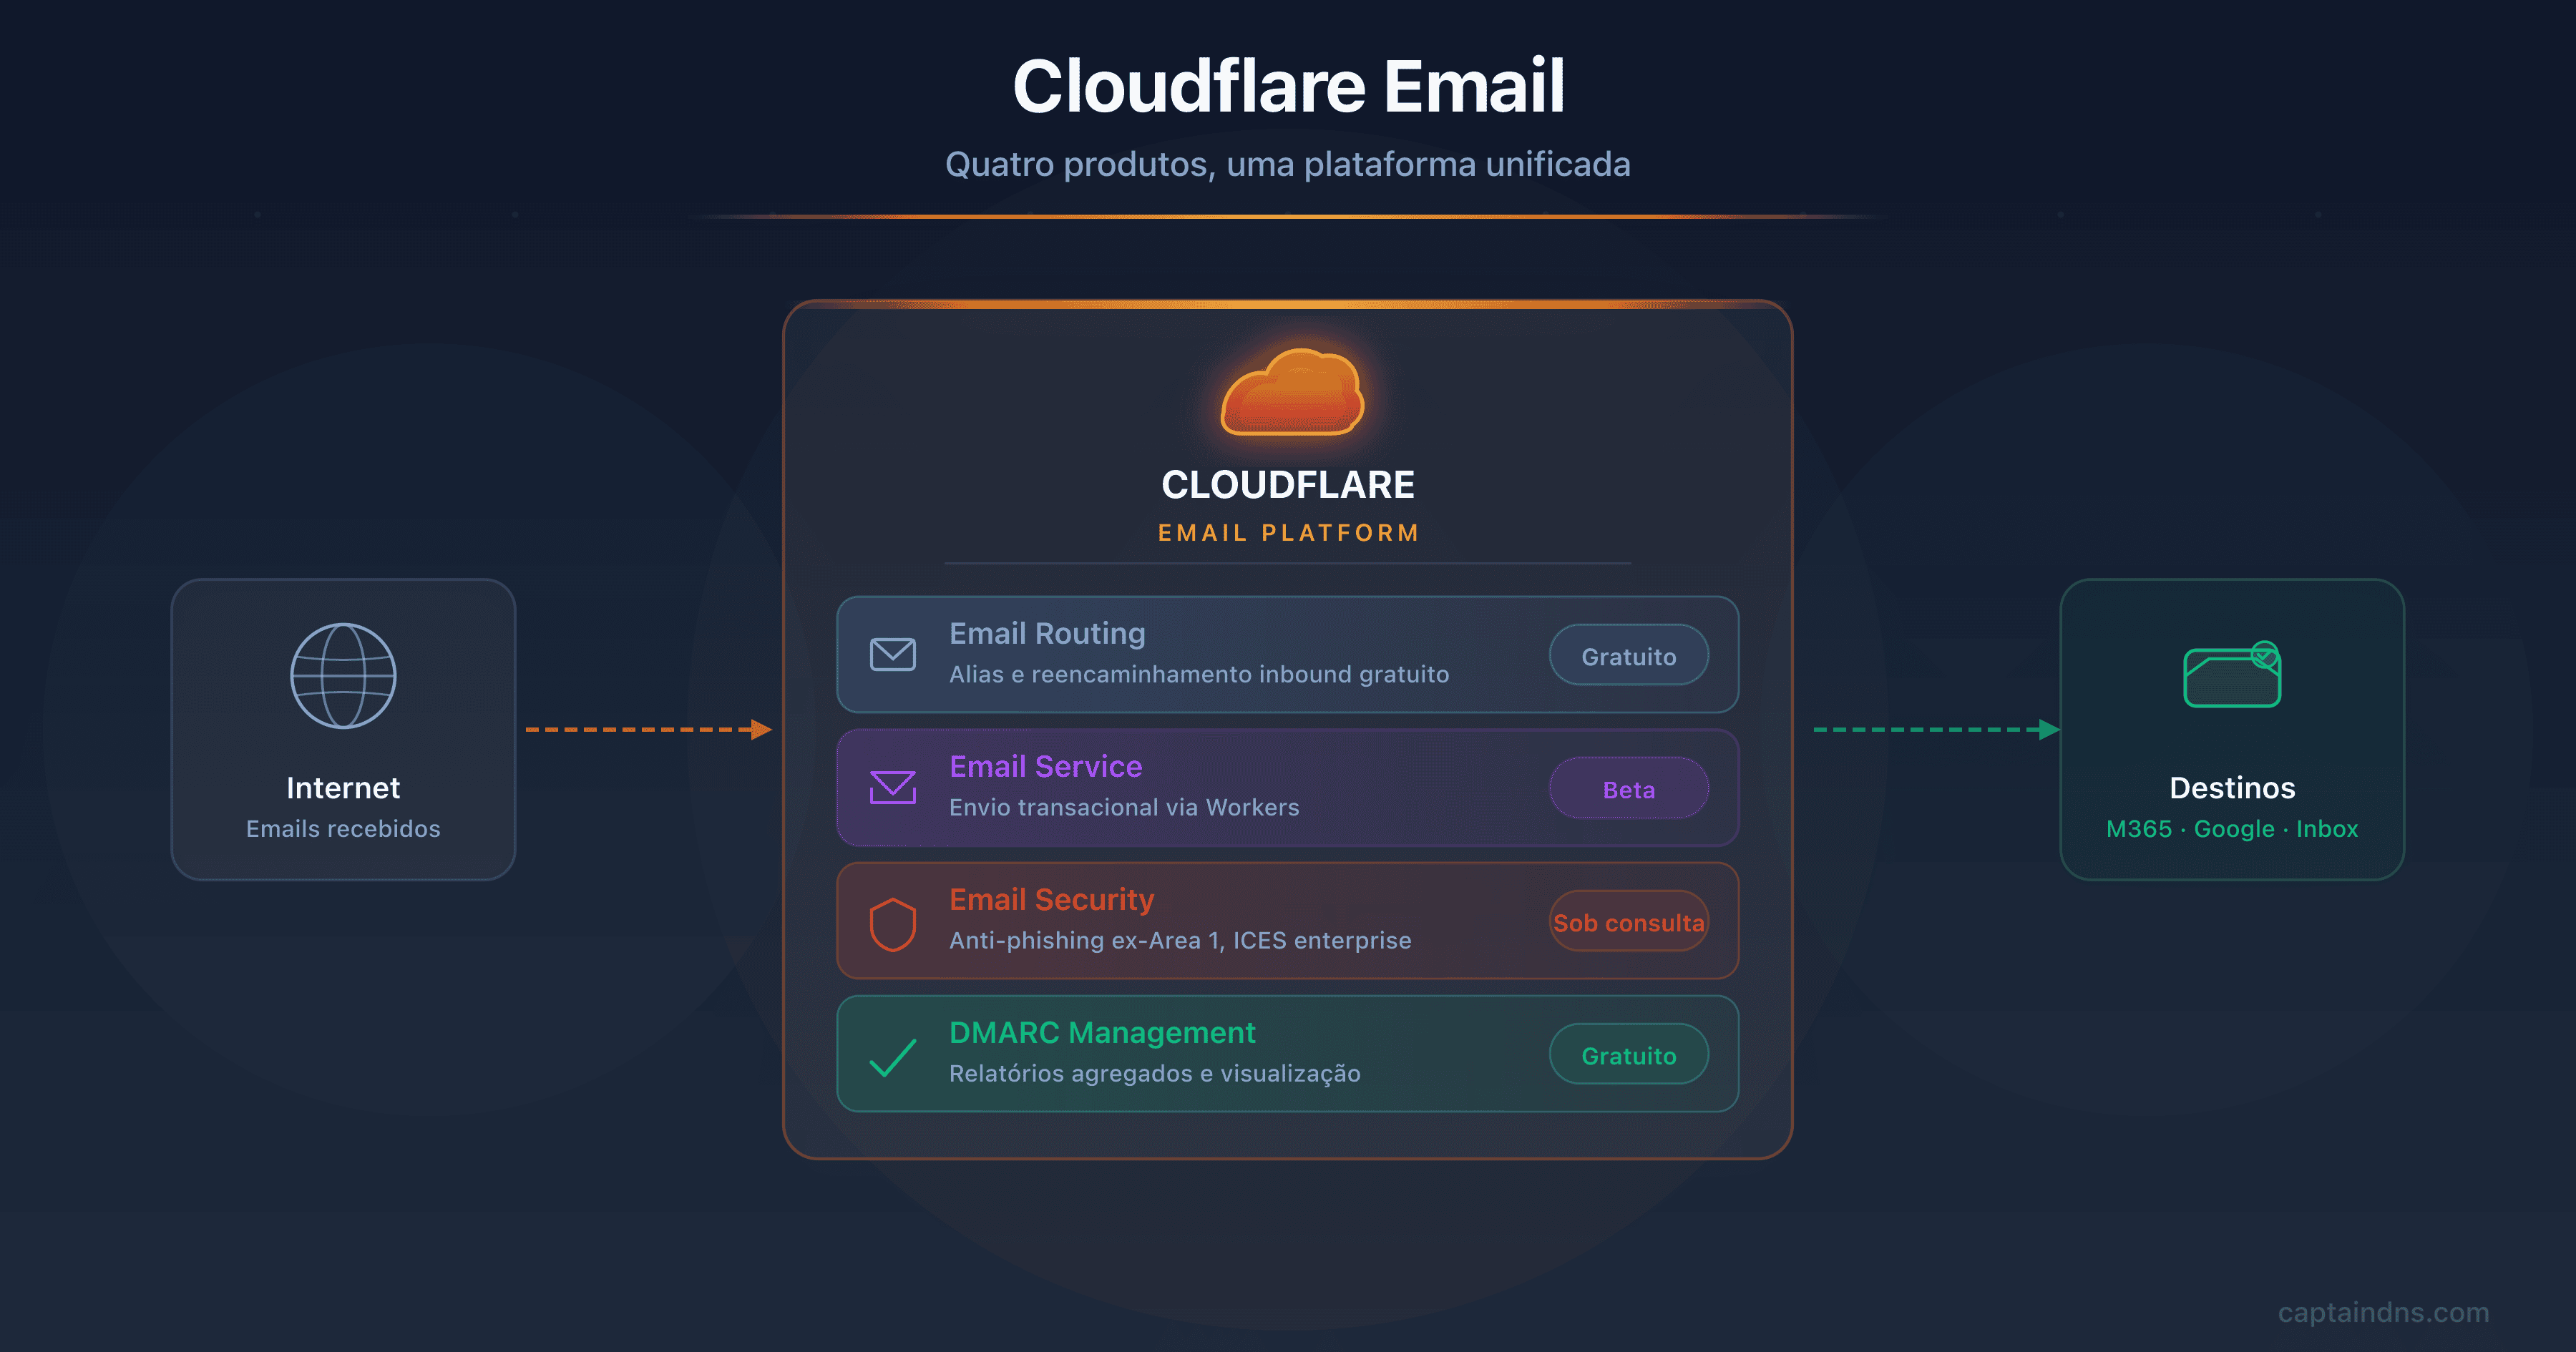
- Cloudflare Email Service: Routing, Email Service, Security (ex-Area 1) e DMARC Management
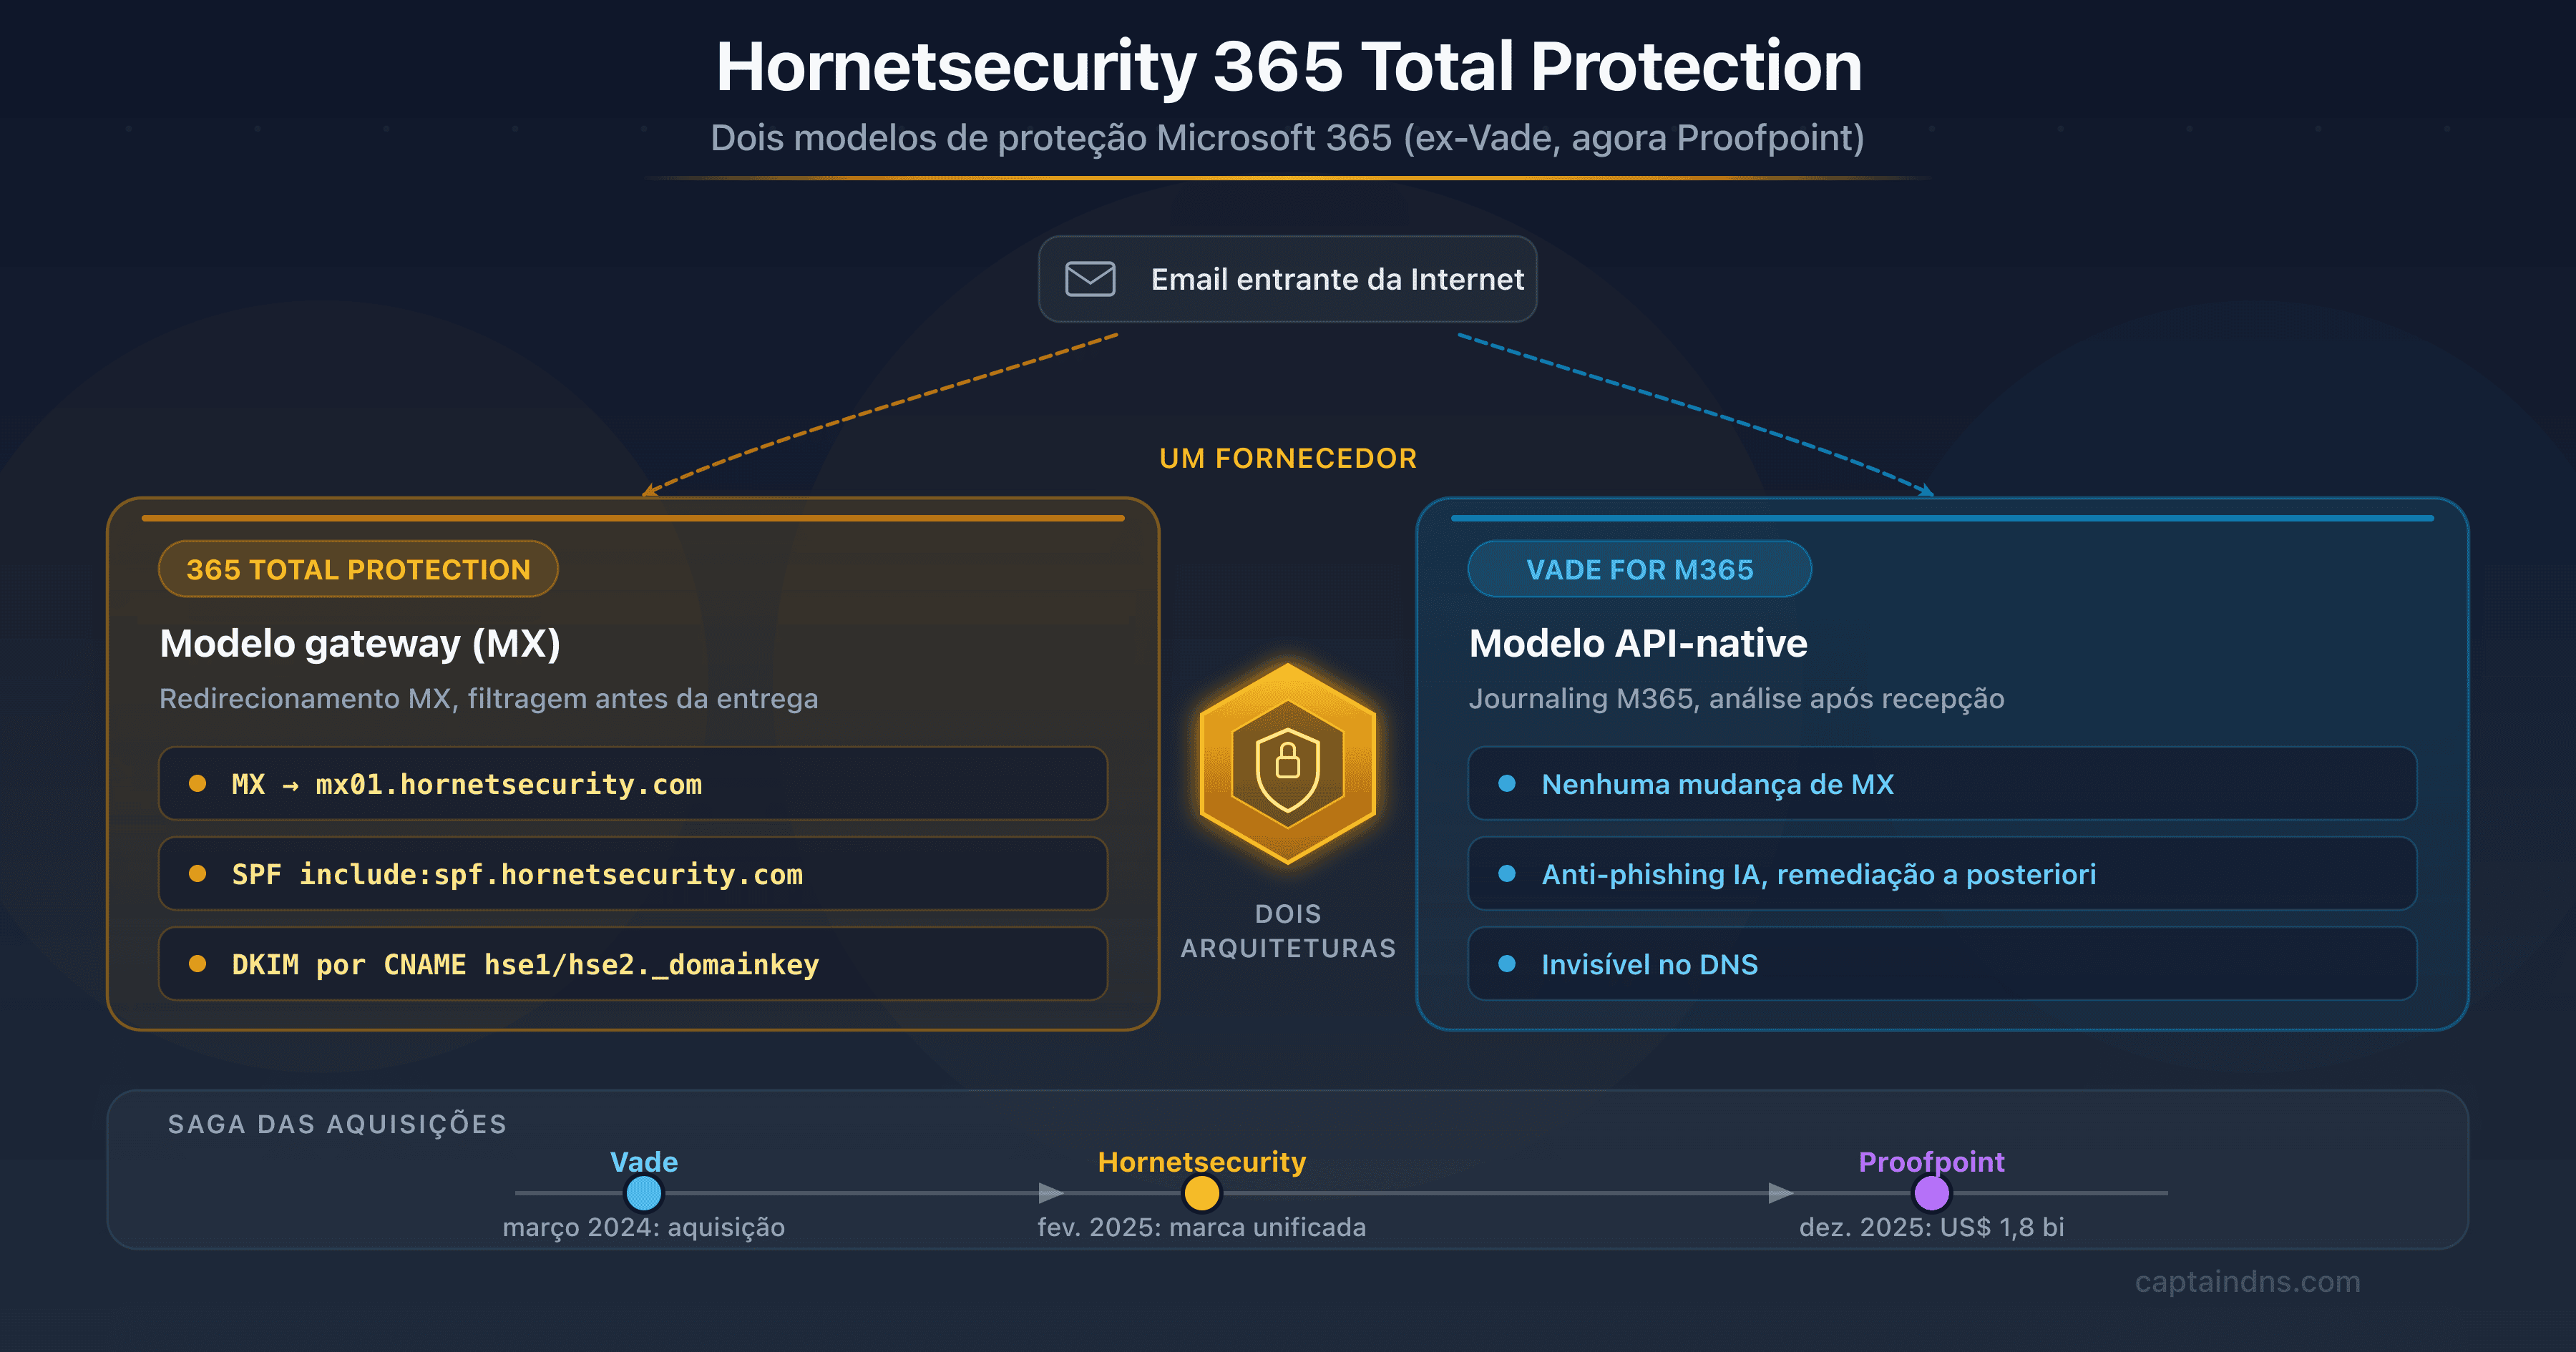
- Hornetsecurity Secure Email Gateway: o fornecedor europeu, ex-Vade, agora parte da Proofpoint, e o seu impacto no DNS (SPF, DKIM por CNAME)
FAQ
Qual é a diferença entre Proofpoint e Mimecast?
O Proofpoint está posicionado no topo de gama enterprise, com uma threat intelligence considerada a melhor do mercado e uma abordagem people-centric (conceito VAP, Nexus People Risk Explorer). O Mimecast é mais acessível no preço e propõe uma suíte nativa tudo-em-um que inclui arquivamento de longa duração e continuidade de email. O Proofpoint domina a Fortune 100 (87 empresas em 100); o Mimecast está mais presente no mid-market e nas empresas de média dimensão. Na deteção de BEC pura e na threat intel proprietária, o Proofpoint mantém uma vantagem reconhecida. Para uma necessidade centralizada de segurança, arquivamento e continuidade, o Mimecast oferece muitas vezes uma melhor relação funcionalidades/preço.
Quanto custa o Proofpoint?
O Proofpoint não publica tabela de preços. A mediana da Vendr, baseada em 85 compras verificadas, situa-se à volta de 87 mil dólares por ano. Para o TAP sozinho, conte com 5 a 15 dólares por utilizador e por mês, consoante o volume. Uma implementação completa com Threat Protection, DLP, ITM e Compliance ultrapassa regularmente os 100 mil dólares por ano. Os serviços de implementação representam 15 a 25 % do orçamento de software no primeiro ano. Conte com aumentos automáticos de 5 a 8 % na renovação. O posicionamento continua claramente enterprise e não se adapta a orçamentos apertados.
O Proofpoint funciona com o Google Workspace?
Sim. O Proofpoint suporta o Google Workspace em modo gateway através do redirecionamento MX, com sincronização nativa do diretório. A configuração implica alterar os MX do domínio para apontarem para o data center pphosted.com atribuído, configurar o encaminhamento na consola Google Admin para aceitar os emails recebidos dos IP Proofpoint e publicar os seus registos SPF, DKIM e DMARC. A maioria das funcionalidades TAP, TRAP, CLEAR e EFD está disponível no Google Workspace, com algumas nuances nos módulos mais recentes, como o Adaptive Email Security, historicamente orientado para o Microsoft 365.
Qual é a diferença entre TAP e Adaptive Email Security?
O TAP (Targeted Attack Protection) é o motor histórico do Proofpoint para a proteção contra ataques avançados em modo gateway. Funciona antes da entrega, através do redirecionamento MX, e combina URL Defense, Attachment Defense e Predictive Sandboxing. O Adaptive Email Security, resultado da aquisição da Tessian em dezembro de 2023 e lançado na RSA Conference 2024, é uma implementação API pós-entrega no Microsoft 365 que complementa o TAP ao analisar as mensagens já entregues para detetar anomalias comportamentais. Os dois módulos são complementares: o TAP bloqueia a montante e o Adaptive Email Security apanha as ameaças que tenham escapado ao gateway.
O incidente EchoSpoofing foi corrigido?
Sim. O incidente foi remediado nas horas seguintes ao contacto inicial da Guardio Labs com o Proofpoint, em maio de 2024. O Proofpoint introduziu um cabeçalho X-OriginatorOrg para validar a organização Microsoft 365 de origem das mensagens retransmitidas, bem como mecanismos adicionais de validação das contas O365 de origem antes do relay. Os clientes foram notificados e convidados a reconfigurar o seu Account Management. Não foi comunicada nenhuma exploração posterior. A principal lição mantém-se: verifique sistematicamente a secção External Sender Validation da sua consola Proofpoint e só autorize fontes externas com validação estrita de domínio.
O Proofpoint está em conformidade com o RGPD?
Sim. O Proofpoint dispõe de centros de dados na Europa (região EU1, alojada nomeadamente na Equinix EU e na AWS) e permite escolher o alojamento regional dos dados. A empresa tem as certificações ISO 27001, SOC 2 Type II, FedRAMP para o setor público norte-americano e HIPAA para a saúde, e propõe um Data Processing Agreement (DPA) conforme ao RGPD. Os direitos de acesso, de retificação e de apagamento dos dados pessoais são suportados. Para as organizações sujeitas a exigências estritas de soberania dos dados europeus, confirme com o seu TAM os compromissos precisos sobre a residência dos dados e a sua transferência entre regiões.
Como migrar do Mimecast para o Proofpoint?
A migração faz-se sobretudo ao nível do DNS. Configure primeiro o Proofpoint em paralelo (domínio, políticas, diretório) e depois mude os MX do Mimecast para o data center pphosted.com atribuído. A mudança é quase instantânea: assim que os MX se propagam, o tráfego passa para o Proofpoint. Atualize ao mesmo tempo o SPF (substitua o include Mimecast pelo include Proofpoint, ou pelo Hosted SPF se tiver vários ESP) e reconfigure o DKIM na consola Proofpoint com um novo seletor. Se usa o arquivamento Mimecast, planeie a extração dos dados arquivados para uma solução de terceiros antes da rescisão: é normalmente o ponto mais demorado da migração de saída.
O que é o conceito VAP (Very Attacked People)?
VAP é o acrónimo de Very Attacked People, o conceito emblemático do Proofpoint para a sua abordagem people-centric. Em vez de proteger uniformemente todos os utilizadores, o Proofpoint identifica as pessoas mais expostas em três dimensões: vulnerability (propensão para clicar, falhas em simulações, fugas de credenciais), attack (volume e sofisticação dos ataques efetivamente recebidos) e privilege (acesso a dados e sistemas sensíveis). O score combinado, apresentado no Nexus People Risk Explorer, permite concentrar os recursos de sensibilização, de endurecimento de políticas e de isolamento nos perfis de maior risco. É uma rutura conceptual face aos SEG tradicionais e um dos argumentos comerciais mais fortes do fornecedor.
O Proofpoint propõe um modo API sem mudança de MX?
Sim, desde maio de 2024, com o Adaptive Email Security, herdado da aquisição da Tessian. O Adaptive Email Security é uma implementação API pós-entrega no Microsoft 365 que não exige nenhuma alteração dos MX. O motor assenta na IA comportamental da Tessian para modelar o comportamento de cada utilizador e detetar as anomalias nas mensagens já entregues. É a resposta estratégica do Proofpoint ao movimento ICES e à concorrência da Abnormal Security. Nota: o Adaptive Email Security foi concebido para complementar o SEG gateway, não para o substituir. Para beneficiar de toda a pilha Proofpoint, o modo gateway continua a ser recomendado em paralelo.
Proofpoint Essentials e Email Protection: qual é a diferença?
O Proofpoint Email Protection é a oferta enterprise core, concebida para as grandes organizações. Inclui o acesso ao TAP, EFD, TRAP, CLEAR, ao Nexus AI completo e ao painel VAP, e é comercializado com acompanhamento de um TAM e de consultores dedicados. O Proofpoint Essentials é a oferta dedicada às PME, com um perímetro funcional reduzido: sem TAP completo, sem o Nexus AI na sua forma mais avançada, sem painel VAP, acompanhamento de consultores limitado. O Essentials é mais acessível no preço e mais simples de implementar, mas perde as funcionalidades mais diferenciadoras da oferta enterprise. Se é uma PME com necessidades correntes, o Essentials pode ser suficiente. Para necessidades enterprise, o Email Protection é a única opção adequada.
A aquisição pela Thoma Bravo abrandou a inovação?
Vários sinais apontam para um abrandamento percebido da inovação desde a passagem para o private equity, em agosto de 2021. As vagas sucessivas de despedimentos ilustram essa trajetória: 280 colaboradores em janeiro de 2024 (6 % do pessoal, postos deslocalizados para a Argentina e a Irlanda) e, depois, cerca de 30 pessoas em Core Engineering em fevereiro de 2025. A resposta ICES através do Adaptive Email Security só chegou em maio de 2024, na RSA Conference, ou seja, depois de dois anos de pressão da Abnormal Security. Dito isto, o Proofpoint continua líder do Gartner Magic Quadrant em 2024 e 2025 e lançou o Proofpoint Prime em abril de 2025 para consolidar a sua oferta. A avaliação depende do seu horizonte: a curto prazo, a posição continua dominante. A médio prazo, acompanhe o roadmap público e obtenha do seu comercial compromissos precisos.
Como é que o Proofpoint trata os ataques BEC?
A deteção de BEC é um dos pontos fortes históricos do Proofpoint. A plataforma combina os seis componentes de IA do Nexus para identificar os ataques por comprometimento de email, incluindo os que não têm link nem anexo e são quase indetetáveis pelos filtros clássicos. O Nexus Language Model analisa a estrutura linguística, o tom e os marcadores de urgência. O Nexus Threat Intelligence correlaciona os sinais com as campanhas observadas na base mundial de 4,5 biliões de emails analisados. O Nexus People Risk Explorer identifica os utilizadores mais expostos (tipicamente as equipas financeiras e os assistentes de direção). Segundo os números do Proofpoint, a plataforma bloqueia cerca de 66 milhões de tentativas BEC por mês. Para as organizações cuja prioridade é a proteção contra a fraude do CEO ou os ataques direcionados aos fluxos de pagamento, é um dos argumentos mais fortes do fornecedor.
Glossário
-
SEG (Secure Email Gateway): gateway de segurança de email que filtra o tráfego recebido e enviado entre a Internet e o servidor de correio. O SEG analisa cada mensagem (spam, malware, phishing) antes de a transmitir ao destinatário.
-
MX (Mail Exchanger): registo DNS que indica os servidores responsáveis pela receção dos emails de um domínio. Implementar o Proofpoint implica redirecionar os MX para os servidores
pphosted.comdo data center atribuído. -
SPF (Sender Policy Framework): protocolo de autenticação de email que lista os servidores autorizados a enviar emails em nome de um domínio. O registo SPF é um registo TXT no DNS, limitado a 10 lookups recursivos segundo a RFC 7208.
-
DKIM (DomainKeys Identified Mail): protocolo de autenticação que assina criptograficamente os emails. A chave pública é publicada no DNS, o que permite ao destinatário verificar a integridade e a origem da mensagem. O Proofpoint usa por predefinição chaves de 2048 bits.
-
DMARC (Domain-based Message Authentication, Reporting and Conformance): protocolo que verifica o alinhamento entre o domínio From e os domínios autenticados por SPF e DKIM. O DMARC define a política a aplicar em caso de falha (none, quarantine, reject) e publica relatórios forenses.
-
TAP (Targeted Attack Protection): módulo principal do Proofpoint para a proteção contra ataques avançados. Combina URL Defense (reescrita e análise em tempo real), Attachment Defense (análise estática e dinâmica em sandbox) e Predictive Sandboxing (detonação proativa).
-
EFD (Email Fraud Defense): suíte Proofpoint de DMARC gerido, que inclui Hosted SPF, Hosted DKIM, Hosted DMARC, Domain Discover e Supplier Risk Explorer. Particularidade: acompanhamento por consultores Proofpoint dedicados à implementação do DMARC.
-
TRAP (Threat Response Auto-Pull): módulo de remediação pós-entrega que elimina automaticamente os emails maliciosos identificados a posteriori e segue os reencaminhamentos e as listas de distribuição.
-
CLEAR (Closed-Loop Email Analysis and Response): ecossistema de remediação centrado no utilizador que combina o botão PhishAlarm para a sinalização, o Analyzer para a categorização automática e o TRAP para a remediação efetiva.
-
Nexus AI: plataforma proprietária de inteligência artificial do Proofpoint que reúne seis componentes de deteção: Language Model (LM), Generative AI, Threat Intelligence (TI), Machine Learning (ML), Computer Vision (CV) e Relationship Graph (RG), ligados e correlacionados pelo Nexus Threat Graph.
-
VAP (Very Attacked People): conceito emblemático do Proofpoint para identificar as pessoas mais expostas em três dimensões: vulnerability, attack e privilege. O score VAP é apresentado no Nexus People Risk Explorer.
-
Predictive Sandboxing: técnica patenteada pelo Proofpoint (US20150237068A1) que detona as URL e os anexos de forma proativa antes de o utilizador clicar, com heurísticas preditivas que identificam os links a inspecionar.
-
ITM (Insider Threat Management): módulo Proofpoint herdado da aquisição da ObserveIT em 2019. Vigia a atividade dos utilizadores nos postos de trabalho para detetar comportamentos de risco e permite o replay de sessão para a investigação forense.
-
CASB (Cloud Access Security Broker): solução de segurança que se coloca entre os utilizadores e os serviços SaaS para oferecer visibilidade, controlo de acesso, DLP cloud e posture management. O Proofpoint propõe um CASB que cobre o Microsoft 365, Salesforce, Box, Workday e várias dezenas de aplicações.
-
Hosted SPF: serviço do EFD que permite gerir dinamicamente o SPF do lado do Proofpoint com as macros RFC 7208, para achatar os includes de terceiros e contornar o limite de 10 lookups DNS.
-
Macro SPF (RFC 7208): mecanismo definido pela RFC 7208 que permite usar variáveis dinâmicas nos registos SPF, por exemplo para autorizar fontes de envio em função da identidade do destinatário ou do remetente. Usado pelo Proofpoint Hosted SPF para o achatamento inteligente.
-
Stateful Composite Scoring Service (SCSS): motor de scoring central do Proofpoint que pondera o conteúdo, os metadados e o contexto de envio de cada mensagem para produzir um score final, que determina a ação a aplicar. Combina os sinais dos seis componentes do Nexus AI.