Ir para o conteúdo principal

Blog da CaptainDNS

DNS, autenticação de email, integrações de IA e novidades do produto.

Guias técnicos, comparativos e experiências sobre resolvers DNS públicos (Cloudflare, Google, Quad9), autenticação de e-mail (SPF, DKIM, DMARC, BIMI, ARC) e entregabilidade. Aprenda a configurar Amazon SES, Brevo, SendGrid ou Mailjet e explore as nossas integrações de IA com ChatGPT e o protocolo MCP. Quer seja administrador de sistemas, programador ou gestor de marketing, encontre aqui as melhores práticas para proteger os seus domínios e otimizar os seus envios.

Artigos

novembro de 2026
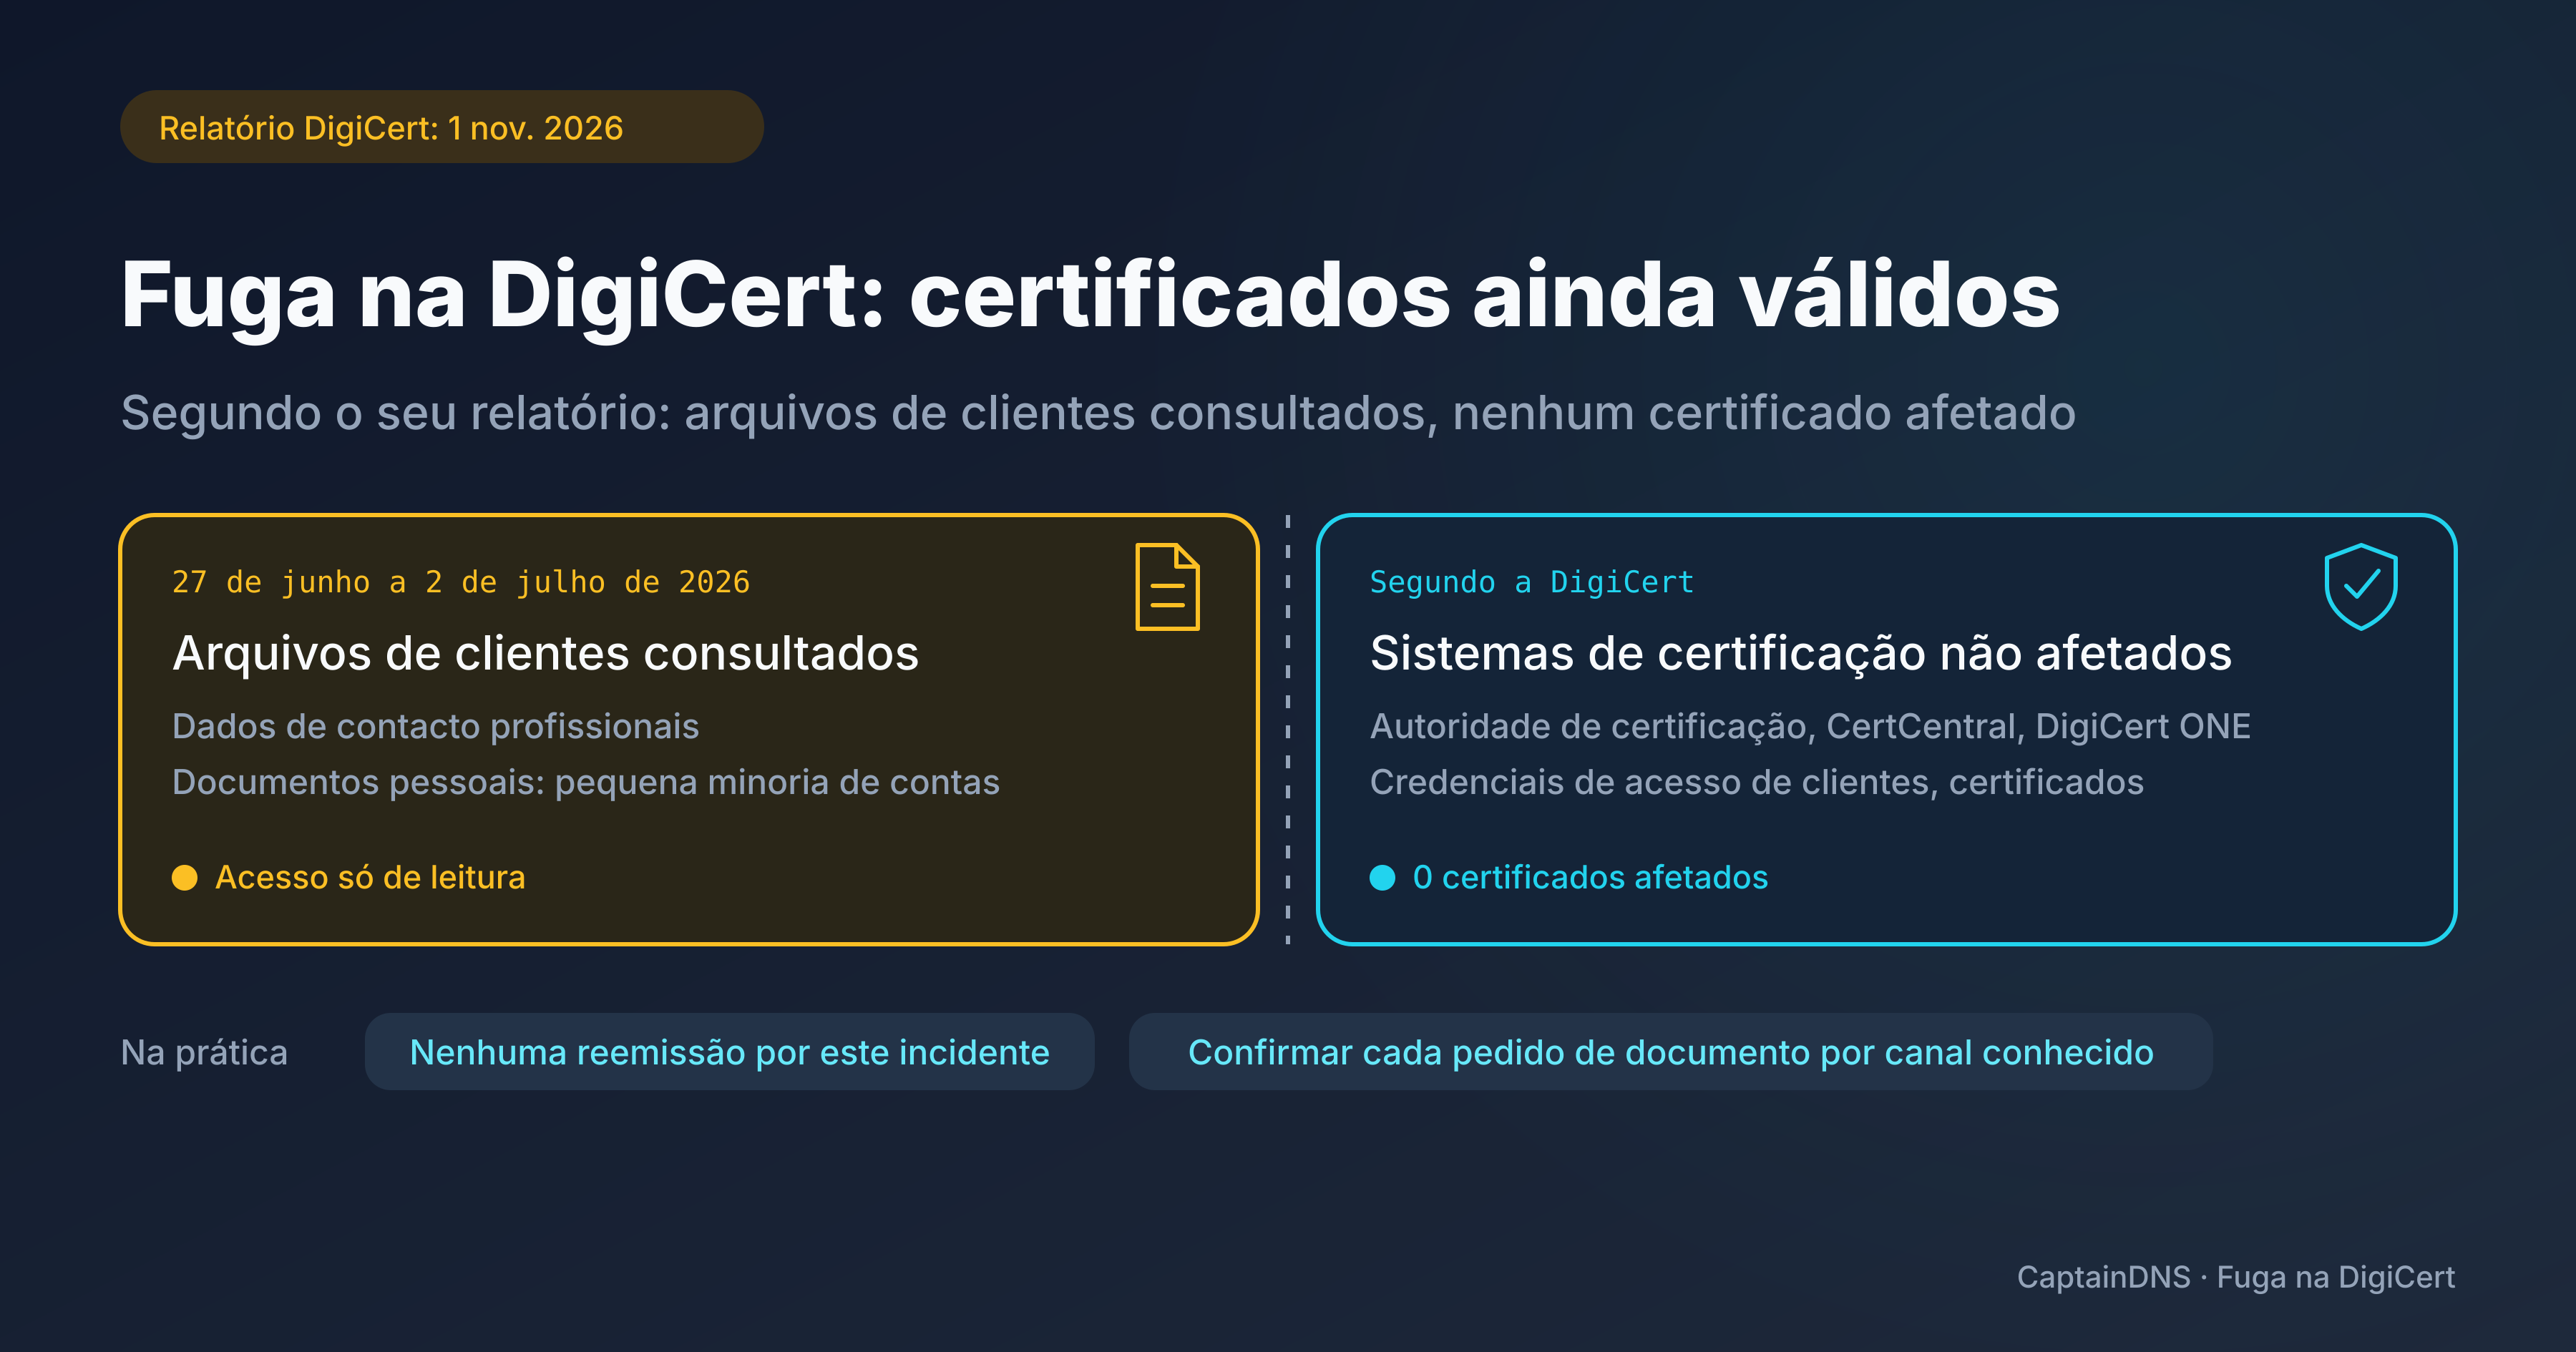
Dois painéis separados: à esquerda, os arquivos de clientes consultados entre 27 de junho e 2 de julho de 2026; à direita, segundo a DigiCert, a autoridade de certificação, o CertCentral, o DigiCert ONE, as credenciais de acesso dos clientes e os certificados, não afetados

Fuga de dados na DigiCert: os seus certificados continuam válidos, atenção às renovações falsas

Segundo o relatório publicado pela DigiCert a 1 de novembro de 2026, arquivos de clientes foram consultados sem autorização entre 27 de junho e 2 de julho de 2026, sem que nenhum certificado fosse afetado. Este incidente não obriga, portanto, a reemitir nenhum certificado TLS, VMC ou CMC. O nosso conselho: confirme por um canal conhecido qualquer pedido de documentos recebido por email.
outubro de 2026
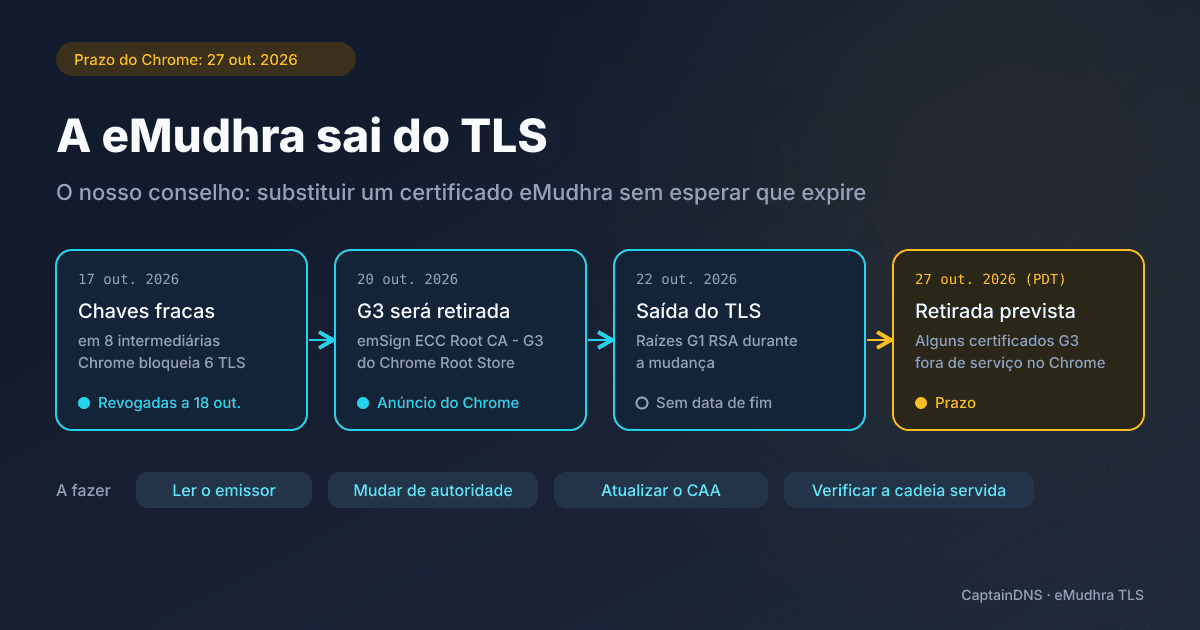
Cronologia do incidente da eMudhra: chaves fracas de oito intermediárias a 17 de outubro, retirada da raiz emSign ECC Root CA - G3 anunciada a 20, saída do TLS a 22, retirada prevista no Chrome a 27 de outubro de 2026

A eMudhra abandona os certificados TLS: verifique o seu antes de 27 de outubro

O Chrome retira a raiz emSign ECC Root CA - G3 na terça-feira, 27 de outubro de 2026, depois da descoberta de chaves fracas em oito autoridades intermediárias da eMudhra. A 22 de outubro, a eMudhra anunciou a saída do mercado mundial de certificados TLS. O Chrome exige a substituição dos certificados encadeados à G3 antes do dia 27; aconselhamos a substituição imediata de qualquer certificado emitido pela eMudhra.

setembro de 2026
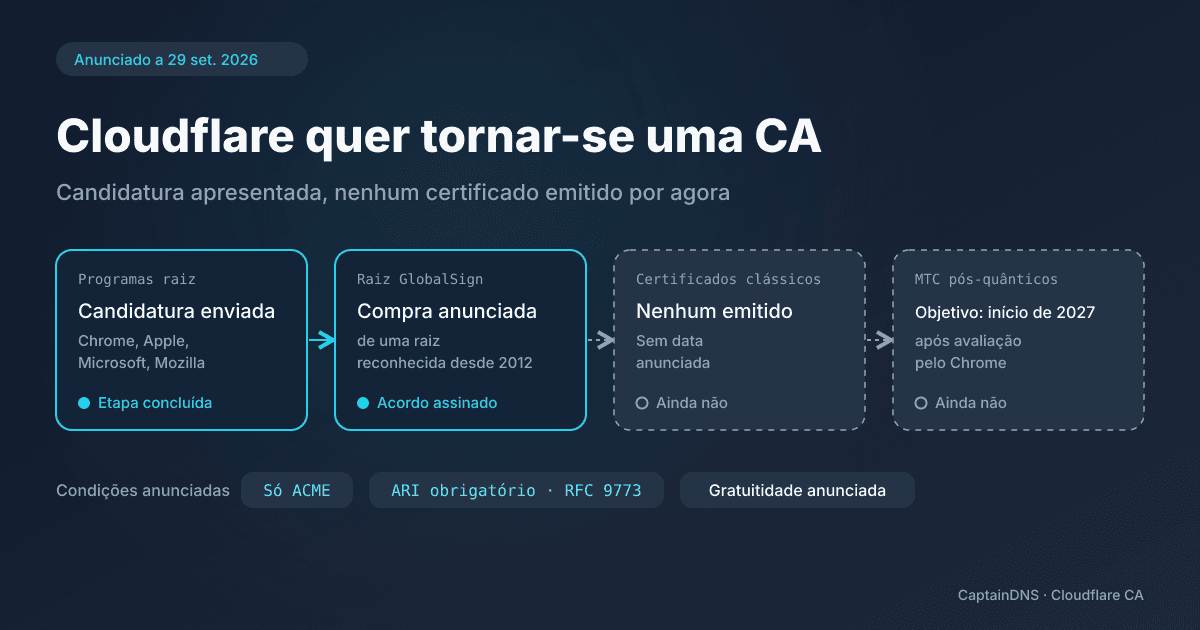
Estado do projeto de autoridade de certificação da Cloudflare: candidatura apresentada a quatro programas raiz, nenhum certificado emitido, certificados Merkle Tree previstos para o início de 2027

Cloudflare candidata-se a autoridade de certificação: o que muda (e o que ainda não muda)

A Cloudflare candidatou-se junto do Chrome, da Apple, da Microsoft e da Mozilla, e assinou um acordo para adquirir uma raiz da GlobalSign. Ainda não emite nenhum certificado. Tem o início de 2027 como objetivo para os primeiros certificados pós-quânticos (Merkle Tree), anunciados como gratuitos, via ACME e reservados aos clientes que suportam ARI.

agosto de 2026