Fuga de dados na DigiCert: os seus certificados continuam válidos, atenção às renovações falsas
Por CaptainDNS
Publicado em 6 de novembro de 2026
Atualizado em 6 de novembro de 2026
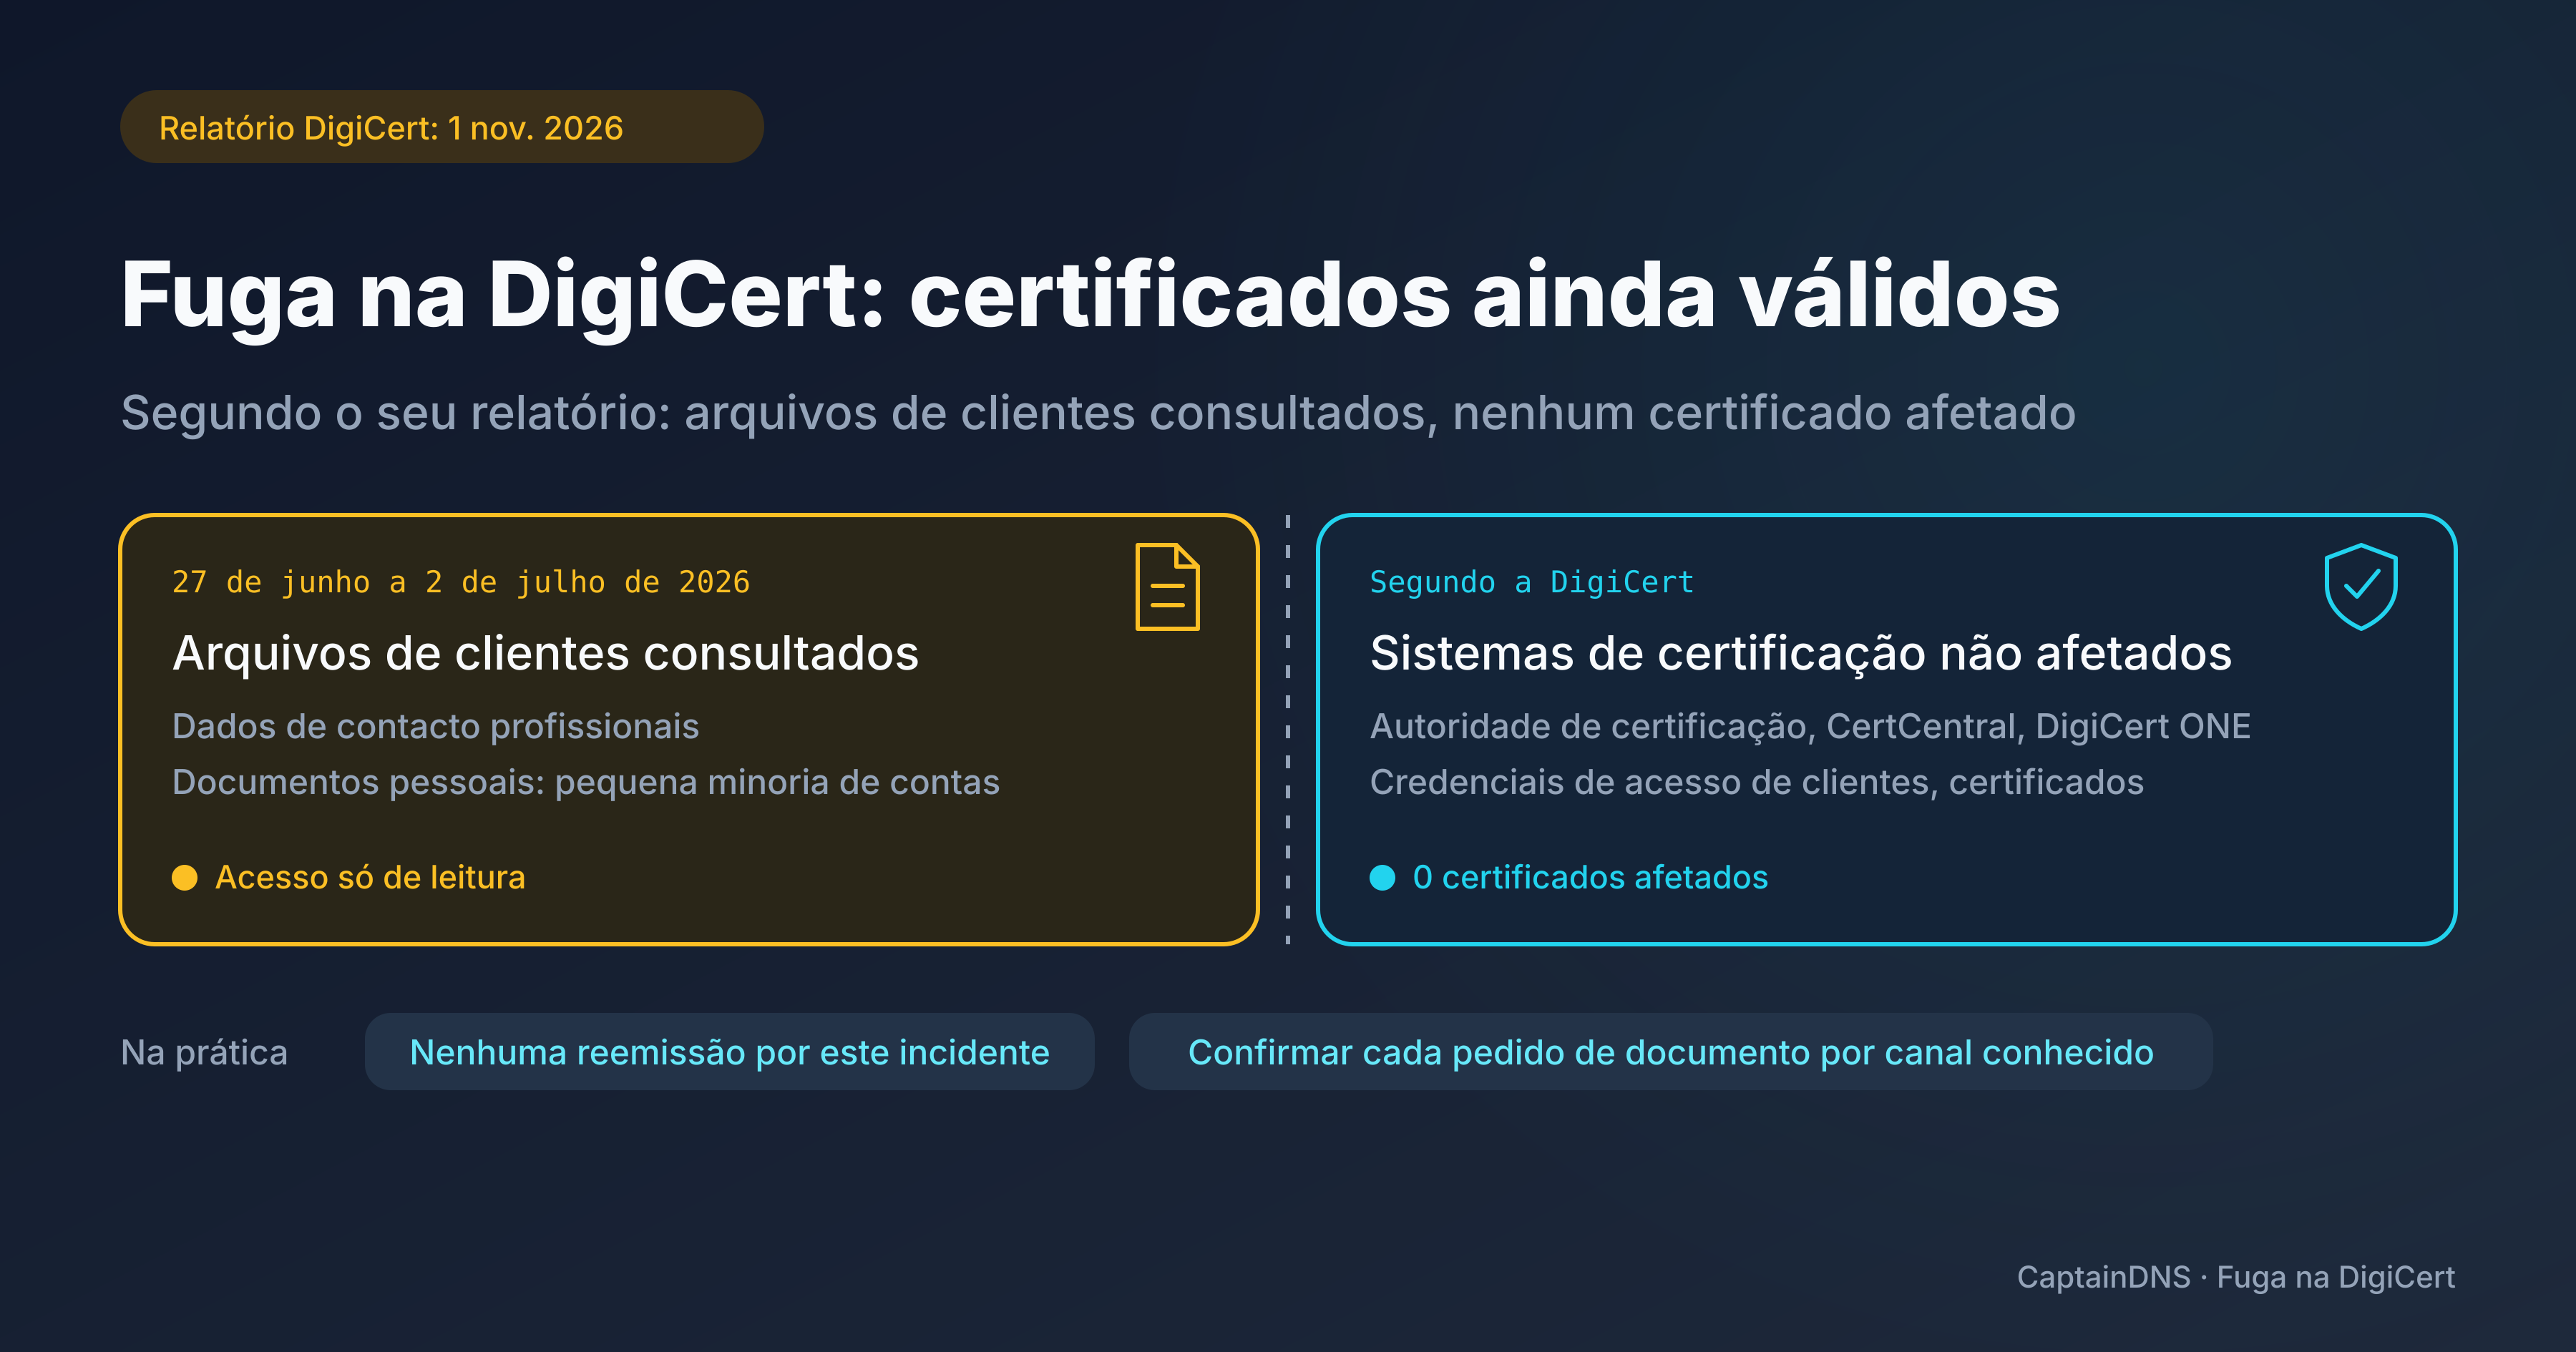
Ponto de situação a 6 de novembro de 2026: a DigiCert publicou a 1 de novembro o relatório completo de um incidente num sistema interno. Foram consultados sem autorização dados arquivados, fornecidos pelos seus clientes. Segundo a empresa, os seus certificados continuam seguros, válidos e de confiança. Não há, portanto, nada a reemitir por causa deste incidente, mas os pedidos de documentos recebidos por email merecem prudência.
- Segundo o relatório da DigiCert, foi consultada uma pequena parte dos arquivos de clientes: principalmente dados de contacto profissionais e, numa pequena minoria de contas de clientes, documentos pessoais, incluindo documentos de identificação.
- Segundo a DigiCert, nenhum certificado foi afetado: nenhuma reemissão de TLS, VMC ou CMC a efetuar por causa deste incidente.
- Conselho do CaptainDNS: não envie nenhum documento de identificação nem siga um link de revalidação recebido por email sem uma verificação independente.
O que aconteceu na DigiCert
A 4 de fevereiro de 2025, durante uma migração de infraestrutura, a DigiCert retirou este sistema de arquivo de um segmento de rede reservado à VPN. O sistema ficou acessível a partir do exterior, sem que isso fosse intencional. Uma função de registo prevista para outras utilizações ficou também ali disponível por engano. As contas criadas por esta via escapavam à autenticação multifator (MFA) que a DigiCert exige noutros casos e, embora fossem só de leitura, tinham acesso a dados arquivados.
O sistema estava, portanto, exposto desde fevereiro de 2025, mas a investigação da DigiCert situa o acesso aos dados entre 27 de junho e 2 de julho de 2026.
A DigiCert detetou a acessibilidade externa em junho de 2026 e implementou uma correção de autorização a 2 de julho, sem saber nessa altura que tinham sido consultados arquivos. Começou a suspeitar deste acesso a 12 de outubro, confirmou-o a 19 de outubro e classificou-o como um evento a comunicar. Seguiram-se um relatório preliminar a 20 de outubro e o relatório completo a 1 de novembro.
Que dados foram consultados?
Segundo a DigiCert, o incidente abrange apenas uma pequena proporção dos dados arquivados. São sobretudo dados de contacto profissionais: nomes, endereços de email profissionais, números de telefone e moradas profissionais.
Uma pequena minoria de contas de clientes incluía ainda documentos pessoais fornecidos pelo cliente: carta de condução, passaporte, fatura de serviços públicos ou outro documento com nome e morada. Entre estes há, portanto, documentos de identificação, mas não só.
O relatório não indica o número de contas nem de pessoas abrangidas. Um terceiro pediu estes números a 5 de novembro no processo público do incidente da DigiCert na Mozilla; a 6 de novembro, a DigiCert não tinha respondido sobre este ponto.
É preciso reemitir um certificado TLS, VMC ou CMC?
Não por causa deste incidente, segundo as informações publicadas pela DigiCert. O seu relatório indica que os serviços de autoridade de certificação, o CertCentral e o DigiCert ONE não foram afetados, e que as credenciais de acesso dos clientes e os certificados emitidos pela DigiCert continuam seguros, válidos e plenamente de confiança. Regista zero certificados afetados e precisa que os clientes não têm de tomar nenhuma medida quanto aos seus certificados ativos.
O acesso em causa não permitia alterar os dados do sistema de arquivo, nem aprovar uma validação, nem emitir um certificado. A DigiCert afirma também ter revisto os registos da sua autoridade e das suas validações: nenhuma validação, emissão ou revogação surge neles associada a esta conta.
O relatório não nomeia os VMC nem os CMC. O facto de continuarem a ser de confiança decorre da declaração geral sobre os certificados emitidos pela DigiCert, e não de uma frase dedicada a estes dois produtos. Estas conclusões continuam a ser as da DigiCert, num processo de incidente ainda aberto a 6 de novembro. Para escolher e implementar estes certificados, consulte o nosso guia de certificados VMC e CMC para BIMI.
As suas renovações seguem os prazos normais. Se um certificado tiver de ser revogado por outro motivo, faça-o como previsto. Resta a questão dos dados: um passaporte ou uma carta de condução consultados por terceiros são um problema para a pessoa em causa, e nenhuma reemissão de certificado altera isso.
O que fazer perante um email de renovação?
Identifique internamente quem forneceu documentos à DigiCert e avise essas pessoas em primeiro lugar. Tê-los fornecido não significa que esses documentos façam parte dos dados consultados.
O conselho seguinte vem do CaptainDNS, não da DigiCert, cujo relatório não menciona nenhuma campanha de phishing. O nosso raciocínio: dados de contacto profissionais exatos tornariam mais credível um email de renovação falso. Perante uma mensagem inesperada que peça um comprovativo ou proponha um link de revalidação, não envie o documento nem siga o link. Abra o portal pelo endereço que costuma utilizar, ou contacte o suporte por um canal já conhecido, para confirmar o pedido e a forma de transmitir o documento.
Um pedido de documentos pode ser legítimo. Verifique-o por outro canal, sem recusar por princípio qualquer revalidação. Para outros sinais de alerta, veja como reconhecer um email de phishing.
Porque é que este não é um novo caso eMudhra
No incidente da eMudhra e nos certificados a substituir, algumas autoridades intermediárias tinham chaves fracas, o Chrome retirou do seu repositório a raiz emSign ECC Root CA - G3 e havia certificados a substituir. Na DigiCert, foram consultados arquivos de clientes, e o relatório não regista nenhum certificado afetado. O reflexo de outubro de substituir certificados não se aplica, portanto, aqui.
FAQ
Tenho de substituir o meu certificado TLS da DigiCert?
Não por causa deste incidente: segundo a DigiCert, nenhum certificado foi afetado e não é necessária nenhuma medida para os certificados ativos. Os prazos normais de renovação continuam a aplicar-se.
O meu VMC ou CMC da DigiCert continua válido?
Sim, segundo a declaração geral da DigiCert sobre os certificados que emitiu. O relatório não nomeia os VMC e os CMC, mas nenhuma substituição é necessária por causa deste incidente.
O meu documento de identificação ficou forçosamente exposto?
Não. O relatório não diz que todos os clientes ou todos os documentos sejam abrangidos: fala de uma pequena proporção dos arquivos e de uma pequena minoria de contas de clientes com documentos pessoais. Para conhecer o seu caso, questione a DigiCert por um canal oficial já conhecido.
Devo voltar a enviar um documento de identificação após um email de revalidação?
Não apenas com base na mensagem. Confirme primeiro o pedido no portal habitual ou por um canal de suporte já conhecido e, depois, transmita o documento se o pedido for legítimo.
Fontes: relatório completo da DigiCert de 1 de novembro de 2026 (ticket da Mozilla 2084460), pergunta de um terceiro de 5 de novembro de 2026 no mesmo ticket e, para a comparação com a eMudhra, artigo do blog Chrome Security de 20 de outubro de 2026.