A eMudhra abandona os certificados TLS: verifique o seu antes de 27 de outubro
Por CaptainDNS
Publicado em 23 de outubro de 2026
Atualizado em 23 de outubro de 2026
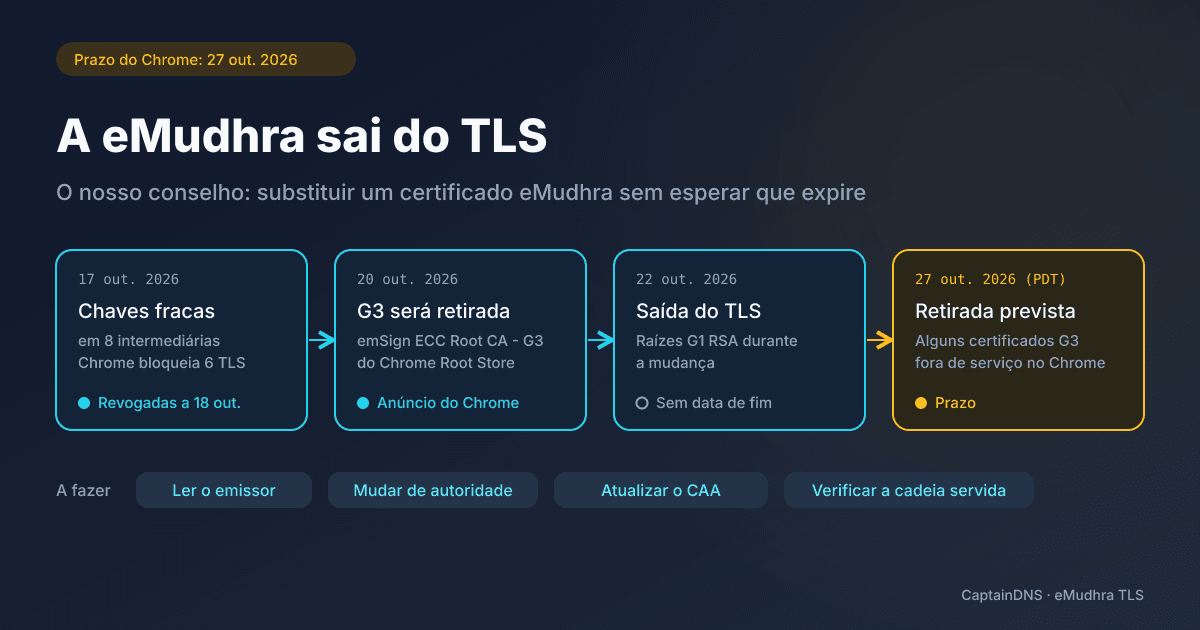
A 22 de outubro de 2026, a autoridade de certificação eMudhra, sediada em Bengaluru, anunciou a saída do mercado mundial de certificados TLS. Dois dias antes, o Chrome tinha anunciado a retirada da raiz emSign ECC Root CA - G3 da eMudhra, prevista para terça-feira, 27 de outubro de 2026. Se o seu site serve um certificado emitido pela eMudhra, substitua-o já.
- A 17 de outubro de 2026, um investigador comunicou que oito autoridades intermediárias da eMudhra tinham chaves privadas geradas com aleatoriedade insuficiente. O Chrome bloqueou na mesma noite as seis que serviam para TLS. Segundo a eMudhra, nenhuma das oito tinha emitido um certificado de entidade final.
- O Chrome retira a raiz emSign ECC Root CA - G3 do seu repositório de raízes na manhã de terça-feira, 27 de outubro de 2026, hora do Pacífico. Certificados legítimos que dependem dela deixarão então de funcionar no Chrome.
- A eMudhra sai do mercado mundial de certificados TLS. Para além da exigência do Chrome para a G3, aconselhamos a substituição de qualquer certificado TLS emitido pela eMudhra pelo de outra autoridade, sem esperar que expire.
O que aconteceu
No sábado, 17 de outubro de 2026, às 18:05 UTC, o programa raiz do Chrome recebeu a comunicação de um investigador de segurança: as chaves privadas de oito autoridades intermediárias da eMudhra tinham sido geradas com aleatoriedade insuficiente. Com elas, qualquer pessoa podia fabricar, para qualquer site, um certificado HTTPS aceite pelos clientes que ainda confiavam nessas autoridades. Segundo Scott Helme, estas oito intermediárias (seis para TLS, duas para assinatura de código) datavam de abril de 2025 e tinham recebido, em maio de 2025, uma assinatura cruzada da raiz AAA Certificate Services da Sectigo.
Às 19:45 UTC, o Chrome publicou uma atualização CRLSet, que bloqueia as chaves públicas das seis intermediárias TLS sem exigir atualização nem reinício do navegador. O Firefox bloqueou-as através do OneCRL algumas horas depois, segundo Scott Helme. A eMudhra afirma ter revogado as autoridades em causa nas 14 horas seguintes à descoberta e garante que não emitiram nenhum certificado de entidade final. Por seu lado, o Chrome indica que nenhum certificado TLS encadeado às seis intermediárias TLS tinha sido inscrito nos registos de Certificate Transparency antes do bloqueio.
A 20 de outubro, o Chrome retirou do seu repositório de raízes (Chrome Root Store) a raiz que tinha assinado as intermediárias TLS: emSign ECC Root CA - G3. A retirada deverá chegar a todos os dispositivos que se apoiam neste repositório na manhã de terça-feira, 27 de outubro de 2026, hora do Pacífico (PDT), e mais cedo no Chrome Canary e no Chrome Beta. O Chrome avisa que certificados legítimos encadeados a esta raiz deixarão de funcionar no seu navegador. No mesmo dia, a Mozilla anunciou no seu ticket de incidente que retirava com urgência a sua confiança na emSign ECC Root CA - G3, mas não, por agora, na emSign Root CA - G1.
A 22 de outubro, o conselho de administração da eMudhra decidiu sair voluntariamente do mercado mundial de certificados SSL/TLS, que representa, segundo a empresa, cerca de 1% do seu volume de negócios. As suas raízes G1 RSA continuam a servir os clientes até ao fim da transição, para a qual não foi publicada nenhuma data. A eMudhra anuncia que vai contactar os clientes afetados para substituir gratuitamente os seus certificados pelos de parceiros, que não identifica. Os seus serviços de revogação e de estado vão manter-se online até que cada certificado emitido tenha expirado ou sido substituído.
Quem é afetado
Qualquer site que sirva um certificado TLS emitido pela eMudhra, num destes dois casos:
- O certificado está encadeado à emSign ECC Root CA - G3. Deixará de funcionar no Chrome a 27 de outubro. O Chrome pede aos responsáveis por estes sites que instalem imediatamente um certificado de outra hierarquia presente no seu repositório de raízes.
- O certificado está encadeado a uma raiz G1 RSA. Ainda funciona, mas a eMudhra sai do TLS: estas raízes só servem durante a mudança, sem data de fim publicada. O Chrome está também a avaliar a manutenção dos outros certificados de autoridade da eMudhra no seu repositório.
Um certificado emitido por outra autoridade não é afetado por esta retirada.
Como verificar
O Verificador de certificado SSL do CaptainDNS mostra, para um nome de host, o campo Emissor do certificado servido (nome comum e organização) e o nome de cada intermediária que o servidor envia. Sem conta CaptainDNS, o Emissor e a cadeia ficam ocultos. Crie uma conta gratuita para ver o detalhe.
- Se a organização do Emissor mencionar eMudhra ou emSign, o certificado vem da eMudhra e é afetado. É este o indício fiável: o nome de uma intermediária nem sempre contém eMudhra ou emSign.
- A linha "Raiz (ficheiro do sistema): sobe até uma raiz reconhecida" não equivale a uma validação pelo Chrome. Reflete o repositório de certificados do servidor que faz o teste, não o Chrome Root Store, e a ferramenta não indica o nome da raiz.
- Se a ferramenta assinalar uma intermediária em falta, só o campo Emissor continua utilizável.
Não é preciso saber que raiz está em causa para decidir: um certificado da eMudhra tem de ser substituído em qualquer caso, e fazê-lo antes de 27 de outubro resolve também o caso da G3. Quem gere muitos nomes de host deve partir do seu inventário de certificados, como descreve o nosso guia da gestão do ciclo de vida dos certificados.
O que fazer
- Encomende já um certificado a outra autoridade de certificação presente no Chrome Root Store. Não espere que o certificado da eMudhra expire: o seu emissor vai deixar esta atividade.
- Se a sua zona DNS publicar um registo CAA, acrescente-lhe o identificador da nova autoridade antes da encomenda; caso contrário, esta recusará a emissão. A sintaxe está detalhada no nosso guia completo dos registos CAA.
- Instale o novo certificado com a cadeia completa e verifique depois a cadeia servida: o Emissor deve ter o nome da nova autoridade.
Segundo a eMudhra (ticket da Mozilla de 20 de outubro), cerca de 30.000 certificados encadeados à G3 têm de ser migrados, 97% dos quais obtidos via ACME. Se o seu cliente ACME, como o Certbot ou o acme.sh, apontar para a eMudhra, mude de autoridade na respetiva configuração; caso contrário, a renovação automática voltará a passar pela eMudhra.
A oferta de substituição gratuita da eMudhra existe, mas sem calendário nem nome de parceiro. Para um certificado encadeado à G3, o nosso conselho no CaptainDNS: não espere por esse contacto se não chegar antes de 27 de outubro.
Identifique um certificado emitido pela eMudhra
Leia o Emissor e as intermediárias servidas por cada um dos seus nomes de host.
O que este artigo não aborda
Não trata da assinatura eletrónica da eMudhra. Segundo a empresa, os seus certificados de assinatura digital (DSC), o eSign e os seus outros serviços de assinatura, incluindo na Índia, a sua PKI empresarial (emCA, CertiNext), o emSigner, o SecurePass e o emAS não são afetados.
Também não assinala uma falha do seu site: as chaves fracas eram as de oito autoridades intermediárias da eMudhra. Substituir o certificado serve para mudar de emissor. Por fim, não abrange a atualização dos repositórios de certificados de servidores, scripts e dispositivos (curl, Python, Node) que, por defeito, não verificam nem a revogação nem o Certificate Transparency. Scott Helme detalha esse aspeto no seu artigo.
FAQ
O meu certificado da eMudhra ainda funciona: tenho de o substituir?
Sim. A eMudhra sai do mercado de certificados TLS e as suas raízes G1 RSA só servem durante a transição, sem data de fim publicada. Se o certificado estiver encadeado à emSign ECC Root CA - G3, deixará de funcionar no Chrome na terça-feira, 27 de outubro de 2026. Substitua-o antes dessa data por um certificado de outra autoridade.
Foram emitidos certificados fraudulentos com as chaves fracas?
A eMudhra afirma que as oito intermediárias em causa não emitiram nenhum certificado de entidade final. O Chrome indica que nenhum certificado TLS encadeado às seis intermediárias TLS tinha sido inscrito nos registos de Certificate Transparency antes do bloqueio: nenhum certificado fraudulento pôde ser usado contra um cliente que exige Certificate Transparency, como o Chrome.
As minhas assinaturas eletrónicas da eMudhra (DSC, eSign) são afetadas?
Não, segundo a eMudhra. A empresa indica que a sua infraestrutura TLS é separada e que os seus certificados de assinatura digital, o eSign, o emSigner, a sua PKI empresarial e as suas soluções de identidade continuam a funcionar normalmente. A saída anunciada só diz respeito aos certificados SSL/TLS.
A substituição do meu certificado é paga?
A eMudhra anuncia que vai contactar os clientes afetados para substituir gratuitamente os seus certificados pelos de parceiros, sem identificar esses parceiros nem indicar um calendário. Nada impede a escolha de outra autoridade por conta própria. Nesse caso, não se esqueça de a autorizar no seu registo CAA.
Fontes: comunicado da eMudhra de 22 de outubro de 2026, artigo do blog Chrome Security de 20 de outubro de 2026, análise de Scott Helme de 20 de outubro de 2026 e ticket de incidente da Mozilla.