Aller au contenu principal

Le blog CaptainDNS

DNS, authentification email, intégrations IA et nouveautés produit.

Guides techniques, comparatifs et retours d'expérience sur les résolveurs DNS publics (Cloudflare, Google, Quad9), l'authentification email (SPF, DKIM, DMARC, BIMI, ARC) et la délivrabilité. Découvrez comment configurer Amazon SES, Brevo, SendGrid ou Mailjet, et explorez nos intégrations IA avec ChatGPT et le protocole MCP. Que vous soyez administrateur système, développeur ou responsable marketing, retrouvez ici les bonnes pratiques pour sécuriser vos domaines et optimiser vos envois.

Articles

novembre 2026
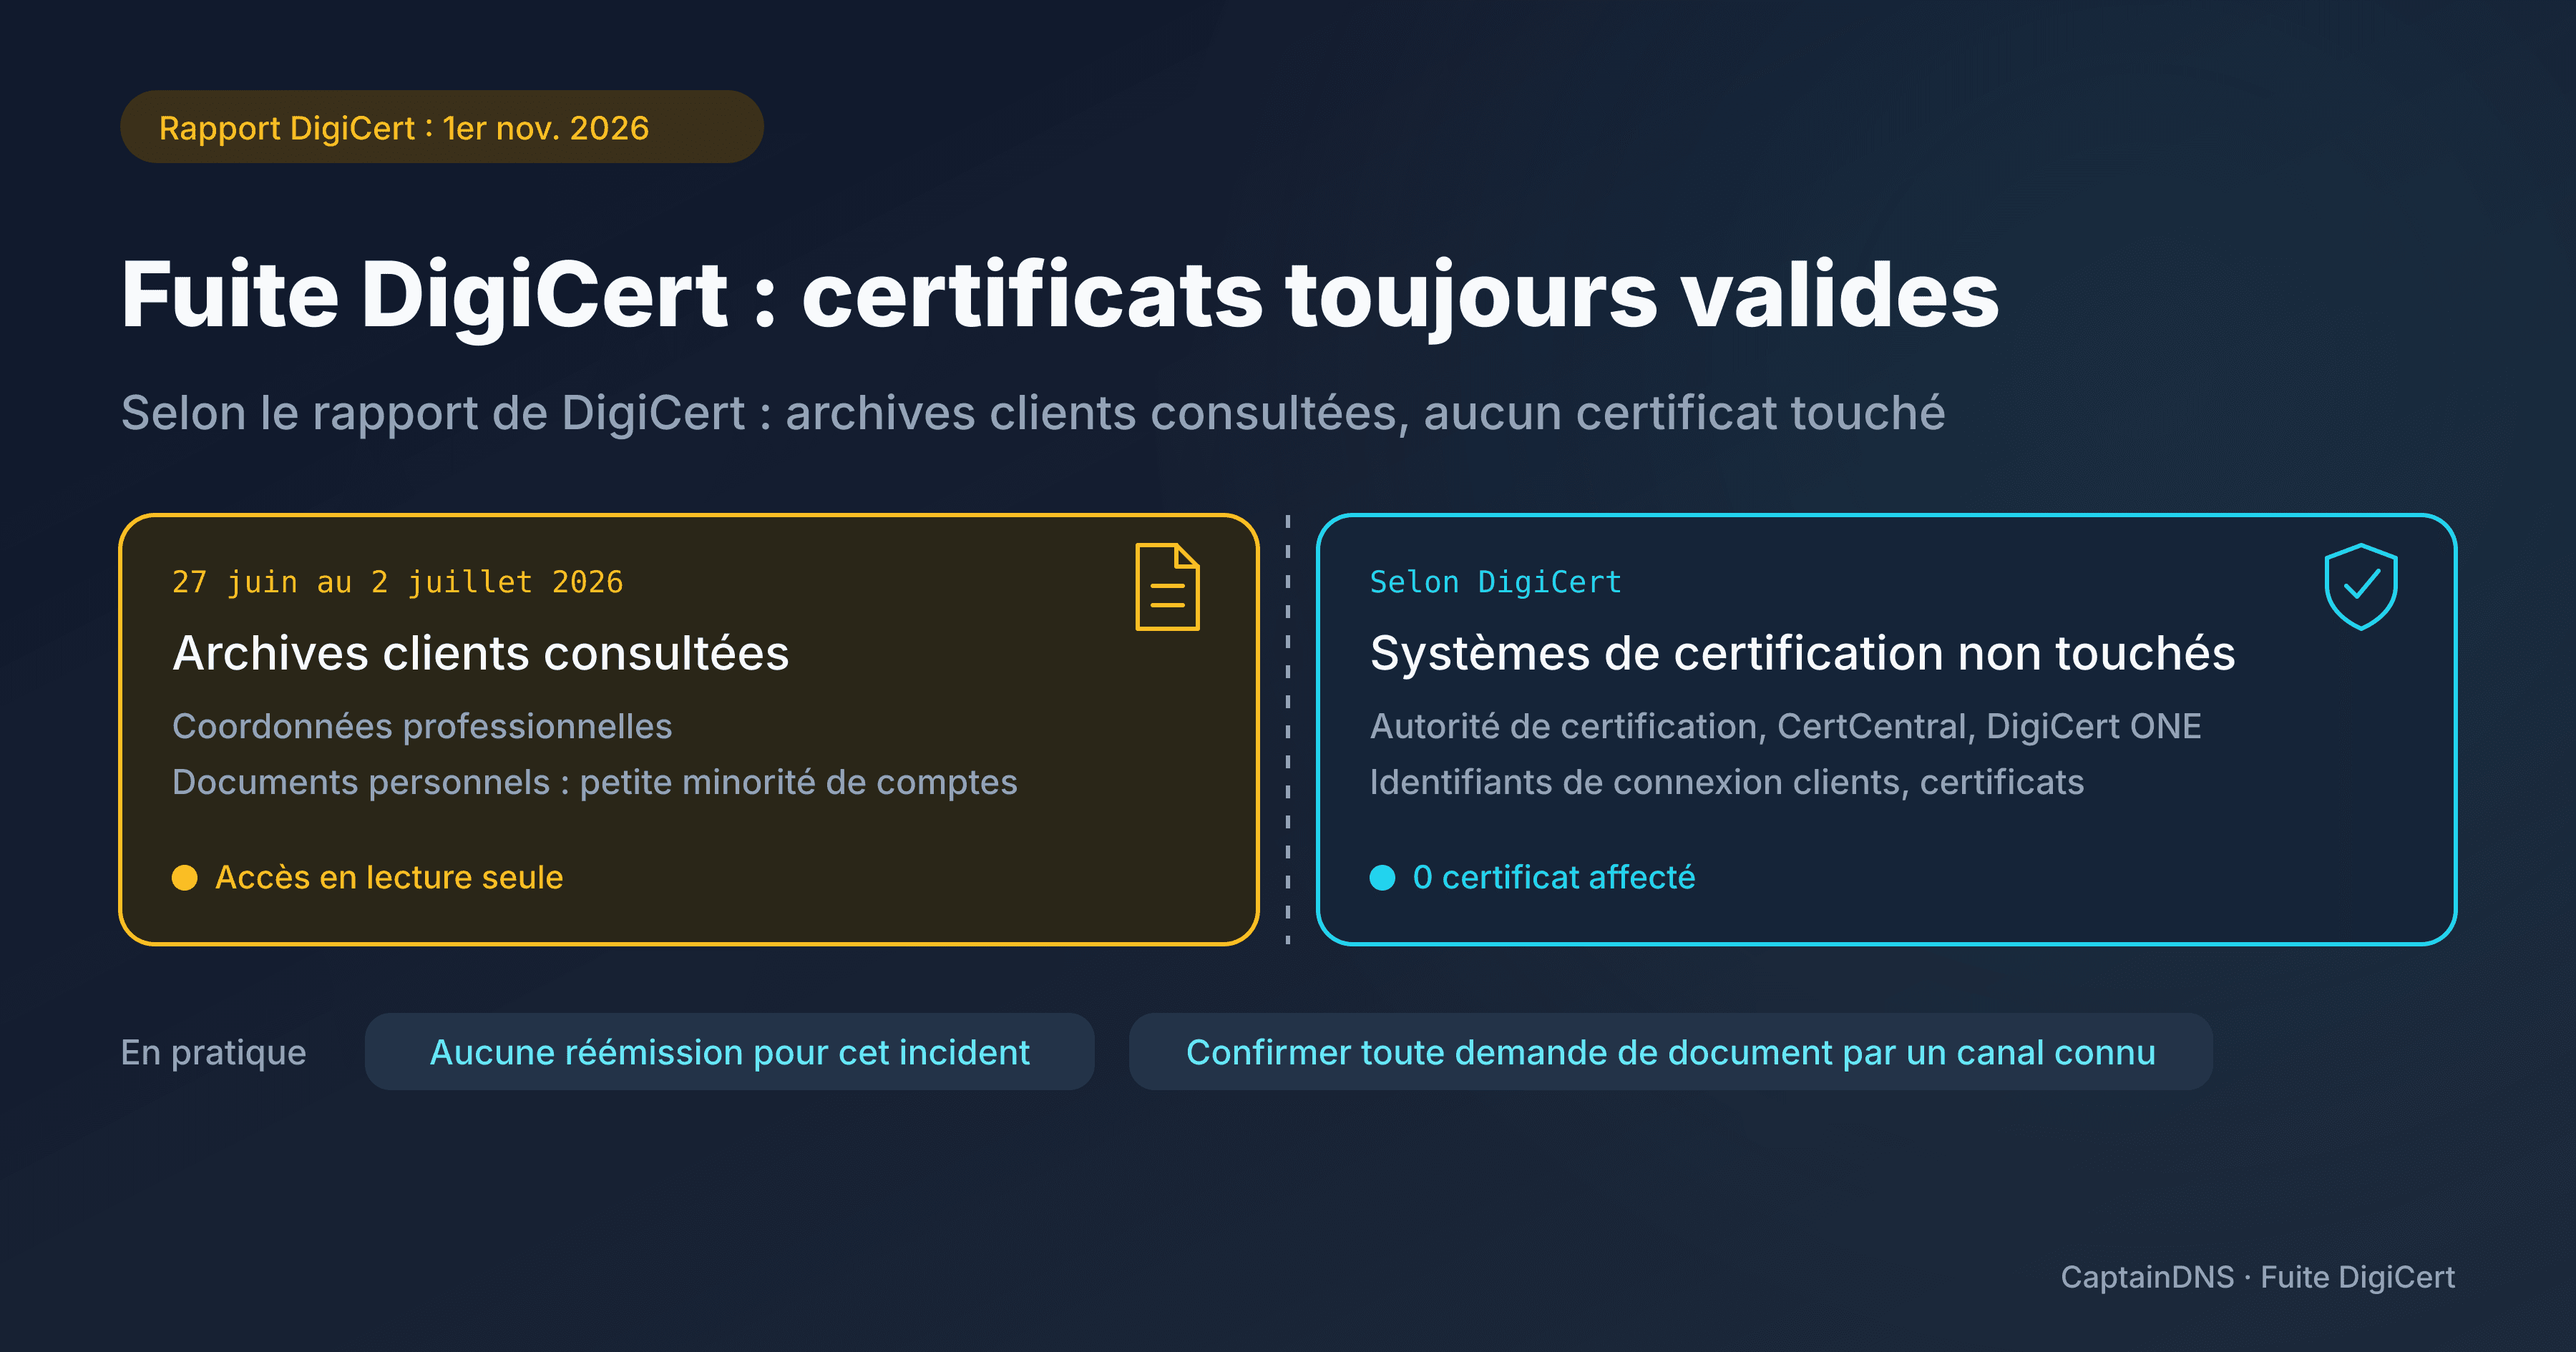
Deux panneaux séparés : à gauche, les archives clients consultées entre le 27 juin et le 2 juillet 2026 ; à droite, selon DigiCert, l'autorité de certification, CertCentral, DigiCert ONE, les identifiants de connexion clients et les certificats, non touchés

Fuite DigiCert : vos certificats restent valides, attention aux faux renouvellements

Selon le rapport publié par DigiCert le 1er novembre 2026, des archives clients ont été consultées sans autorisation entre le 27 juin et le 2 juillet 2026, sans qu'aucun certificat soit touché. Cet incident n'impose donc aucune réémission de certificat TLS, VMC ou CMC. Notre conseil : confirmez par un canal connu toute demande de document reçue par email.
octobre 2026
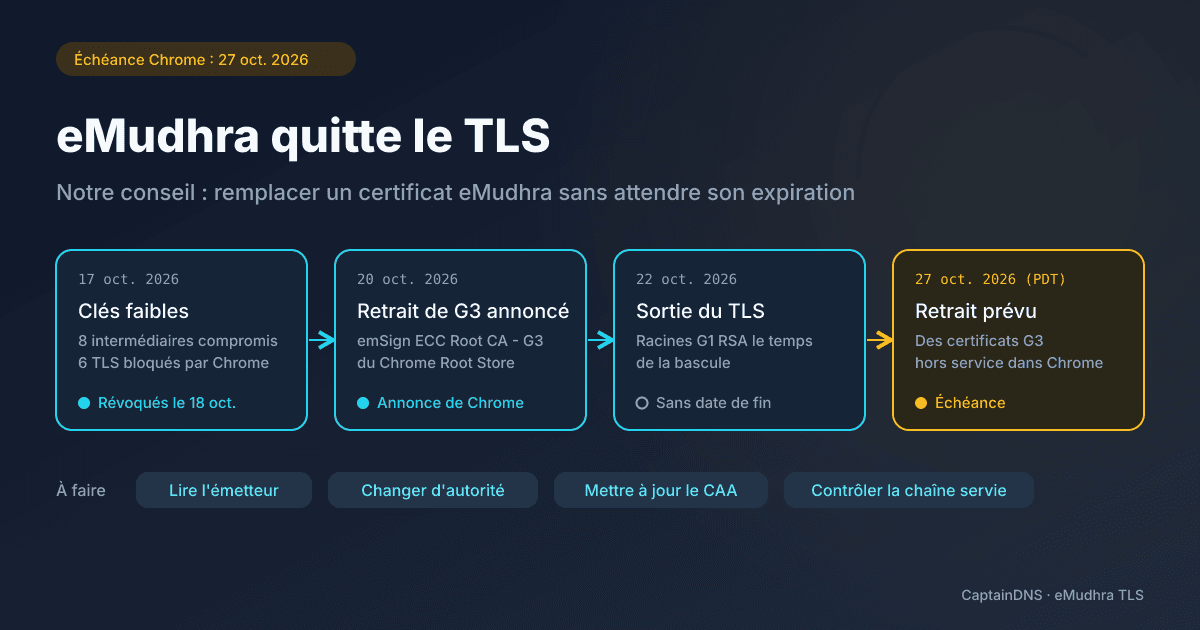
Chronologie de l'incident eMudhra : clés faibles de huit intermédiaires le 17 octobre, retrait de la racine emSign ECC Root CA - G3 annoncé le 20, sortie du TLS le 22, retrait prévu dans Chrome le 27 octobre 2026

eMudhra quitte les certificats TLS : vérifiez le vôtre avant le 27 octobre

Chrome retire la racine emSign ECC Root CA - G3 le mardi 27 octobre 2026, après la découverte de clés faibles chez huit autorités intermédiaires d'eMudhra. Le 22 octobre, eMudhra a annoncé quitter le marché mondial des certificats TLS. Chrome exige de remplacer les certificats chaînés à G3 avant le 27 ; nous conseillons de remplacer dès maintenant tout certificat émis par eMudhra.

septembre 2026
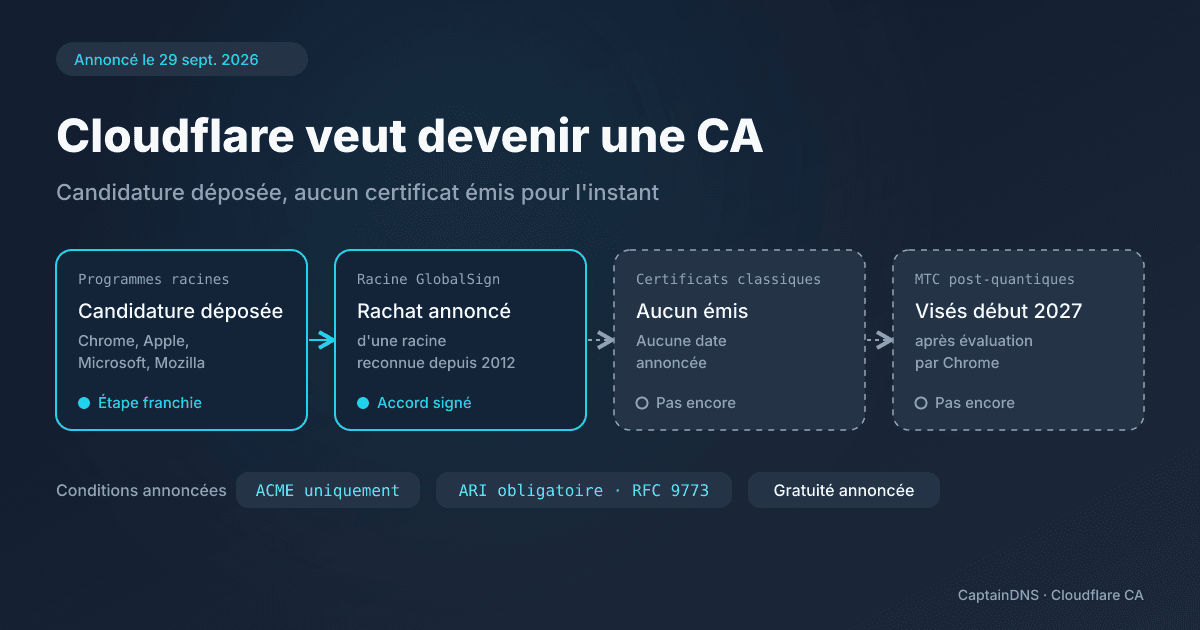
État du projet d'autorité de certification de Cloudflare : candidature déposée auprès de quatre programmes racines, aucun certificat émis, certificats Merkle Tree visés début 2027

Cloudflare candidate pour devenir autorité de certification : ce qui change (et ce qui ne change pas encore)

Cloudflare a déposé sa candidature auprès de Chrome, Apple, Microsoft et Mozilla, et a signé un accord pour acquérir une racine GlobalSign. Elle n'émet encore aucun certificat. Les premiers certificats post-quantiques (Merkle Tree) sont visés début 2027, annoncés gratuits, via ACME, et réservés aux clients qui gèrent ARI.

août 2026