eMudhra quitte les certificats TLS : vérifiez le vôtre avant le 27 octobre
Par CaptainDNS
Publié le 23 octobre 2026
Mis à jour le 23 octobre 2026
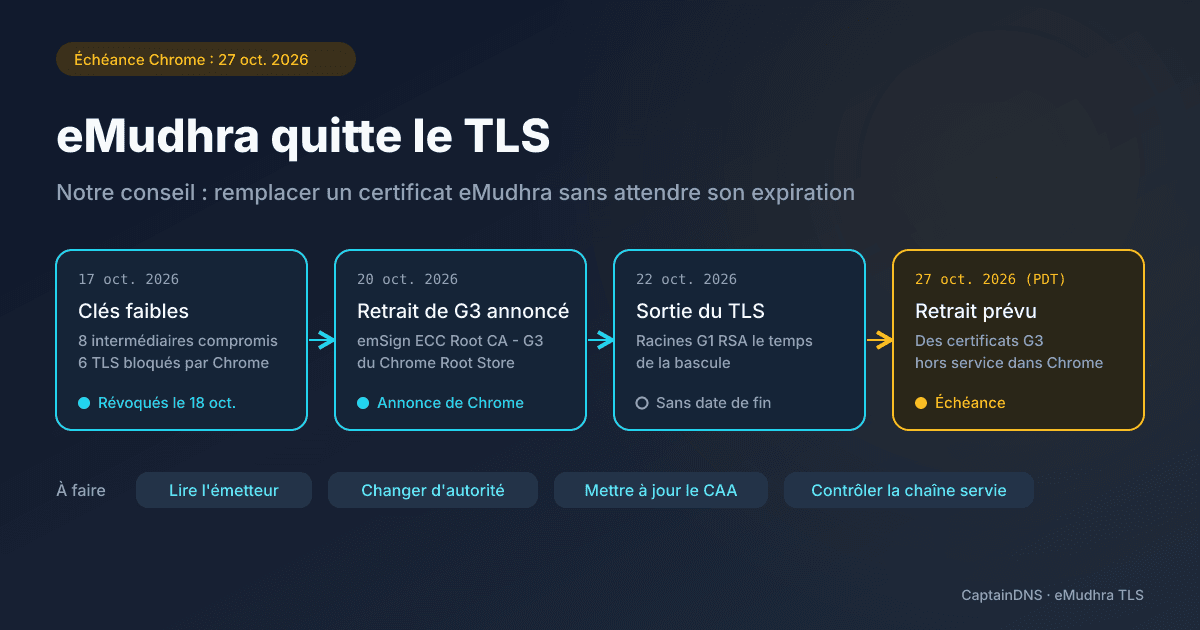
Le 22 octobre 2026, l'autorité de certification eMudhra, établie à Bengaluru, a annoncé quitter le marché mondial des certificats TLS. Deux jours plus tôt, Chrome avait annoncé le retrait de la racine emSign ECC Root CA - G3 d'eMudhra, prévu le mardi 27 octobre 2026. Si votre site sert un certificat émis par eMudhra, remplacez-le maintenant.
- Le 17 octobre 2026, un chercheur a signalé que huit autorités intermédiaires d'eMudhra avaient des clés privées générées avec un aléa insuffisant. Chrome a bloqué le soir même les six qui servaient au TLS. Selon eMudhra, aucune des huit n'avait émis de certificat final.
- Chrome retire la racine emSign ECC Root CA - G3 de son magasin racine le mardi 27 octobre 2026 au matin, heure du Pacifique. Des certificats légitimes qui en dépendent cesseront alors de fonctionner dans Chrome.
- eMudhra quitte le marché mondial des certificats TLS. Au-delà de l'exigence de Chrome pour G3, nous conseillons de remplacer tout certificat TLS émis par eMudhra par celui d'une autre autorité, sans attendre son expiration.
Ce qui s'est passé
Le samedi 17 octobre 2026 à 18:05 UTC, le programme racine de Chrome a reçu le signalement d'un chercheur en sécurité : les clés privées de huit autorités intermédiaires d'eMudhra avaient été générées avec un aléa insuffisant. Avec elles, n'importe qui pouvait fabriquer, pour n'importe quel site, un certificat HTTPS accepté par les clients qui faisaient encore confiance à ces autorités. D'après Scott Helme, ces huit intermédiaires (six pour le TLS, deux pour la signature de code) dataient d'avril 2025 et avaient été contresignés en mai 2025 par la racine AAA Certificate Services de Sectigo.
À 19:45 UTC, Chrome a publié une mise à jour CRLSet, qui bloque les clés publiques des six intermédiaires TLS sans exiger de mise à jour ni de redémarrage du navigateur. Firefox les a bloqués via OneCRL quelques heures plus tard, selon Scott Helme. eMudhra dit avoir révoqué les autorités concernées dans les 14 heures suivant la découverte et affirme qu'elles n'ont émis aucun certificat final. De son côté, Chrome indique qu'aucun certificat TLS chaîné aux six intermédiaires TLS n'avait été inscrit dans les journaux Certificate Transparency avant le blocage.
Le 20 octobre, Chrome a retiré de son magasin racine (Chrome Root Store) la racine qui avait signé les intermédiaires TLS : emSign ECC Root CA - G3. Le retrait devrait atteindre tous les appareils qui s'appuient sur ce magasin le mardi 27 octobre 2026 au matin, heure du Pacifique (PDT), et plus tôt sur Chrome Canary et Chrome Beta. Chrome prévient que des certificats légitimes chaînés à cette racine cesseront de fonctionner dans son navigateur. Le même jour, Mozilla a annoncé dans son ticket d'incident retirer en urgence sa confiance à emSign ECC Root CA - G3, mais pas, à ce stade, à emSign Root CA - G1.
Le 22 octobre, le conseil d'administration d'eMudhra a décidé de quitter volontairement le marché mondial des certificats SSL/TLS, qui représente selon l'entreprise environ 1 % de son chiffre d'affaires. Ses racines G1 RSA continuent de servir les clients jusqu'à la fin de la transition, pour laquelle aucune date n'est publiée. eMudhra annonce qu'elle contactera les clients concernés pour remplacer gratuitement leurs certificats par ceux de partenaires, qu'elle ne nomme pas. Ses services de révocation et de statut resteront en ligne jusqu'à ce que chaque certificat émis ait expiré ou été remplacé.
Qui est concerné
Tout site qui sert un certificat TLS émis par eMudhra, dans l'un de ces deux cas :
- Le certificat chaîne vers emSign ECC Root CA - G3. Il cessera de fonctionner dans Chrome le 27 octobre. Chrome demande aux exploitants de ces sites d'installer immédiatement un certificat issu d'une autre hiérarchie présente dans son magasin racine.
- Le certificat chaîne vers une racine G1 RSA. Il fonctionne encore, mais eMudhra quitte le TLS : ces racines ne servent que le temps de la bascule, sans date de fin publiée. Chrome examine aussi le maintien des autres certificats d'autorité d'eMudhra dans son magasin.
Un certificat émis par une autre autorité n'est pas touché par ce retrait.
Comment vérifier
Le vérificateur de certificat SSL de CaptainDNS affiche, pour un nom d'hôte, le champ Émetteur du certificat servi (nom commun et organisation) et le nom de chaque intermédiaire que le serveur envoie. Sans compte, l'Émetteur et la chaîne restent masqués : créez un compte CaptainDNS gratuit pour les afficher.
- Si l'organisation de l'Émetteur mentionne eMudhra ou emSign, le certificat vient d'eMudhra et il est concerné. C'est l'indice fiable : le nom d'un intermédiaire ne contient pas toujours eMudhra ou emSign.
- La ligne « Racine (magasin système) : remonte à une racine reconnue » ne vaut pas validation par Chrome. Elle reflète le magasin de certificats du serveur qui fait le test, pas le Chrome Root Store, et l'outil ne nomme pas la racine.
- Si l'outil signale un intermédiaire manquant, seul le champ Émetteur reste exploitable.
Pas besoin de savoir quelle racine est en jeu pour décider : un certificat eMudhra est à remplacer dans tous les cas, et le faire avant le 27 octobre règle aussi le cas G3. Si vous gérez beaucoup de noms d'hôte, partez de votre inventaire de certificats, comme le décrit notre guide de la gestion du cycle de vie des certificats.
Que faire
- Commandez dès maintenant un certificat auprès d'une autre autorité de certification présente dans le Chrome Root Store. N'attendez pas l'expiration du certificat eMudhra : son émetteur quitte ce métier.
- Si votre zone DNS publie un enregistrement CAA, ajoutez-y l'identifiant de la nouvelle autorité avant la commande, sinon elle refusera d'émettre. La syntaxe est détaillée dans notre guide complet des enregistrements CAA.
- Installez le nouveau certificat avec sa chaîne complète, puis vérifiez la chaîne servie : l'Émetteur doit porter le nom de la nouvelle autorité.
Selon eMudhra (ticket Mozilla du 20 octobre), environ 30 000 certificats chaînés à G3 sont à migrer, dont 97 % obtenus via ACME. Si votre client ACME, comme Certbot ou acme.sh, pointe vers eMudhra, changez d'autorité dans sa configuration, sinon le renouvellement automatique repartira chez eMudhra.
L'offre de remplacement gratuit d'eMudhra existe, mais sans calendrier ni nom de partenaire. Pour un certificat chaîné à G3, notre conseil chez CaptainDNS : n'attendez pas ce contact s'il n'arrive pas avant le 27 octobre.
Repérez un certificat émis par eMudhra
Lisez l'Émetteur et les intermédiaires servis par chacun de vos noms d'hôte.
Ce que cet article n'est pas
Il ne traite pas de la signature électronique d'eMudhra. Selon l'entreprise, ses certificats de signature numérique (DSC), eSign et ses autres services de signature, y compris en Inde, sa PKI d'entreprise (emCA, CertiNext), emSigner, SecurePass et emAS ne sont pas touchés.
Il ne signale pas non plus une faille de votre site : les clés faibles étaient celles de huit autorités intermédiaires d'eMudhra. Remplacer votre certificat sert à changer d'émetteur. Enfin, il ne couvre pas la mise à jour des magasins de certificats des serveurs, scripts et appareils (curl, Python, Node) qui, par défaut, ne vérifient ni la révocation ni Certificate Transparency. Scott Helme détaille ce volet dans son billet.
FAQ
Mon certificat eMudhra fonctionne encore : dois-je le remplacer ?
Oui. eMudhra quitte le marché des certificats TLS et ses racines G1 RSA ne servent que le temps de la transition, sans date de fin publiée. Si le certificat chaîne vers emSign ECC Root CA - G3, il cessera de fonctionner dans Chrome le mardi 27 octobre 2026. Remplacez-le avant cette date par un certificat d'une autre autorité.
Des certificats frauduleux ont-ils été émis avec les clés faibles ?
eMudhra affirme qu'aucun certificat final n'a été émis par les huit intermédiaires concernés. Chrome indique qu'aucun certificat TLS chaîné aux six intermédiaires TLS n'avait été inscrit dans les journaux Certificate Transparency avant son blocage : aucun certificat frauduleux n'a pu être utilisé contre un client qui exige Certificate Transparency, comme Chrome.
Mes signatures électroniques eMudhra (DSC, eSign) sont-elles touchées ?
Non, selon eMudhra. L'entreprise indique que son infrastructure TLS est séparée et que ses certificats de signature numérique, eSign, emSigner, sa PKI d'entreprise et ses solutions d'identité continuent de fonctionner normalement. La sortie annoncée ne concerne que les certificats SSL/TLS.
Le remplacement de mon certificat est-il payant ?
eMudhra annonce qu'elle contactera les clients concernés pour remplacer gratuitement leurs certificats par ceux de partenaires, sans nommer ces partenaires ni donner de calendrier. Rien ne vous empêche de choisir vous-même une autre autorité. Pensez alors à l'autoriser dans votre enregistrement CAA.
Sources : communiqué d'eMudhra du 22 octobre 2026, billet Chrome Security du 20 octobre 2026, analyse de Scott Helme du 20 octobre 2026 et ticket d'incident Mozilla.