Cloudflare candidate pour devenir autorité de certification : ce qui change (et ce qui ne change pas encore)
Par CaptainDNS
Publié le 30 septembre 2026
Mis à jour le 30 septembre 2026
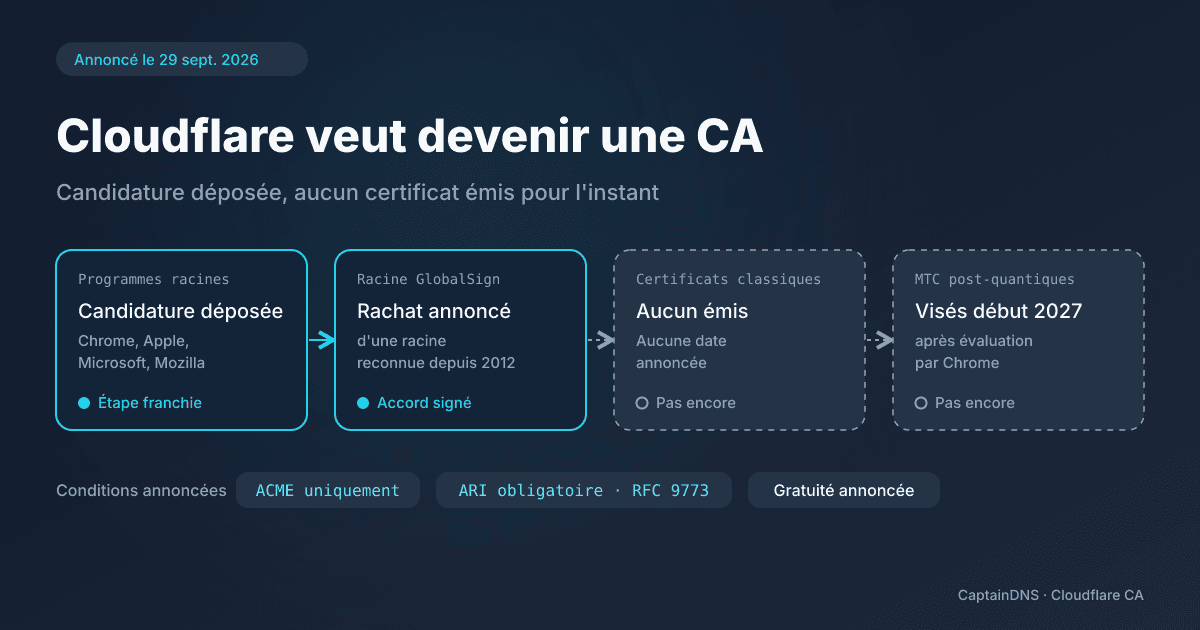
Cloudflare n'a jamais émis un seul certificat TLS : elle les obtient auprès de 16 autorités de certification (CA) partenaires. Le 29 septembre 2026, elle a annoncé vouloir devenir une CA publique. Elle n'émet encore aucun certificat.
- Cloudflare a candidaté aux programmes racines de Chrome, Apple, Microsoft et Mozilla, et a signé un accord pour acquérir une racine GlobalSign. Elle n'émet encore aucun certificat.
- Elle prévoit des certificats gratuits, via ACME et pour les seuls clients qui gèrent ARI (RFC 9773). Ses premiers certificats post-quantiques Merkle Tree sont visés début 2027.
- Rien à modifier dans votre CAA pour l'instant : aucun certificat n'est émis et aucun identifiant CAA n'est publié.
Ce que Cloudflare a annoncé le 29 septembre 2026
Dans un billet du 29 septembre 2026, Steve Goldsmith détaille le projet. Pour que les navigateurs acceptent ses certificats, une CA doit faire entrer sa racine dans leurs magasins de confiance, via le programme racine de chaque éditeur. Cloudflare a déposé sa candidature auprès de Chrome, Apple, Microsoft et Mozilla.
Une racine neuve met du temps à se diffuser, et les appareils anciens ne la recevront jamais. Cloudflare a donc signé un accord définitif pour acquérir une racine établie de GlobalSign, reconnue depuis 2012 par les navigateurs, les systèmes et les appareils. L'opération est annoncée, pas encore effective. En parallèle, Cloudflare soumet une nouvelle racine, pensée pour les politiques qui limitent l'âge des racines.
Le billet est clair : « We are not issuing certificates yet, and it will be a little while before we do. » Cloudflare n'émet pas encore de certificats, et cela prendra un moment.
Ne confondez pas ce projet avec Universal SSL : les certificats que Cloudflare installe aujourd'hui sur les sites qui passent par son réseau sont émis par ses 16 CA partenaires, avec qui elle continue de travailler.
Un second émetteur gratuit à côté de Let's Encrypt
Cloudflare présente son projet comme une nouvelle source de certificats gratuits, face à la dépendance envers Let's Encrypt. Selon les chiffres cités par Cloudflare, Let's Encrypt émet environ 10 millions de certificats par jour et sert plus de 500 millions de sites. Cloudflare y voit un risque pour tout le web si la CA gratuite dominante « a une mauvaise semaine ».
Aucune grille tarifaire n'est publiée : la gratuité reste un engagement de l'annonce, pour une offre qui n'existe pas encore.
ACME seulement, ARI obligatoire pour toute émission
Cloudflare prévoit d'émettre et de renouveler ses certificats uniquement via ACME, le protocole qui automatise l'obtention des certificats. Pour un site déjà servi par une CA gratuite, le changement se limitera, selon Cloudflare, à remplacer l'URL du répertoire ACME dans le client.
La vraie condition est ailleurs : « We will only issue to clients that support ACME Renewal Information (ARI), standardized in RFC 9773. » Elle vaut pour toute émission, pas seulement pour les certificats post-quantiques. Votre client ACME devra interroger le point d'accès de renouvellement de la CA, suivre les fenêtres publiées et indiquer quel certificat il remplace. Cloudflare veut pouvoir avancer ces fenêtres en cas de révocation de masse. Un client qui renouvelle à date fixe, sans ARI, n'obtiendra pas de certificat Cloudflare. Le fonctionnement d'ARI est détaillé dans notre guide de la gestion du cycle de vie des certificats.
Merkle Tree Certificates : l'objectif de début 2027
Le seul calendrier annoncé concerne les Merkle Tree Certificates (MTC), des certificats conçus pour résister aux futurs ordinateurs quantiques. Dans un second billet, Mari Galicer indique que Cloudflare vise début 2027 une inclusion dans le magasin racine résistant au quantique de Chrome (Quantum-resistant Root Store). L'émission MTC standard serait fournie « at no cost », sans frais.
Rien n'est acquis. Avant d'émettre le moindre MTC, la CA devra être évaluée par le programme de Chrome. Son projet de politique exige au moins deux cosignatures, dont celle d'un cosignataire miroir indépendant. Le serveur ACME sera une version dérivée de Boulder, le logiciel de Let's Encrypt. Une seule CA servira les certificats classiques et les MTC.
Une expérience avec Chrome Beta, terminée en août 2026 et fondée sur une CA factice dite « bootstrap », a mesuré des MTC « landmark » 9 % plus rapides en médiane. Avec ce format, le navigateur reçoit à l'avance des points de repère du journal de la CA, ce qui allège la preuve envoyée à chaque connexion. Cette expérience valide la technique, pas l'arrivée d'une CA Cloudflare en 2027.
CAA : rien à modifier aujourd'hui
L'enregistrement CAA indique, dans votre zone DNS, quelles CA peuvent émettre pour votre domaine. Cloudflare n'a publié aucun identifiant CAA et n'émet aucun certificat. Notre lecture, chez CaptainDNS : rien à changer tant que cette situation dure.
Le jour où Cloudflare émettra, un domaine avec un CAA restrictif devra autoriser l'identifiant qu'elle aura publié, sinon sa demande sera refusée. Un domaine sans CAA n'aura rien à faire. Contrôlez ce que publie le vôtre avec la recherche d'enregistrements CAA. Les balises issue, issuewild et iodef sont expliquées dans notre guide complet des enregistrements CAA.
Vérifiez le certificat servi par votre site
Repérez l'émetteur de votre certificat actuel et sa date d'expiration.
Ce que cet article n'est pas
Ce billet ne remplace ni le guide du cycle de vie des certificats, pour la configuration d'un client ACME, ni le guide CAA. Le raccourcissement de la durée des certificats est traité dans notre article sur la réduction à 47 jours.
Il ne compare pas non plus les CA payantes. Il s'en tient aux deux billets de Cloudflare cités plus bas, et rien de ce qu'ils décrivent n'est disponible aujourd'hui.
FAQ
Peut-on obtenir un certificat Cloudflare aujourd'hui ?
Non. Cloudflare a déposé sa candidature auprès des programmes racines de Chrome, Apple, Microsoft et Mozilla, mais elle écrit qu'elle n'émet pas encore de certificats. Elle ne donne aucune date pour les certificats classiques et vise début 2027 pour ses premiers certificats Merkle Tree.
Faut-il modifier son CAA ?
Pas aujourd'hui. Cloudflare n'émet aucun certificat et n'a publié aucun identifiant CAA. Le jour où elle émettra, un domaine avec un CAA restrictif devra autoriser l'identifiant que Cloudflare aura publié. Un domaine sans CAA n'aura rien à changer.
Qu'est-ce qu'ARI et pourquoi Cloudflare l'exige-t-elle ?
ARI (ACME Renewal Information, RFC 9773) permet à la CA de publier une fenêtre de renouvellement pour chaque certificat. Le client l'interroge et renouvelle dans cette fenêtre. Cloudflare veut pouvoir avancer ces fenêtres en cas de révocation de masse. Elle n'émettra donc qu'aux clients ACME qui gèrent ARI.
Les certificats Merkle Tree remplaceront-ils les certificats actuels ?
Cloudflare ne l'annonce pas. Elle prévoit une seule CA pour les certificats classiques et les Merkle Tree Certificates, et vise l'inclusion début 2027 dans le programme racine résistant au quantique de Chrome, après évaluation par ce programme.
Sources : annonce Cloudflare « Building a certificate authority for the whole Internet » et billet Cloudflare sur la CA post-quantique et les Merkle Tree Certificates.