Fuite DigiCert : vos certificats restent valides, attention aux faux renouvellements
Par CaptainDNS
Publié le 6 novembre 2026
Mis à jour le 6 novembre 2026
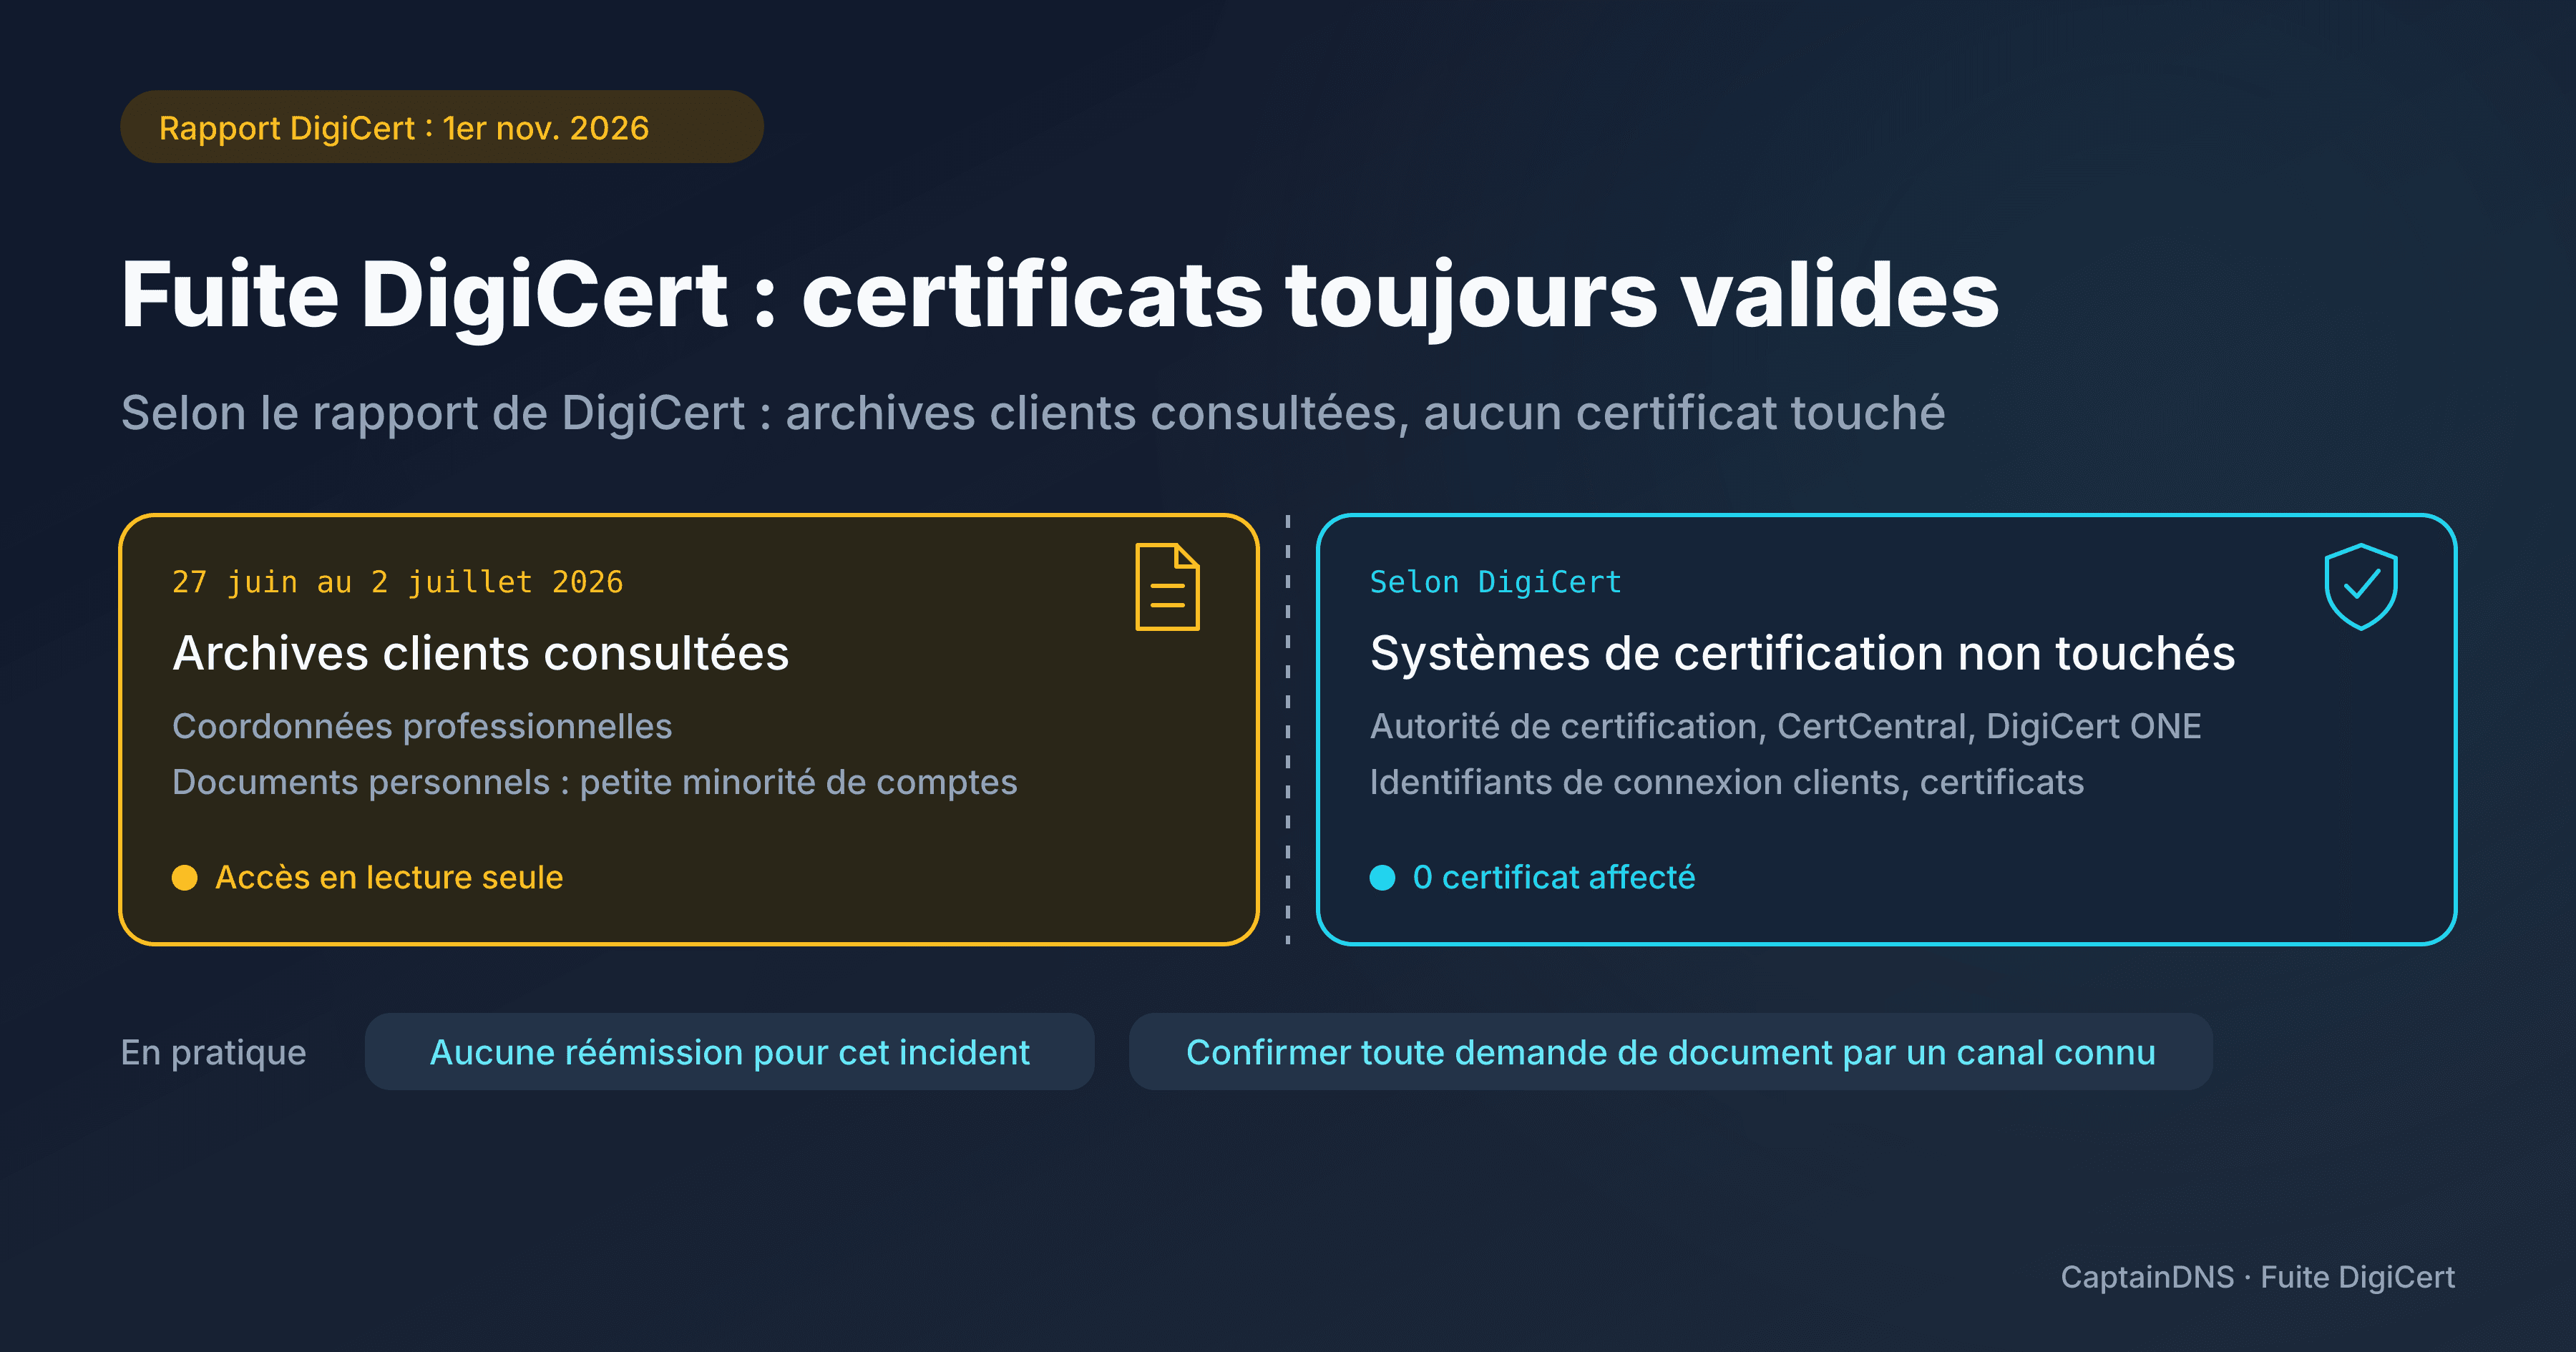
Point au 6 novembre 2026 : DigiCert a publié le 1er novembre le rapport complet d'un incident sur un système interne. Des données archivées, fournies par ses clients, ont été consultées sans autorisation. Selon l'entreprise, ses certificats restent sûrs, valides et de confiance. Il n'y a donc rien à réémettre pour cet incident, mais les demandes de documents reçues par email méritent de la prudence.
- Selon le rapport de DigiCert, une petite partie des archives clients a été consultée : principalement des coordonnées professionnelles et, pour une petite minorité de comptes clients, des documents personnels, dont des pièces d'identité.
- Selon DigiCert, aucun certificat n'est touché : aucune réémission de TLS, VMC ou CMC à effectuer à cause de cet incident.
- Conseil CaptainDNS : ne transmettez pas de pièce d'identité et ne suivez pas de lien de revalidation reçu par email sans vérification indépendante.
Ce qui s'est passé chez DigiCert
Le 4 février 2025, pendant une migration d'infrastructure, DigiCert a déplacé ce système d'archivage hors d'un segment réseau réservé au VPN. Il est devenu accessible depuis l'extérieur, sans que ce soit voulu. Une fonction d'inscription prévue pour d'autres usages s'y est aussi retrouvée disponible par erreur. Les comptes créés par ce biais échappaient à l'authentification multifacteur (MFA) que DigiCert exige par ailleurs et, bien que placés en lecture seule, ils avaient accès à des données archivées.
Le système était donc exposé depuis février 2025, mais l'enquête de DigiCert situe l'accès aux données entre le 27 juin et le 2 juillet 2026.
DigiCert a repéré l'accessibilité externe en juin 2026 et déployé un correctif d'autorisation le 2 juillet, sans savoir à ce moment-là que des archives avaient été consultées. Elle a commencé à soupçonner cet accès le 12 octobre, puis l'a confirmé le 19 octobre en le qualifiant d'événement à déclarer. Un rapport préliminaire a suivi le 20 octobre et le rapport complet le 1er novembre.
Quelles données ont été consultées ?
Selon DigiCert, l'incident ne concerne qu'une petite proportion des données archivées. Pour l'essentiel, il s'agit de coordonnées professionnelles : noms, adresses email professionnelles, numéros de téléphone et adresses professionnelles.
Une petite minorité de comptes clients comportait en plus des documents personnels fournis par le client : permis de conduire, passeport, facture de services publics ou autre document portant un nom et une adresse. Ces documents comprennent donc des pièces d'identité, mais pas seulement.
Le rapport ne chiffre ni les comptes ni les personnes concernés. Un tiers a demandé ces chiffres le 5 novembre dans le dossier d'incident public de DigiCert chez Mozilla ; au 6 novembre, DigiCert n'avait pas répondu sur ce point.
Faut-il réémettre un certificat TLS, VMC ou CMC ?
Non, pas à cause de cet incident, d'après les informations publiées par DigiCert. Son rapport indique que les services d'autorité de certification, CertCentral et DigiCert ONE n'ont pas été touchés, et que les identifiants de connexion des clients et les certificats émis par DigiCert restent sûrs, valides et pleinement de confiance. Il compte zéro certificat affecté et précise que les clients n'ont aucune action à mener pour leurs certificats actifs.
L'accès en cause ne permettait ni de modifier les données du système d'archives, ni d'approuver une validation, ni d'émettre un certificat. DigiCert dit aussi avoir passé en revue les journaux de son autorité et de ses validations : aucune validation, émission ou révocation n'y est associée à ce compte.
Le rapport ne nomme ni les VMC ni les CMC. Leur maintien en confiance découle de sa déclaration générale sur les certificats émis par DigiCert, et non d'une phrase consacrée à ces deux produits. Ces conclusions restent celles de DigiCert, dans ce dossier d'incident encore ouvert au 6 novembre. Pour le choix et le déploiement de ces certificats, consultez notre guide des certificats VMC et CMC pour BIMI.
Vos renouvellements suivent leurs échéances normales. Si un certificat doit être révoqué pour une autre raison, faites-le comme prévu. Reste la question des données : un passeport ou un permis consulté par un tiers pose un problème à la personne concernée, et aucune réémission de certificat n'y change rien.
Que faire face à un mail de renouvellement ?
Repérez en interne qui a fourni des documents à DigiCert et prévenez ces personnes en premier. En avoir fourni ne veut pas dire que ces documents font partie des données consultées.
Le conseil suivant vient de CaptainDNS, pas de DigiCert, dont le rapport ne mentionne aucune campagne de phishing. Notre raisonnement : des coordonnées professionnelles exactes rendraient un faux email de renouvellement plus crédible. Face à un message inattendu qui réclame un justificatif ou propose un lien de revalidation, n'envoyez pas le document et ne suivez pas le lien. Ouvrez le portail par l'adresse que vous utilisez d'habitude, ou joignez le support par un canal déjà connu, pour confirmer la demande et la façon de transmettre le document.
Une demande de document peut être légitime. Vérifiez-la par un autre canal, sans refuser par principe toute revalidation. Pour les autres signaux d'alerte, voyez comment reconnaître un email de phishing.
Pourquoi ce n'est pas un nouvel eMudhra
Dans l'incident eMudhra et les certificats à remplacer, des intermédiaires avaient des clés faibles, Chrome a retiré de son magasin la racine emSign ECC Root CA - G3 et des certificats étaient à remplacer. Chez DigiCert, des archives clients ont été consultées, et le rapport ne compte aucun certificat touché. Le réflexe de remplacement d'octobre ne s'applique donc pas ici.
FAQ
Dois-je remplacer mon certificat TLS DigiCert ?
Non, pas pour cet incident : selon DigiCert, aucun certificat n'est touché et aucune action n'est requise pour les certificats actifs. Les échéances normales de renouvellement restent applicables.
Mon VMC ou CMC DigiCert reste-t-il valable ?
Oui, selon la déclaration générale de DigiCert sur les certificats qu'elle a émis. Le rapport ne nomme pas les VMC et les CMC, mais aucun remplacement n'est nécessaire à cause de cet incident.
Ma pièce d'identité a-t-elle forcément été exposée ?
Non. Le rapport ne dit pas que tous les clients ou tous les documents sont concernés : il parle d'une petite proportion des archives et d'une petite minorité de comptes clients avec des documents personnels. Pour connaître votre cas, interrogez DigiCert par un canal officiel que vous connaissez déjà.
Dois-je renvoyer une pièce d'identité après un email de revalidation ?
Pas sur la seule foi du message. Confirmez d'abord la demande par le portail habituel ou par un canal de support déjà connu, puis transmettez le document si elle est légitime.
Sources : rapport complet de DigiCert du 1er novembre 2026 (ticket Mozilla 2084460), question d'un tiers du 5 novembre 2026 dans le même ticket et, pour la comparaison avec eMudhra, billet Chrome Security du 20 octobre 2026.