Phishing vs spear phishing: qual é a diferença em 2026?
Por CaptainDNS
Publicado em 4 de maio de 2026
- O phishing visa milhares de pessoas com um email genérico; o spear phishing visa uma única pessoa após reconhecimento OSINT.
- Em 2024, o FBI contabilizou as perdas com BEC (a forma mais cara de spear) em 2,77 mil milhões USD, em 21.442 incidentes.
- A IA generativa e os LLM reduzem o custo de uma campanha spear de várias horas para poucos minutos: a ENISA constata que mais de 80% das campanhas de phishing já recorrem à IA.
- O ataque deepfake contra a Arup em 2024 custou 25 milhões USD, através de uma videoconferência com um falso CFO e colegas clonados.
- DMARC em política reject, BIMI e formação contínua continuam a ser as defesas mais rentáveis: o Verizon DBIR 2025 mede uma taxa de reporte multiplicada por 4 após formação.
Em 2024, o FBI Internet Crime Complaint Center registou 859.532 queixas por cibercrime e 16,6 mil milhões USD em perdas, um aumento de 33% face a 2023. Uma parte significativa destes casos começa com um email fraudulento. Ainda assim, os responsáveis de segurança falam indistintamente de phishing, spear phishing, BEC ou whaling, quando os riscos e as defesas não são os mesmos.
A confusão tem um custo operacional direto. Um orçamento destinado a um filtro antispam clássico não protege um departamento financeiro contra um pedido de transferência credível. Uma formação centrada nos erros ortográficos não prepara para um email assinado com DKIM, irrepreensível e personalizado. E uma comissão executiva que pensa "phishing" quando devia pensar "spear" subestima o risco real.
Este artigo distingue os conceitos, apoia-se nos relatórios de 2024-2025 (Verizon DBIR, IBM, ENISA, Microsoft, APWG) e ilustra-os com casos concretos como os da Arup ou da Change Healthcare. Destina-se aos decisores de segurança de PME e de empresas de média dimensão, bem como às equipas de TI que precisam de priorizar os investimentos em defesa do email perante a nova vaga de ataques assistidos por IA.
Phishing vs spear phishing: a diferença numa frase
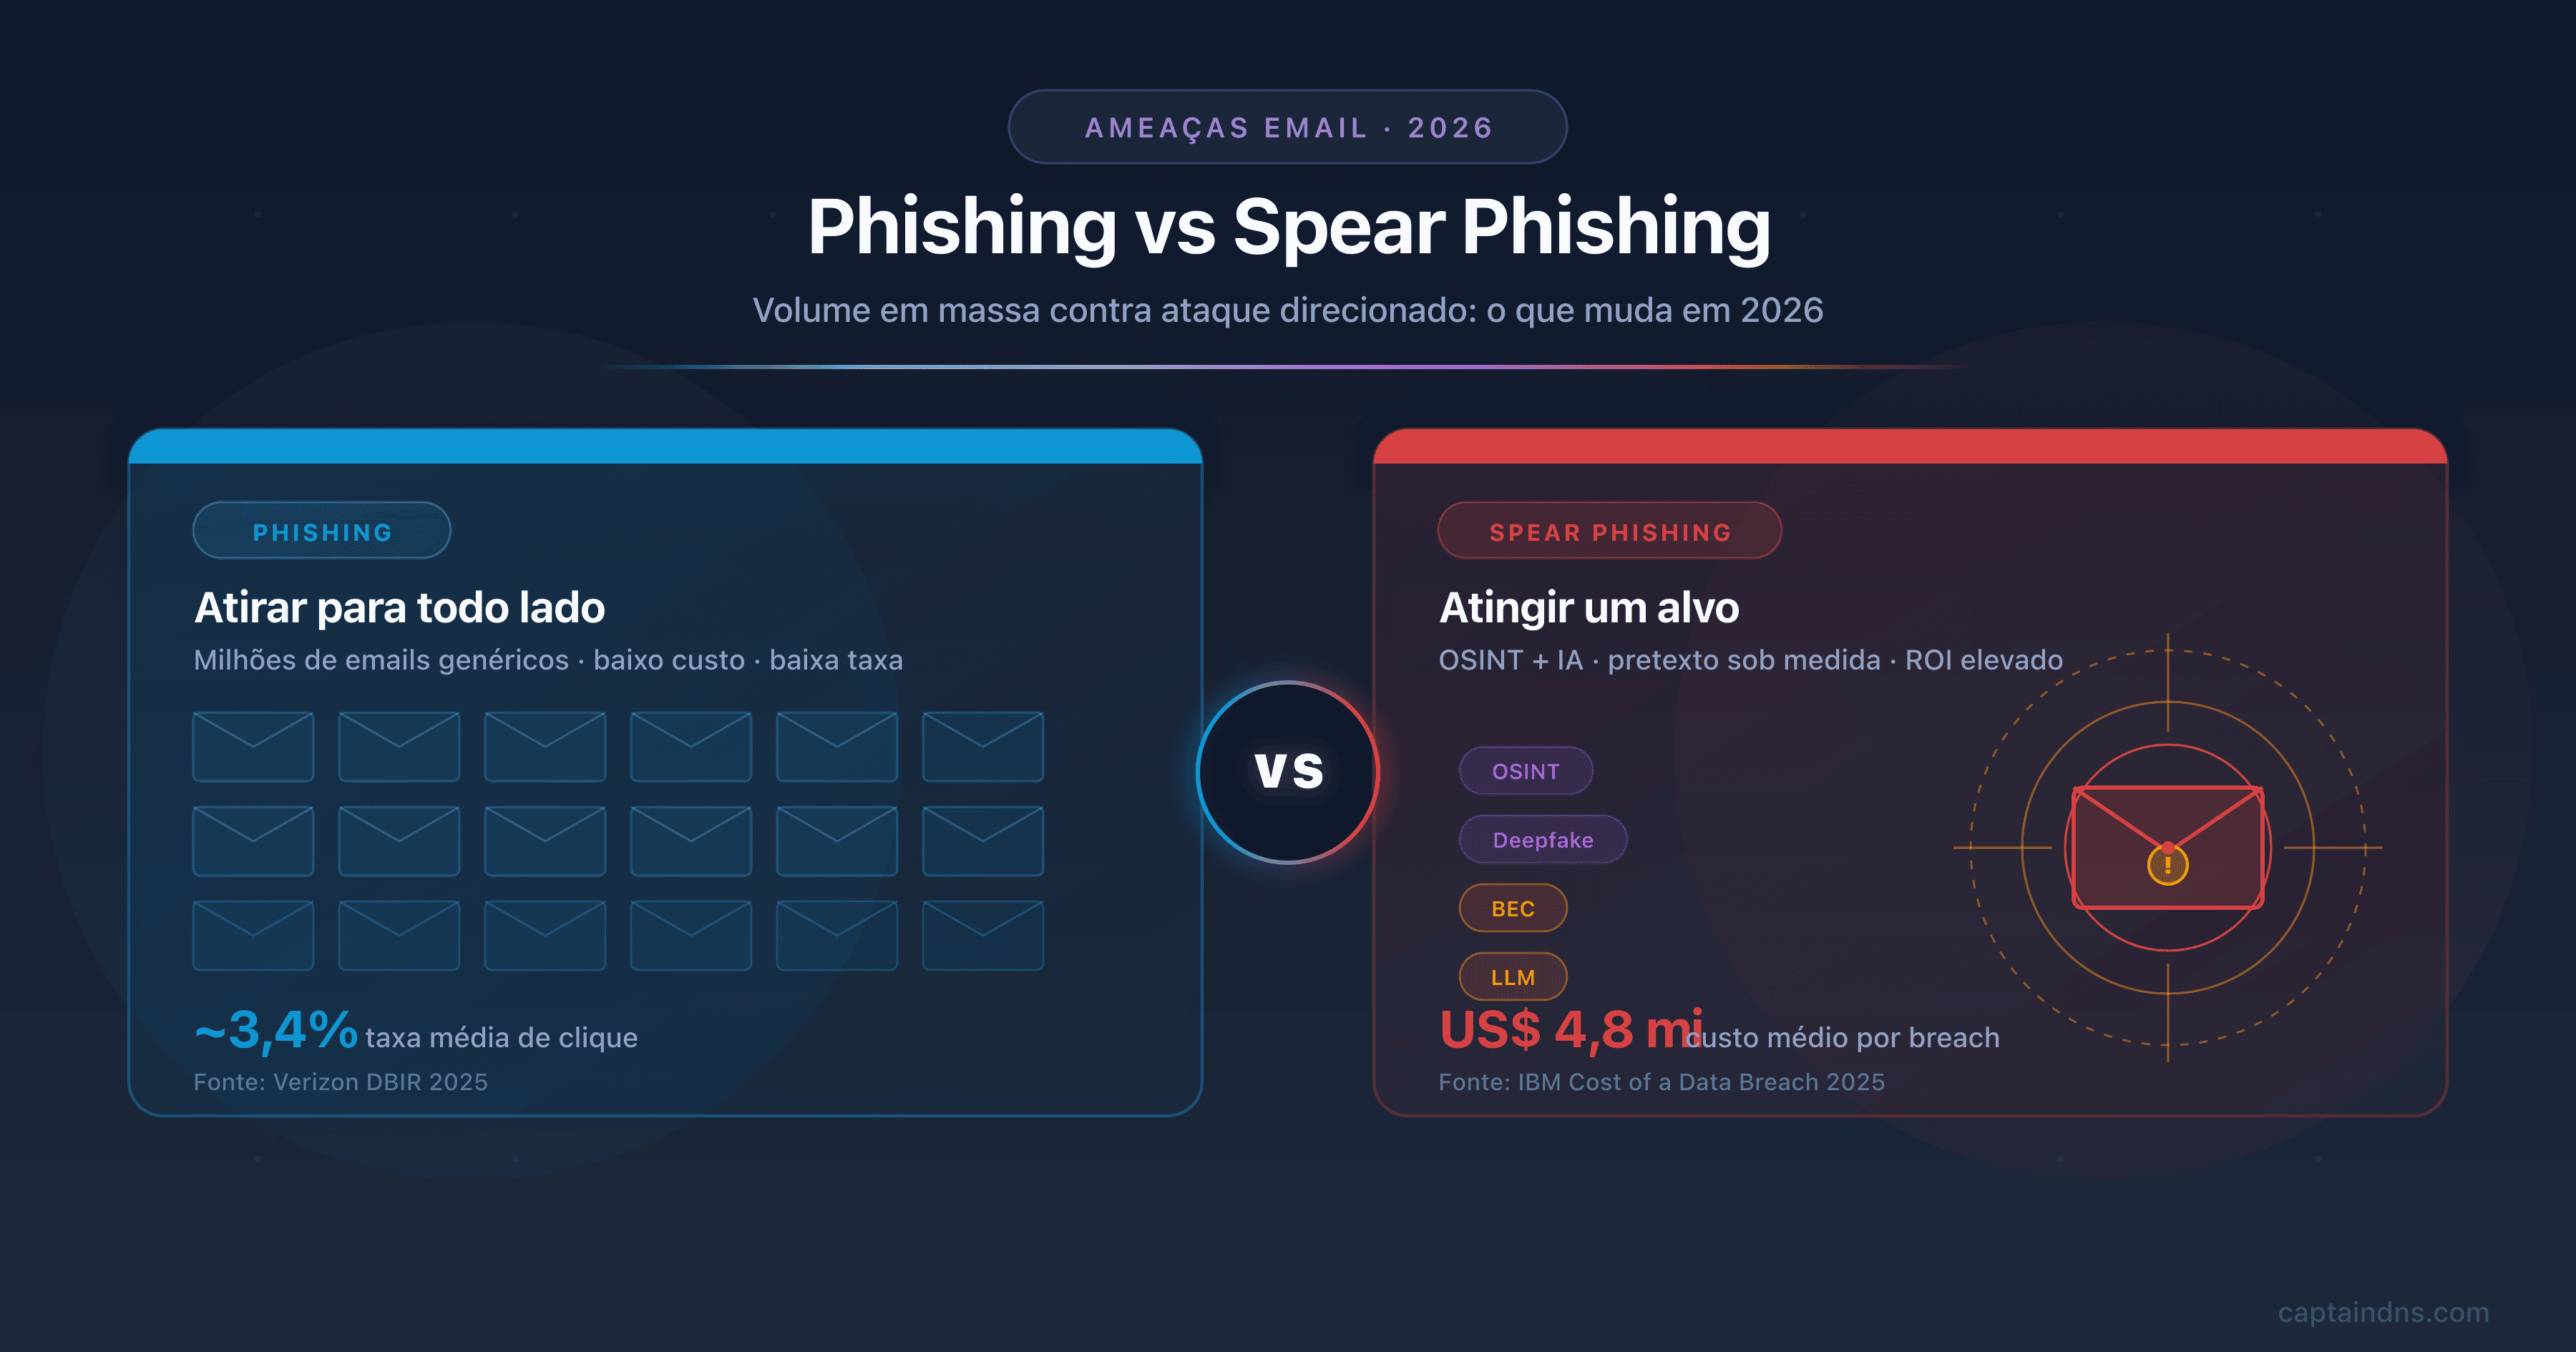
O phishing é um ataque em massa, enviado a milhares de alvos com uma mensagem genérica. O spear phishing é um ataque direcionado: o atacante faz pesquisa OSINT sobre uma vítima concreta, personaliza o email com o contexto profissional dela e explora a confiança para obter um acesso, uma transferência ou dados. O phishing aposta no volume, o spear na precisão.
Esta distinção estrutura tudo o resto: meios do atacante, defesas úteis, custo para a vítima, vestígios forenses. Um departamento financeiro que pensa "phishing" quando sofre spear phishing investe nos controlos errados: reforça os filtros antispam em vez de endurecer os procedimentos de transferência. As secções seguintes detalham cada dimensão, para permitir um diagnóstico exato e um investimento defensivo alinhado.
Anatomia comparada dos dois ataques
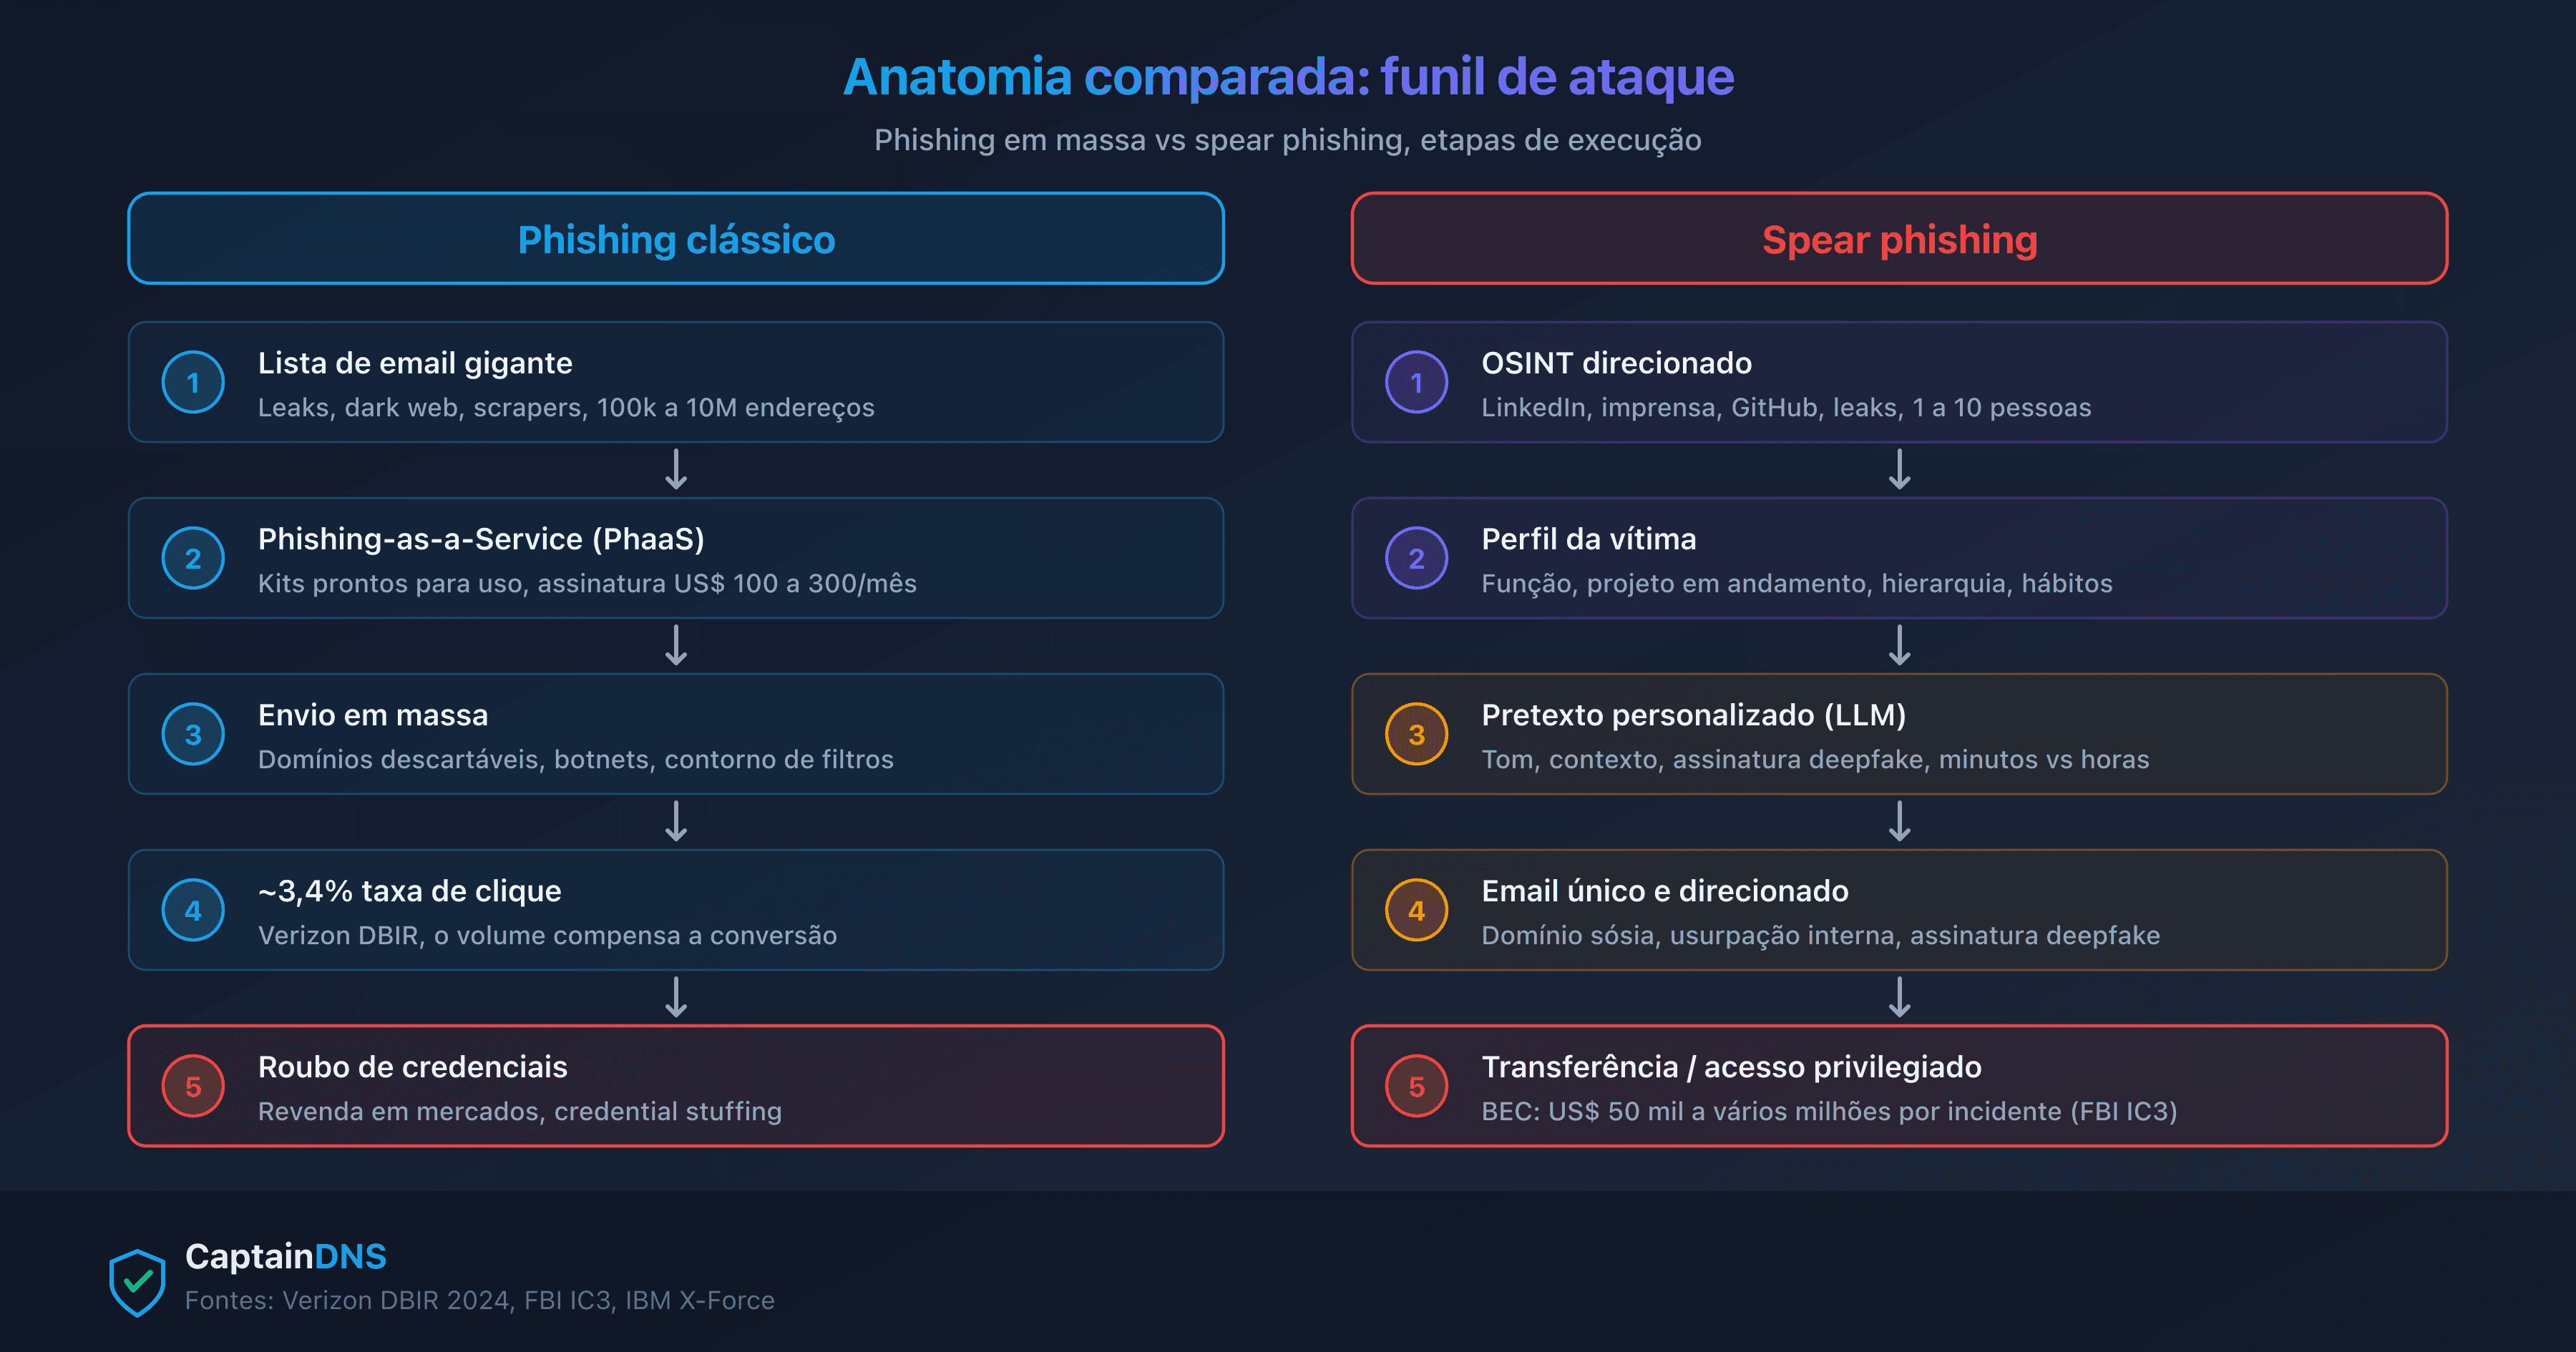
O phishing clássico: volume e oportunismo
O phishing clássico funciona como uma campanha de marketing desviada do seu fim. O atacante aluga ou compra listas de endereços de email, instala um kit de phishing-as-a-service com um site clonado e usa uma infraestrutura descartável (domínios novos, redirecionamentos através de encurtadores de URL, alojamento efémero). A mensagem é genérica: "Caro cliente", "A sua conta será bloqueada", "Confirme a sua entrega". Não é preciso conhecer previamente o alvo.
O modelo económico assenta numa conversão a taxa muito baixa. O atacante não precisa que 100% dos destinatários cliquem: 0,1% chega para rentabilizar um envio de 100.000 mensagens. É por isso que o phishing clássico tolera mensagens mal calibradas e sites clonados grosseiros. A lógica continua a ser a do marketing direto, transposta para a fraude.
Os números confirmam a escala. A APWG registou 1.003.924 ataques no primeiro trimestre de 2025, ou seja, mais de um milhão em três meses. O setor do SaaS e do webmail continua a ser o alvo n.º 1, com 23,3% dos ataques no quarto trimestre de 2024. O Verizon DBIR 2025 mede um tempo mediano até ao clique de 21 segundos após a abertura, e um processo completo de comprometimento (introdução das credenciais no site falso) de 49 segundos. Por outras palavras, entre a abertura do email e o comprometimento, o utilizador dispõe de menos de um minuto, o que torna pouco provável qualquer análise ponderada. Quanto à eficácia, o Proofpoint State of the Phish (edição de 2024, a mais recente, formato anual entretanto abandonado) situa a taxa média de clique em 3,4% no conjunto das campanhas observadas.
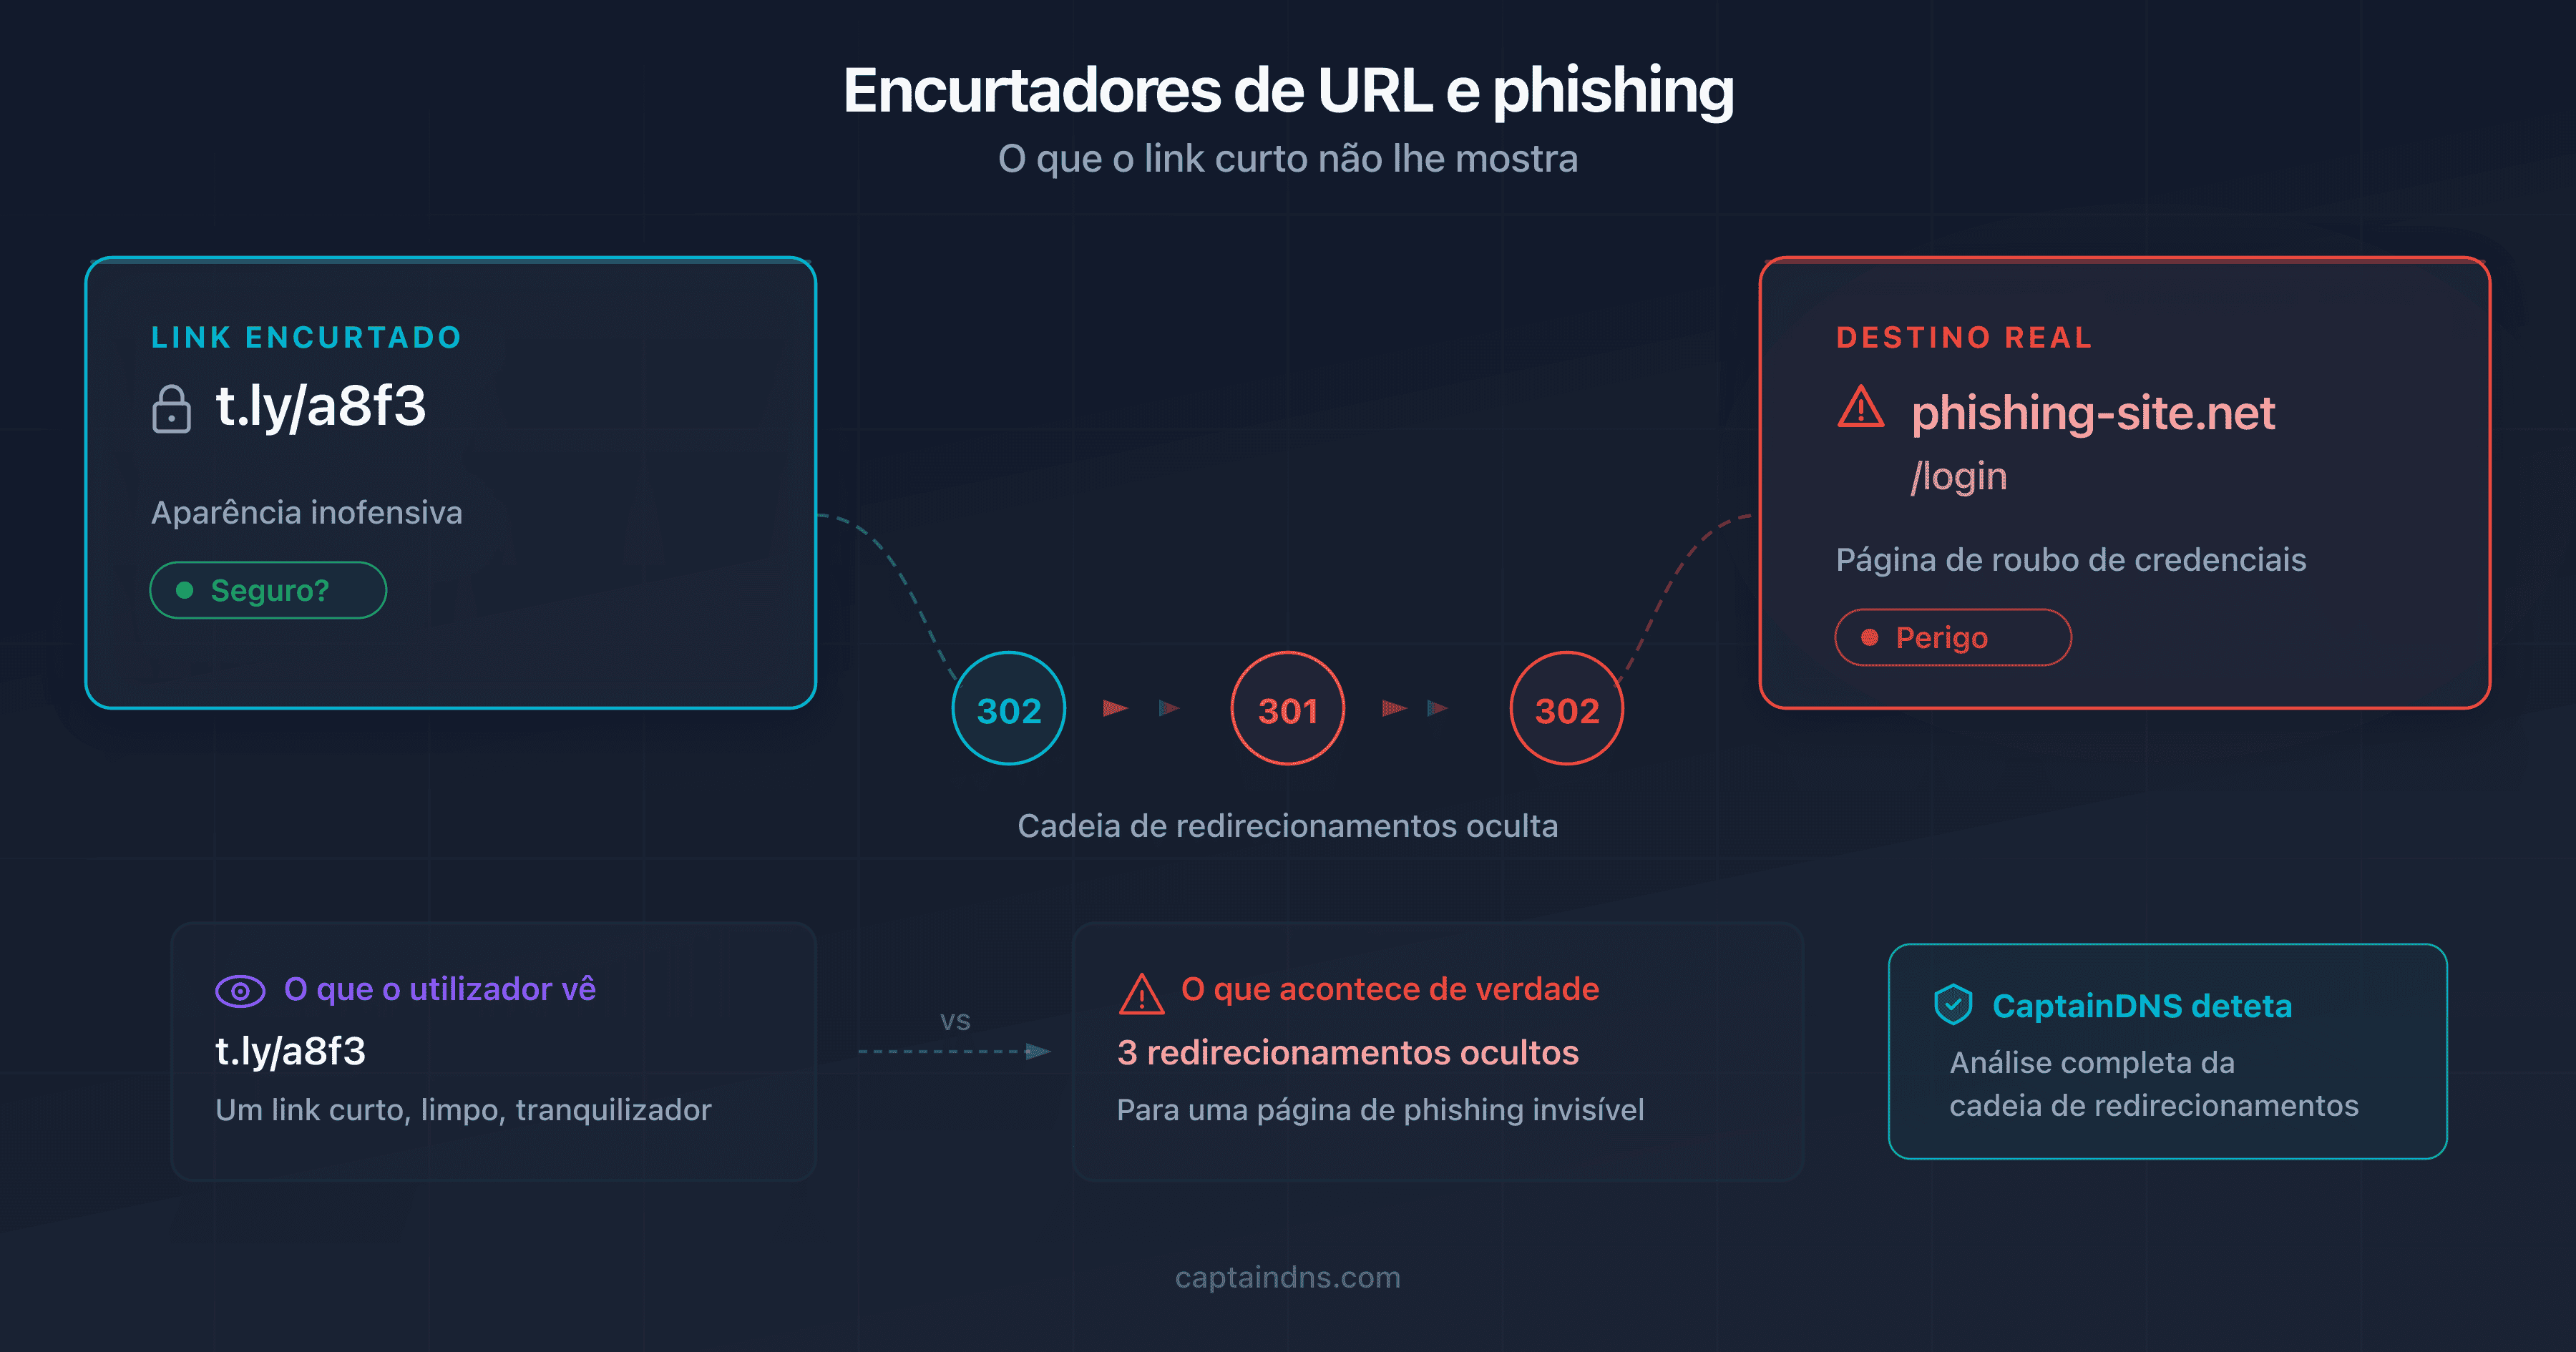
Os encurtadores de URL têm um papel central nesta indústria: ocultam a URL de destino real, contornam certas listas de bloqueio e permitem mudar rapidamente para uma nova infraestrutura quando a anterior é neutralizada. Consulte Encurtadores de URL e riscos de segurança para o detalhe técnico.
O spear phishing: reconhecimento e precisão
O spear phishing inverte a lógica. O atacante identifica um alvo concreto e recolhe informação em fontes abertas (OSINT) no LinkedIn, no site institucional, em comunicados de imprensa, no GitHub e em fugas de bases de dados. Daí retira um pretexto credível: um fornecedor conhecido que reclama um pagamento, um dirigente em viagem que pede uma transferência urgente, um parceiro jurídico que envia um processo. Muitas vezes, o email é tecnicamente irrepreensível: SPF, DKIM e DMARC alinhados, conteúdo personalizado, jargão interno.
A temporalidade também muda. Uma campanha spear pode estender-se por várias semanas de preparação, vários dias de contactos prévios ("warm-up") e um único email final com o payload. O atacante pode enviar uma primeira mensagem inofensiva para confirmar que o endereço-alvo está ativo, observar o estilo de resposta da vítima e identificar as horas a que ela consulta a caixa de correio. Esta fase é invisível para as ferramentas de deteção, já que nada é ainda malicioso.
A Proofpoint observa cerca de 66 milhões de tentativas de Business Email Compromise por mês em 2024. A IBM mede um custo médio de 4,8 milhões USD por comprometimento iniciado por phishing no seu relatório Cost of a Data Breach 2025. A granularidade muda: passa-se de uma campanha de milhões de emails para algumas mensagens muito precisas que passam os filtros antispam porque são, no papel, legítimas. O custo para a vítima sobe na mesma proporção: uma única transferência fraudulenta pode representar várias centenas de milhares de euros, ao passo que uma palavra-passe roubada por phishing clássico se revende por alguns dólares nos fóruns clandestinos.
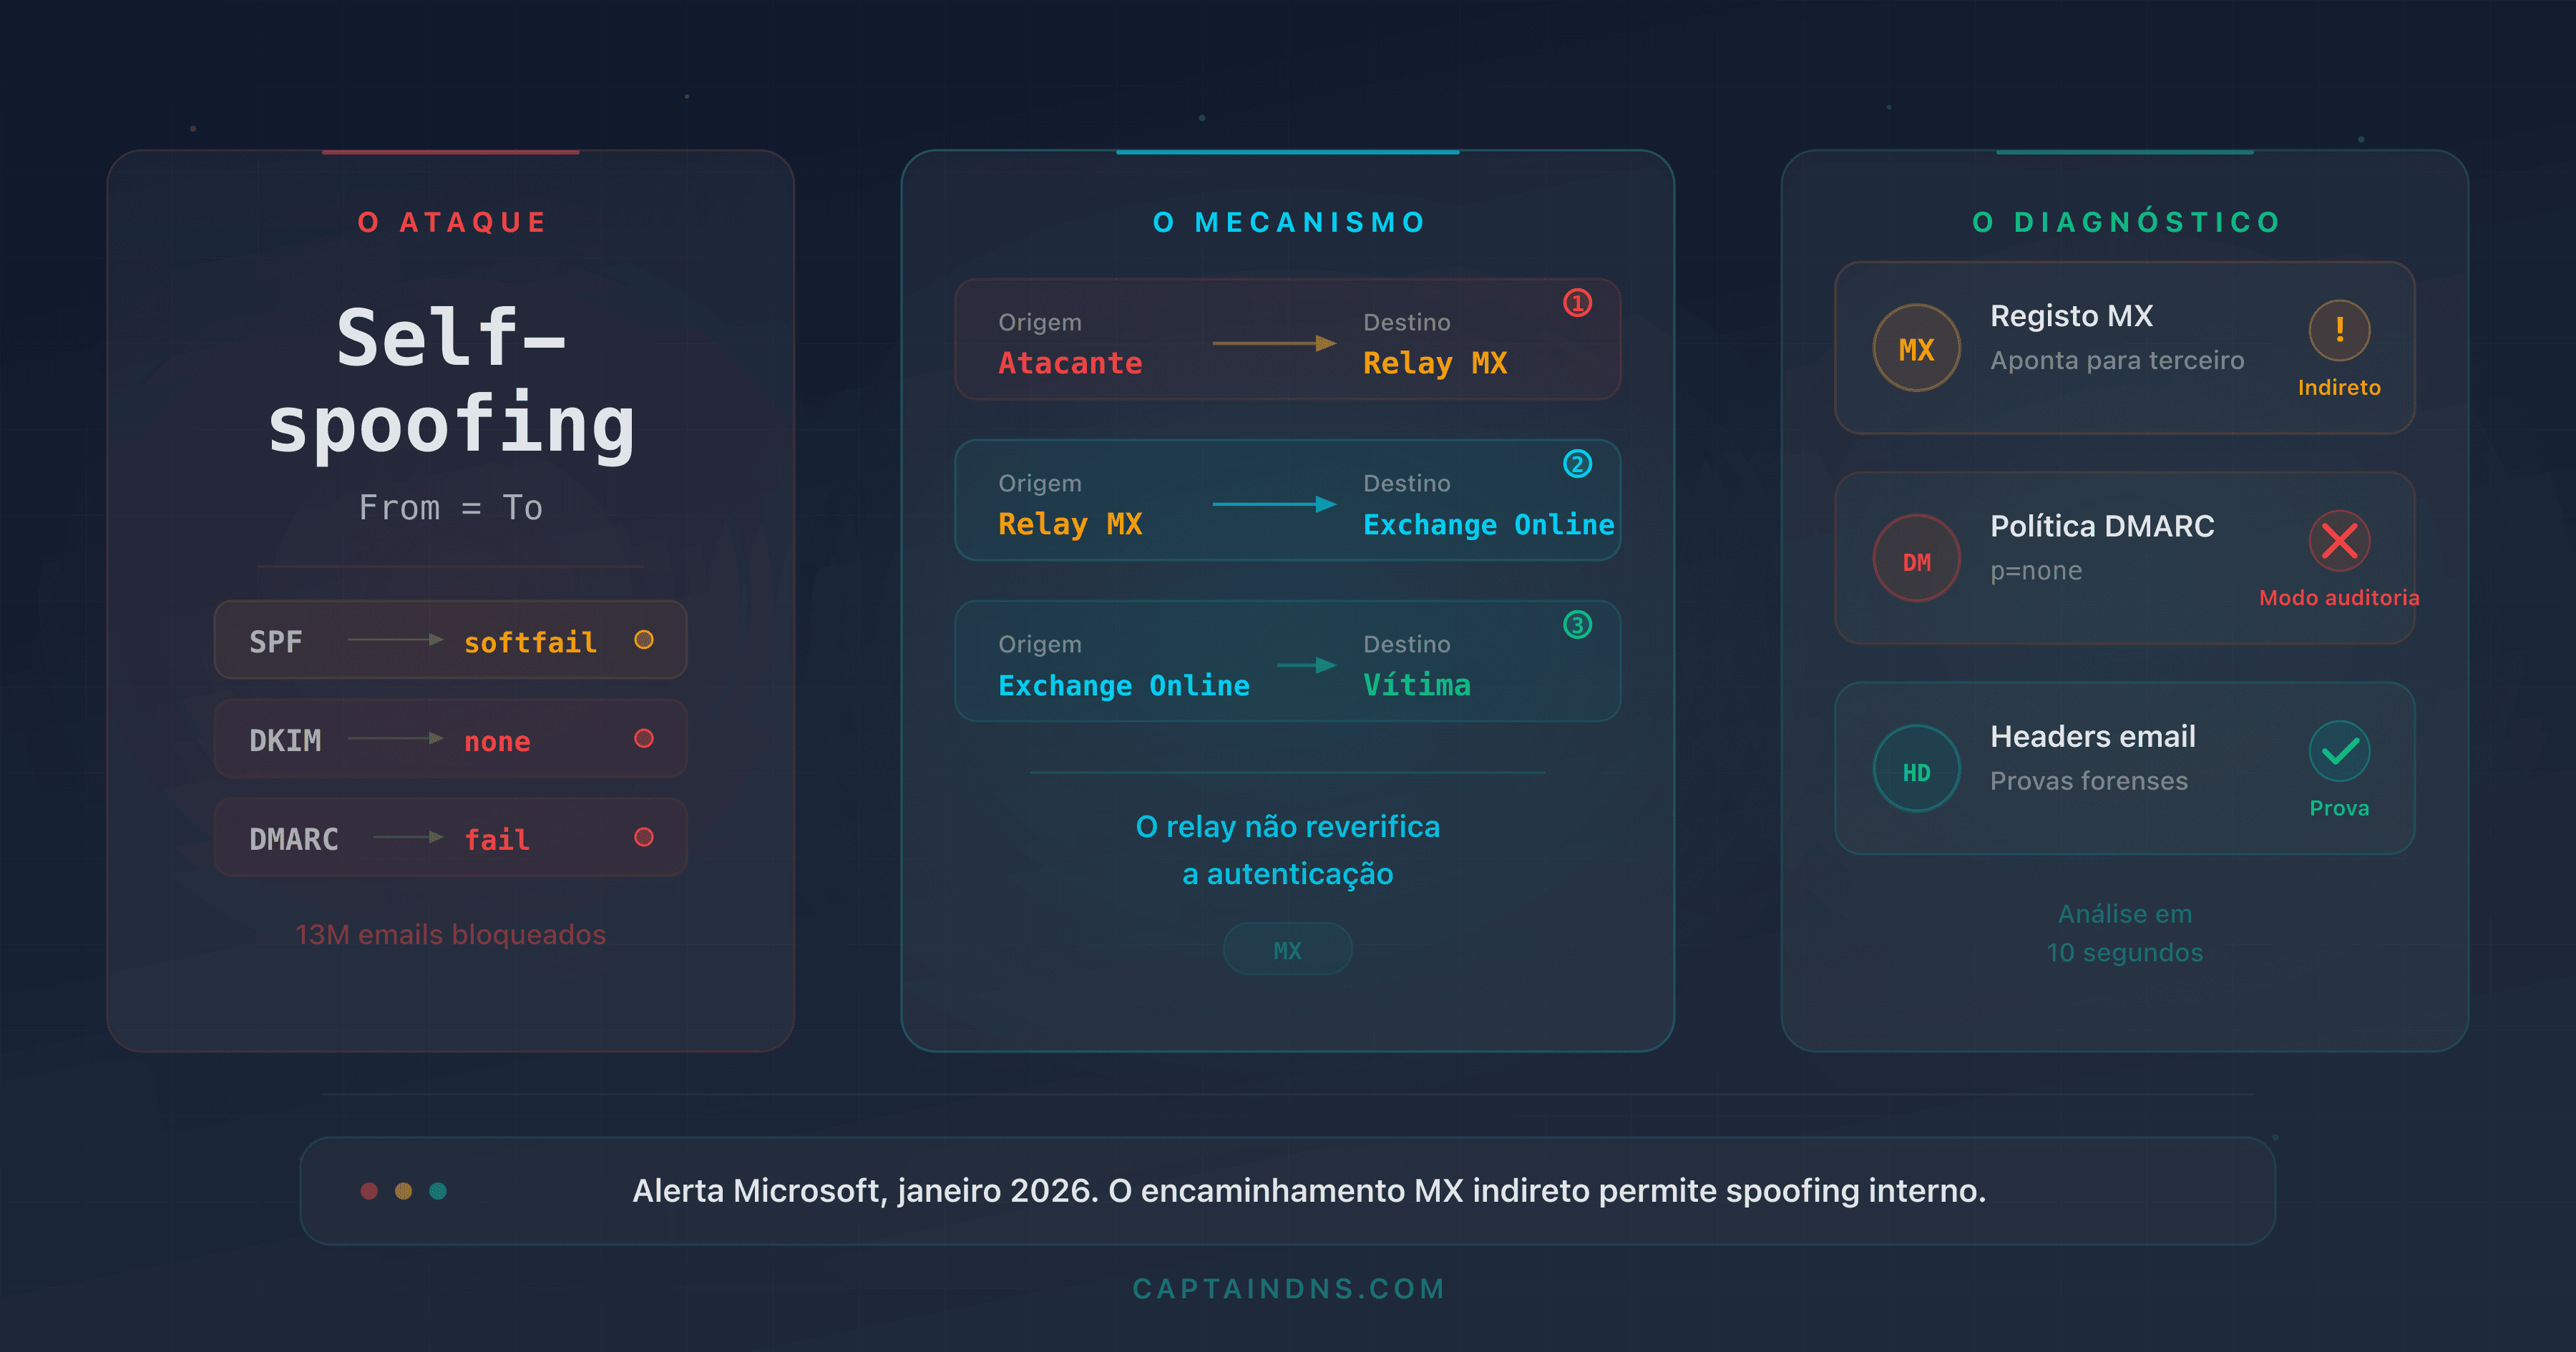
Para perceber como este tipo de email passa os filtros, consulte Encaminhamento de email e alerta da Microsoft sobre spoofing.
| Critério | Phishing clássico | Spear phishing |
|---|---|---|
| Alvo | Lista genérica (10k a 1M de emails) | Indivíduo identificado ou grupo restrito |
| Volume / campanha | Elevado (milhares a milhões de envios) | Baixo (1 a 50 emails) |
| Personalização | Nenhuma ou mínima ("Caro cliente") | Forte: nome, função, projeto em curso, jargão interno |
| Reconhecimento prévio | Nenhum | OSINT sistemático (LinkedIn, site institucional, comunicados) |
| Pretexto típico | Banco, entrega, "conta bloqueada" | Fornecedor conhecido, dirigente, RH, jurídico |
| Vetor de monetização | Roubo de credenciais, malware genérico | Transferência fraudulenta, acesso privilegiado, ransomware direcionado |
| Custo médio para a vítima | 70 M USD acumulados em 2024, todas as queixas (FBI IC3) | 4,8 M USD por breach (IBM); ~129 mil USD de mediana por incidente BEC (FBI) |
| Deteção automática | Filtros antispam eficazes (taxa de clique 3,4%) | Filtros muitas vezes inoperantes (email tecnicamente legítimo) |
Três critérios da tabela merecem um comentário operacional. O custo para a vítima confirma a assimetria: o total acumulado das queixas de phishing/spoofing no FBI IC3 em 2024 é inferior à perda de uma única grande operação BEC. Isto não significa que o phishing clássico seja desprezável (a frequência continua massiva), mas sim que, com o mesmo orçamento defensivo, dar prioridade à defesa anti-spear tem um retorno superior em valor monetário evitado. A deteção automática mostra o limite dos filtros: a eficácia estatística sobre o volume esconde uma eficácia real próxima de zero nos ataques direcionados. Por fim, o reconhecimento prévio explica por que razão os CISO devem vigiar o que se encontra em OSINT sobre a sua própria organização: o que um atacante consegue descobrir em 30 minutos no LinkedIn e no site institucional determina diretamente a superfície de spear explorável.
O papel decisivo do OSINT em 2026
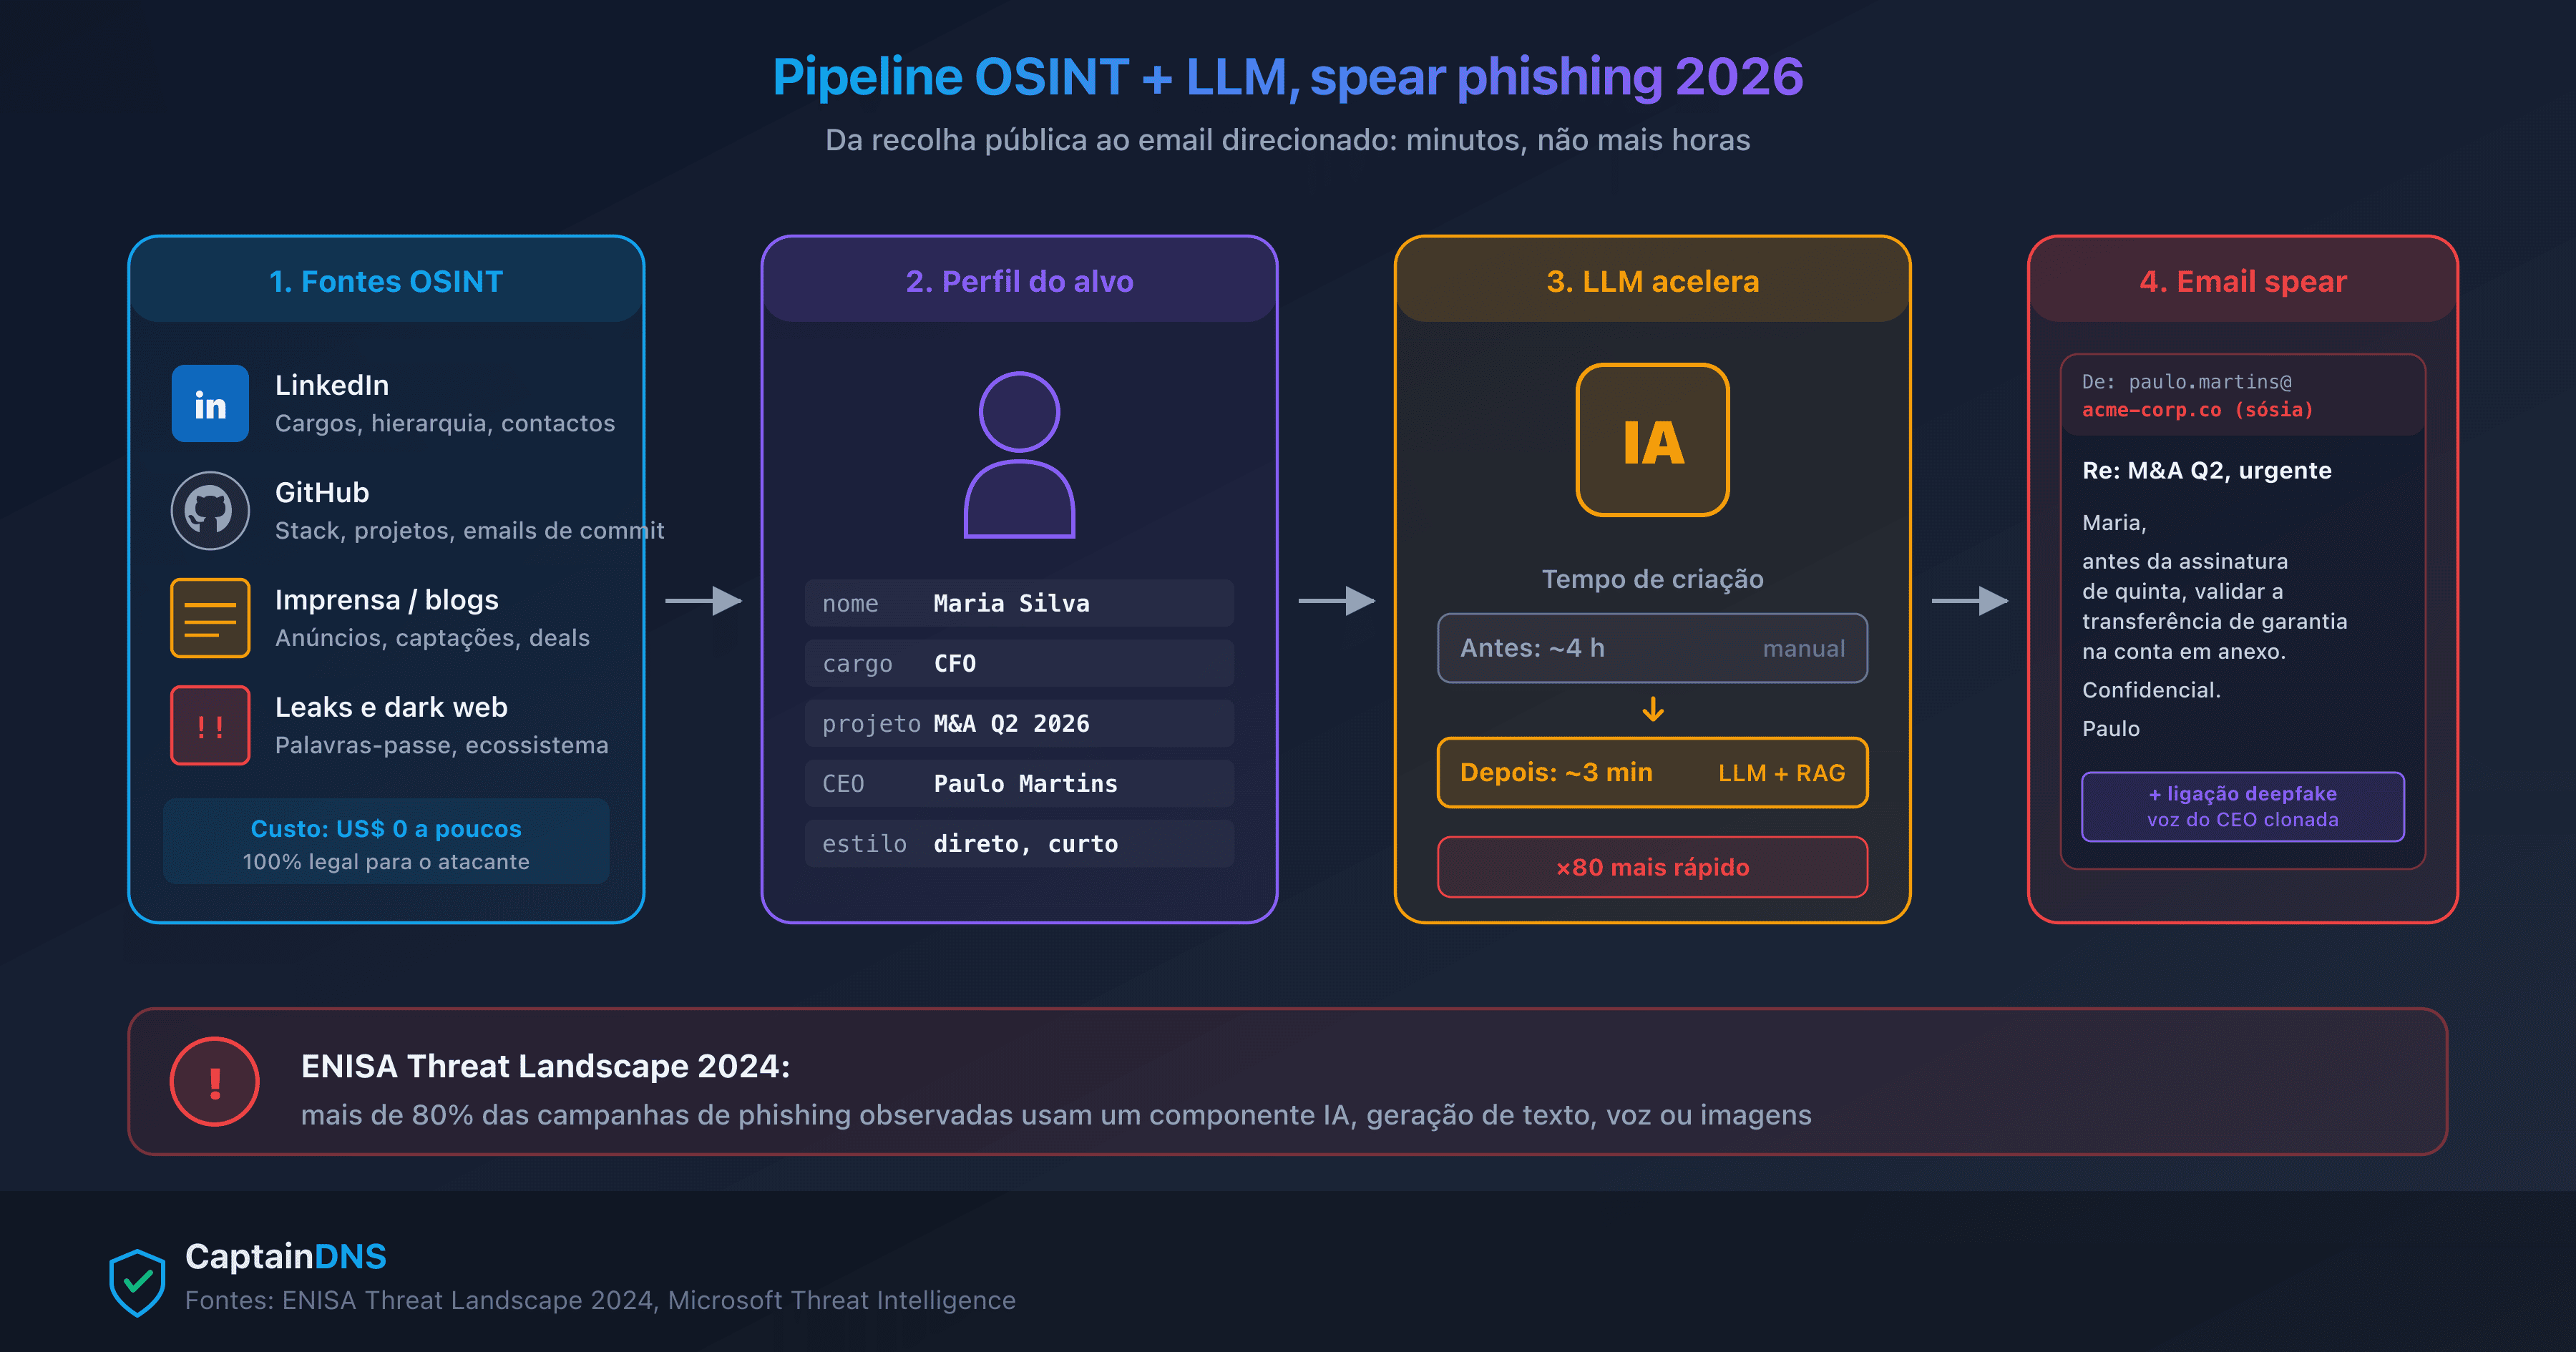
O OSINT (Open Source Intelligence) é a peça que separa o phishing do spear phishing. Antes de 2023, um atacante competente passava várias horas a compilar manualmente um dossiê sobre o alvo: organograma reconstituído a partir do LinkedIn, projetos em curso a partir dos comunicados, tecnologias a partir das ofertas de emprego, endereços de email a partir de fugas públicas, jargão interno a partir de vídeos no YouTube e de podcasts da empresa. O custo de uma campanha spear era dominado por esta fase de reconhecimento.
A IA generativa altera esta economia. Os LLM ingerem os dados OSINT, geram um email personalizado no estilo de escrita do dirigente, traduzem para qualquer língua-alvo e produzem as variantes necessárias para um teste A/B. O relatório ENISA Threat Landscape 2024 constata que mais de 80% das campanhas de phishing observadas já recorrem a alguma forma de IA. O filtro "email mal escrito = phishing" está obsoleto.
Em concreto, o pipeline de ataque típico combina quatro peças. Primeiro, a recolha automatizada com scrapers do LinkedIn e motores OSINT como o theHarvester ou o SpiderFoot. Depois, a agregação dos dados numa ficha do alvo: nome completo, função, chefia direta, projetos ativos, fornecedores parceiros citados publicamente. A seguir, a geração do payload por um LLM, que redige várias variantes do email e imita o tom institucional identificado nos comunicados oficiais. Por fim, o envio a partir de uma infraestrutura credível (conta de fornecedor comprometida ou domínio sósia registado poucos dias antes).
Os exemplos concretos multiplicam-se. A Anthropic documentou em agosto de 2025 o caso de um cibercriminoso isolado que extorquiu 17 organizações com o Claude Code, usado para automatizar a recolha OSINT, a redação das mensagens de extorsão e a negociação, com resgates que chegaram a ultrapassar 500.000 USD por vítima. A OpenAI anunciou em outubro de 2025 ter desmantelado mais de 40 redes maliciosas desde fevereiro de 2024. O Microsoft Digital Defense Report 2024 mede um aumento de 146% dos ataques Adversary-in-the-Middle, ou seja, cerca de 39.000 incidentes AiTM por dia.
O efeito líquido para quem defende é triplo. Primeiro: o custo de entrada para produzir uma campanha spear de qualidade passa de vários milhares de dólares (o equivalente a semanas de trabalho de um operador experiente) para algumas dezenas de dólares em tokens de LLM. Segundo: o perfil do atacante muda. Os atores estatais já não são os únicos a conduzir campanhas direcionadas cuidadas; um cibercriminoso oportunista com um orçamento moderado pode agora visar uma PME concreta. Terceiro: o volume de campanhas direcionadas aumenta, o que torna obsoletos os pressupostos de threat modeling anteriores a 2024.
Whaling, BEC e fraude do CEO: onde encaixar estes termos?
Quatro termos circulam na imprensa e nos relatórios, com sobreposições que geram confusão. A tabela abaixo fixa as definições para o resto do artigo.
| Termo | Alvo | Mecânica | Particularidade 2026 |
|---|---|---|---|
| Spear phishing | Indivíduo (qualquer nível) | Email direcionado após OSINT | Categoria-mãe |
| Whaling | Quadro dirigente (C-level) | Spear phishing dirigido a CEO/CFO/CTO | Riscos elevados, imitação da comunicação formal |
| BEC (Business Email Compromise) | Departamento financeiro ou operacional | Usurpação de um dirigente ou fornecedor para obter uma transferência | 2,77 mil milhões USD de perdas em 2024 (FBI), 21.442 incidentes |
| CEO fraud / fraude do CEO | Quadro financeiro ou da contabilidade | Subcategoria de BEC: ordem de transferência urgente do CEO | Muitas vezes reforçada por deepfake de áudio/vídeo em 2024-2026 |
Caso Arup: deepfake do diretor financeiro de 25 milhões de dólares
Entre janeiro e fevereiro de 2024, a empresa britânica de engenharia Arup perdeu cerca de 200 milhões de dólares de Hong Kong, ou seja, 25 milhões USD, num ataque revelado publicamente pela CNN em maio de 2024. Um funcionário do escritório de Hong Kong, inicialmente desconfiado depois de receber um email a pedir uma transferência, foi convencido durante uma videoconferência em que apareciam o CFO, sediado em Londres, e vários colegas. Todos eram deepfakes de vídeo e áudio sintéticos. O funcionário executou 15 transferências para 5 contas bancárias de Hong Kong. É o primeiro caso público de 25 milhões USD ou mais que envolve um deepfake com várias pessoas em videoconferência.
Caso do gigante americano da saúde: escalada após roubo de credenciais
A 12 de fevereiro de 2024, atacantes acederam ao portal Citrix da Change Healthcare com credenciais roubadas, sem MFA ativada. O vetor inicial foi um roubo de credenciais cuja origem em phishing não foi confirmada publicamente, mas o incidente ilustra a escalada quando um ataque é bem-sucedido. O ALPHV/BlackCat instalou um ransomware, recebeu um resgate de 22 milhões USD e, depois, um segundo grupo voltou a extorquir a empresa através de uma nova fuga (re-leak). O UnitedHealth Group declarou em meados de 2025 mais de 2,8 mil milhões USD de custos acumulados. O ministério da saúde norte-americano (HHS) comunicou em julho de 2025 que 192,7 milhões de pessoas foram afetadas pela fuga de dados.
Os dois casos ilustram dimensões diferentes do mesmo problema. A Arup mostra a eficácia do deepfake aliado a um pretexto bem construído: apesar dos indícios iniciais de suspeita (o funcionário tinha desconfiado de um email duvidoso), a qualidade da encenação inverteu o seu juízo. O caso Change Healthcare mostra o efeito dominó: um único acesso inicial sem MFA desencadeia em cascata a encriptação da produção, uma fuga massiva de dados, o pagamento de um resgate e custos de longo prazo muito superiores aos investimentos defensivos que teriam evitado o incidente.
Porque é que as suas defesas antiphishing clássicas deixam passar o spear
Os filtros antispam e antiphishing assentam em sinais que funcionam contra o volume e muito menos contra a precisão. Cinco razões explicam por que motivo um spear bem construído atravessa estas camadas.
Em primeiro lugar, o email pode ser tecnicamente legítimo. Quando o atacante comprometeu a conta de um fornecedor real, a mensagem respeita SPF, DKIM e DMARC num domínio autêntico. Nenhum sinal de autenticação dispara. O filtro antispam não tem então nenhum elemento que distinga este email fraudulento de um email normal do mesmo fornecedor recebido na semana anterior.
Em segundo lugar, a IA acabou com o sinal "conteúdo mal redigido". Os erros de português, as frases mal construídas e os caracteres Unicode estranhos eram indicadores fracos, mas utilizáveis. Desapareceram. Pior: os LLM conseguem agora imitar o estilo de um dirigente a partir de alguns exemplos públicos (entrevista, publicação no LinkedIn, editorial de newsletter), o que dificulta também a deteção comportamental pelos colegas.
Em terceiro lugar, o volume fica abaixo do radar das heurísticas. Uma campanha de 5 emails em 30 dias não forma nenhum cluster nos servidores de reputação, ao contrário de uma campanha em massa. As ferramentas de threat intelligence trabalham por correlação: sem correlação possível, ficam cegas. É um ponto cego estrutural, não um defeito de configuração.
Em quarto lugar, os pretextos exploram rotinas conhecidas. Um email dos RH para assinar uma adenda ao contrato, uma nota do jurídico que envia um NDA, um pedido de atualização do IBAN de um fornecedor na rotina da contabilidade: estes fluxos são diários e já aceites. O atacante não pede uma ação excecional; pede uma ação habitual, na janela horária habitual, com o tom habitual.
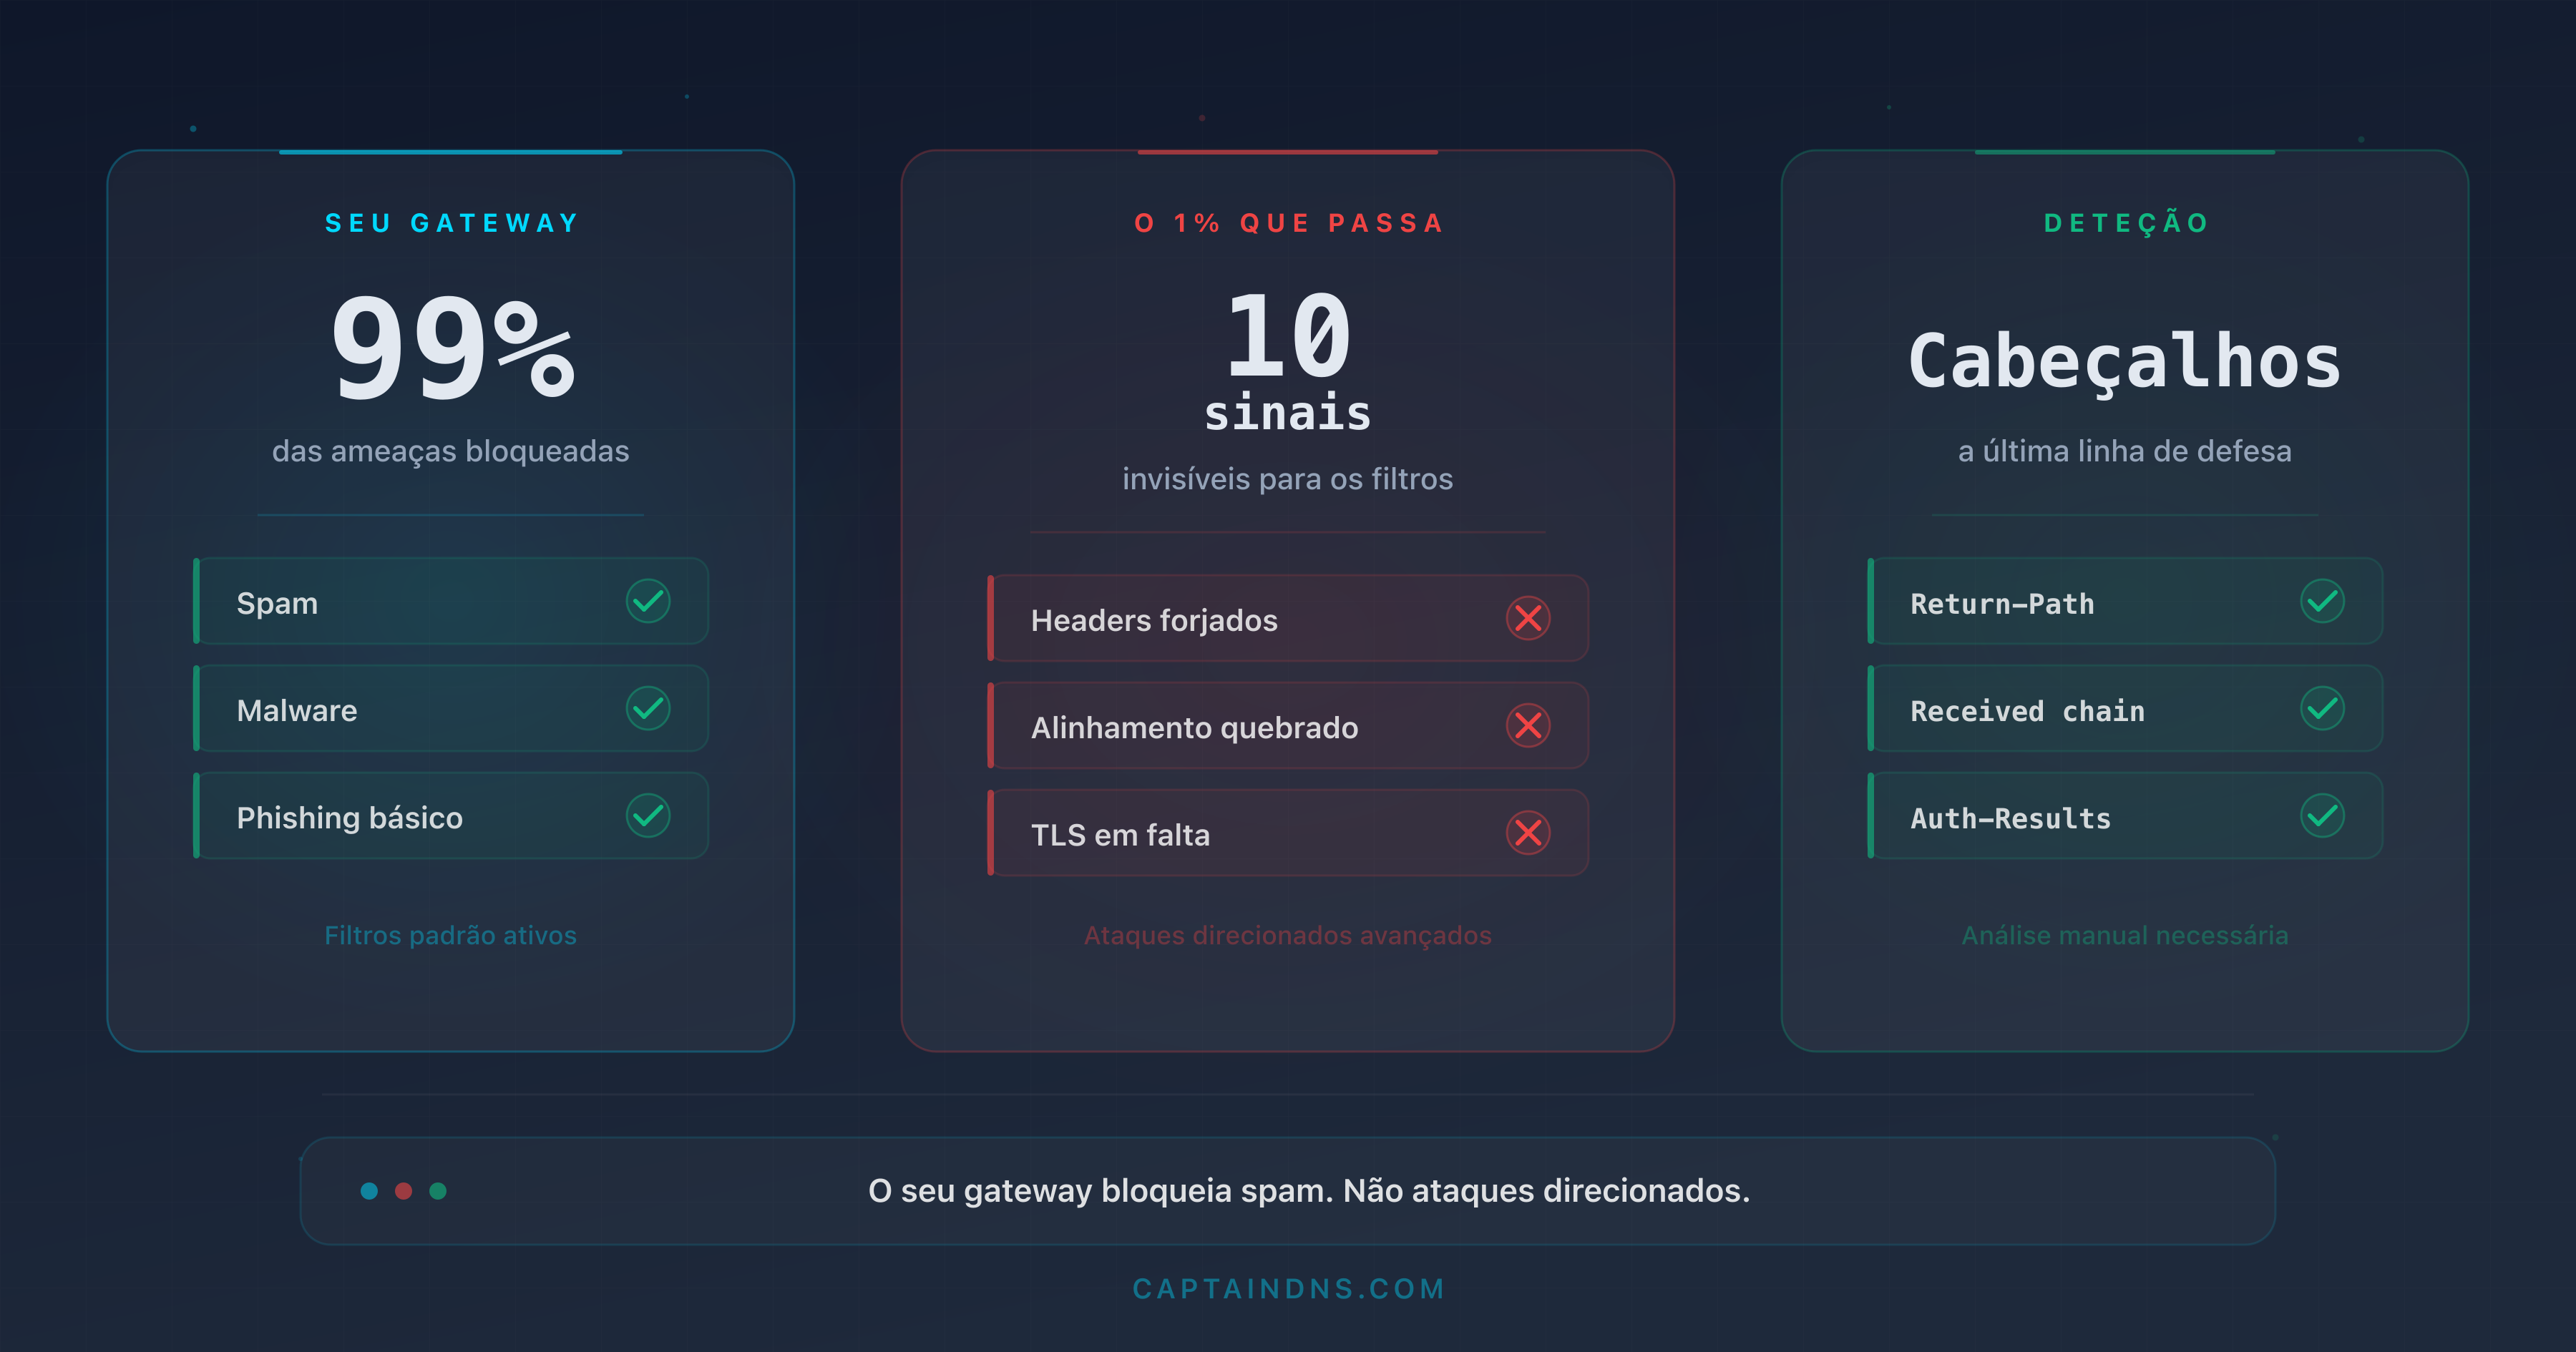
Em quinto lugar, faltam indicadores estruturais. O Verizon DBIR 2025 confirma que o email continua a ser vetor em 27% dos breaches, que o phishing representa 57% das táticas de engenharia social e 16% dos vetores iniciais. Na zona EMEA, o phishing pesa 19% dos breaches. Estes números significam que, mesmo com as defesas mais modernas (filtros EDR, sandbox de anexos, análise de URL reescritas), o phishing continua a ser um dos três vetores iniciais mais frequentes. Para aprofundar os sinais de cabeçalho, consulte Bypass de filtros de email e sinais de alerta nos cabeçalhos.
A defesa em camadas: DMARC, SPF, DKIM, BIMI
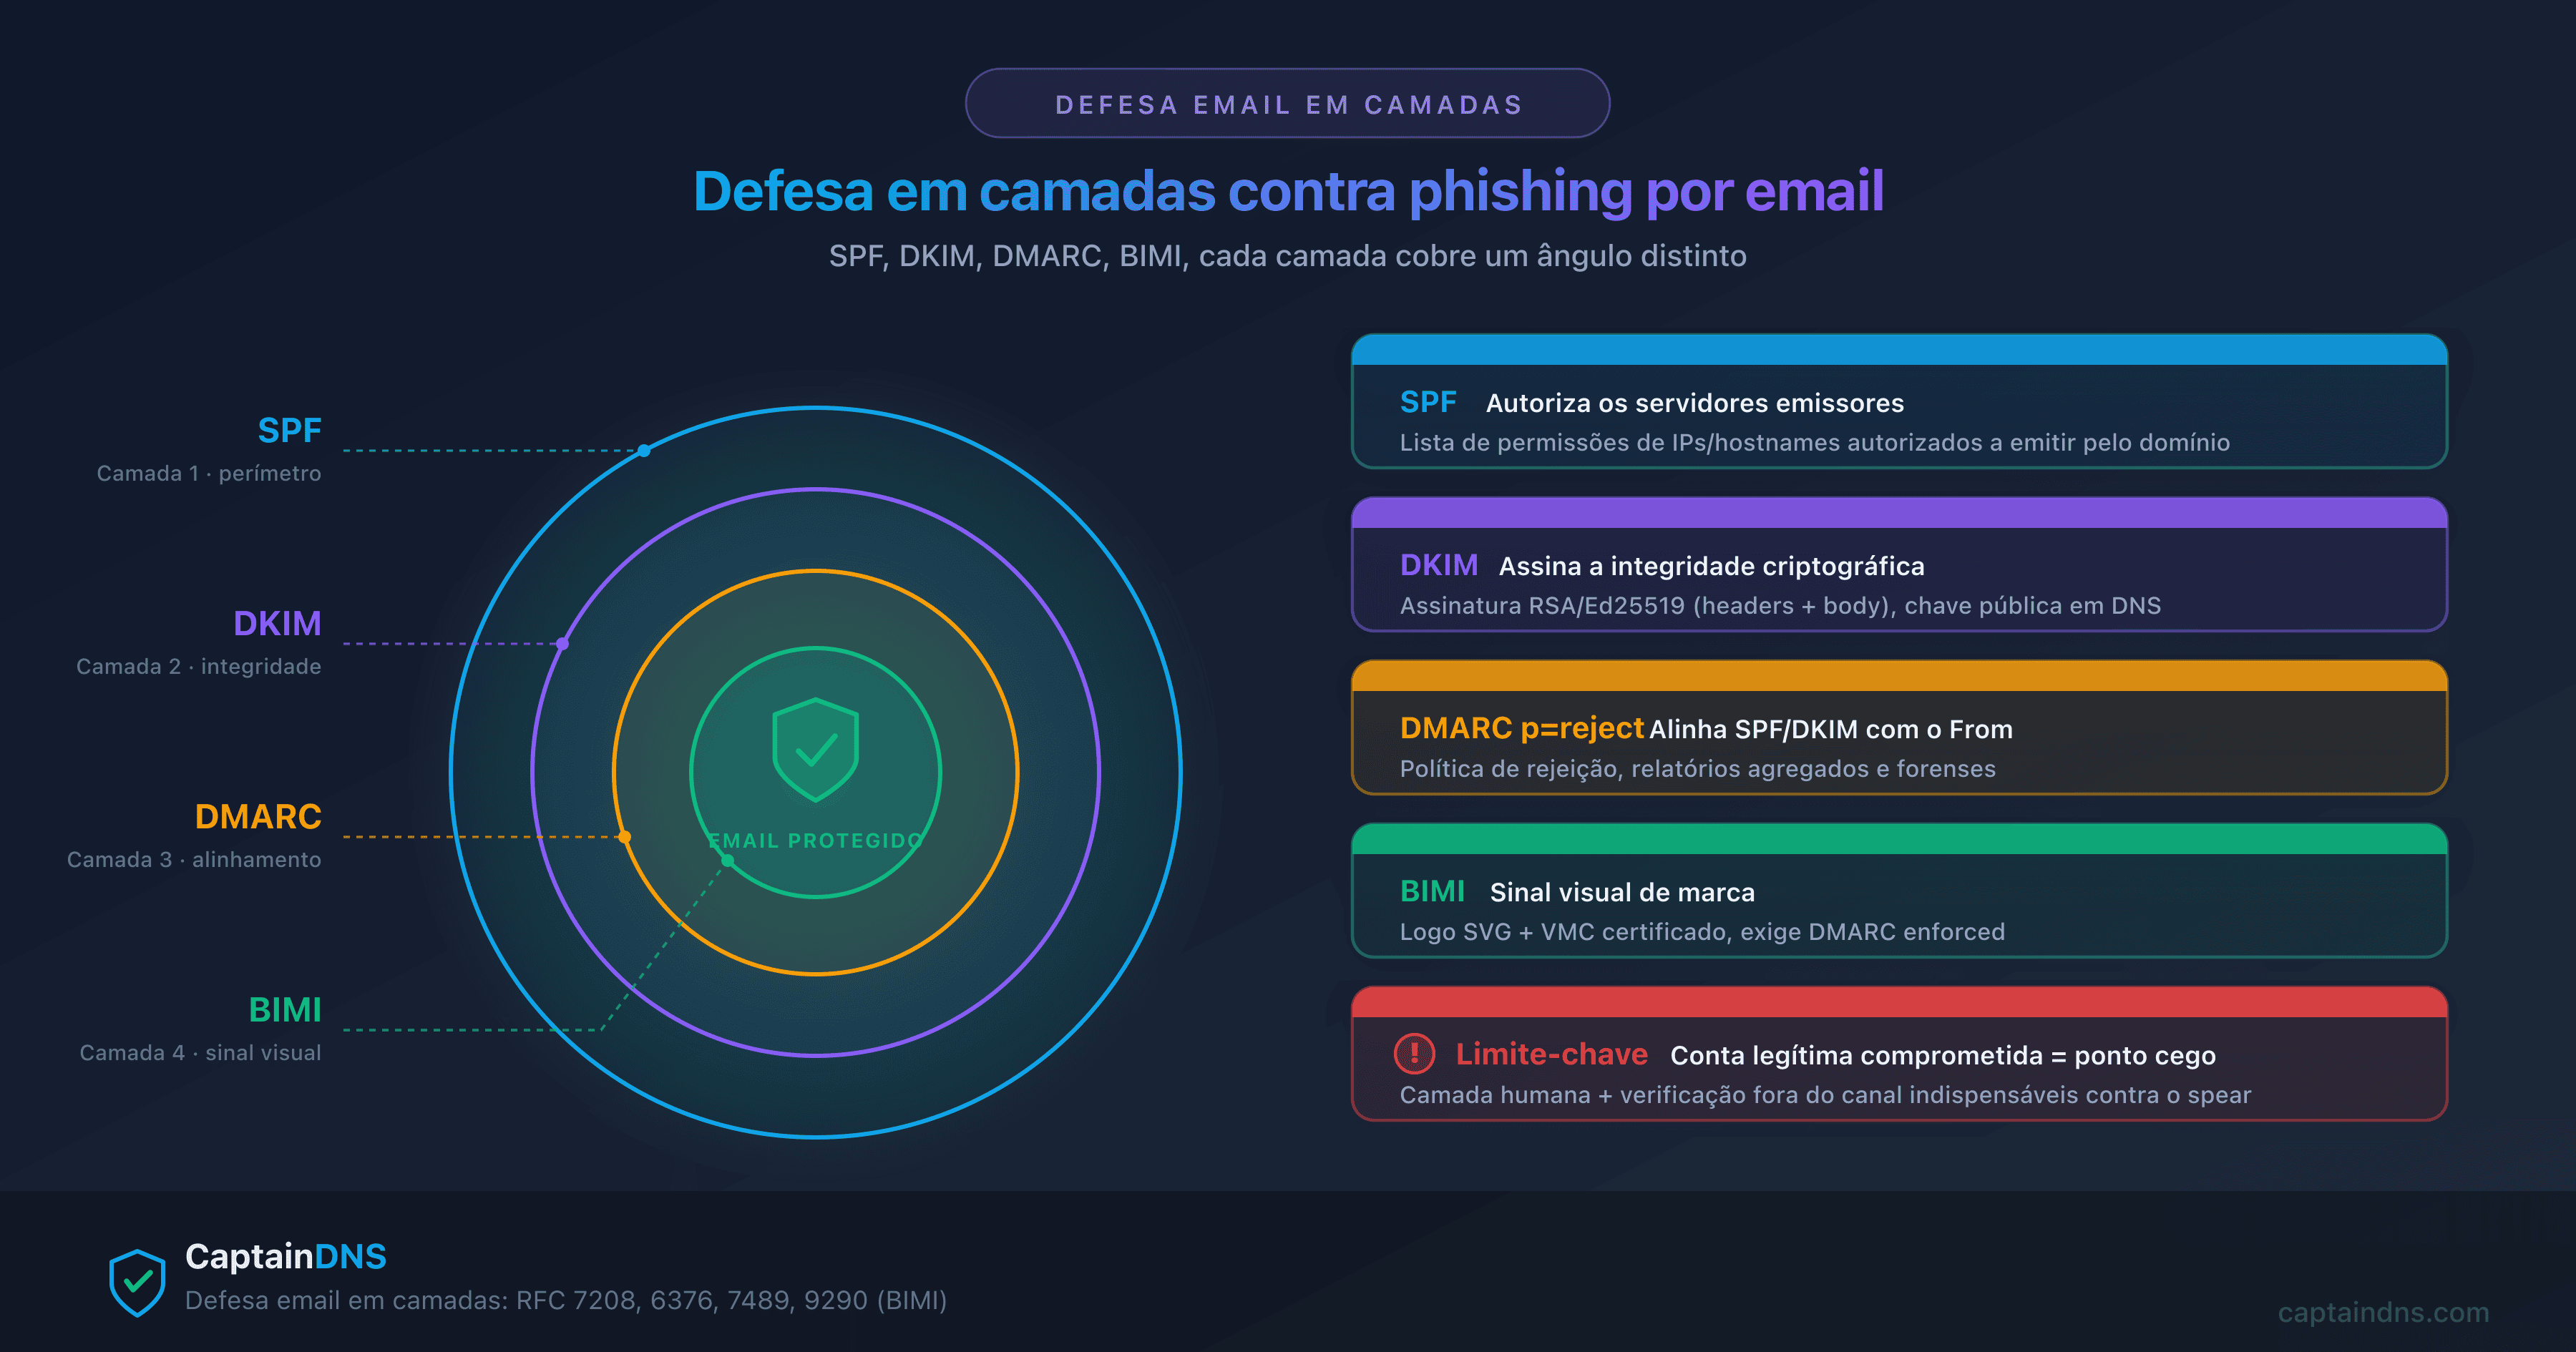
Nenhuma camada, por si só, basta contra o spear phishing. A defesa eficaz combina três famílias de controlos: autenticação do email, controlo de acesso e formação.
A autenticação do email é a base. O SPF declara os servidores autorizados a enviar em nome de um domínio. O DKIM assina criptograficamente as mensagens enviadas. O DMARC alinha os dois e indica ao destinatário uma política a aplicar em caso de falha. A política p=reject é o limiar operacional: bloqueia qualquer usurpação direta do domínio legítimo. Não trava os ataques a partir de uma conta interna comprometida, nem a usurpação através de um domínio sósia (por exemplo, captaindns-finance.com em vez de captaindns.com). Para uma visão prospetiva, consulte DMARCbis: o que muda na nova RFC.
A implementação do DMARC faz-se por patamares. A primeira etapa consiste em publicar uma política p=none, que se limita a recolher os relatórios agregados (RUA) sem impacto na entregabilidade. A segunda etapa valida que as fontes legítimas (mailing profissional, faturas, newsletters, aplicações SaaS) estão alinhadas e passam SPF/DKIM. A terceira etapa passa a p=quarantine, o que envia as mensagens não alinhadas para o spam. A quarta e última etapa passa a p=reject, que as rejeita definitivamente. Saltar diretamente para p=reject sem a fase de monitorização expõe a empresa à perda de emails legítimos.
O BIMI acrescenta um sinal visual pós-DMARC: o logótipo verificado do remetente aparece na caixa de entrada, o que ajuda os utilizadores a distinguir uma mensagem legítima de um domínio sósia. Este controlo só funciona se o DMARC já estiver em p=quarantine ou p=reject. O BIMI exige também um certificado VMC ou CMC emitido por uma autoridade de certificação reconhecida, o que acrescenta um custo anual, mas constitui uma prova de identidade visual particularmente eficaz contra os domínios sósia.
No controlo de acesso, as chaves FIDO2 neutralizam os ataques AiTM porque vinculam a autenticação ao domínio. Uma chave FIDO2 recusa-se a assinar uma asserção de autenticação para um domínio que não corresponda ao registado no momento da inscrição, o que torna inoperantes proxies como o EvilGinx2 ou o Modlishka. Na deteção, o IBM Cost of a Data Breach 2025 mede que a IA defensiva reduz em 80 dias, em média, o tempo de identificação e contenção, ou seja, cerca de 1,9 milhões USD de poupança por breach. A média global continua a ser de 241 dias para identificar e conter um comprometimento, o que deixa muita margem ao atacante para exfiltrar ou encriptar.
A formação continua a ser o investimento mais rentável. O Verizon DBIR 2025 mede uma taxa de reporte multiplicada por 4 após uma campanha de formação séria. Uma formação eficaz inclui simulações regulares (idealmente mensais), cenários variados (BEC, deepfake, AiTM, quishing) e um retorno individual pedagógico em vez de punitivo. Quanto ao quadro de análise, as técnicas mapeiam-se no MITRE ATT&CK: T1566.001 (anexo), T1566.002 (link) e T1566.003 (serviço de terceiros).
Verifique a sua configuração DMARC: use o verificador DMARC CaptainDNS para analisar a sua política, os seus relatórios e o alinhamento SPF/DKIM em poucos segundos.
Playbook: o que fazer se um spear phishing chegar à caixa de correio?
Quando um email suspeito chega a uma caixa sensível (finanças, direção, TI), a qualidade da resposta nos primeiros 30 minutos determina o desfecho. Cinco etapas estruturam um playbook mínimo e reproduzível, a integrar na documentação interna e nas sessões de formação.
- Não clicar nem responder. Guardar o email com os cabeçalhos completos (na maioria dos clientes: "Mostrar original" ou "View source"). Os cabeçalhos contêm os sinais de autenticação (SPF, DKIM, DMARC) e o caminho SMTP real. Também não reencaminhar o email em texto simples sem precauções, porque alguns clientes reescrevem os cabeçalhos no reencaminhamento e perdem as assinaturas DKIM.
- Verificar o domínio de envio. Ler o
Return-Pathe oFromnos cabeçalhos, não o nome apresentado. Comparar com os domínios legítimos conhecidos do correspondente. Verificar o alinhamento SPF/DKIM/DMARC nos cabeçalhosAuthentication-Results. Atenção aos homóglifos (caracteres Unicode visualmente semelhantes), que podem transformar umpaypal.comnum domínio sósia impercetível a olho nu. - Verificar as URL. Qualquer URL contida no email deve passar por um verificador multibase antes de qualquer clique. A verificação deve consultar várias bases de threat intelligence independentes para reduzir os falsos negativos: um domínio recente ou pouco denunciado pode faltar numa base e estar presente noutra.
- Confirmar por outro canal qualquer pedido financeiro ou sensível. Telefonar ao correspondente para um número já conhecido (lista interna, cartão de visita), não para o número indicado no email. Nos pedidos de transferência, dupla validação por um segundo responsável. A regra interna tem de ser absoluta: nenhuma exceção "por urgência", porque é precisamente essa a alavanca que o atacante explora.
- Comunicar à equipa de segurança. Usar o botão "Phishing report" do cliente de email, se existir, ou reencaminhar como anexo (
.eml) para o endereço do SOC. Não eliminar o email antes do tratamento. O SOC poderá procurar outras ocorrências nas caixas da organização, identificar os destinatários que possam ter clicado e aplicar uma resposta coordenada.
Antes de clicar num link suspeito: passe a URL pelo verificador de URL de phishing, que consulta o Google Safe Browsing, o URLhaus, o PhishTank e o VirusTotal num único pedido.
Se o clique já aconteceu, o procedimento de resposta é outro; um guia dedicado está indicado no fim do artigo, na secção "Para saber mais".
Nas organizações com mais de 50 colaboradores, este playbook deve ser documentado formalmente, testado duas vezes por ano com um exercício em escala real e acompanhado de um procedimento de escalonamento que inclua o departamento jurídico e o encarregado da proteção de dados (DPO) em caso de fuga confirmada. Nas estruturas mais pequenas, um procedimento escrito de 2 páginas entregue a cada colaborador cobre o essencial.
FAQ
Qual é a diferença entre phishing e spear phishing?
O phishing envia uma mensagem genérica a milhares de alvos; o spear phishing visa uma pessoa concreta após pesquisa OSINT. A diferença mede-se na personalização, no volume e no custo para a vítima. O BEC, subcategoria de spear, custou 2,77 mil milhões USD em 2024, segundo o FBI.
O spear phishing é ilegal?
Sim. Em França, o spear phishing enquadra-se no artigo 323-1 do Código Penal francês (acesso fraudulento a um sistema de tratamento automatizado de dados, 3 anos de prisão e multa de 100 mil euros, até 5 anos e 150 mil euros em caso de modificação ou eliminação de dados) e no crime de burla do artigo 313-1 (5 anos e 375 mil euros), com circunstâncias agravantes previstas no artigo 313-2 que podem elevar a pena para 7 anos e 750 mil euros. Em Portugal, aplicam-se a Lei do Cibercrime (Lei n.º 109/2009), que pune o acesso ilegítimo no artigo 6.º, e a burla informática e nas comunicações prevista no artigo 221.º do Código Penal. Nos Estados Unidos, aplicam-se o CFAA e as leis federais sobre fraude eletrónica.
Quem são os alvos preferenciais do spear phishing?
Os quadros dirigentes (whaling), os responsáveis financeiros (BEC, fraude do CEO), os administradores de TI (acessos privilegiados) e os responsáveis de RH (dados pessoais). O relatório ENISA 2024 identifica a administração pública como alvo n.º 1, com 19% das campanhas analisadas.
Como reconhecer um spear phishing em 2026?
O conteúdo textual já não é um indicador fiável, porque a IA produz emails sem erros. Verifique o domínio de envio real nos cabeçalhos (não o nome apresentado) e o alinhamento DMARC, e confirme por outro canal qualquer pedido financeiro ou de credenciais. Uma URL suspeita verifica-se numa ferramenta multibase.
Como prevenir o spear phishing numa empresa?
Combine DMARC em política reject com SPF e DKIM para bloquear a usurpação de domínio, dê formação aos utilizadores sobre as novas técnicas (deepfake, OSINT, IA generativa) com simulações regulares, implemente chaves FIDO2 para neutralizar o AiTM e imponha um procedimento de dupla validação por outro canal para qualquer transferência. O Verizon DBIR 2025 mede uma taxa de reporte multiplicada por 4 após formação.
O que são a fraude do CEO e o whaling?
A fraude do CEO é uma forma de BEC em que o atacante usurpa a identidade do dirigente para obter uma transferência urgente. O whaling visa, de forma mais ampla, qualquer quadro dirigente. Estes ataques ganharam força em 2024-2026 com os deepfakes de áudio e vídeo: a Arup perdeu 25 milhões USD em 2024 através de uma videoconferência com um falso CFO e falsos colegas.
O BEC é mesmo mais caro do que o phishing clássico?
Sim, e de longe. O FBI IC3 estima as perdas com BEC em 2024 em 2,77 mil milhões USD, em 21.442 incidentes, ou seja, cerca de 129.000 USD por caso. Em termos acumulados desde 2015, o BEC custou 17,1 mil milhões USD. O phishing/spoofing clássico (193.407 queixas) soma cerca de 70 milhões USD em 2024, ou seja, 40 vezes menos em perdas, apesar de ter 9 vezes mais queixas.
Glossário
- Phishing: envio massivo de emails fraudulentos genéricos a milhares de alvos; aposta no volume e no baixo custo do ataque.
- Spear phishing: ataque por email dirigido a um indivíduo identificado, após reconhecimento OSINT, com forte personalização.
- Whaling: subcategoria de spear phishing que visa os quadros dirigentes (C-level, comissão executiva).
- BEC (Business Email Compromise): ataque direcionado que usurpa a identidade de um dirigente, fornecedor ou parceiro para obter uma transferência fraudulenta ou dados sensíveis.
- CEO fraud (fraude do CEO): subcategoria de BEC em que o atacante se faz passar pelo CEO e exige uma transferência urgente.
- OSINT (Open Source Intelligence): recolha de informação a partir de fontes públicas (LinkedIn, site institucional, redes sociais, comunicados), a peça de reconhecimento do spear phishing.
- AiTM (Adversary-in-the-Middle): ataque de phishing através de um proxy transparente que interceta o cookie de sessão após uma autenticação MFA bem-sucedida.
- Deepfake phishing: variante de spear/BEC que usa voz ou vídeo sintéticos para usurpar a identidade de um dirigente em videoconferência ou por telefone.
Para saber mais
- Como reconhecer um email de phishing em 2026
- O que fazer se clicou num link de phishing
- Estatísticas de phishing 2025-2026: tendências APWG e IA
Fontes
- Verizon Data Breach Investigations Report 2025
- IBM Cost of a Data Breach Report 2025 (link na secção "O spear phishing: reconhecimento e precisão")
- FBI Internet Crime Complaint Center (IC3) 2024 Report (link na introdução)
- APWG Phishing Activity Trends Report Q1 2025 (link na secção "O phishing clássico")
- ENISA Threat Landscape 2024 (link na secção "O papel decisivo do OSINT")
- Microsoft Digital Defense Report 2024
- Anthropic Threat Report agosto de 2025 (link na secção "O papel decisivo do OSINT")
- CNN, Arup deepfake scam, maio de 2024 (link na secção "Caso Arup")