Reject Direct Send dans Exchange Online : lire Change Optics avant d'activer
Par CaptainDNS
Publié le 18 novembre 2026
Mis à jour le 18 novembre 2026
Le 16 novembre 2026, l'équipe Exchange de Microsoft a annoncé la disponibilité générale de Reject Direct Send dans Exchange Online, en préversion publique depuis avril 2025. Le réglage bloque les messages anonymes qui utilisent l'un de vos domaines acceptés comme expéditeur d'enveloppe. L'annonce change son statut et son déploiement, pas sa portée : il ne couvre pas toutes les formes d'usurpation. Sur un tenant existant, la première étape se passe dans le rapport Change Optics, pas dans PowerShell.
- Reject Direct Send est en disponibilité générale pour les tenants Exchange Online de l'environnement mondial. Il reste désactivé par défaut sur les tenants existants ; pour les nouveaux tenants, l'activation par défaut sans désactivation possible est en cours de déploiement.
- Le contrôle ne regarde que l'expéditeur d'enveloppe (
MAIL FROM), pas leFrom:visible, quel que soit l'endroit où pointe votre MX. - Avant d'activer, lisez le scénario DRS de Change Optics, un échantillon et non un inventaire complet, puis rattachez chaque expéditeur légitime à un connecteur partenaire.
Disponibilité générale et nouveaux tenants
L'annonce de Microsoft ouvre le réglage aux tenants Exchange Online de l'environnement mondial et distingue deux cas.
Dans son annonce du 16 novembre 2026, Microsoft indique déployer l'activation par défaut de Reject Direct Send pour les nouveaux tenants Exchange Online, sans possibilité de désactivation. Selon Microsoft, ce déploiement est en cours à la date de publication de l'annonce, et aucune date de fin n'est donnée. Sur un tenant neuf où l'activation est appliquée, le réglage ne se coupe pas : une application qui y envoie en Direct Send devra passer par un connecteur partenaire.
Pour les tenants existants, le réglage reste désactivé par défaut et son activation demeure volontaire. Microsoft précise qu'il n'est pas disponible pour l'instant dans les environnements GCC High et DoD.
MAIL FROM seulement, quel que soit le MX
Pour Microsoft, Direct Send désigne l'envoi vers les boîtes hébergées d'une organisation Exchange Online, depuis des équipements sur site, des applications ou des services cloud tiers, avec un domaine accepté de cette organisation. Aucune authentification n'est demandée : le message ressemble à un courrier anonyme venu d'Internet, à son domaine d'expéditeur près.
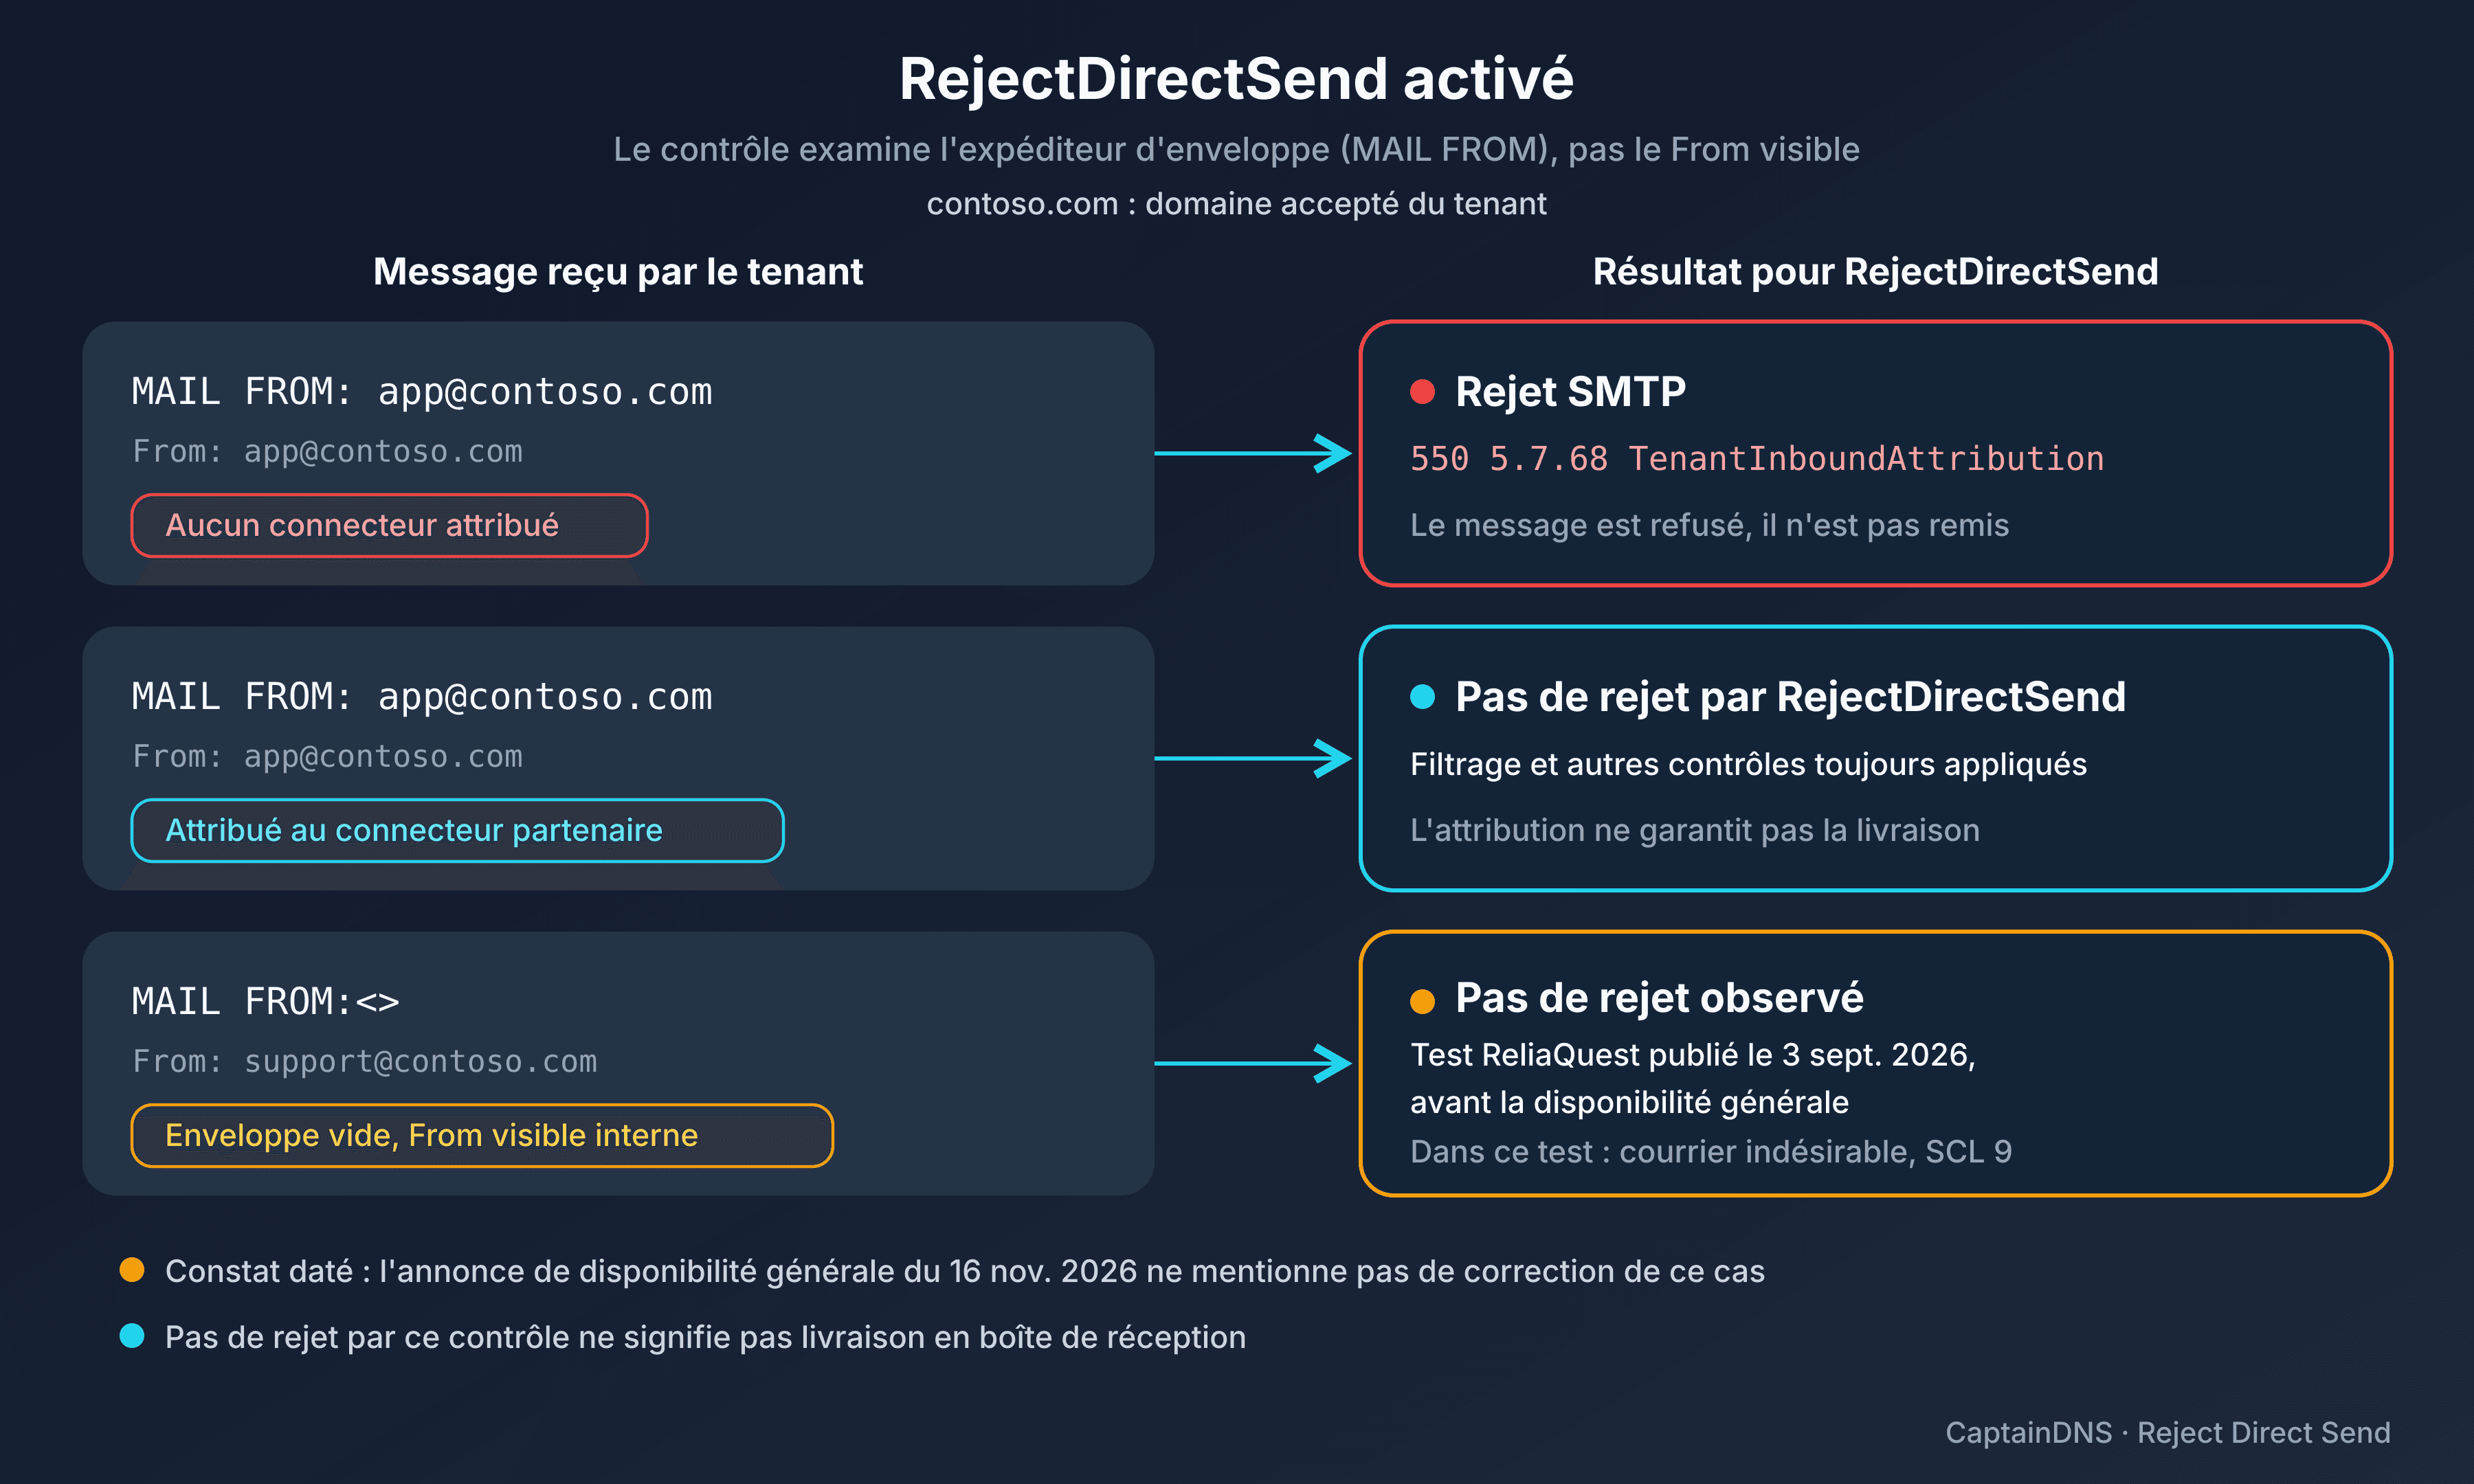
Une fois activé, Reject Direct Send bloque ces messages anonymes. Les règles précisées par Microsoft :
- Seule l'adresse
P1 MAIL FROM, l'expéditeur d'enveloppe, est évaluée. L'en-têteP2 From, celui que lit le destinataire, n'est pas vérifié. - « Anonyme » signifie que le message n'est attribué à aucun connecteur de flux de messagerie.
- Les sous-domaines sont inclus si le domaine accepté a l'option « Accept mail for all subdomains » (
MatchSubDomains = True). - Le contrôle fonctionne quel que soit l'endroit où pointe votre enregistrement MX.
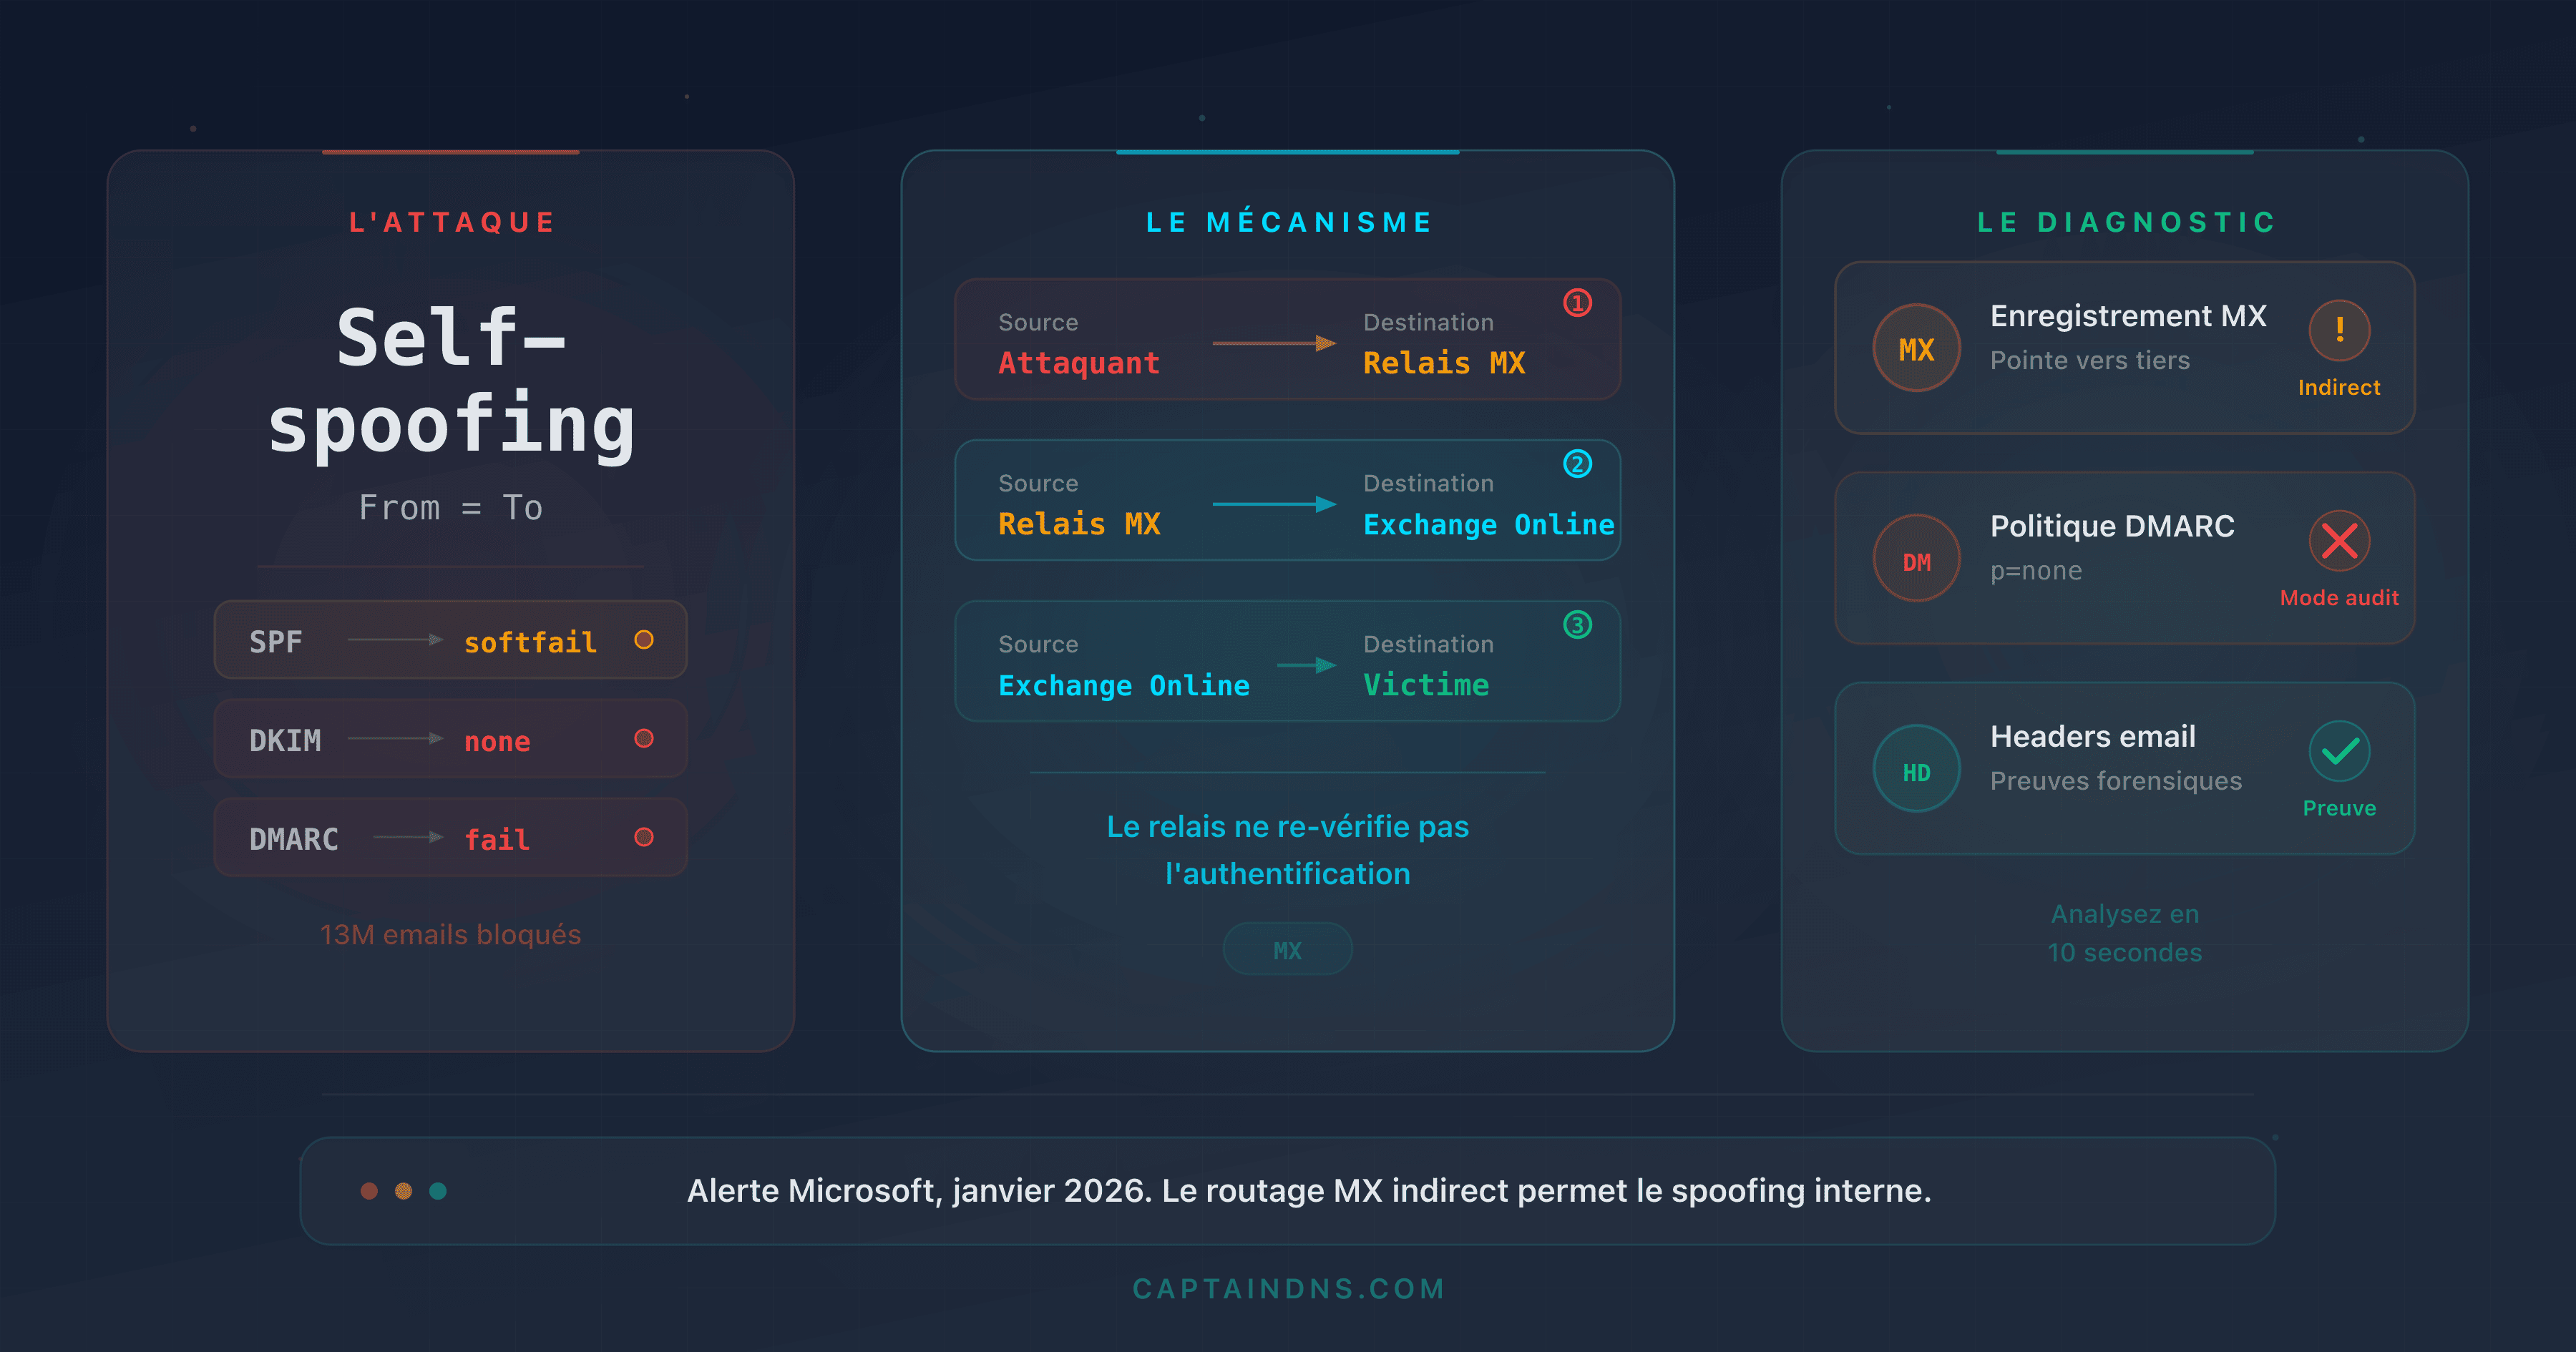
Un MX vers une passerelle tierce ne modifie donc pas ces critères : le contrôle examine le domaine du MAIL FROM et l'attribution du message à un connecteur. Microsoft le présente comme une couche de protection parmi d'autres : l'usurpation d'un domaine qui ne vous appartient pas n'est pas du Direct Send et reste traitée par les protections anti-usurpation existantes. Ce rejet SMTP se distingue aussi des verdicts d'authentification et de filtrage, comme l'authentification composite de Microsoft 365.
Avant d'activer : lire Change Optics et vérifier les connecteurs
Pour un tenant existant, l'annonce donne cet ordre :
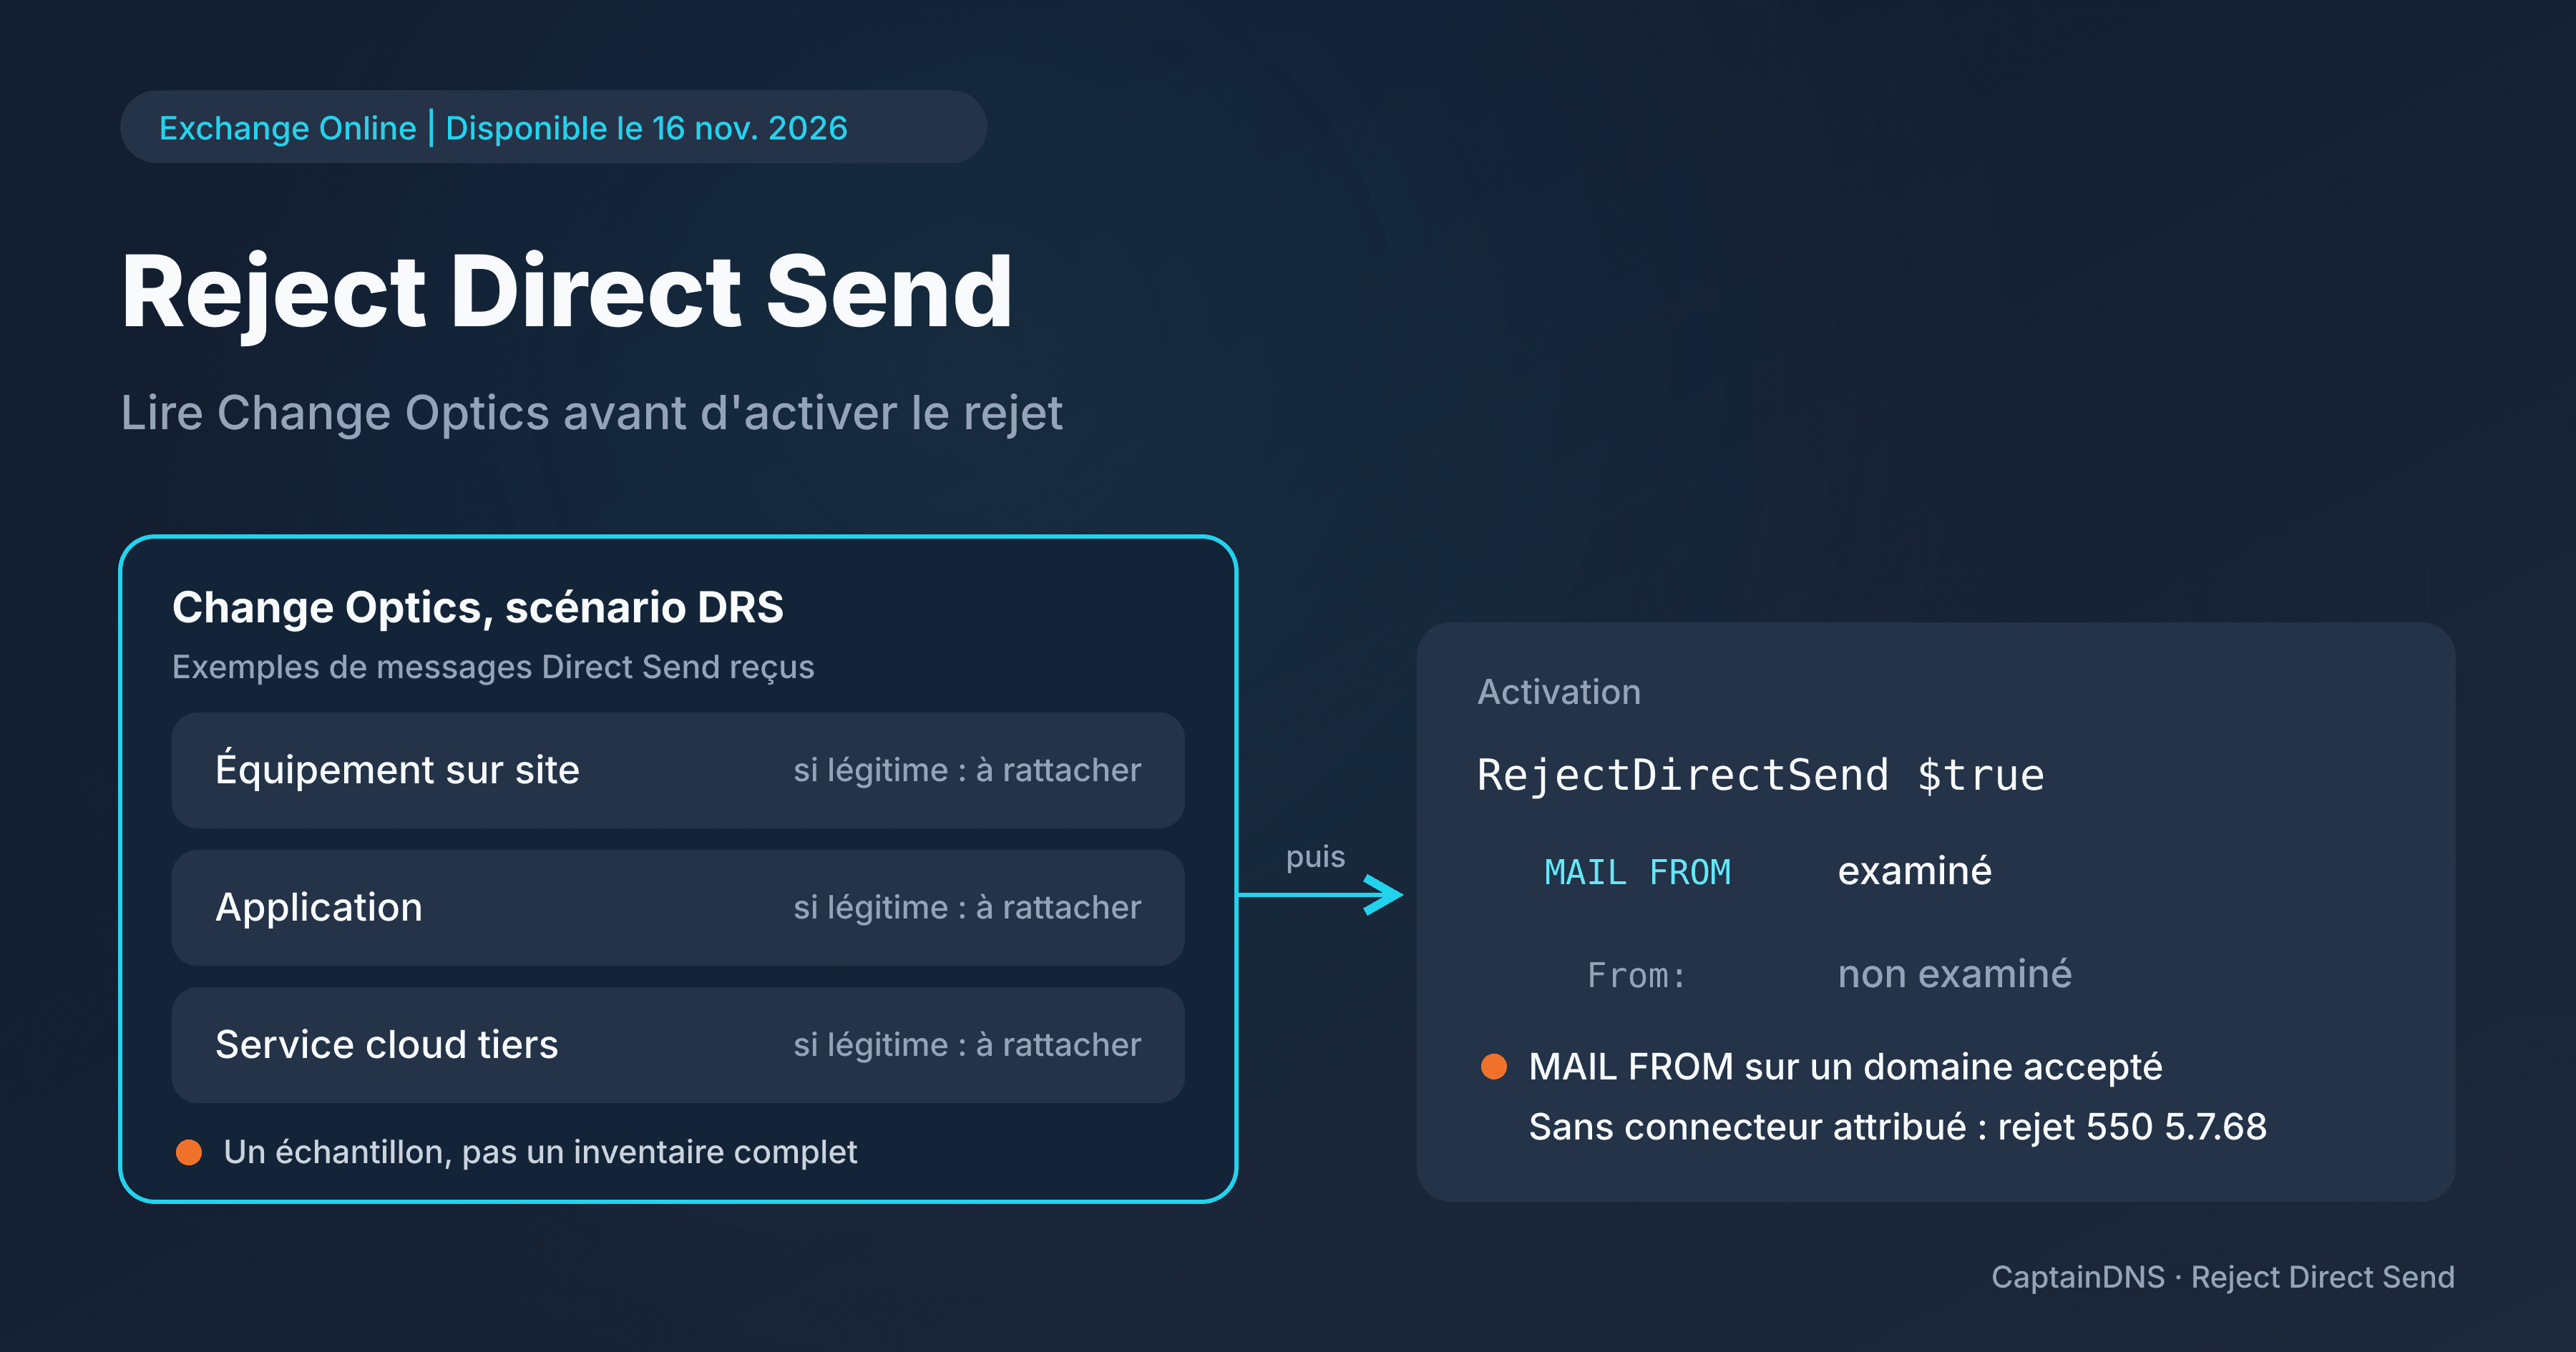
- Dans le centre d'administration Exchange (EAC), ouvrez Reports > Mail flow > Change Optics Report, scénario DRS (Direct Send traffic). Il montre des exemples de messages Direct Send reçus par votre organisation.
- Examinez ces échantillons. D'après l'annonce de Change Optics du 19 octobre 2026, la page Details s'exporte (l'export ne reprend que les lignes chargées dans le tableau) et Message Trace donne le détail d'un message.
- Recoupez avec vos équipements, applications et services tiers, et avec les sources déclarées dans les SPF de vos domaines, que Microsoft cite comme un autre bon point de départ. Un SPF dit qui est autorisé à envoyer, pas qui envoie réellement, et il n'exempte aucune source de Reject Direct Send.
- Pour chaque expéditeur légitime, créez un connecteur entrant partenaire qui correspond à son certificat TLS (recommandé par Microsoft) ou à ses adresses IP d'envoi.
- Vérifiez que les messages de chaque partenaire sont bien attribués au connecteur, par exemple avec la commande ci-dessous.
Get-MessageTraceV2 -MessageId "<message ID>" | Get-MessageTraceDetailV2 | Format-List
Change Optics ne liste pas tout. Selon l'annonce de Microsoft du 19 octobre, le rapport affiche un échantillon de messages : il sert à repérer des schémas d'envoi à examiner, pas de traçage exhaustif. Un scénario DRS sans exemple problématique ne prouve pas l'absence de flux légitimes, surtout occasionnels : un rapport mensuel, une alerte rare.
Activer et comprendre le rejet 550 5.7.68
Une fois les expéditeurs légitimes rattachés, un administrateur doté du rôle Organization Configuration active le réglage :
Set-OrganizationConfig -RejectDirectSend $true
Selon Microsoft, la propagation dans le service prend jusqu'à 30 minutes. Pour lire la valeur en cours :
Get-OrganizationConfig | Format-List RejectDirectSend
Un message refusé reçoit cette réponse :
550 5.7.68 TenantInboundAttribution; Direct Send not allowed for this organization from unauthorized sources
Une application légitime qui reçoit ce code envoie avec l'un de vos domaines sans être attribuée à un connecteur : revoyez son connecteur partenaire, puis l'attribution dans Message Trace. La valeur True confirme que le réglage est actif, pas que vos applications passent : vérifiez ensuite que leurs messages arrivent, attribués à leur connecteur.
Renvois sans SRS et limite de l'enveloppe vide
Microsoft signale un problème connu. Un membre de votre organisation écrit à un tiers qui renvoie le message vers vous ; si le fournisseur de ce tiers ne gère pas le Sender Rewriting Scheme (SRS), le message revient avec votre adresse d'expéditeur d'origine. Ces messages échouent déjà au SPF. Avec Reject Direct Send activé et sans connecteur partenaire, ils seront rejetés.
Dans un test publié le 3 septembre 2026 sur son propre tenant, ReliaQuest a observé qu'un message avec une enveloppe vide, MAIL FROM:<>, échappait au rejet RejectDirectSend malgré un From: visible interne, alors que le même message avec un MAIL FROM sur le domaine accepté était refusé en 550 5.7.68. Le message avait été livré dans les indésirables, avec un SCL (niveau de confiance anti-spam attribué par Microsoft) de 9, le plus élevé, et un échec DMARC. ReliaQuest décrit une limite de portée du contrôle, pas une vulnérabilité logicielle Microsoft.
L'annonce de disponibilité générale précise toujours que seul le MAIL FROM est examiné et n'annonce aucune correction du cas de l'enveloppe vide : rien ne permet donc de le considérer comme couvert.
L'enveloppe vide sert aussi aux notifications de non-remise : ReliaQuest prévient que bloquer tous les messages MAIL FROM:<> pourrait perturber des flux légitimes, et recommande de chercher ceux dont le From: porte l'un de vos domaines acceptés. Dans ses tests, un connecteur entrant restreint aux adresses IP approuvées, distinct du simple connecteur partenaire qui rattache une source légitime, a bloqué toutes les tentatives Direct Send, quelle que soit l'enveloppe.
Le From: visible relève de DMARC : alignez SPF ou DKIM, puis passez à une politique de rejet une fois les flux légitimes validés (voir la politique DMARC et alignement des expéditeurs). ReliaQuest conseille aussi de revoir les exceptions de filtrage : expéditeurs et domaines autorisés, Tenant Allow/Block List, règles de flux qui fixent le SCL. Dans l'un des cas étudiés par ReliaQuest, un message classé hameçonnage à haut niveau de confiance a atteint la boîte de réception parce que l'adresse usurpée figurait parmi les expéditeurs autorisés. Ni p=reject ni RejectDirectSend ne garantissent qu'un message usurpé ne sera jamais livré.
Guides connexes
- Envoi depuis un alias Exchange Online : chaque domaine accepté devient un domaine d'expédition, autre réglage Exchange Online lié aux domaines acceptés : il concerne l'envoi depuis les alias, pas le blocage des messages anonymes entrants.
Sources
- Microsoft Exchange Team Blog : Reject Direct Send now Generally Available in Exchange Online (16 novembre 2026)
- Microsoft Exchange Team Blog : The Change Optics Report is now Generally Available in Exchange Online (19 octobre 2026)
- ReliaQuest Threat Research : Threat Spotlight: One Blank Field Bypasses Direct Send Control (3 septembre 2026)