Filtración de DigiCert: tus certificados siguen siendo válidos, cuidado con las renovaciones falsas
Por CaptainDNS
Publicado el 6 de noviembre de 2026
Actualizado el 6 de noviembre de 2026
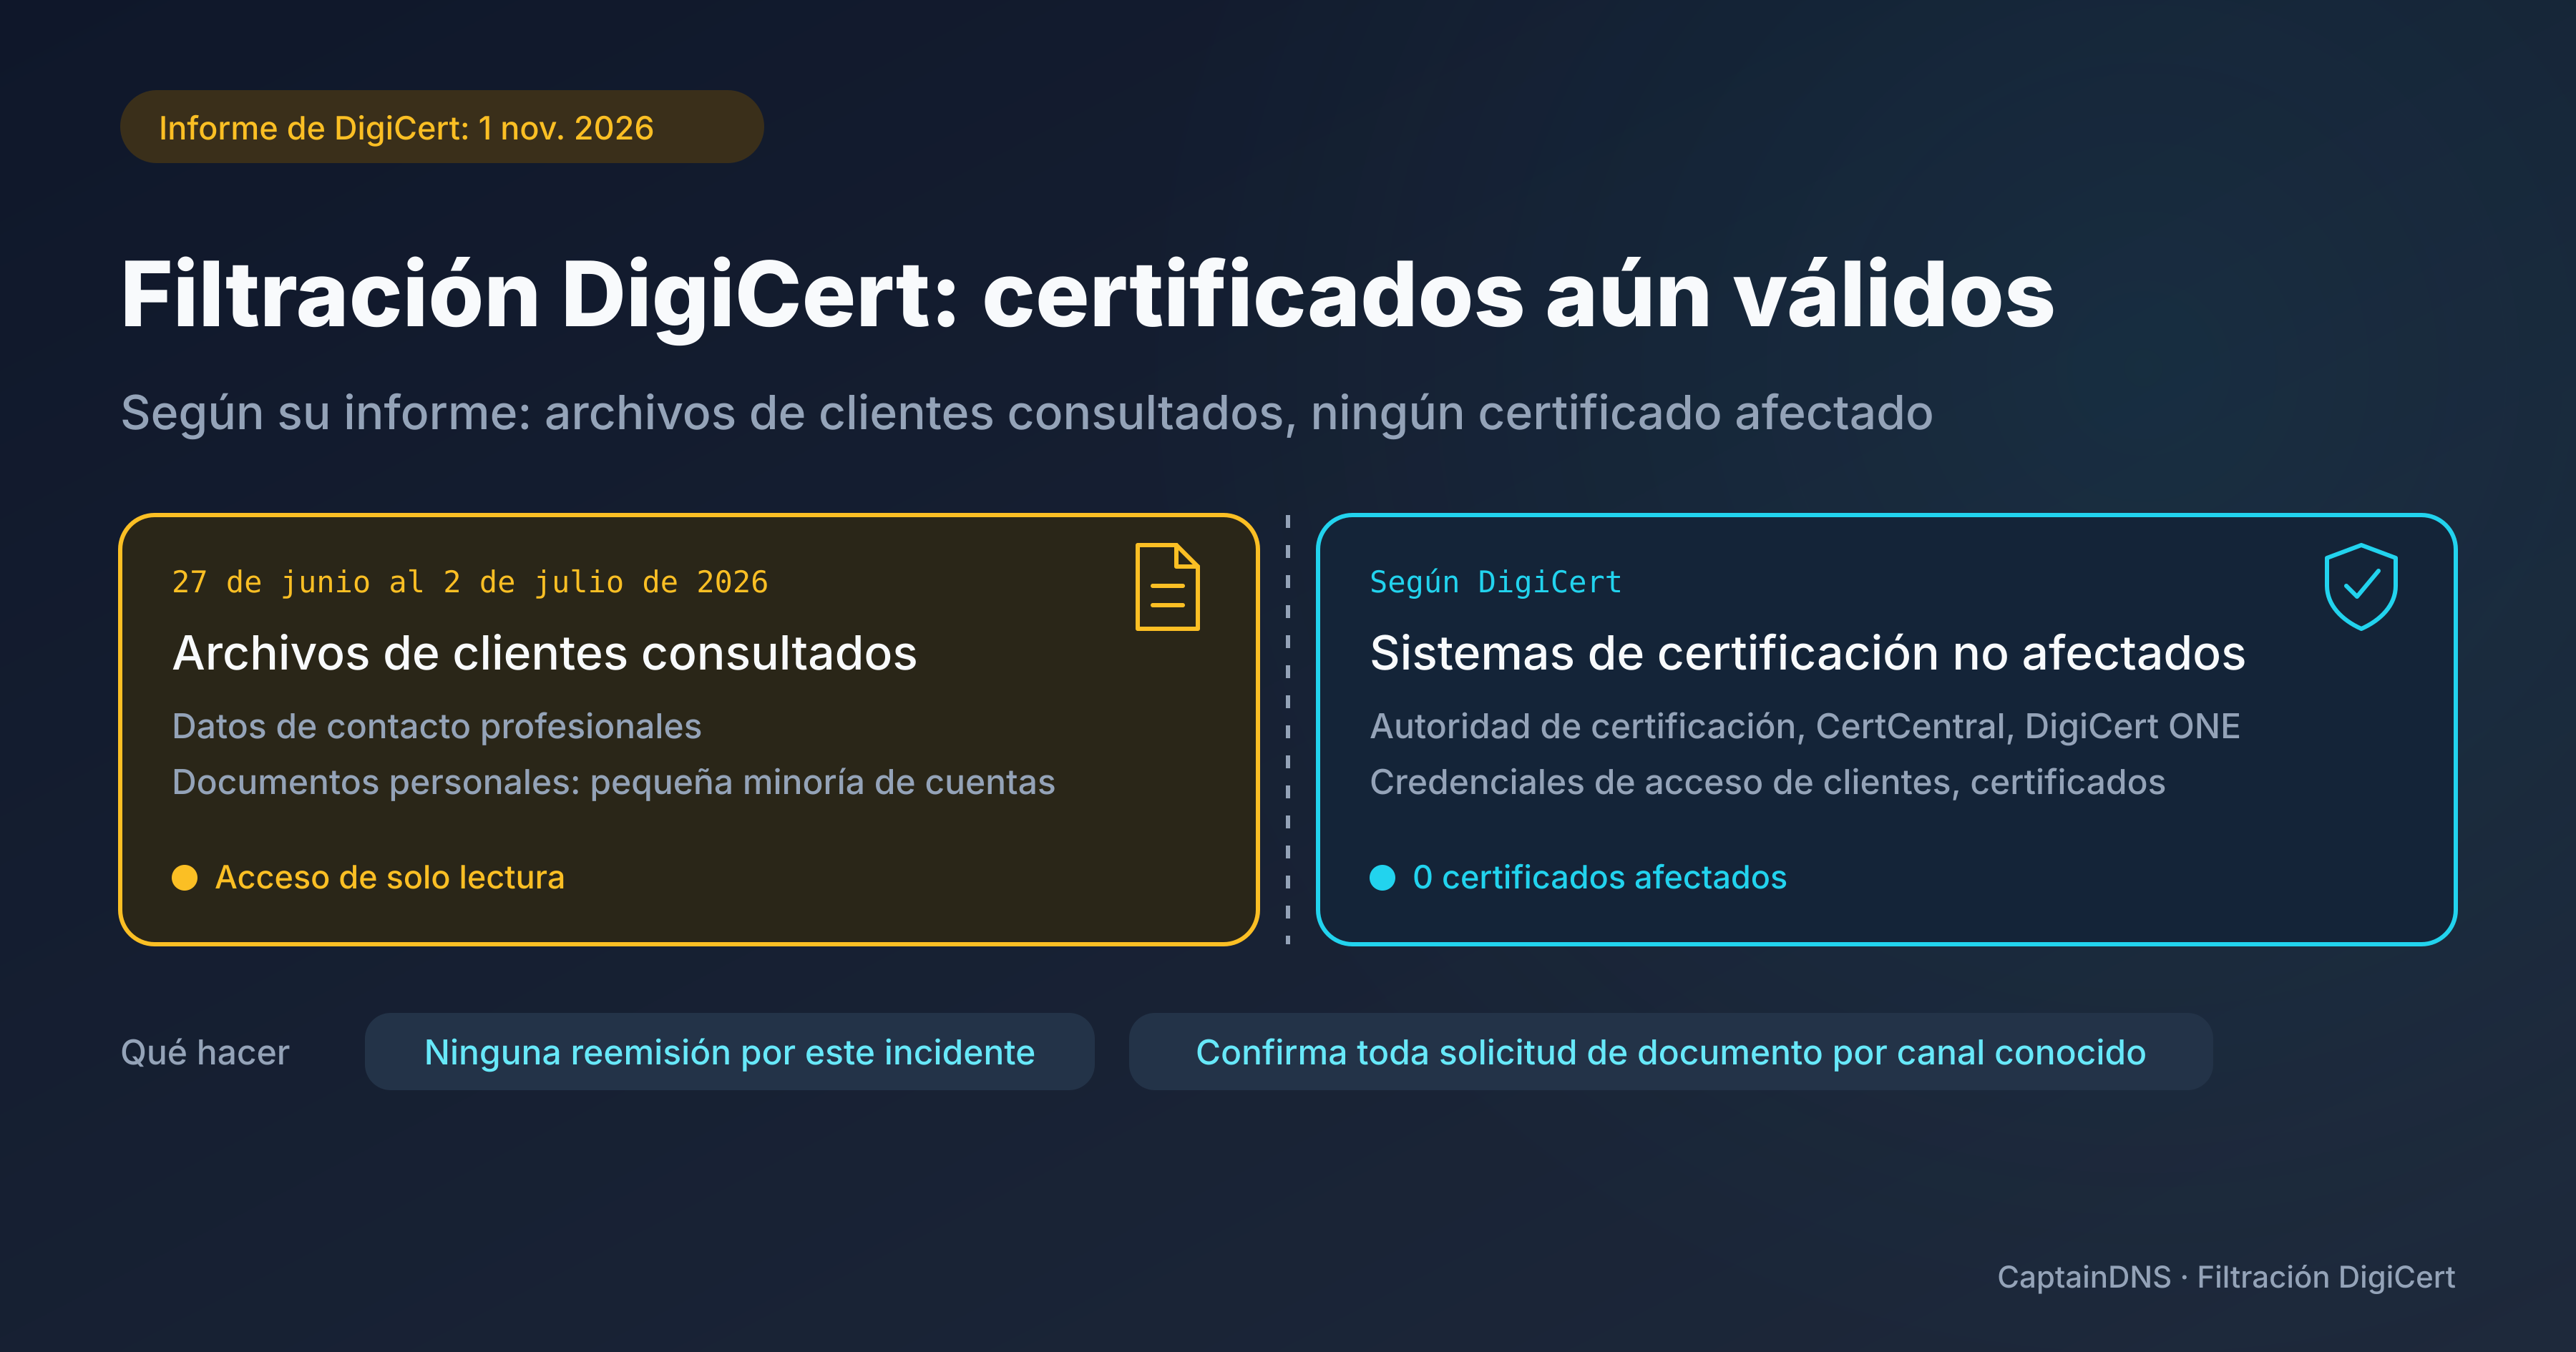
Situación a 6 de noviembre de 2026: DigiCert publicó el 1 de noviembre el informe completo de un incidente en un sistema interno. Se consultaron sin autorización datos archivados que habían aportado sus clientes. Según la empresa, sus certificados siguen siendo seguros, válidos y de confianza. Así que no hay nada que reemitir por este incidente, pero las solicitudes de documentos recibidas por email merecen prudencia.
- Según el informe de DigiCert, se consultó una pequeña parte de los archivos de clientes: principalmente datos de contacto profesionales y, en una pequeña minoría de cuentas de clientes, documentos personales, entre ellos documentos de identidad.
- Según DigiCert, ningún certificado está afectado: no hay que reemitir ningún TLS, VMC o CMC por este incidente.
- Consejo de CaptainDNS: no envíes ningún documento de identidad ni sigas un enlace de revalidación recibido por email sin una verificación independiente.
Qué ha pasado en DigiCert
El 4 de febrero de 2025, durante una migración de infraestructura, DigiCert sacó este sistema de archivo de un segmento de red reservado a la VPN. El sistema quedó accesible desde el exterior, sin que fuera intencionado. Una función de registro prevista para otros usos también quedó disponible allí por error. Las cuentas creadas por esa vía escapaban a la autenticación multifactor (MFA) que DigiCert exige en otros casos y, aunque eran de solo lectura, tenían acceso a datos archivados.
Por tanto, el sistema estaba expuesto desde febrero de 2025, pero la investigación de DigiCert sitúa el acceso a los datos entre el 27 de junio y el 2 de julio de 2026.
DigiCert detectó la accesibilidad externa en junio de 2026 y desplegó una corrección de autorización el 2 de julio, sin saber en ese momento que se habían consultado archivos. Empezó a sospechar de ese acceso el 12 de octubre y lo confirmó el 19 de octubre, calificándolo de evento que debía notificarse. Le siguieron un informe preliminar el 20 de octubre y el informe completo el 1 de noviembre.
¿Qué datos se consultaron?
Según DigiCert, el incidente solo afecta a una pequeña proporción de los datos archivados. En su mayoría son datos de contacto profesionales: nombres, direcciones de email profesionales, números de teléfono y direcciones profesionales.
Una pequeña minoría de cuentas de clientes incluía además documentos personales aportados por el cliente: permiso de conducir, pasaporte, factura de servicios públicos u otro documento con nombre y dirección. Entre ellos hay, por tanto, documentos de identidad, pero no solo.
El informe no da cifras de las cuentas ni de las personas afectadas. Un tercero pidió esas cifras el 5 de noviembre en el expediente público del incidente de DigiCert en Mozilla; a 6 de noviembre, DigiCert no había respondido sobre este punto.
¿Hay que reemitir un certificado TLS, VMC o CMC?
No por este incidente, según la información publicada por DigiCert. Su informe indica que los servicios de autoridad de certificación, CertCentral y DigiCert ONE no se vieron afectados, y que las credenciales de acceso de los clientes y los certificados emitidos por DigiCert siguen siendo seguros, válidos y plenamente de confianza. Contabiliza cero certificados afectados y precisa que los clientes no tienen que hacer nada con sus certificados activos.
El acceso en cuestión no permitía modificar los datos del sistema de archivo, ni aprobar una validación, ni emitir un certificado. DigiCert afirma también haber revisado los registros de su autoridad y de sus validaciones: ninguna validación, emisión o revocación aparece en ellos asociada a esa cuenta.
El informe no nombra los VMC ni los CMC. Que sigan siendo de confianza se deriva de su declaración general sobre los certificados emitidos por DigiCert, no de una frase dedicada a estos dos productos. Estas conclusiones siguen siendo las de DigiCert, en un expediente de incidente todavía abierto a 6 de noviembre. Para elegir y desplegar estos certificados, consulta nuestra guía de certificados VMC y CMC para BIMI.
Tus renovaciones siguen sus plazos normales. Si un certificado debe revocarse por otro motivo, hazlo como estaba previsto. Queda la cuestión de los datos: un pasaporte o un permiso consultado por un tercero es un problema para la persona afectada, y ninguna reemisión de certificado lo cambia.
¿Qué hacer ante un email de renovación?
Identifica internamente quién ha aportado documentos a DigiCert y avisa primero a esas personas. Haberlos aportado no significa que esos documentos formen parte de los datos consultados.
El siguiente consejo es de CaptainDNS, no de DigiCert, cuyo informe no menciona ninguna campaña de phishing. Nuestro razonamiento: unos datos de contacto profesionales exactos harían más creíble un email de renovación falso. Ante un mensaje inesperado que reclama un justificante o propone un enlace de revalidación, no envíes el documento ni sigas el enlace. Abre el portal desde la dirección que sueles usar, o contacta con el soporte por un canal que ya conozcas, para confirmar la solicitud y la forma de enviar el documento.
Una solicitud de documentos puede ser legítima. Compruébala por otro canal, sin rechazar por principio cualquier revalidación. Para otras señales de alerta, mira cómo reconocer un email de phishing.
Por qué esto no es otro eMudhra
En el incidente de eMudhra y los certificados que había que sustituir, unas autoridades intermedias tenían claves débiles, Chrome retiró de su almacén la raíz emSign ECC Root CA - G3 y había certificados que sustituir. En DigiCert se consultaron archivos de clientes, y el informe no cuenta ningún certificado afectado. Por eso el reflejo de octubre de sustituir certificados no se aplica aquí.
FAQ
¿Tengo que sustituir mi certificado TLS de DigiCert?
No por este incidente: según DigiCert, ningún certificado está afectado y no hace falta ninguna acción para los certificados activos. Los plazos normales de renovación siguen vigentes.
¿Mi VMC o CMC de DigiCert sigue siendo válido?
Sí, según la declaración general de DigiCert sobre los certificados que ha emitido. El informe no nombra los VMC ni los CMC, pero no hace falta sustituirlos por este incidente.
¿Ha quedado expuesto necesariamente mi documento de identidad?
No. El informe no dice que estén afectados todos los clientes ni todos los documentos: habla de una pequeña proporción de los archivos y de una pequeña minoría de cuentas de clientes con documentos personales. Para conocer tu caso, pregunta a DigiCert por un canal oficial que ya conozcas.
¿Debo volver a enviar un documento de identidad tras un email de revalidación?
No basándote solo en el mensaje. Confirma primero la solicitud en el portal habitual o por un canal de soporte que ya conozcas y, después, envía el documento si la solicitud es legítima.
Fuentes: informe completo de DigiCert del 1 de noviembre de 2026 (ticket de Mozilla 2084460), pregunta de un tercero del 5 de noviembre de 2026 en el mismo ticket y, para la comparación con eMudhra, artículo del blog Chrome Security del 20 de octubre de 2026.