eMudhra abandona los certificados TLS: revisa el tuyo antes del 27 de octubre
Por CaptainDNS
Publicado el 23 de octubre de 2026
Actualizado el 23 de octubre de 2026
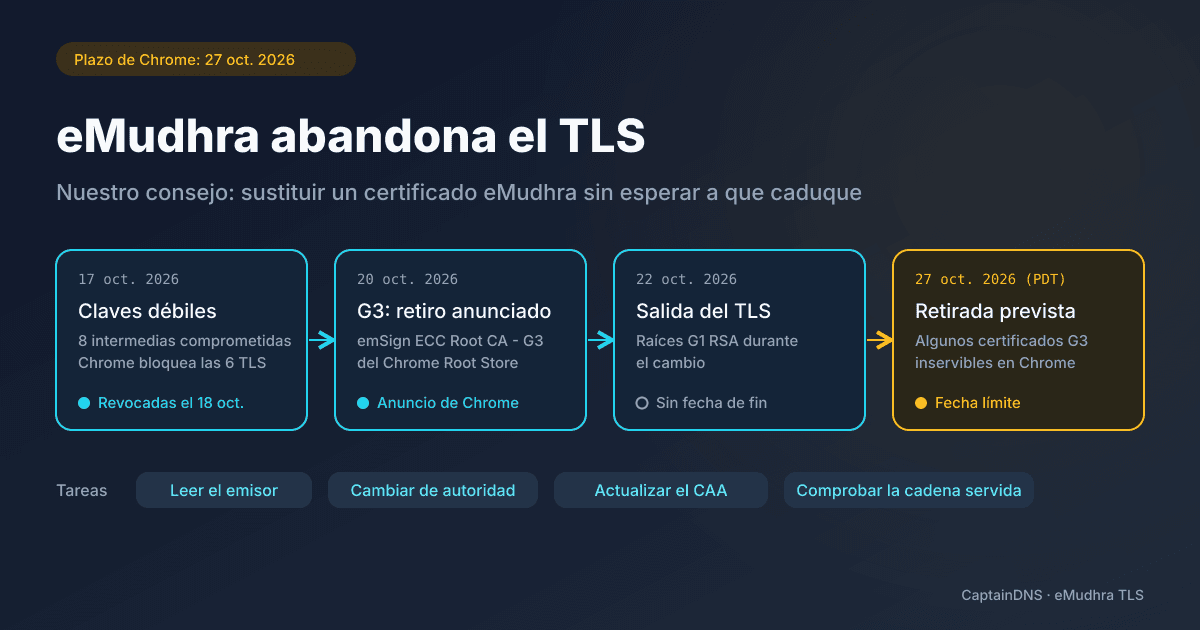
El 22 de octubre de 2026, la autoridad de certificación eMudhra, con sede en Bengaluru, anunció que abandona el mercado mundial de certificados TLS. Dos días antes, Chrome había anunciado la retirada de la raíz emSign ECC Root CA - G3 de eMudhra, prevista para el martes 27 de octubre de 2026. Si tu sitio sirve un certificado emitido por eMudhra, sustitúyelo ahora.
- El 17 de octubre de 2026, un investigador informó de que ocho autoridades intermedias de eMudhra tenían claves privadas generadas con una aleatoriedad insuficiente. Chrome bloqueó esa misma noche las seis que se usaban para TLS. Según eMudhra, ninguna de las ocho había emitido un certificado de entidad final.
- Chrome retira la raíz emSign ECC Root CA - G3 de su almacén raíz la mañana del martes 27 de octubre de 2026, hora del Pacífico. A partir de entonces, certificados legítimos que dependen de ella dejarán de funcionar en Chrome.
- eMudhra abandona el mercado mundial de certificados TLS. Más allá de lo que exige Chrome para G3, te aconsejamos sustituir cualquier certificado TLS emitido por eMudhra por uno de otra autoridad, sin esperar a que caduque.
Qué ha pasado
El sábado 17 de octubre de 2026 a las 18:05 UTC, el programa raíz de Chrome recibió el aviso de un investigador de seguridad: las claves privadas de ocho autoridades intermedias de eMudhra se habían generado con una aleatoriedad insuficiente. Con ellas, cualquiera podía fabricar, para cualquier sitio, un certificado HTTPS aceptado por los clientes que aún confiaban en esas autoridades. Según Scott Helme, estas ocho intermedias (seis para TLS y dos para firma de código) databan de abril de 2025 y habían recibido en mayo de 2025 una firma cruzada de la raíz AAA Certificate Services de Sectigo.
A las 19:45 UTC, Chrome publicó una actualización de CRLSet, que bloquea las claves públicas de las seis intermedias TLS sin necesidad de actualizar ni reiniciar el navegador. Firefox las bloqueó mediante OneCRL unas horas después, según Scott Helme. eMudhra afirma haber revocado las autoridades afectadas en las 14 horas siguientes al descubrimiento y asegura que no emitieron ningún certificado de entidad final. Por su parte, Chrome indica que ningún certificado TLS que remontara a las seis intermedias TLS figuraba en los registros de Certificate Transparency antes del bloqueo.
El 20 de octubre, Chrome retiró de su almacén raíz (Chrome Root Store) la raíz que había firmado las intermedias TLS: emSign ECC Root CA - G3. La retirada debería llegar a todos los dispositivos que se apoyan en ese almacén la mañana del martes 27 de octubre de 2026, hora del Pacífico (PDT), y antes en Chrome Canary y Chrome Beta. Chrome advierte de que certificados legítimos que remontan a esta raíz dejarán de funcionar en su navegador. Ese mismo día, Mozilla anunció en su ticket de incidente que retiraba con urgencia su confianza a emSign ECC Root CA - G3, pero no, por ahora, a emSign Root CA - G1.
El 22 de octubre, el consejo de administración de eMudhra decidió abandonar voluntariamente el mercado mundial de certificados SSL/TLS, que según la empresa representa en torno al 1 % de su facturación. Sus raíces G1 RSA siguen dando servicio a los clientes hasta el final de la transición, para la que no se ha publicado ninguna fecha. eMudhra anuncia que se pondrá en contacto con los clientes afectados para sustituir gratis sus certificados por los de socios que no nombra. Sus servicios de revocación y de estado seguirán en línea hasta que cada certificado emitido haya caducado o se haya sustituido.
A quién afecta
A cualquier sitio que sirva un certificado TLS emitido por eMudhra, en uno de estos dos casos:
- El certificado remonta a emSign ECC Root CA - G3. Dejará de funcionar en Chrome el 27 de octubre. Chrome pide a quienes gestionan estos sitios que instalen de inmediato un certificado de otra jerarquía presente en su almacén raíz.
- El certificado remonta a una raíz G1 RSA. Todavía funciona, pero eMudhra abandona el TLS: estas raíces solo sirven durante el cambio, sin fecha de fin publicada. Chrome también está estudiando si mantiene en su almacén los demás certificados de autoridad de eMudhra.
Un certificado emitido por otra autoridad no se ve afectado por esta retirada.
Cómo comprobarlo
Para un nombre de host, el Comprobador de certificado SSL de CaptainDNS muestra el campo Emisor del certificado servido (nombre común y organización) y el nombre de cada intermedia que envía el servidor. Sin una cuenta de CaptainDNS, el Emisor y la cadena permanecen ocultos. Crea una cuenta gratuita para ver el detalle.
- Si la organización del Emisor menciona eMudhra o emSign, el certificado procede de eMudhra y está afectado. Es el indicio fiable: el nombre de una intermedia no siempre contiene eMudhra o emSign.
- La línea "Raíz (almacén del sistema): remonta a una raíz reconocida" no equivale a una validación de Chrome. Refleja el almacén de certificados del servidor que hace la prueba, no el Chrome Root Store, y la herramienta no nombra la raíz.
- Si la herramienta indica que falta una intermedia, solo el campo Emisor sigue siendo útil.
No necesitas saber qué raíz está en juego para decidir: un certificado de eMudhra hay que sustituirlo en cualquier caso, y hacerlo antes del 27 de octubre resuelve también el caso de G3. Si gestionas muchos nombres de host, parte de tu inventario de certificados, como describe nuestra guía de la gestión del ciclo de vida de los certificados.
Qué hacer
- Pide ya un certificado a otra autoridad de certificación presente en el Chrome Root Store. No esperes a que caduque el certificado de eMudhra: su emisor abandona este negocio.
- Si tu zona DNS publica un registro CAA, añade el identificador de la nueva autoridad antes de hacer el pedido; si no, se negará a emitir. La sintaxis se explica en nuestra guía completa de los registros CAA.
- Instala el nuevo certificado con su cadena completa y comprueba después la cadena servida: el Emisor debe llevar el nombre de la nueva autoridad.
Según eMudhra (ticket de Mozilla del 20 de octubre), hay que migrar unos 30 000 certificados que remontan a G3, el 97 % de ellos obtenidos mediante ACME. Si tu cliente ACME, como Certbot o acme.sh, apunta a eMudhra, cambia de autoridad en su configuración; si no, la renovación automática volverá a pasar por eMudhra.
La oferta de sustitución gratuita de eMudhra existe, pero sin calendario ni nombre de socio. Para un certificado que remonta a G3, nuestro consejo en CaptainDNS: no esperes ese contacto si no llega antes del 27 de octubre.
Identifica un certificado emitido por eMudhra
Lee el Emisor y las intermedias que sirve cada uno de tus nombres de host.
Lo que este artículo no trata
No trata de la firma electrónica de eMudhra. Según la empresa, sus certificados de firma digital (DSC), eSign y sus demás servicios de firma, también en la India, su PKI empresarial (emCA, CertiNext), emSigner, SecurePass y emAS no se ven afectados.
Tampoco señala una vulnerabilidad de tu sitio: las claves débiles eran las de ocho autoridades intermedias de eMudhra. Sustituir tu certificado sirve para cambiar de emisor. Por último, no cubre la actualización de los almacenes de certificados de servidores, scripts y dispositivos (curl, Python, Node) que, por defecto, no comprueban ni la revocación ni Certificate Transparency. Scott Helme detalla ese aspecto en su artículo.
FAQ
Mi certificado de eMudhra todavía funciona: ¿tengo que sustituirlo?
Sí. eMudhra abandona el mercado de certificados TLS y sus raíces G1 RSA solo sirven durante la transición, sin fecha de fin publicada. Si el certificado remonta a emSign ECC Root CA - G3, dejará de funcionar en Chrome el martes 27 de octubre de 2026. Sustitúyelo antes de esa fecha por un certificado de otra autoridad.
¿Se emitieron certificados fraudulentos con las claves débiles?
eMudhra asegura que las ocho intermedias afectadas no emitieron ningún certificado de entidad final. Chrome indica que ningún certificado TLS que remontara a las seis intermedias TLS figuraba en los registros de Certificate Transparency antes de su bloqueo: ningún certificado fraudulento pudo usarse contra un cliente que exige Certificate Transparency, como Chrome.
¿Afecta a mis firmas electrónicas de eMudhra (DSC, eSign)?
No, según eMudhra. La empresa indica que su infraestructura TLS está separada y que sus certificados de firma digital, eSign, emSigner, su PKI empresarial y sus soluciones de identidad siguen funcionando con normalidad. La salida anunciada solo afecta a los certificados SSL/TLS.
¿Tengo que pagar por sustituir mi certificado?
eMudhra anuncia que se pondrá en contacto con los clientes afectados para sustituir gratis sus certificados por los de socios, sin nombrar a esos socios ni dar un calendario. Nada te impide elegir tú mismo otra autoridad. En ese caso, recuerda autorizarla en tu registro CAA.
Fuentes: comunicado de eMudhra del 22 de octubre de 2026, artículo del blog Chrome Security del 20 de octubre de 2026, análisis de Scott Helme del 20 de octubre de 2026 y ticket de incidente de Mozilla.