Cloudflare se postula como autoridad de certificación: qué cambia (y qué no cambia todavía)
Por CaptainDNS
Publicado el 30 de septiembre de 2026
Actualizado el 30 de septiembre de 2026
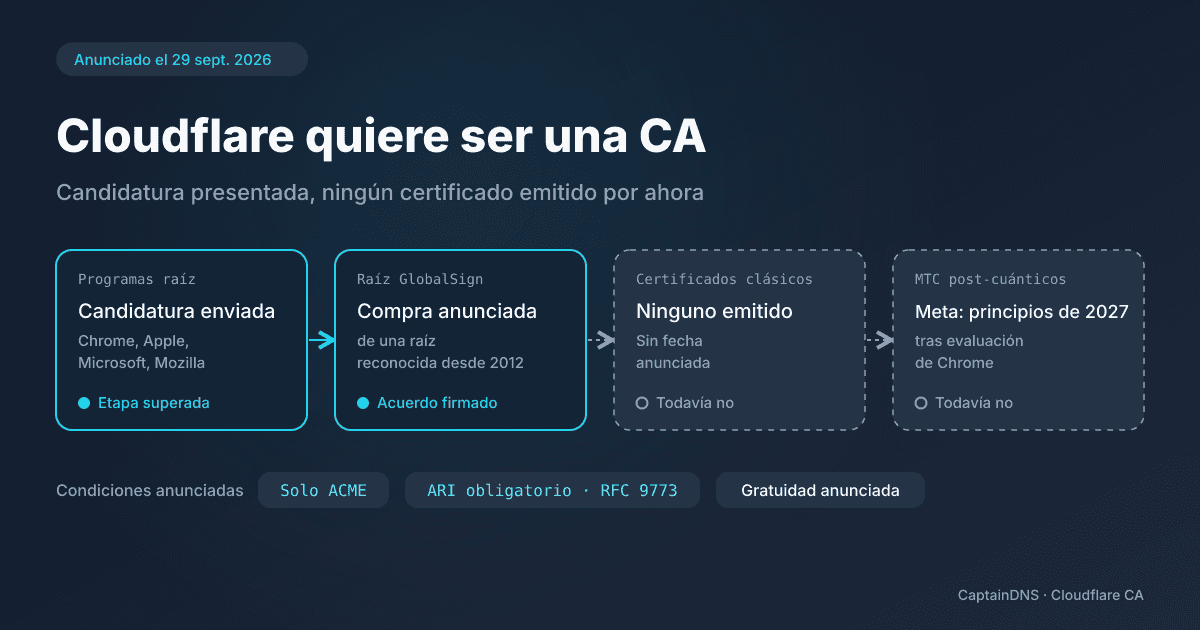
Cloudflare nunca ha emitido un solo certificado TLS: los obtiene de 16 autoridades de certificación (CA) asociadas. El 29 de septiembre de 2026 anunció que quiere convertirse en una CA pública. Todavía no emite ningún certificado.
- Cloudflare ha presentado su candidatura a los programas raíz de Chrome, Apple, Microsoft y Mozilla, y ha firmado un acuerdo para adquirir una raíz de GlobalSign. Todavía no emite ningún certificado.
- Prevé certificados gratuitos, vía ACME y solo para los clientes compatibles con ARI (RFC 9773). Apunta a principios de 2027 para sus primeros certificados post-cuánticos Merkle Tree.
- Nada que cambiar en tu CAA por ahora: no se emite ningún certificado y no se ha publicado ningún identificador CAA.
Lo que Cloudflare anunció el 29 de septiembre de 2026
En una entrada del 29 de septiembre de 2026, Steve Goldsmith detalla el proyecto. Para que los navegadores acepten sus certificados, una CA debe incluir su raíz en los almacenes de confianza, a través del programa raíz de cada fabricante. Cloudflare ha presentado su candidatura a Chrome, Apple, Microsoft y Mozilla.
Una raíz nueva tarda en difundirse, y los dispositivos antiguos nunca la recibirán. Por eso Cloudflare ha firmado un acuerdo definitivo para adquirir una raíz consolidada de GlobalSign, reconocida desde 2012 por navegadores, sistemas operativos y dispositivos. La operación está anunciada, pero todavía no es efectiva. En paralelo, Cloudflare presenta una nueva raíz, pensada para las políticas que limitan la antigüedad de las raíces.
La entrada es clara: «We are not issuing certificates yet, and it will be a little while before we do.» Cloudflare todavía no emite certificados, y eso llevará un tiempo.
No confundas este proyecto con Universal SSL: los certificados que Cloudflare instala hoy en los sitios que pasan por su red los emiten sus 16 CA asociadas, con las que sigue trabajando.
Un segundo emisor gratuito junto a Let's Encrypt
Cloudflare presenta su proyecto como una nueva fuente de certificados gratuitos, frente a la dependencia de Let's Encrypt. Según las cifras que cita Cloudflare, Let's Encrypt emite unos 10 millones de certificados al día y da servicio a más de 500 millones de sitios. Cloudflare ve un riesgo para toda la web si la CA gratuita dominante «tiene una mala semana».
No se ha publicado ninguna tarifa: la gratuidad sigue siendo un compromiso del anuncio, para una oferta que todavía no existe.
Solo ACME, ARI obligatorio para toda emisión
Cloudflare prevé emitir y renovar sus certificados únicamente mediante ACME, el protocolo que automatiza la obtención de certificados. Para un sitio que ya usa una CA gratuita, el cambio se limitará, según Cloudflare, a sustituir la URL del directorio ACME en el cliente.
La verdadera condición está en otra parte: «We will only issue to clients that support ACME Renewal Information (ARI), standardized in RFC 9773.» Se aplica a toda emisión, no solo a los certificados post-cuánticos. Tu cliente ACME tendrá que consultar el punto de acceso de renovación de la CA, respetar las ventanas publicadas e indicar qué certificado sustituye. Cloudflare quiere poder adelantar esas ventanas en caso de revocación masiva. Un cliente que renueva en una fecha fija, sin ARI, no obtendrá un certificado de Cloudflare. El funcionamiento de ARI se explica en nuestra guía de gestión del ciclo de vida de los certificados.
Merkle Tree Certificates: el objetivo de principios de 2027
El único calendario anunciado se refiere a los Merkle Tree Certificates (MTC), certificados diseñados para resistir a los futuros ordenadores cuánticos. En una segunda entrada, Mari Galicer indica que Cloudflare aspira a entrar a principios de 2027 en el almacén raíz resistente a la computación cuántica de Chrome (Quantum-resistant Root Store). La emisión MTC estándar se ofrecería «at no cost», sin coste.
Nada está garantizado. Antes de emitir un solo MTC, la CA tendrá que ser evaluada por el programa de Chrome. Su proyecto de política exige al menos dos cofirmas, una de ellas de un cofirmante espejo independiente. El servidor ACME será una versión derivada de Boulder, el software de Let's Encrypt. Una sola CA servirá los certificados clásicos y los MTC.
Un experimento con Chrome Beta, terminado en agosto de 2026 y basado en una CA ficticia llamada «bootstrap», midió unos MTC «landmark» un 9 % más rápidos en la mediana. Con este formato, el navegador recibe por adelantado puntos de referencia del registro de la CA, lo que aligera la prueba enviada en cada conexión. Este experimento valida la técnica, no la llegada de una CA de Cloudflare en 2027.
CAA: nada que cambiar hoy
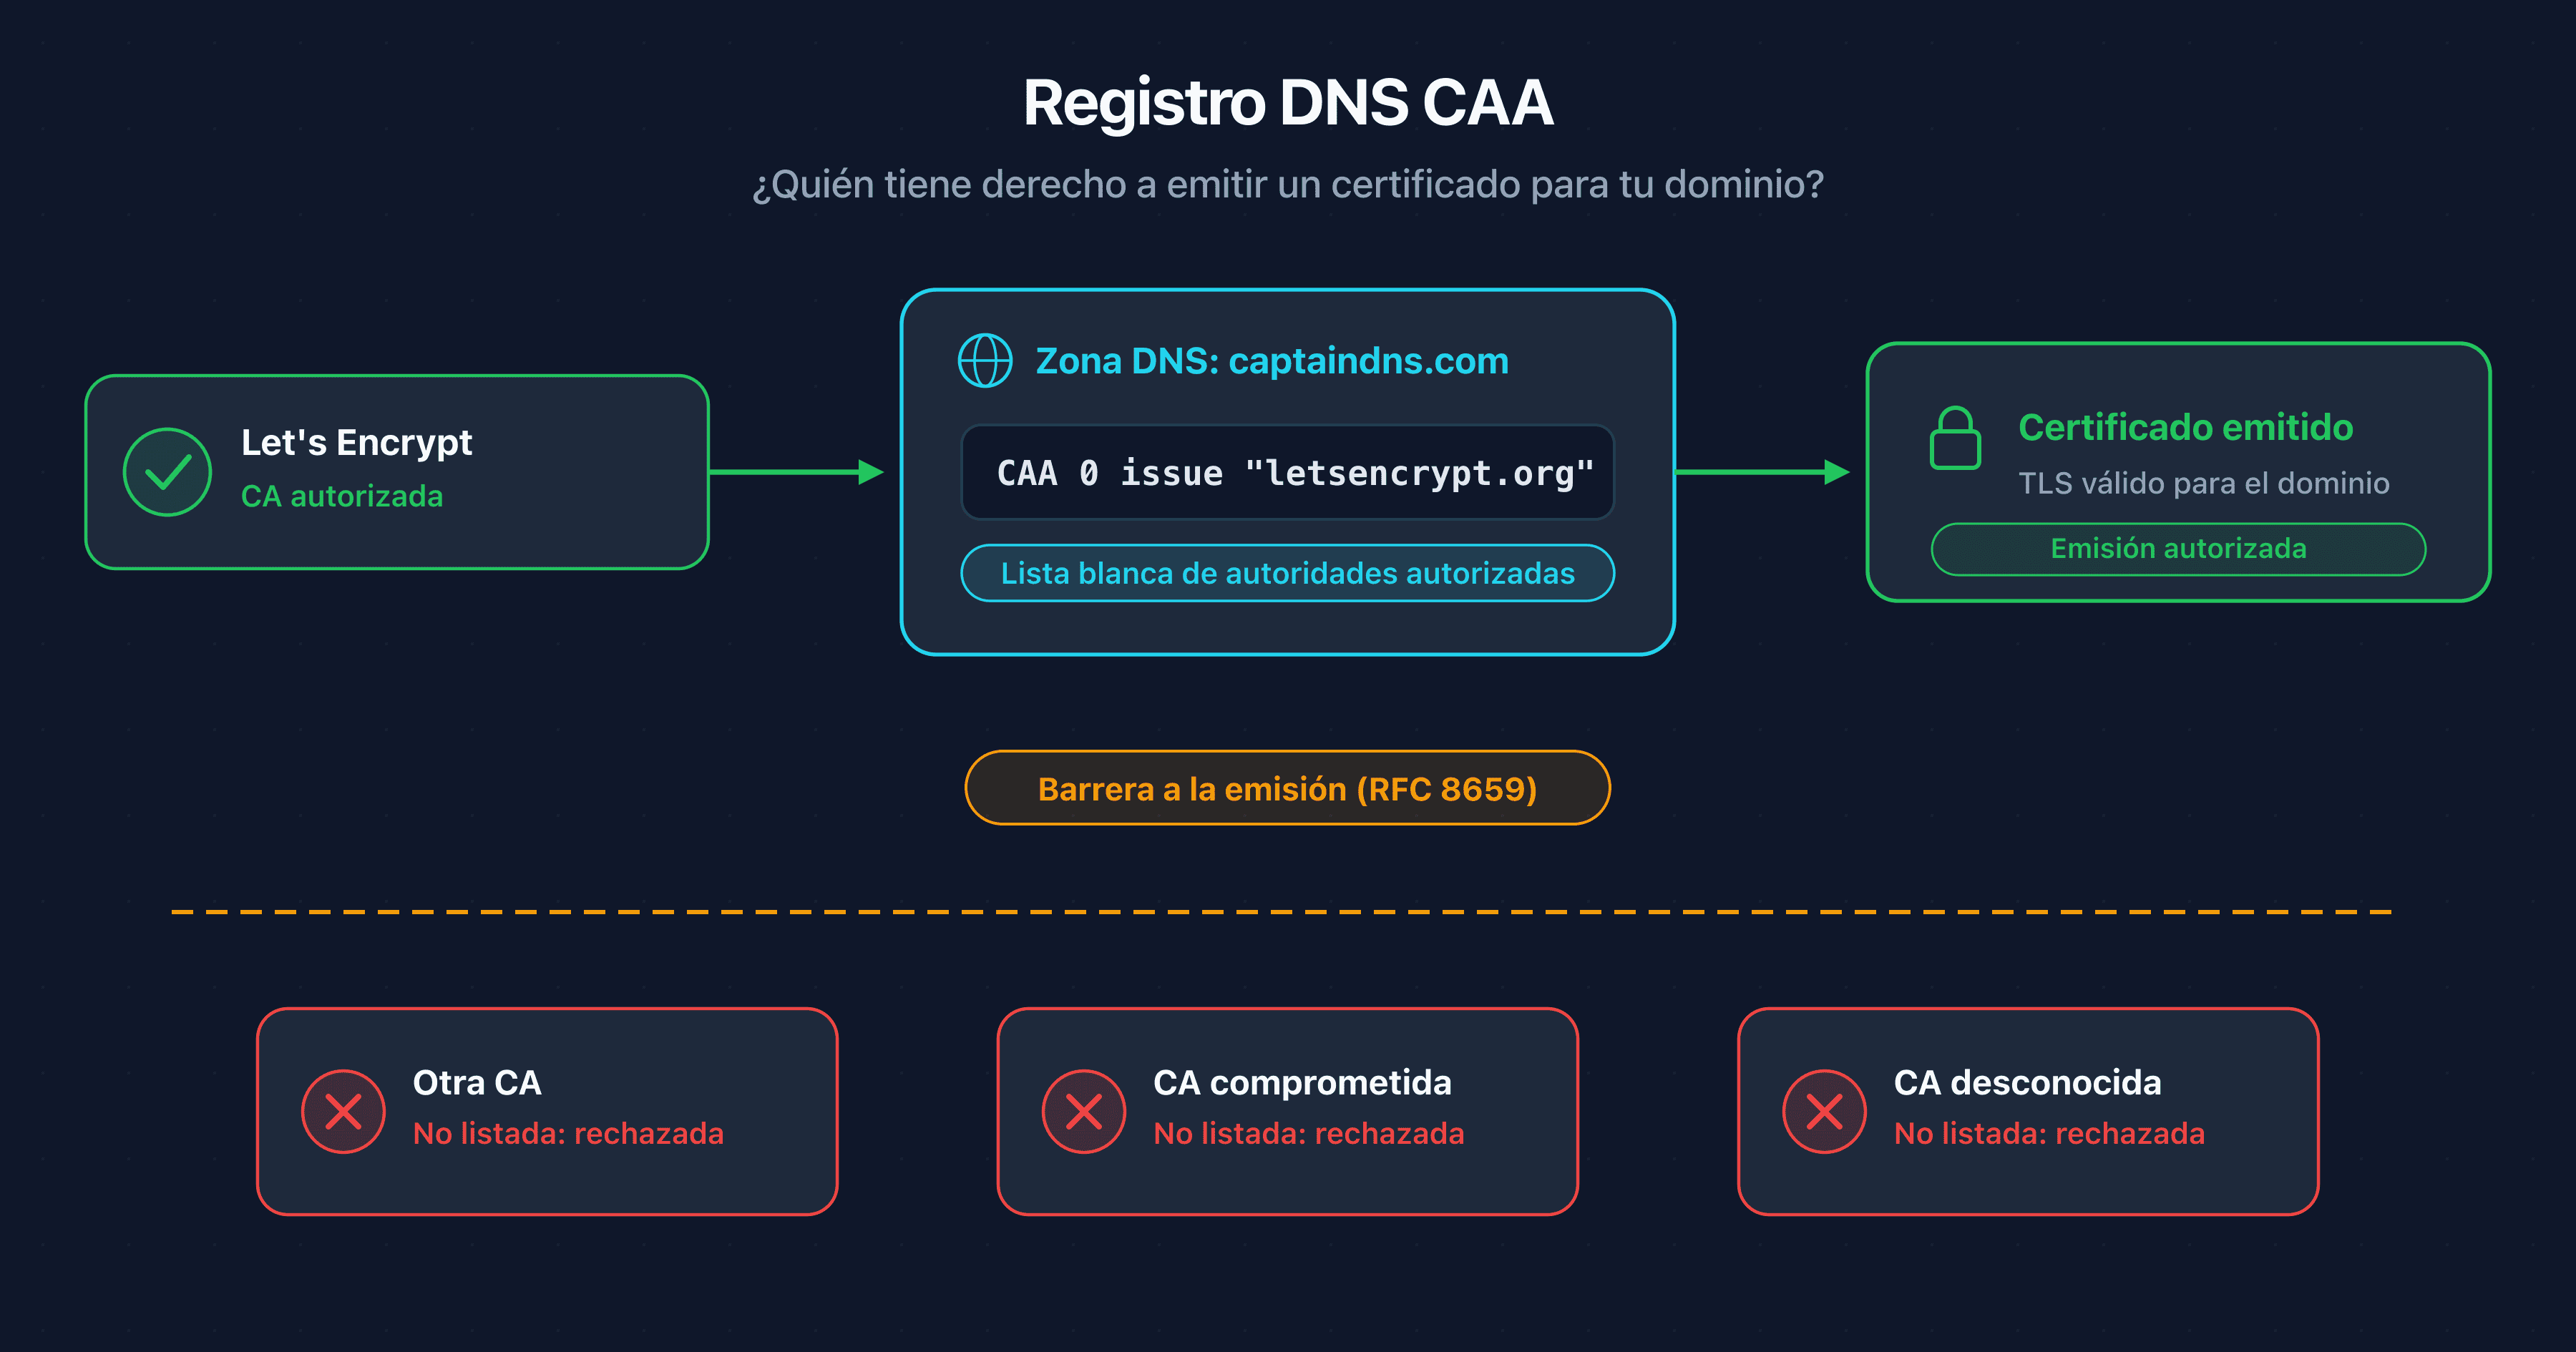
El registro CAA indica, en tu zona DNS, qué CA pueden emitir para tu dominio. Cloudflare no ha publicado ningún identificador CAA y no emite ningún certificado. Nuestra lectura en CaptainDNS: nada que cambiar mientras esta situación se mantenga.
El día en que Cloudflare emita, un dominio con un CAA restrictivo tendrá que autorizar el identificador que la empresa haya publicado, o su solicitud será rechazada. Un dominio sin CAA no tendrá nada que hacer. Comprueba lo que publica el tuyo con la búsqueda de registros CAA. Las etiquetas issue, issuewild e iodef se explican en nuestra guía completa de los registros CAA.
Comprueba el certificado que sirve tu sitio
Identifica el emisor de tu certificado actual y su fecha de caducidad.
Lo que este artículo no es
Esta entrada no sustituye a la guía del ciclo de vida de los certificados, para configurar un cliente ACME, ni a la guía CAA. La reducción de la duración de los certificados se trata en nuestro artículo sobre la reducción a 47 días.
Tampoco compara las CA de pago. Se ciñe a las dos entradas de Cloudflare citadas más abajo, y nada de lo que describen está disponible hoy.
FAQ
¿Se puede obtener hoy un certificado de Cloudflare?
No. Cloudflare ha presentado su candidatura a los programas raíz de Chrome, Apple, Microsoft y Mozilla, pero escribe que todavía no emite certificados. No da ninguna fecha para los certificados clásicos y apunta a principios de 2027 para sus primeros certificados Merkle Tree.
¿Hay que modificar el CAA?
Hoy no. Cloudflare no emite ningún certificado y no ha publicado ningún identificador CAA. El día en que emita, un dominio con un CAA restrictivo tendrá que autorizar el identificador que Cloudflare haya publicado. Un dominio sin CAA no tendrá nada que cambiar.
¿Qué es ARI y por qué lo exige Cloudflare?
ARI (ACME Renewal Information, RFC 9773) permite a la CA publicar una ventana de renovación para cada certificado. El cliente la consulta y renueva dentro de esa ventana. Cloudflare quiere poder adelantar esas ventanas en caso de revocación masiva. Por eso solo emitirá a los clientes ACME compatibles con ARI.
¿Sustituirán los certificados Merkle Tree a los certificados actuales?
Cloudflare no lo anuncia. Prevé una sola CA para los certificados clásicos y los Merkle Tree Certificates, y aspira a entrar a principios de 2027 en el programa raíz resistente a la computación cuántica de Chrome, tras la evaluación de ese programa.
Fuentes: anuncio de Cloudflare «Building a certificate authority for the whole Internet» y entrada de Cloudflare sobre la CA post-cuántica y los Merkle Tree Certificates.