Ir al contenido principal

El blog de CaptainDNS

DNS, autenticación de email, integraciones IA y novedades del producto.

Guías técnicas, comparativas y experiencias sobre resolvedores DNS públicos (Cloudflare, Google, Quad9), autenticación de email (SPF, DKIM, DMARC, BIMI, ARC) y entregabilidad. Aprende a configurar Amazon SES, Brevo, SendGrid o Mailjet, y explora nuestras integraciones IA con ChatGPT y el protocolo MCP. Ya seas administrador de sistemas, desarrollador o responsable de marketing, encuentra aquí las mejores prácticas para proteger tus dominios y optimizar tus envíos.

Artículos

noviembre de 2026
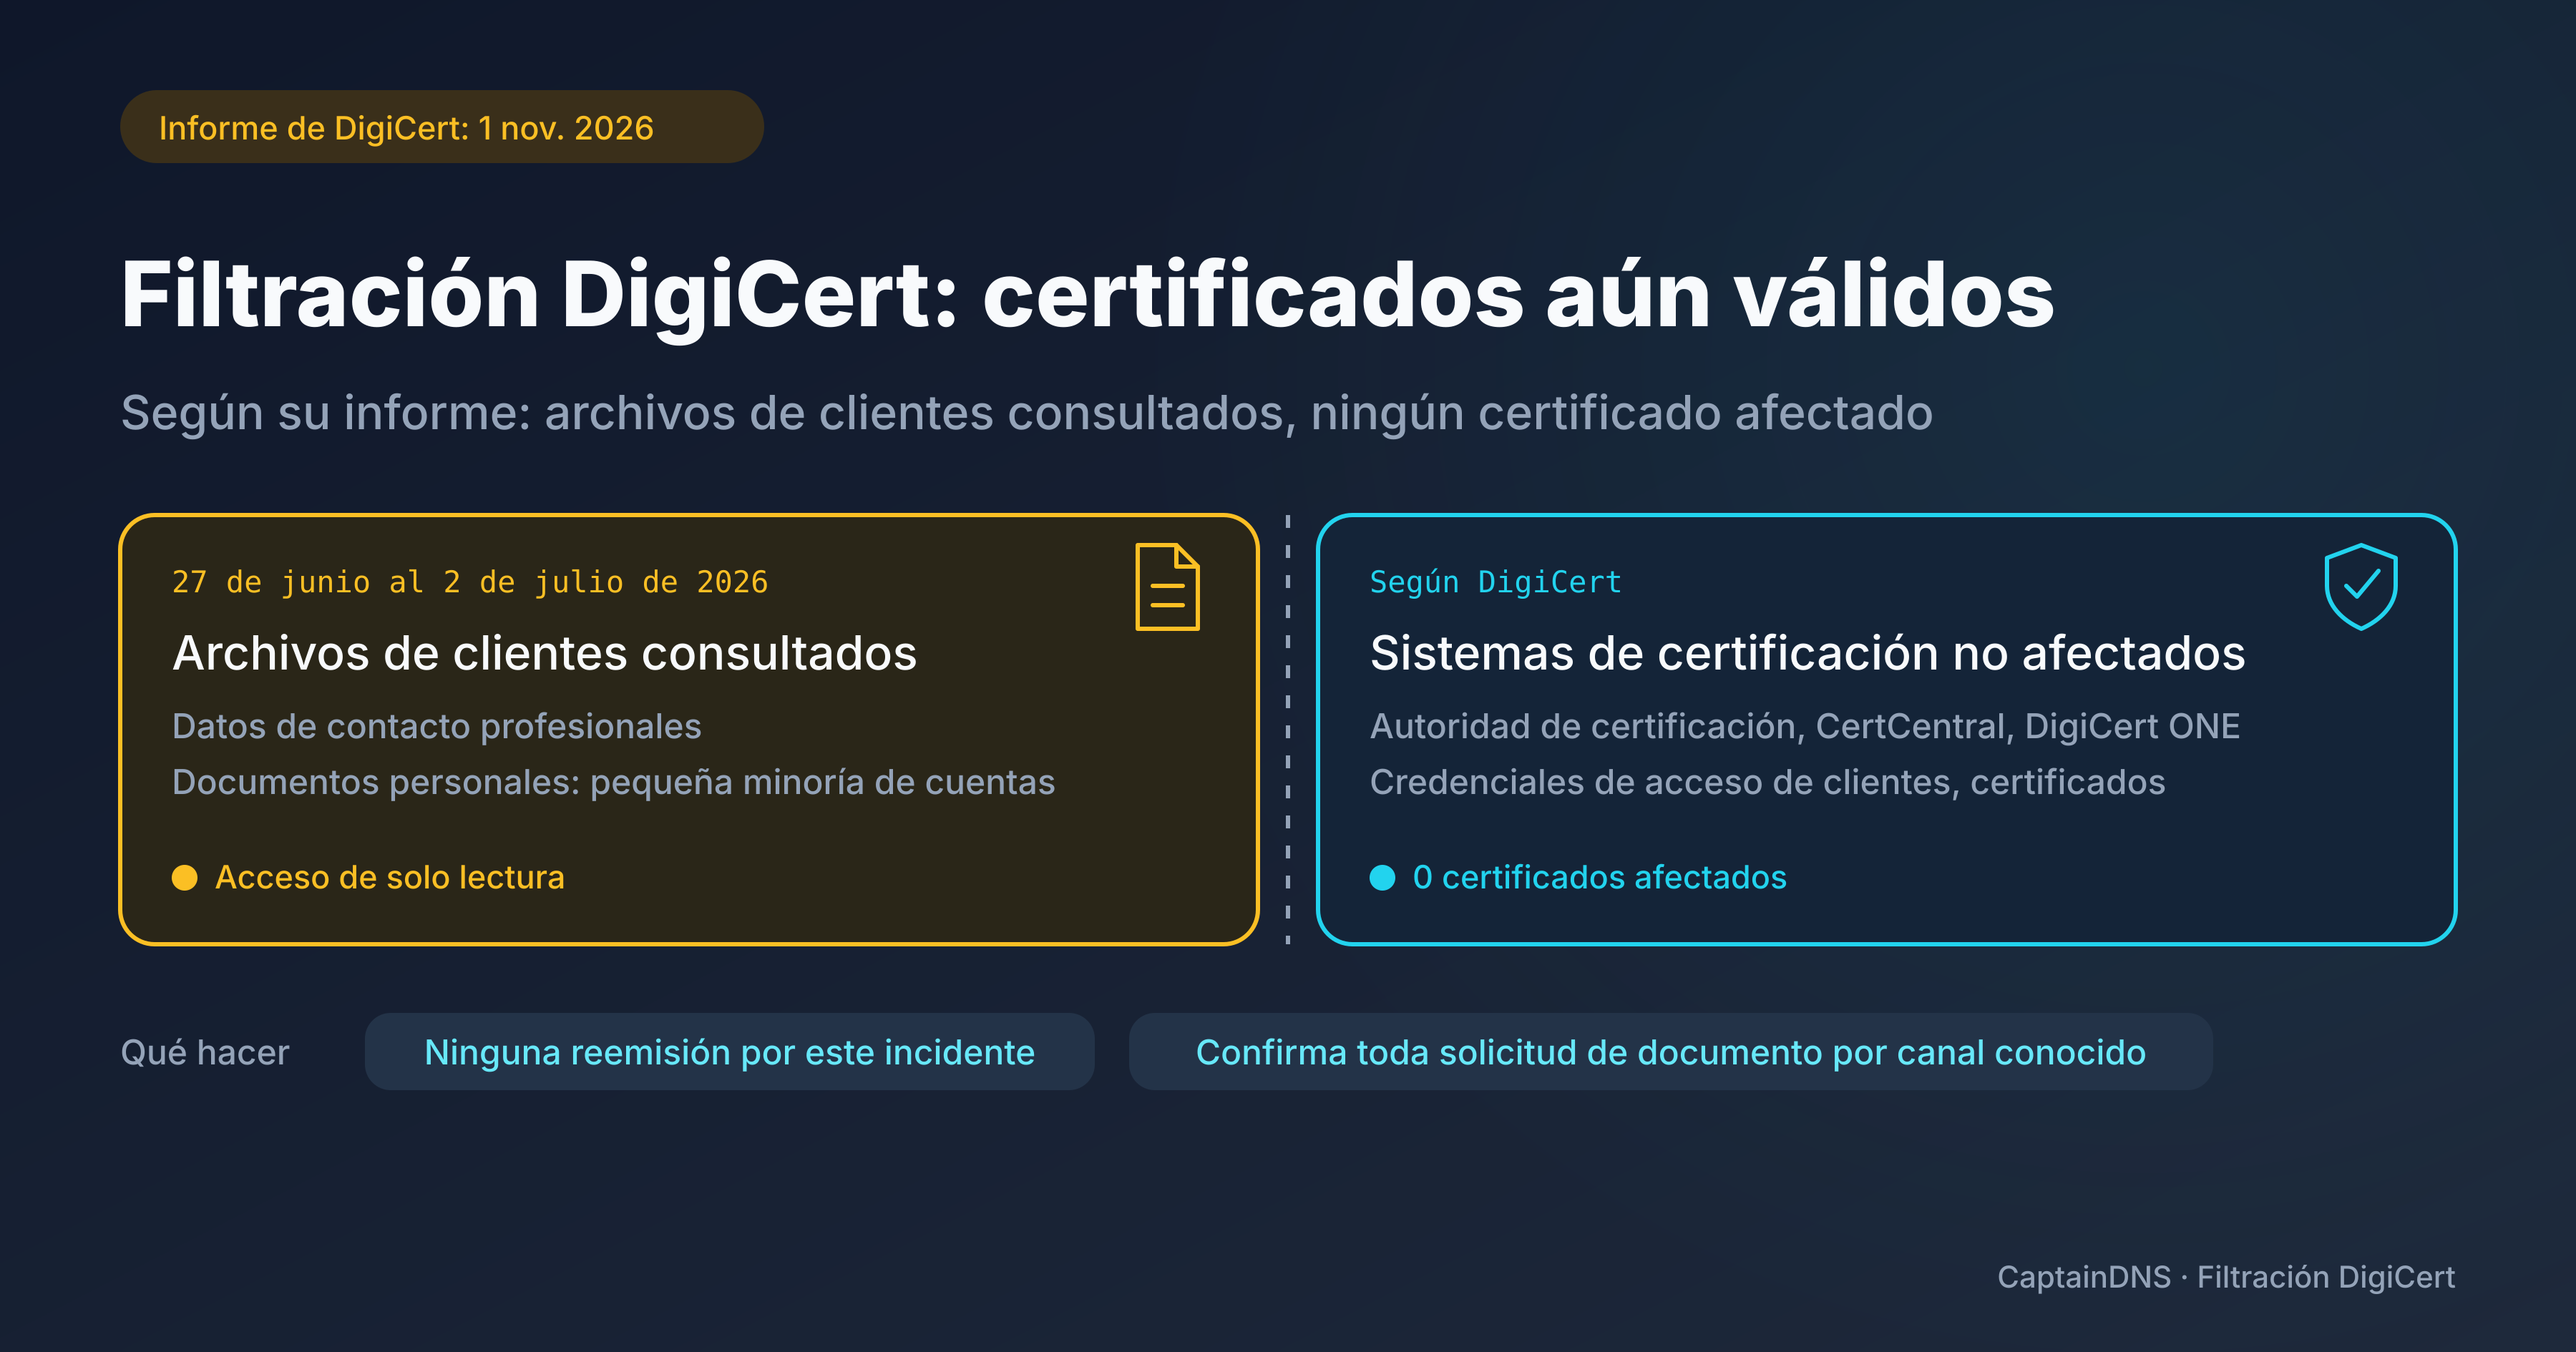
Dos paneles separados: a la izquierda, los archivos de clientes consultados entre el 27 de junio y el 2 de julio de 2026; a la derecha, según DigiCert, la autoridad de certificación, CertCentral, DigiCert ONE, las credenciales de acceso de los clientes y los certificados, no afectados

Filtración de DigiCert: tus certificados siguen siendo válidos, cuidado con las renovaciones falsas

Según el informe publicado por DigiCert el 1 de noviembre de 2026, se consultaron sin autorización archivos de clientes entre el 27 de junio y el 2 de julio de 2026, sin que ningún certificado se viera afectado. Por tanto, este incidente no obliga a reemitir ningún certificado TLS, VMC o CMC. Nuestro consejo: confirma por un canal conocido cualquier solicitud de documentos recibida por email.
octubre de 2026
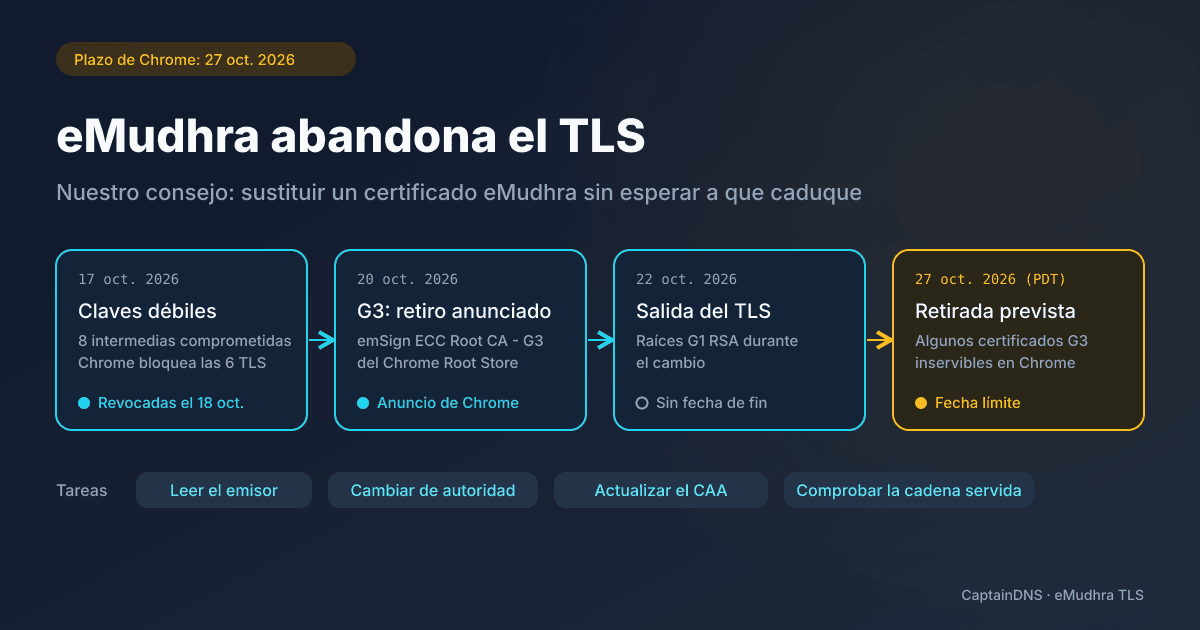
Cronología del incidente de eMudhra: claves débiles en ocho intermedias el 17 de octubre, retirada de la raíz emSign ECC Root CA - G3 anunciada el 20, salida del TLS el 22, retirada prevista en Chrome el 27 de octubre de 2026

eMudhra abandona los certificados TLS: revisa el tuyo antes del 27 de octubre

Chrome retira la raíz emSign ECC Root CA - G3 el martes 27 de octubre de 2026, tras descubrirse claves débiles en ocho autoridades intermedias de eMudhra. El 22 de octubre, eMudhra anunció que abandona el mercado mundial de certificados TLS. Chrome exige sustituir los certificados que remontan a G3 antes del día 27; te aconsejamos sustituir ya cualquier certificado emitido por eMudhra.

septiembre de 2026
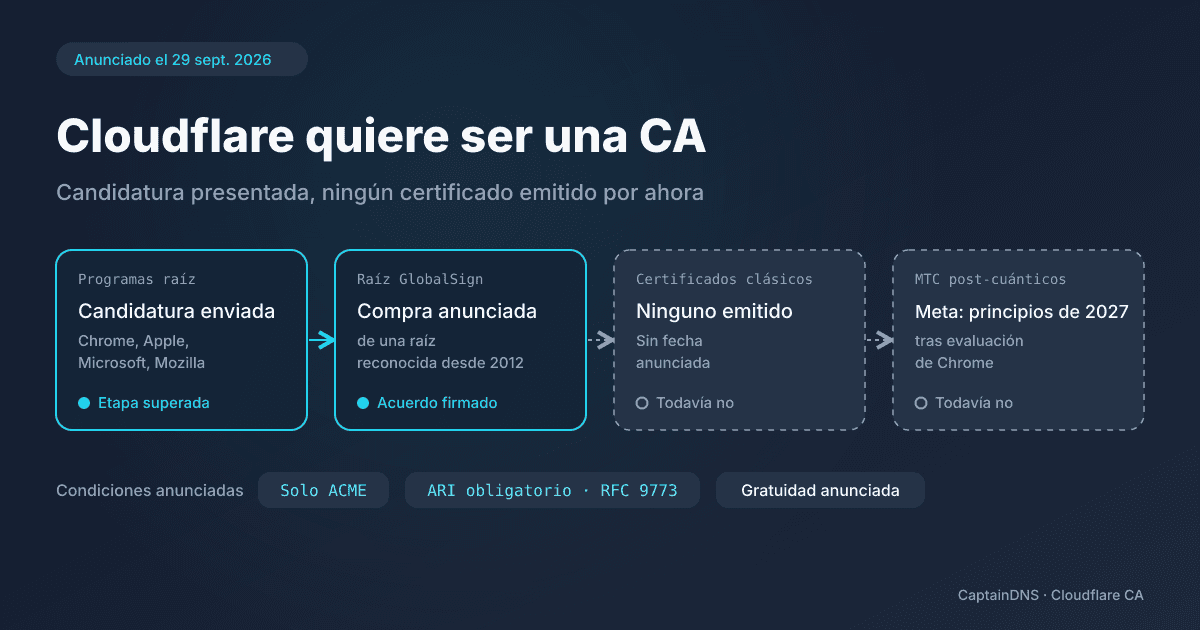
Estado del proyecto de autoridad de certificación de Cloudflare: candidatura presentada a cuatro programas raíz, ningún certificado emitido, certificados Merkle Tree previstos para principios de 2027

Cloudflare se postula como autoridad de certificación: qué cambia (y qué no cambia todavía)

Cloudflare ha presentado su candidatura a Chrome, Apple, Microsoft y Mozilla, y ha firmado un acuerdo para adquirir una raíz de GlobalSign. Todavía no emite ningún certificado. Apunta a principios de 2027 para sus primeros certificados post-cuánticos (Merkle Tree), anunciados como gratuitos, vía ACME y reservados a los clientes compatibles con ARI.

agosto de 2026