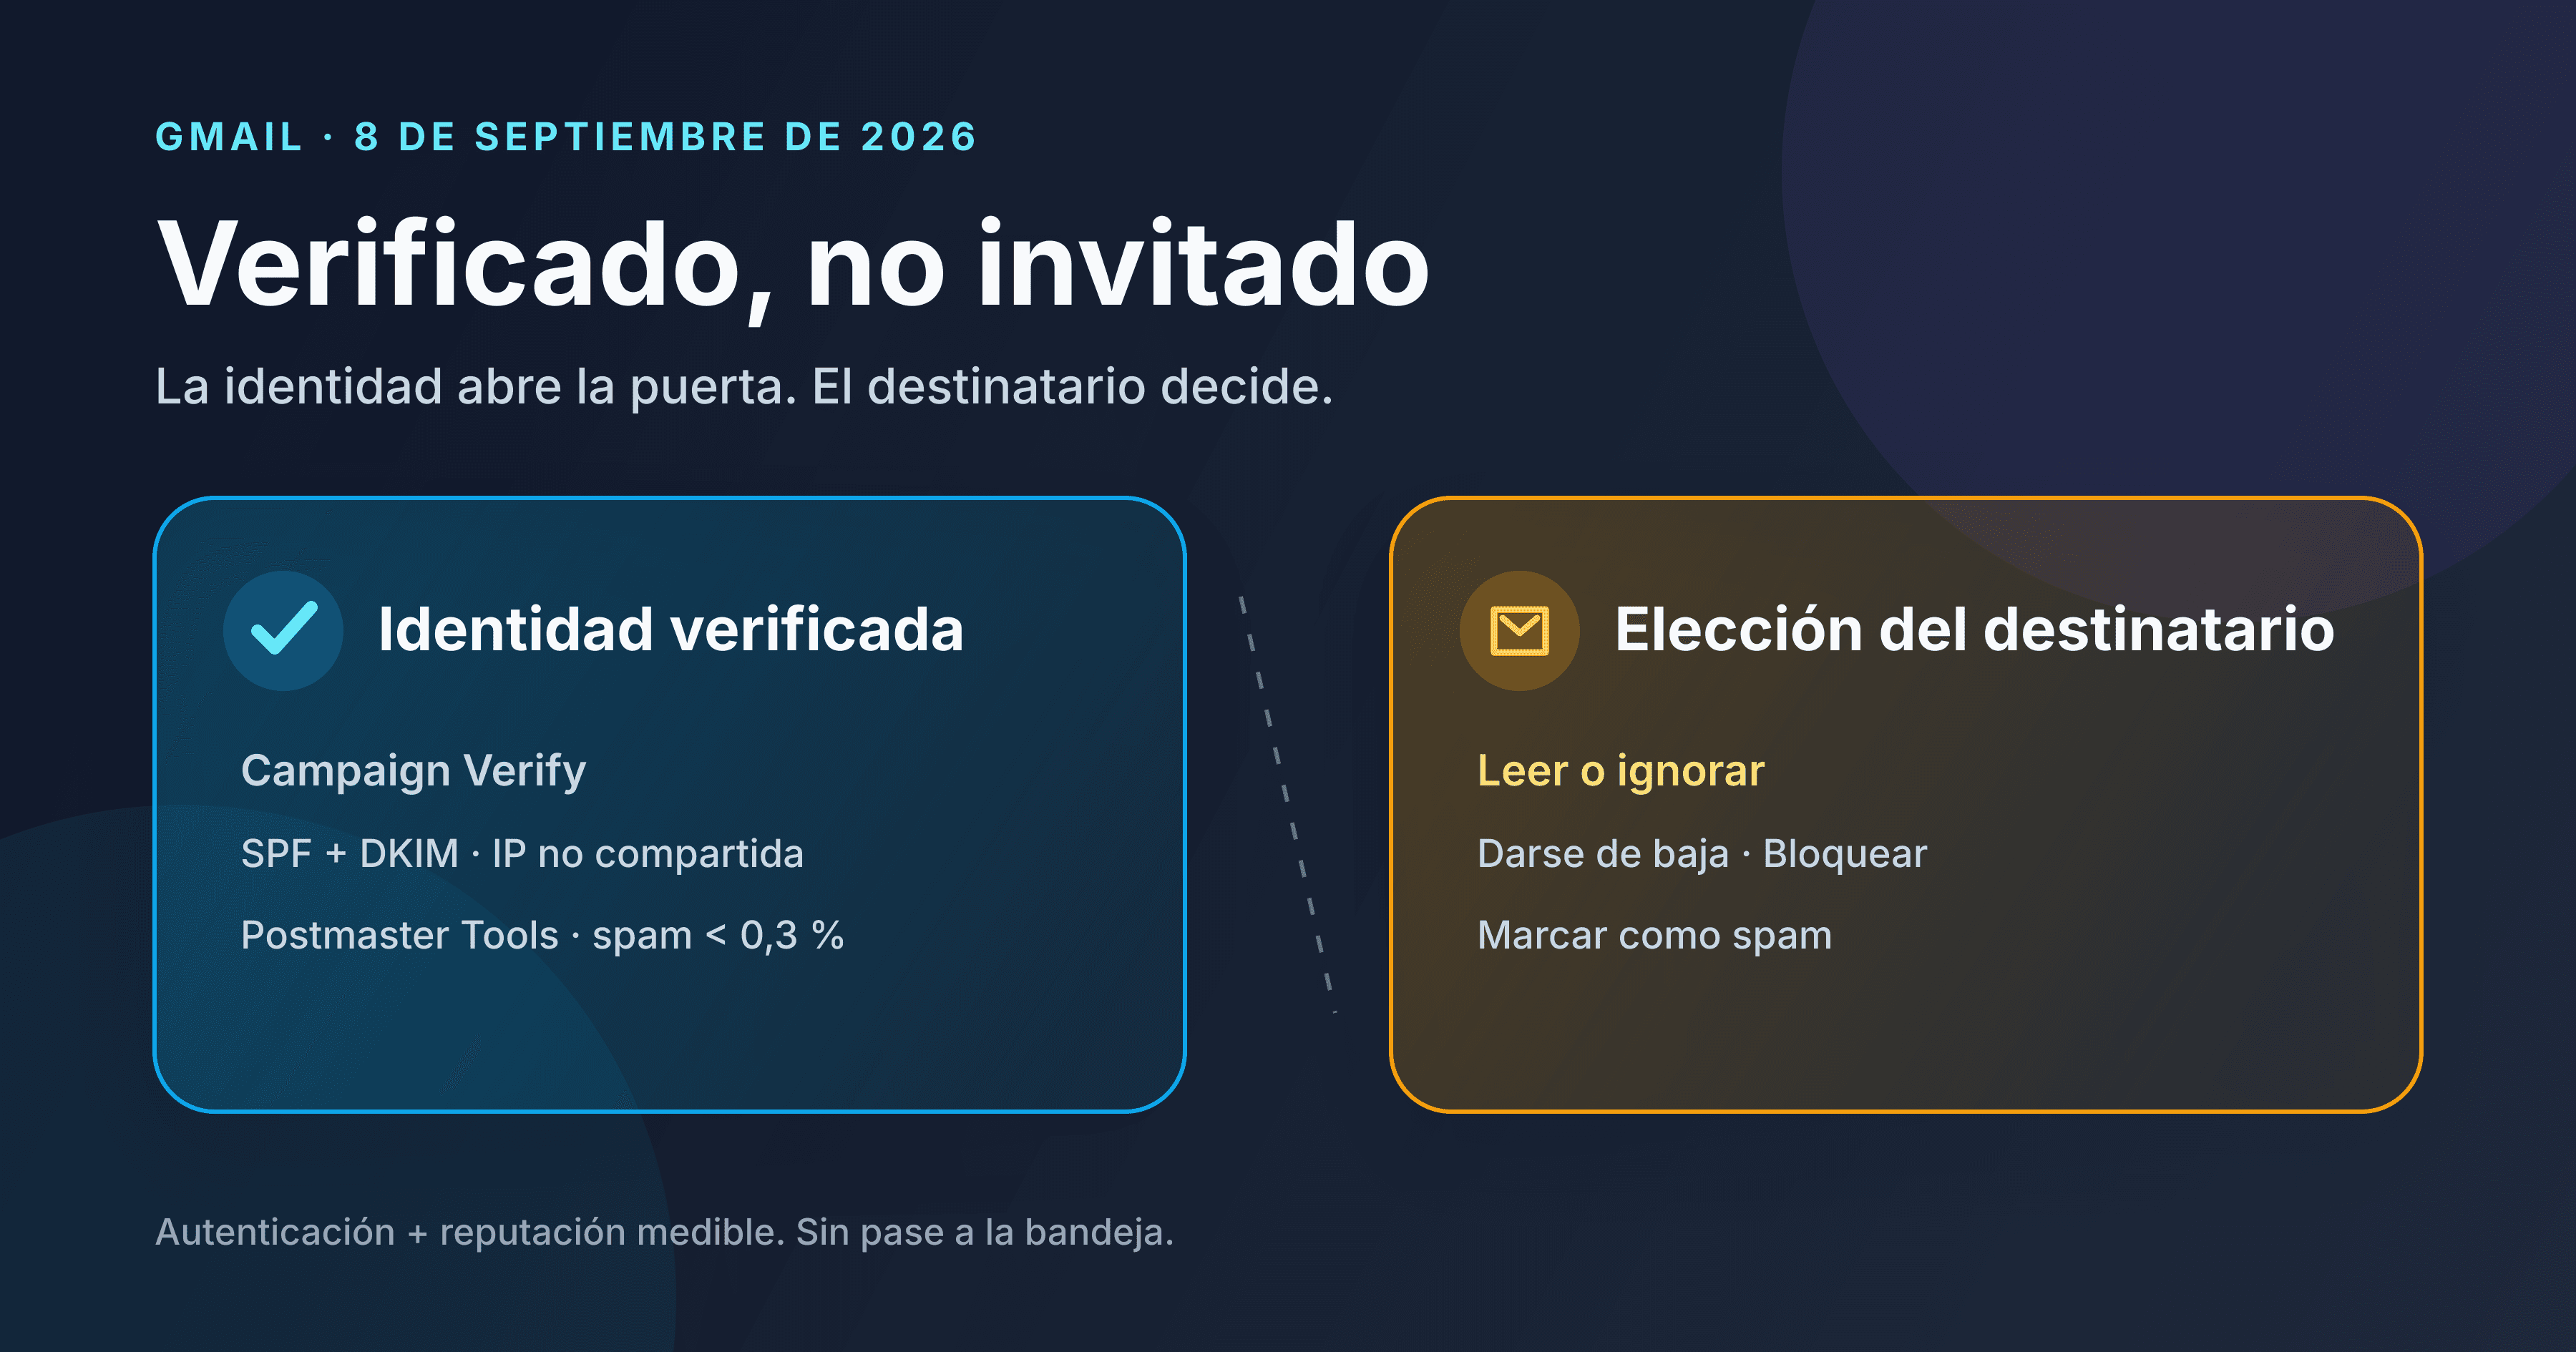
Gmail verifica al remitente, no las ganas de recibir sus correos
El programa Gmail para los comités políticos estadounidenses no promete la bandeja de entrada. Formaliza una regla conocida: la identidad abre la puerta, la reputación decide el resto.
El programa Gmail para los comités políticos estadounidenses no promete la bandeja de entrada. Formaliza una regla conocida: la identidad abre la puerta, la reputación decide el resto.
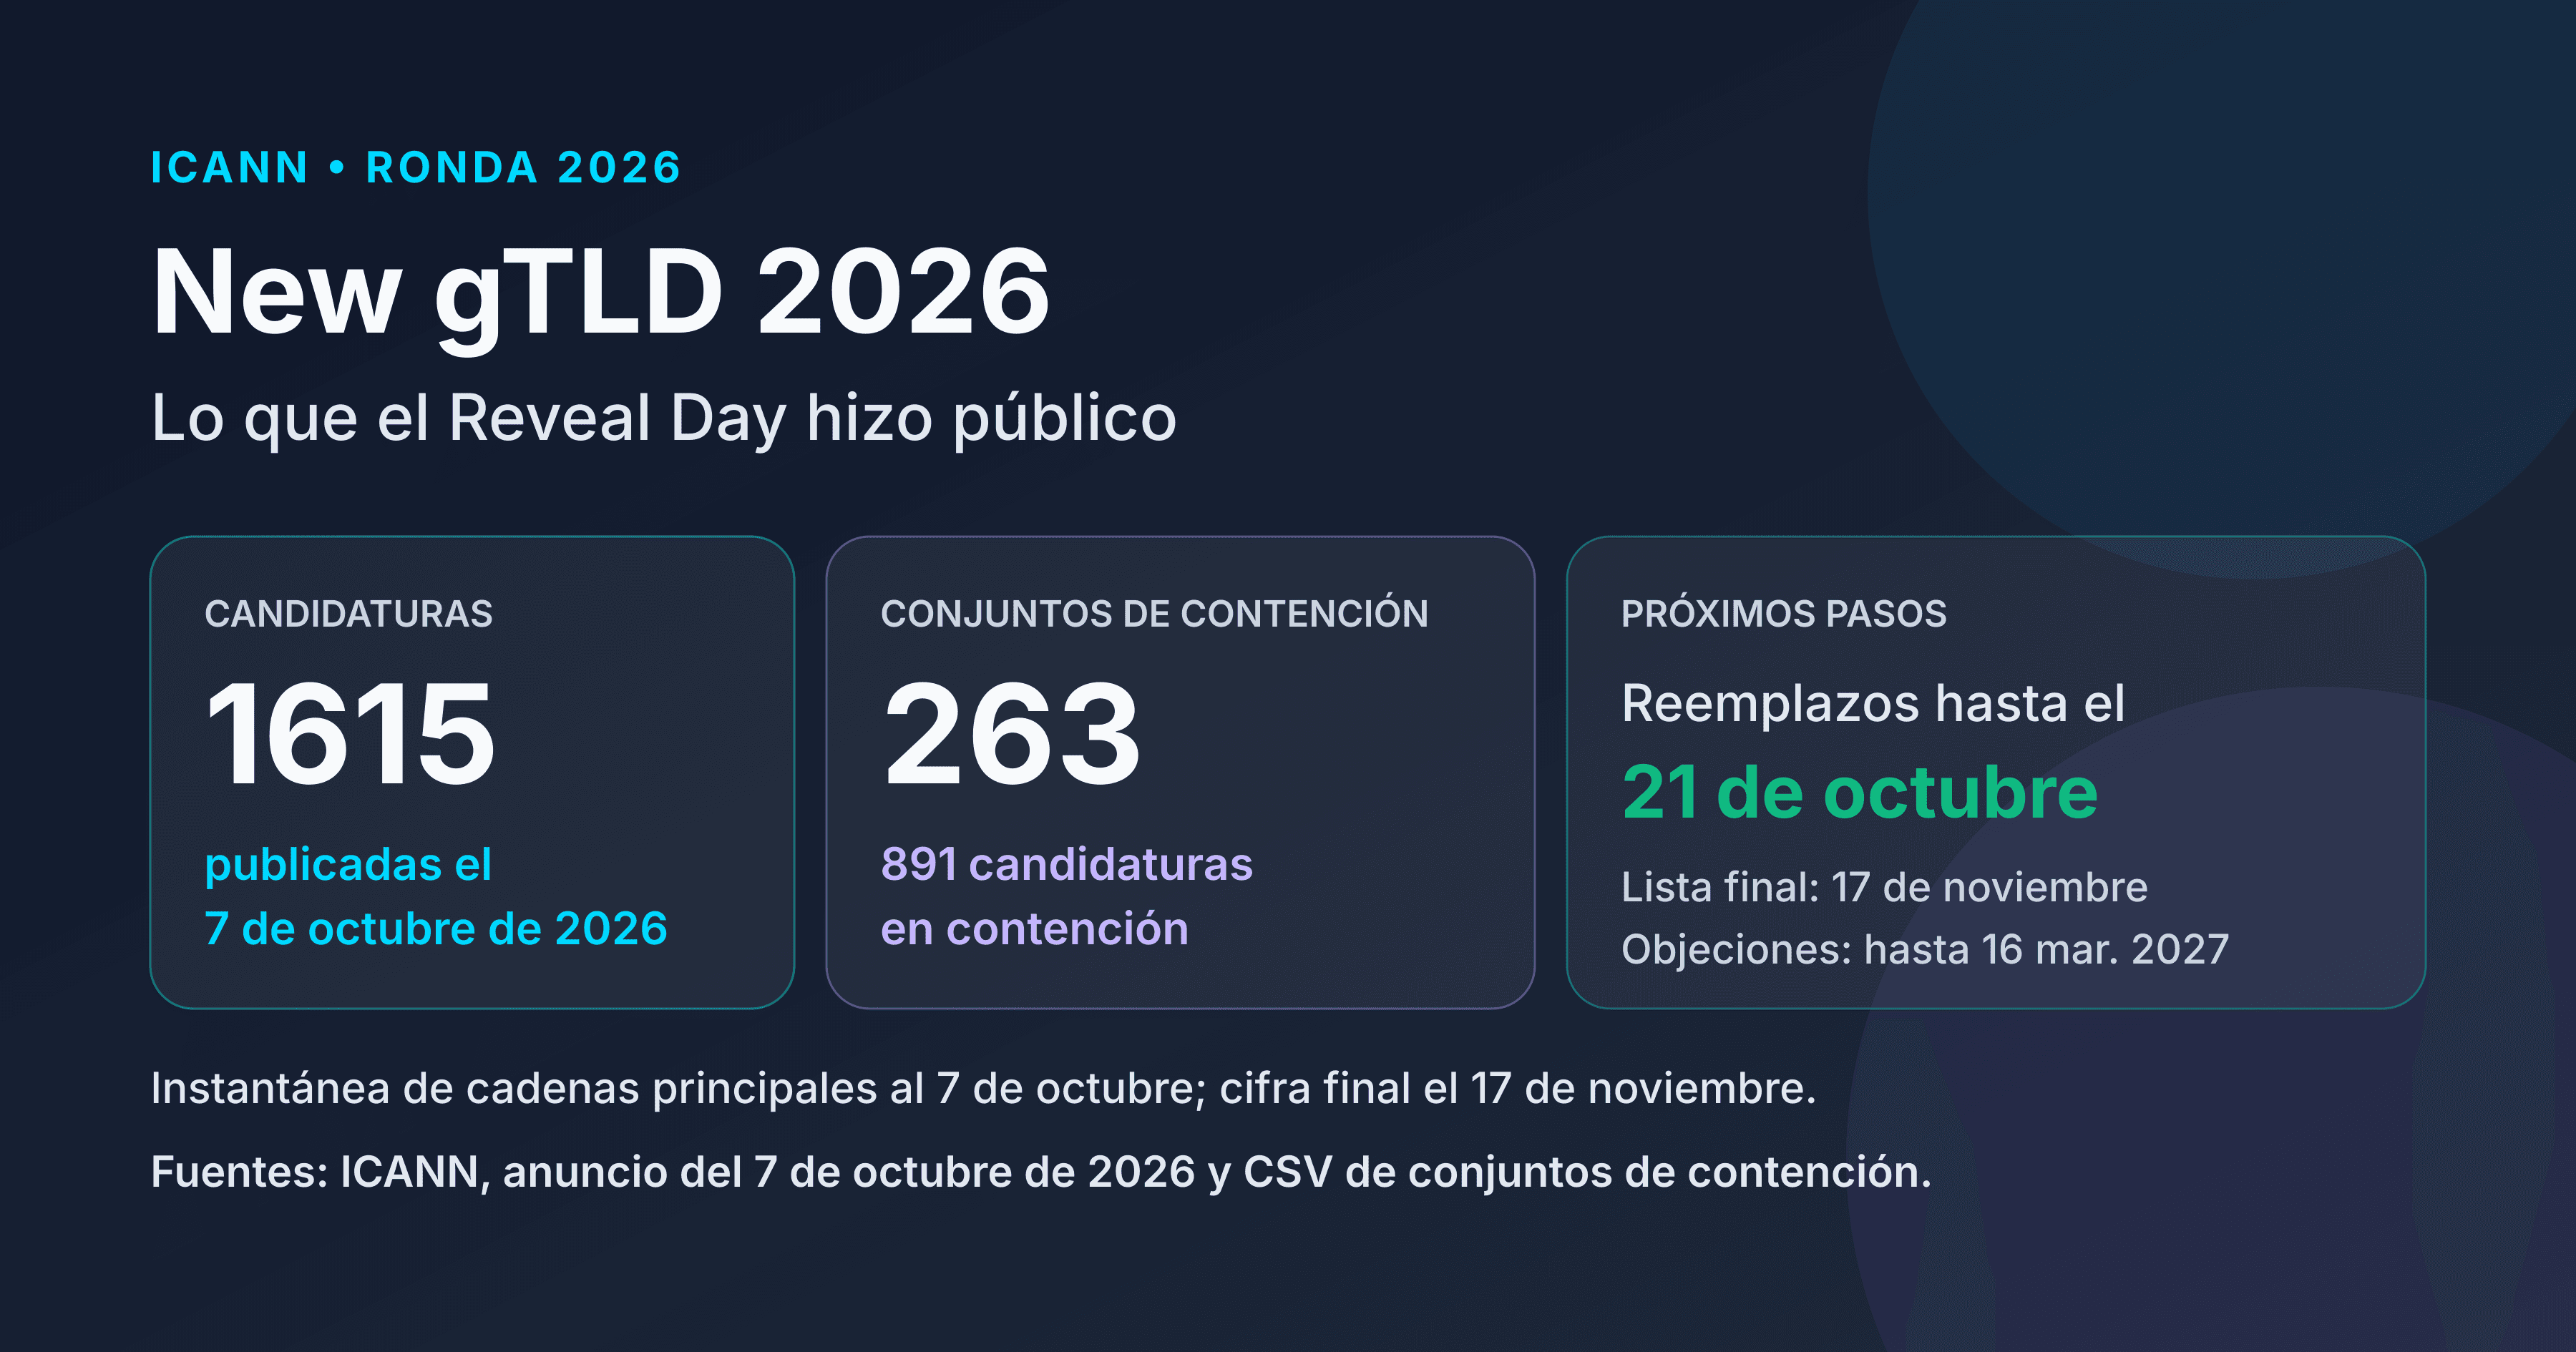
En el Reveal Day del 7 de octubre de 2026, ICANN publicó 1615 candidaturas a cadenas principales y 263 conjuntos de contención. Reemplazos hasta el 21 de octubre, lista final el 17 de noviembre.
Basic Auth, .htaccess/.htpasswd, permisos de archivos y hash APR1-MD5 vs bcrypt: todo para proteger un directorio sensible en Apache o nginx.
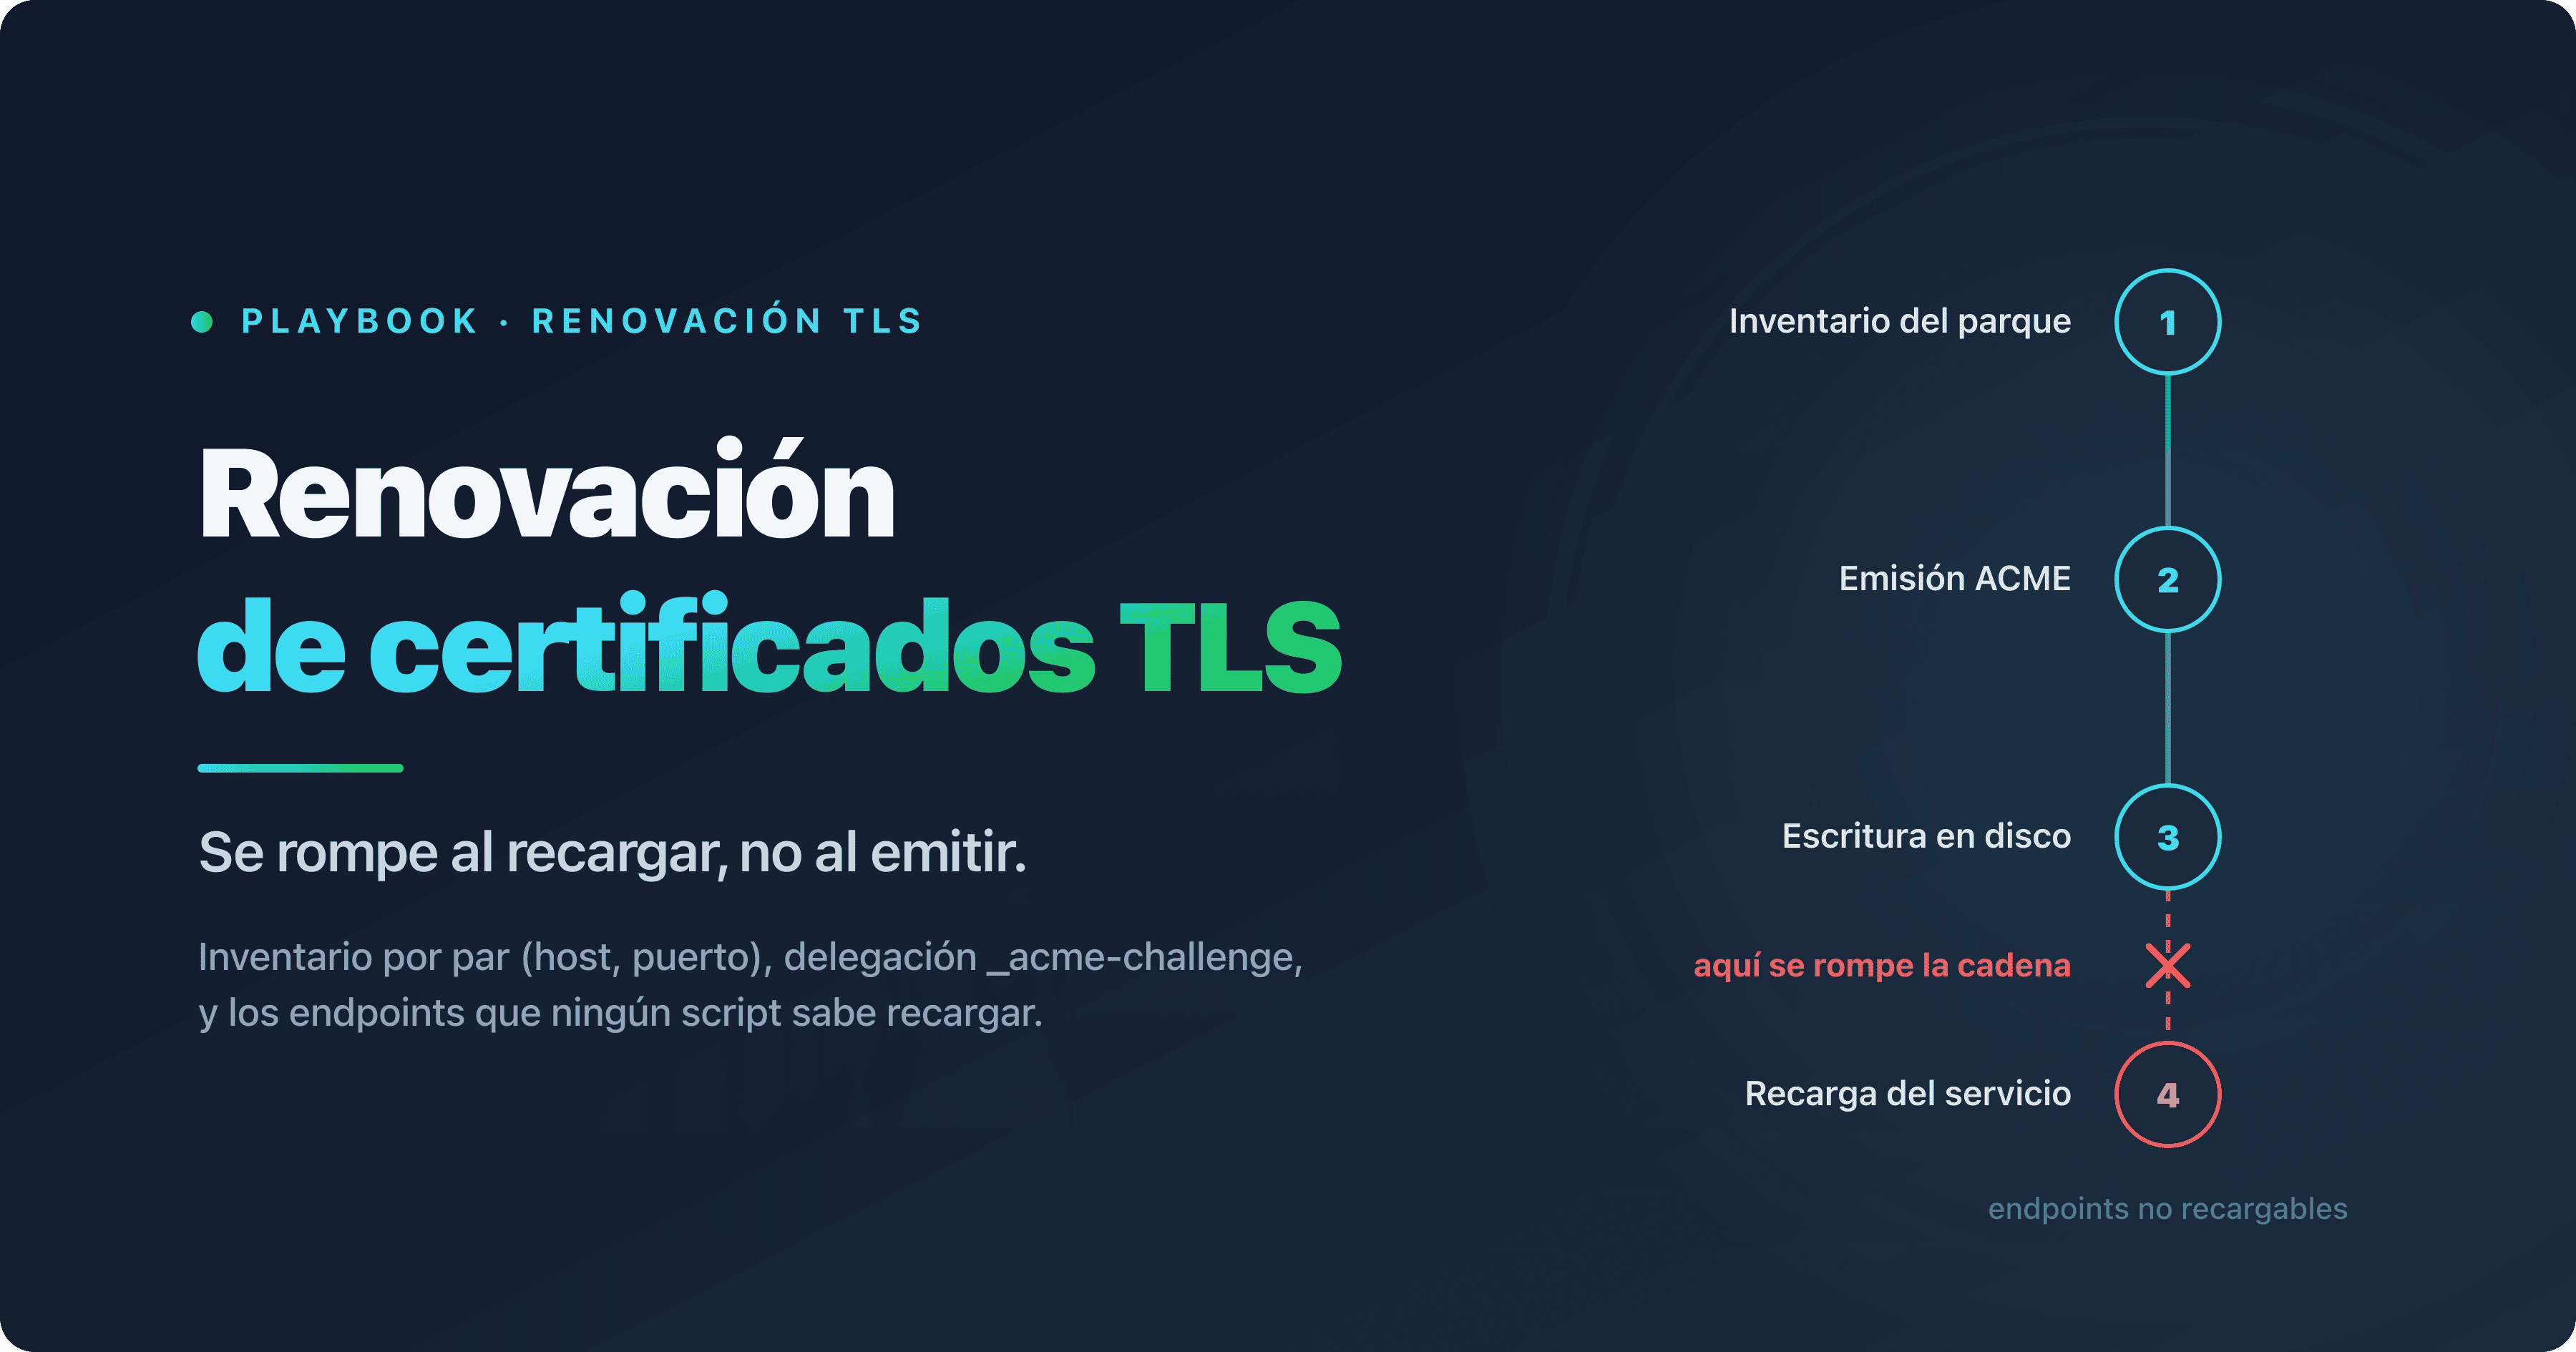
Inventario del parque, ACME en la empresa, endpoints que ningún script sabe recargar, cuotas de Let's Encrypt y reutilización de la DCV: el playbook de campo para automatizar la renovación de certificados SSL/TLS de 50 a 1000 certificados.
Inventario, emisión, implementación, renovación, revocación, supervisión: las 6 fases del ciclo de vida de los certificados, la automatización ACME/ARI y un plan de acción para seguir el ritmo de las renovaciones de 47 días.
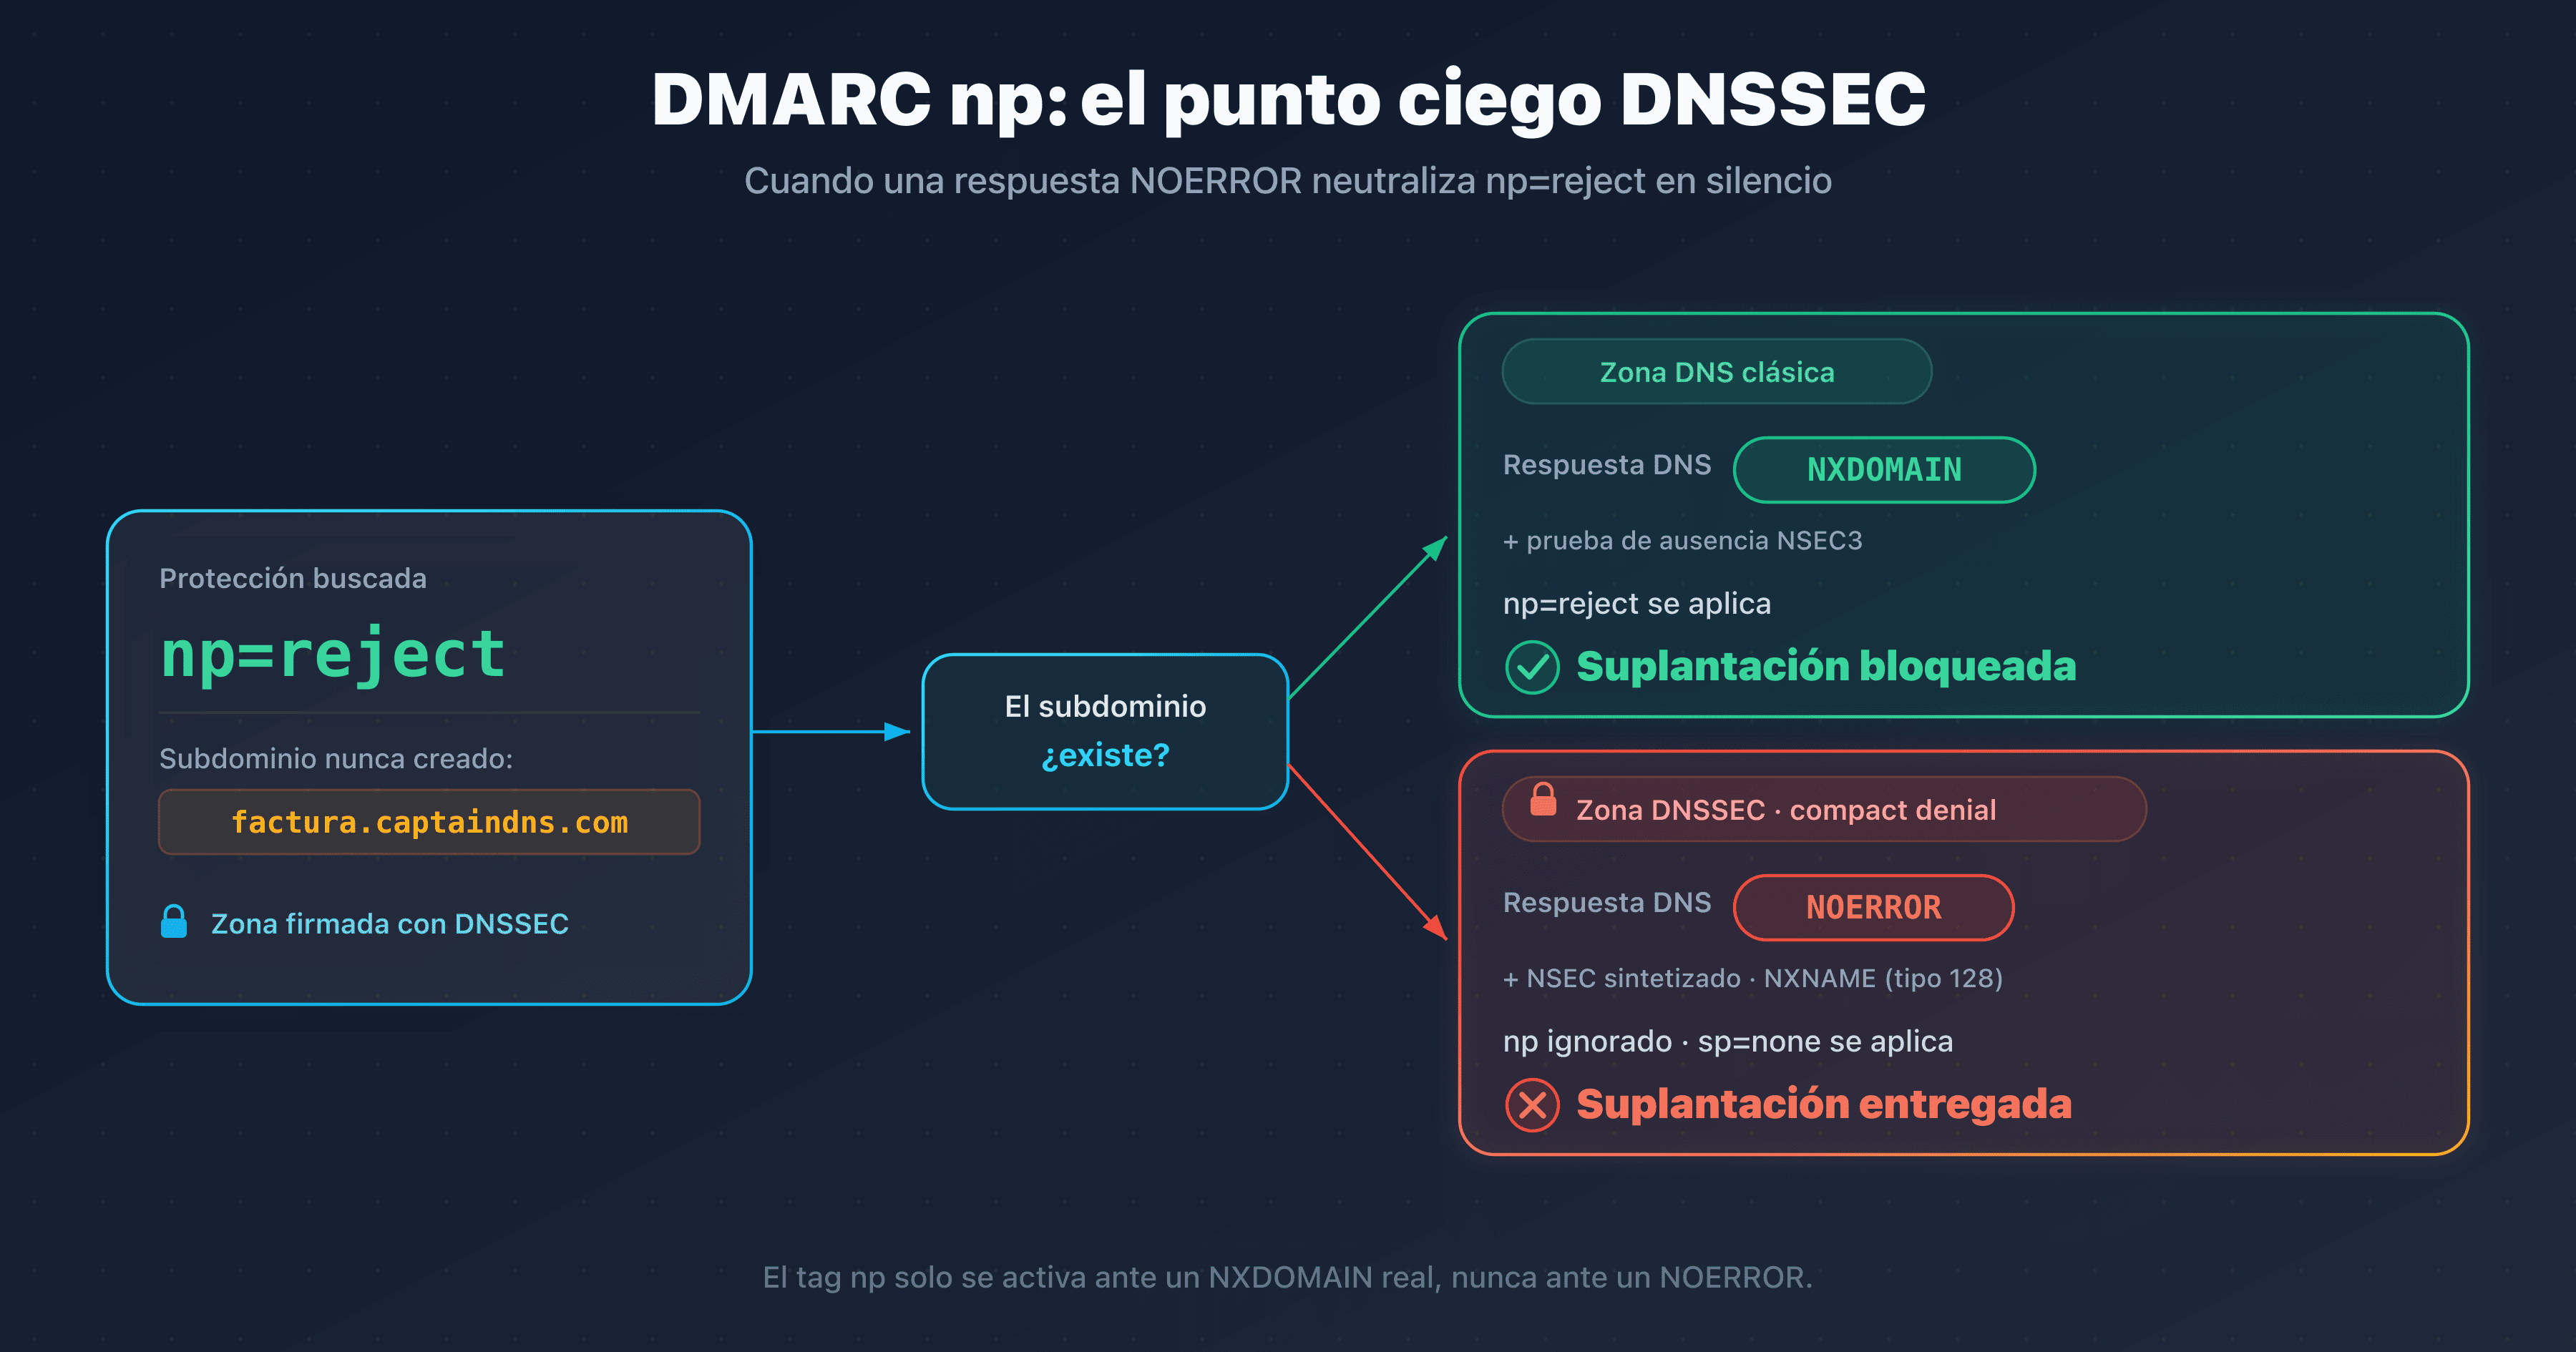
El tag np protege los subdominios inexistentes contra la suplantación, pero en muchas zonas DNSSEC queda neutralizado sin la menor señal. Aquí te explicamos cómo detectarlo y corregirlo.
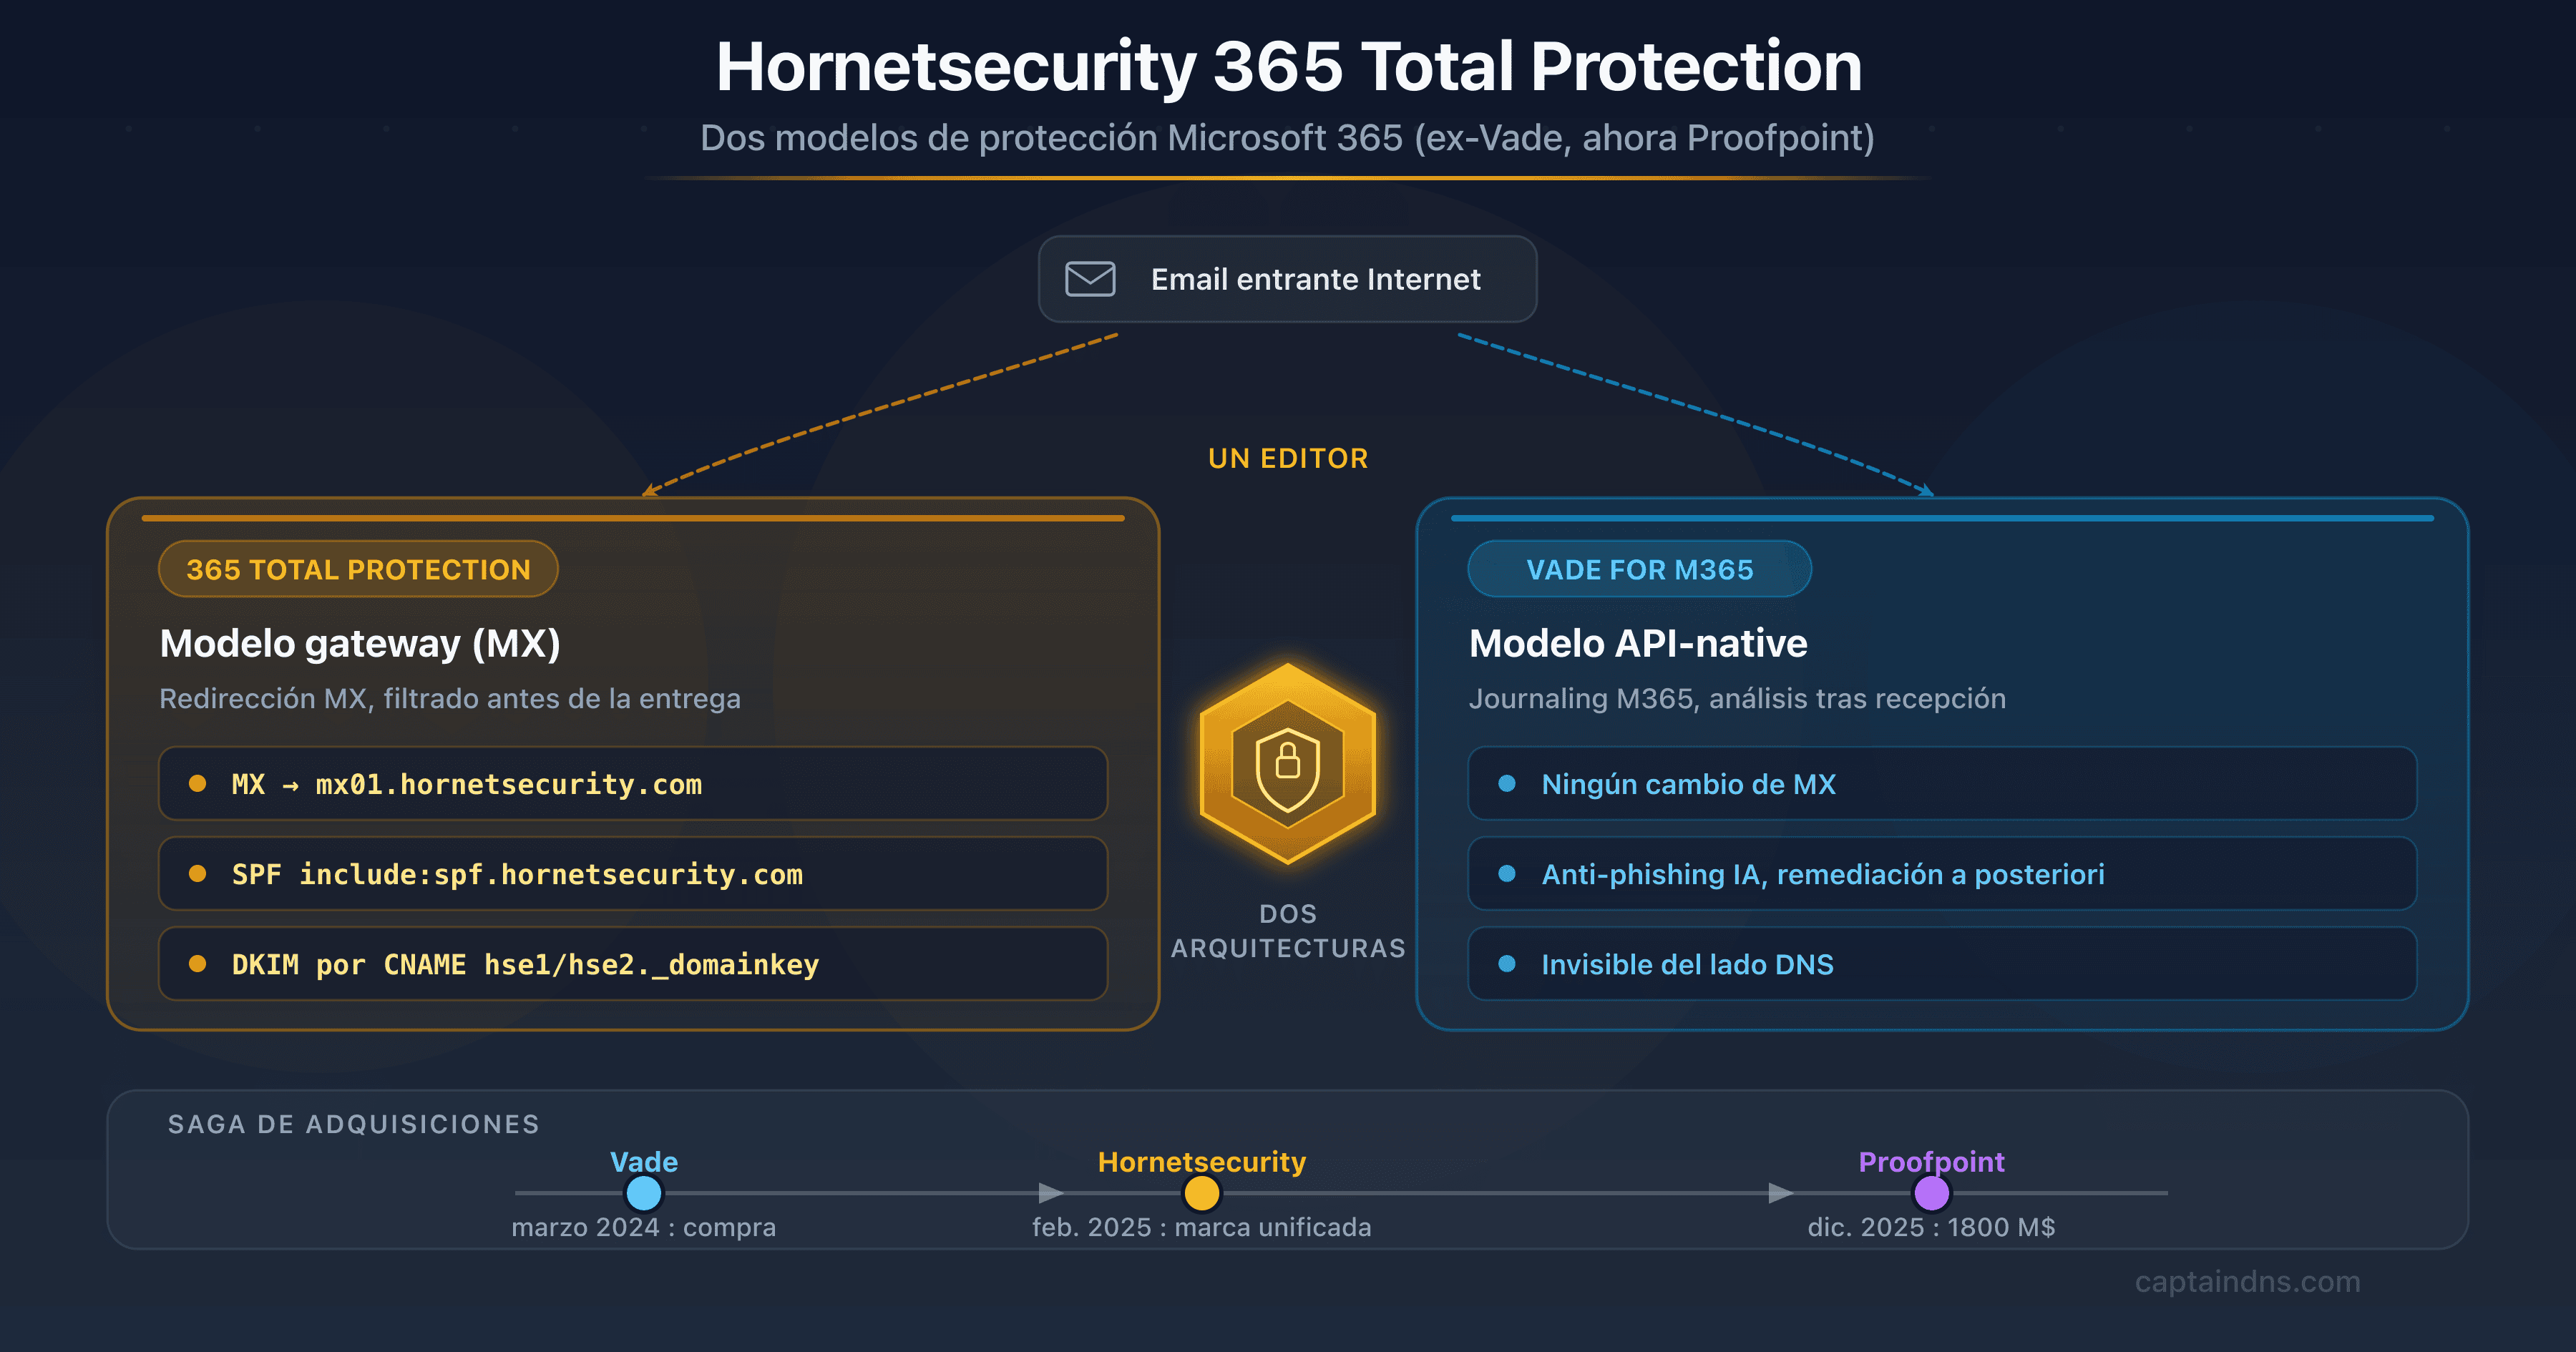
Hornetsecurity 365 Total Protection es el SEG cloud de las pymes y los MSP (ex-Vade, ahora Proofpoint). Guía completa: arquitectura, MX mx01.hornetsecurity.com, include SPF spf.hornetsecurity.com, DKIM por CNAME, gateway frente a API y comparativa Proofpoint/Barracuda/Mimecast.
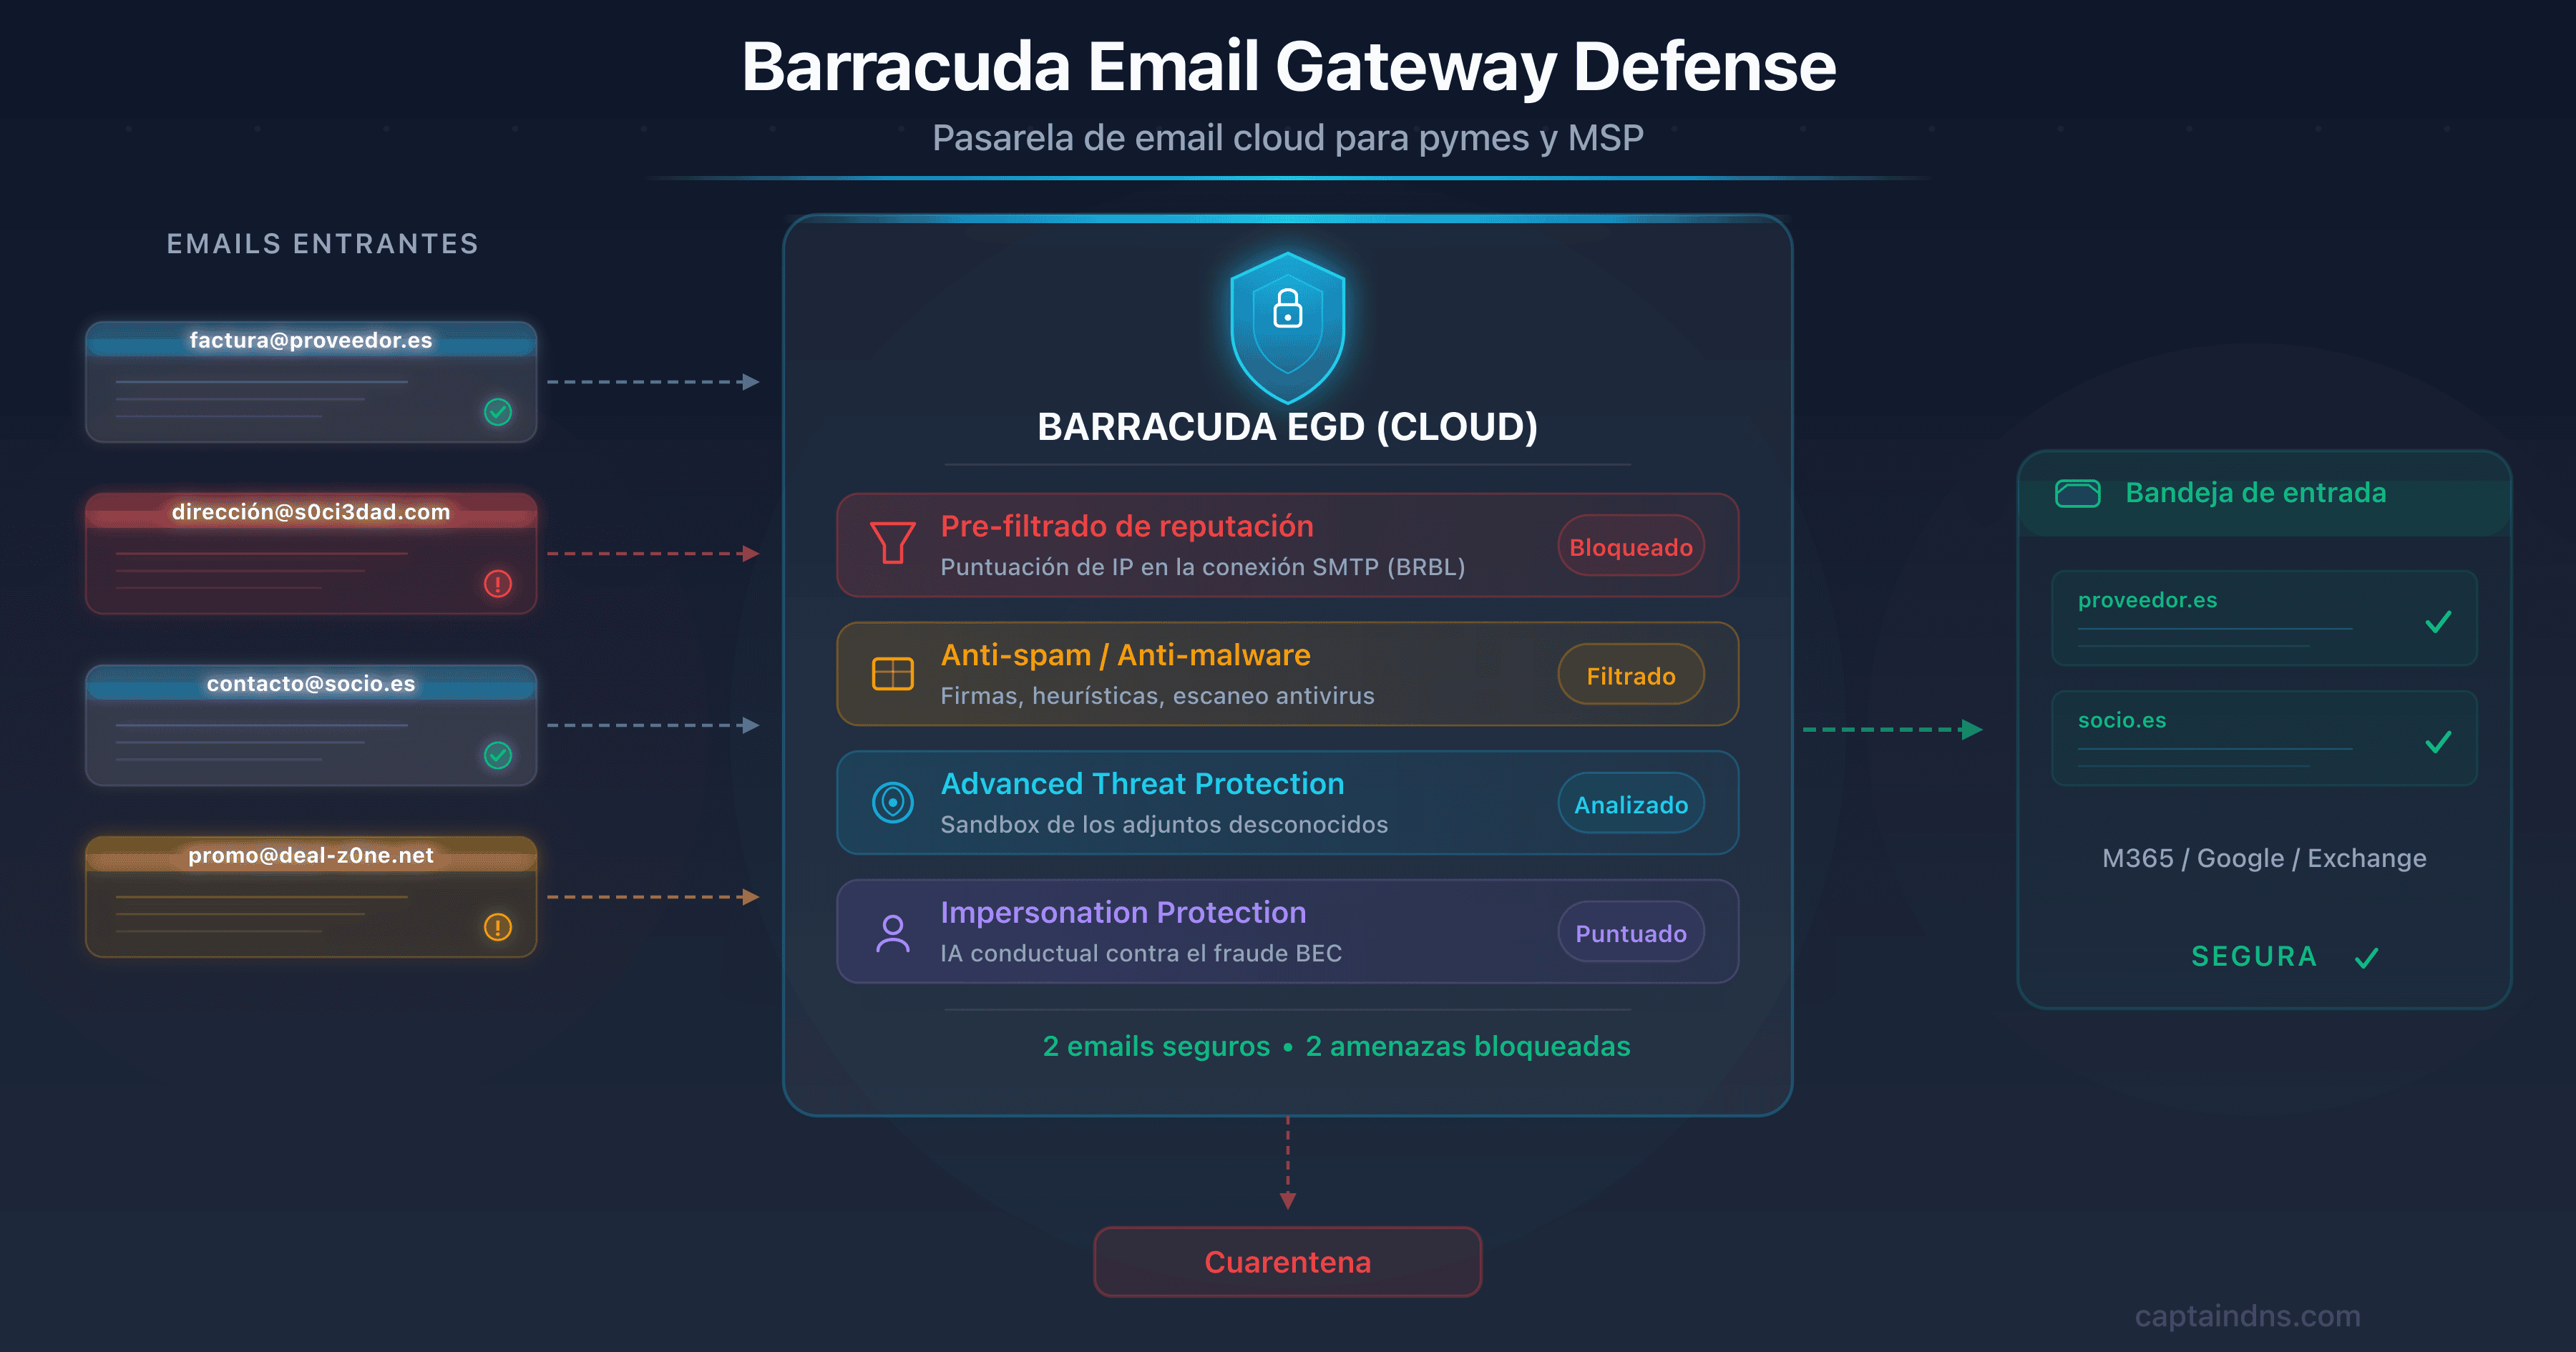
Barracuda Email Gateway Defense es el SEG cloud de las pymes y los MSP (más de 200 000 clientes). Guía completa: arquitectura, MX *.ess.barracudanetworks.com, SPF/DKIM/DMARC, detección DNS, distinción con el appliance ESG (CVE-2023-2868) y comparativa Mimecast/Proofpoint/Defender.
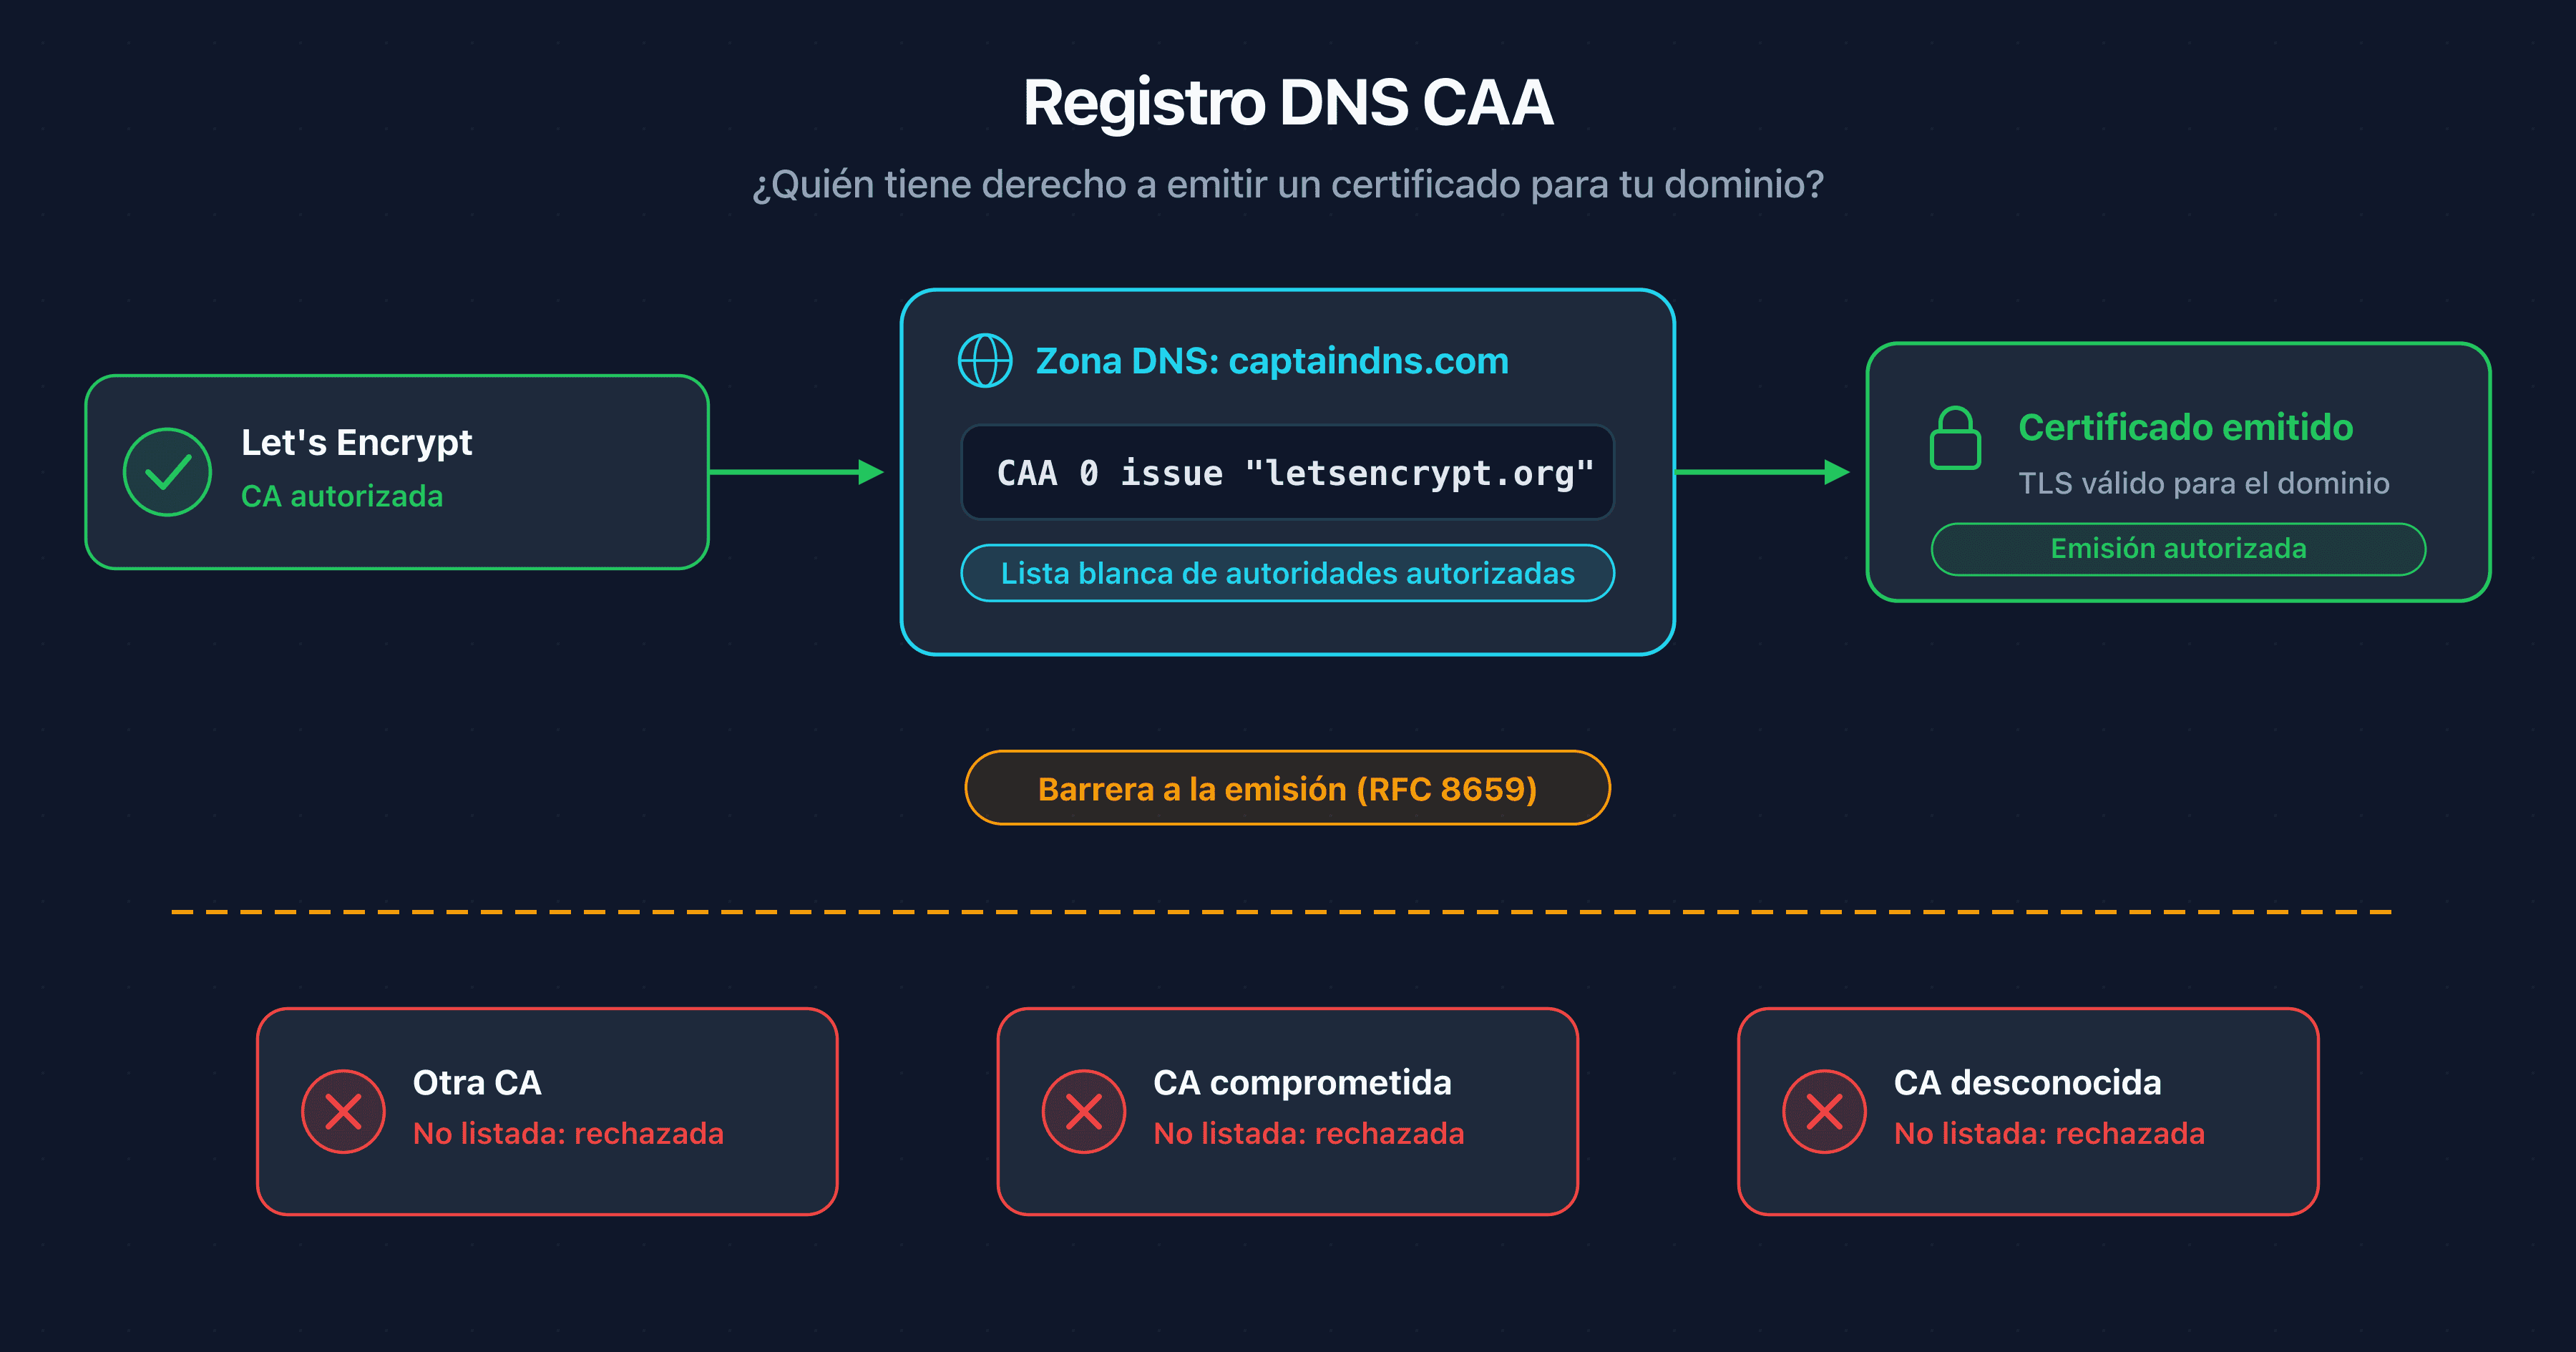
Todo sobre el registro DNS CAA: sintaxis, tags issue/issuewild/iodef, flag crítico, herencia, RFC 8659 y 8657, configuración multiproveedor y auditoría.
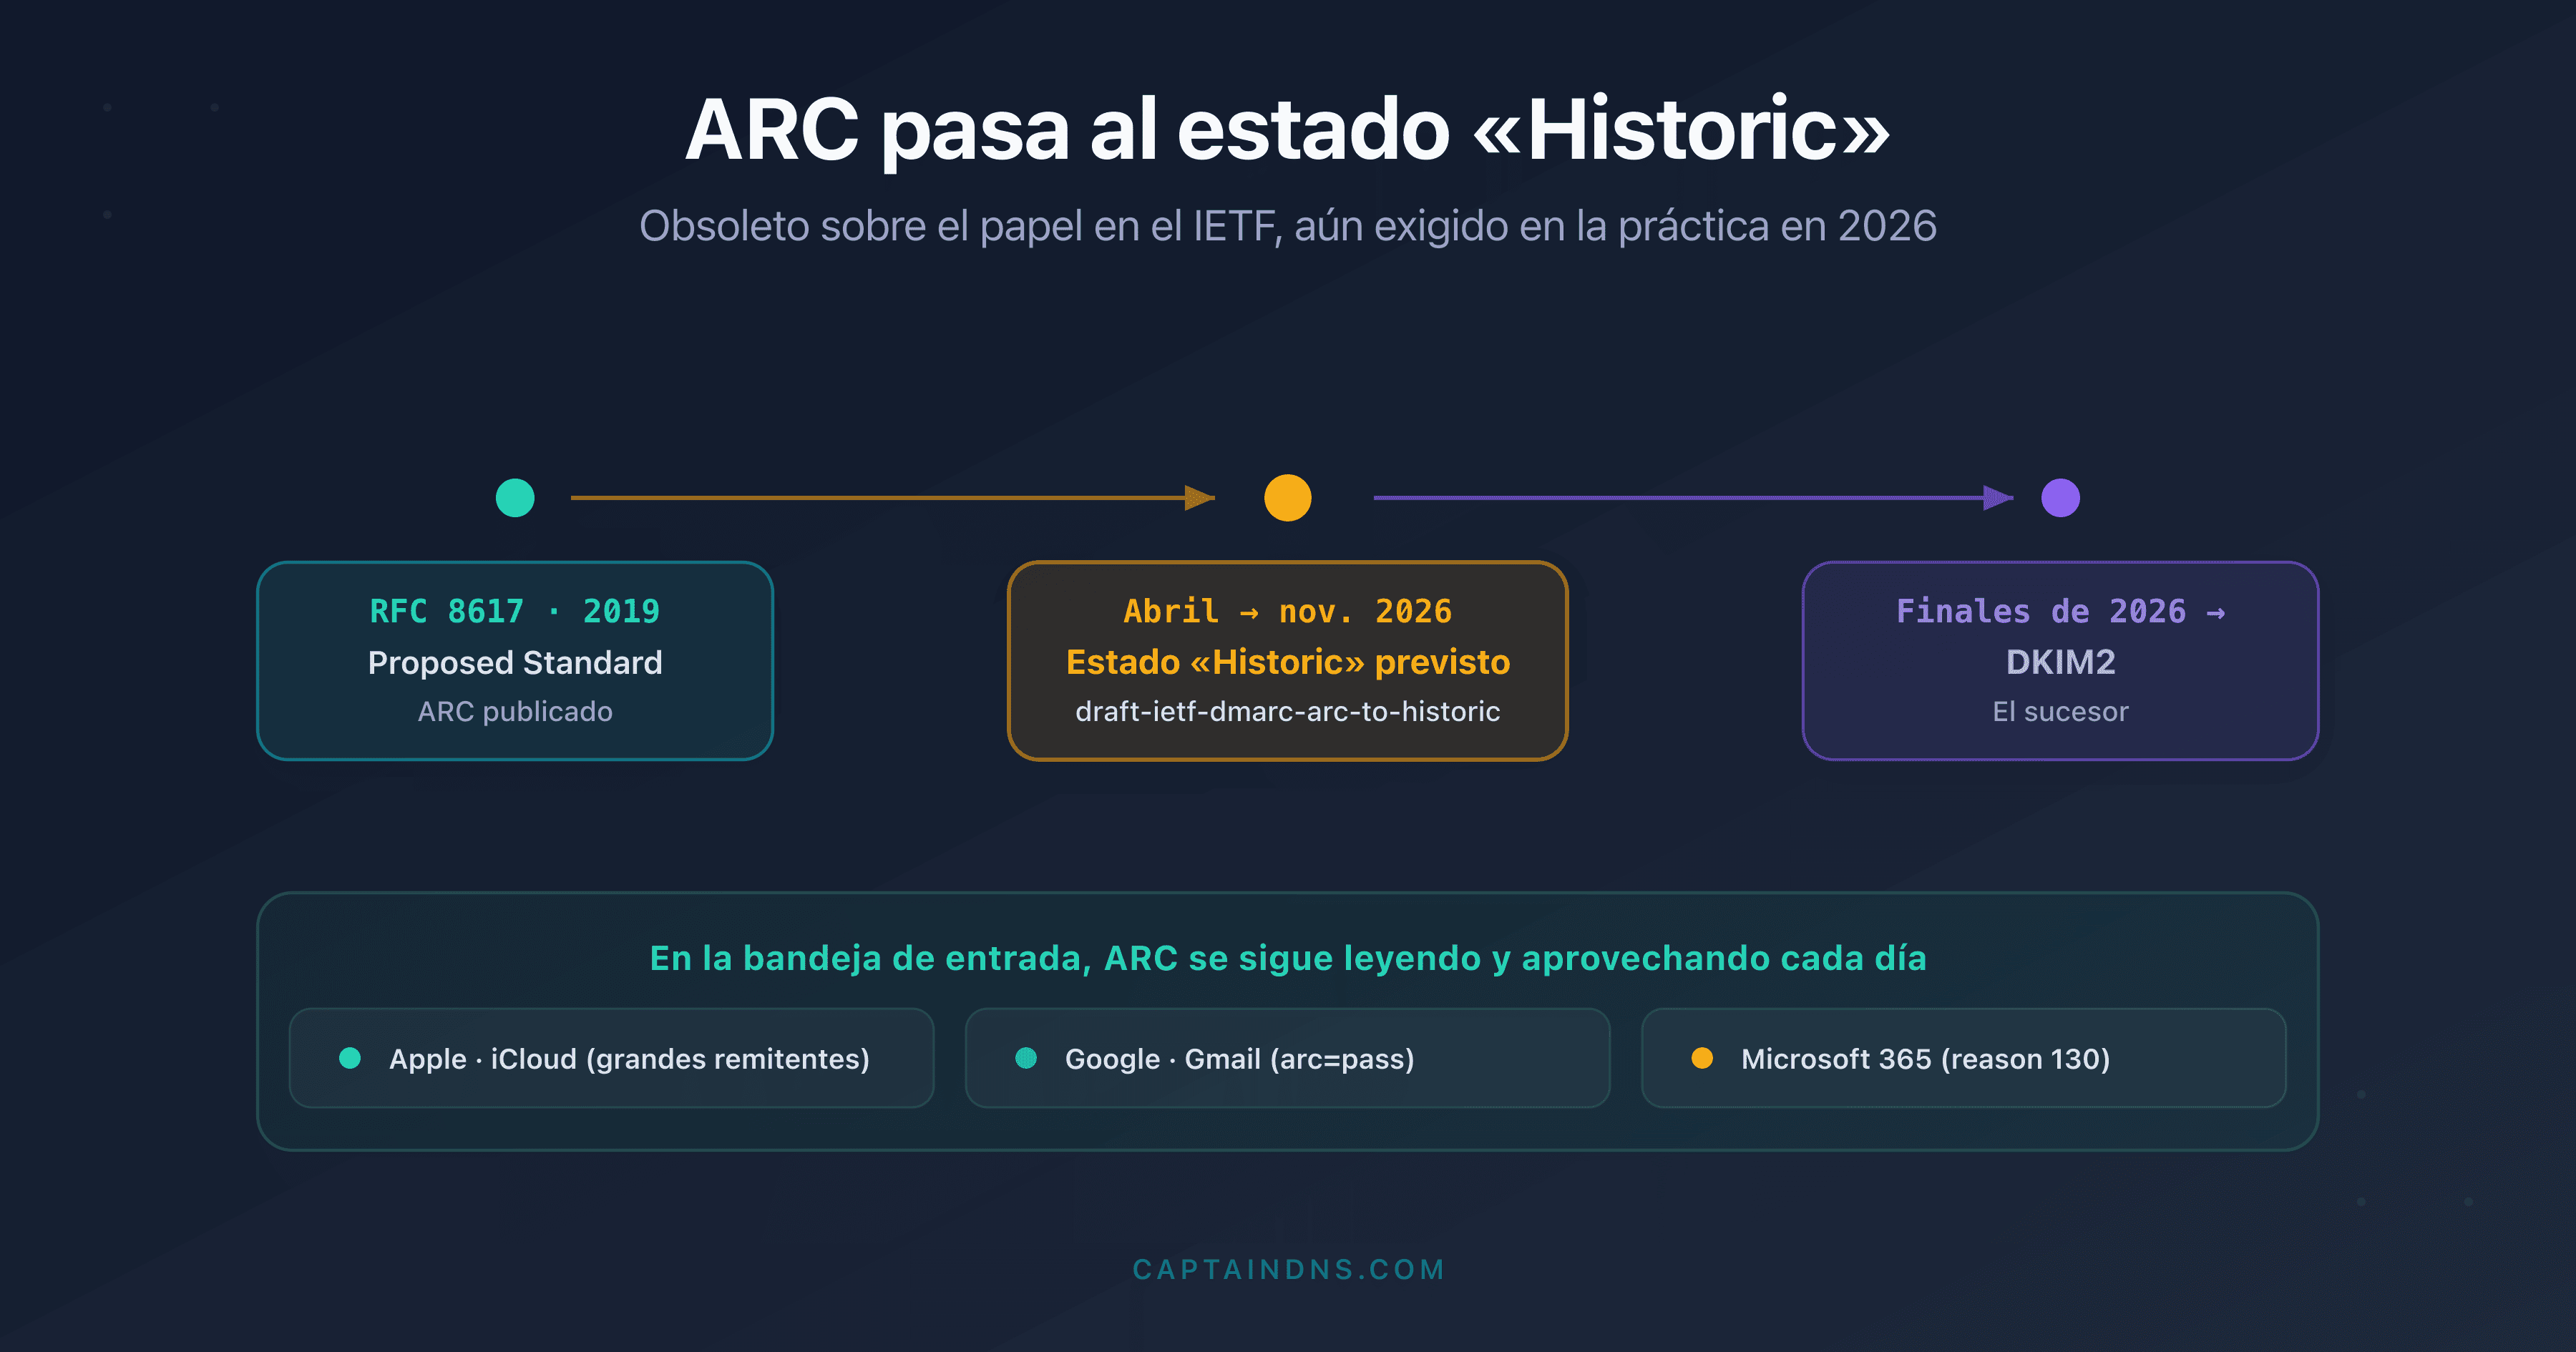
El IETF reclasifica ARC (RFC 8617) como «Historic». Pero obsoleto sobre el papel no significa muerto en la práctica: Apple, Google y Microsoft lo siguen exigiendo. Esto es lo que cambia de verdad y lo que debes hacer.