Ir para o conteúdo principal

Blog da CaptainDNS

DNS, autenticação de email, integrações de IA e novidades do produto.

Guias técnicos, comparativos e experiências sobre resolvers DNS públicos (Cloudflare, Google, Quad9), autenticação de e-mail (SPF, DKIM, DMARC, BIMI, ARC) e entregabilidade. Aprenda a configurar Amazon SES, Brevo, SendGrid ou Mailjet e explore nossas integrações de IA com ChatGPT e o protocolo MCP. Seja você administrador de sistemas, desenvolvedor ou gerente de marketing, encontre aqui as melhores práticas para proteger seus domínios e otimizar seus envios.

Artigos

outubro de 2026
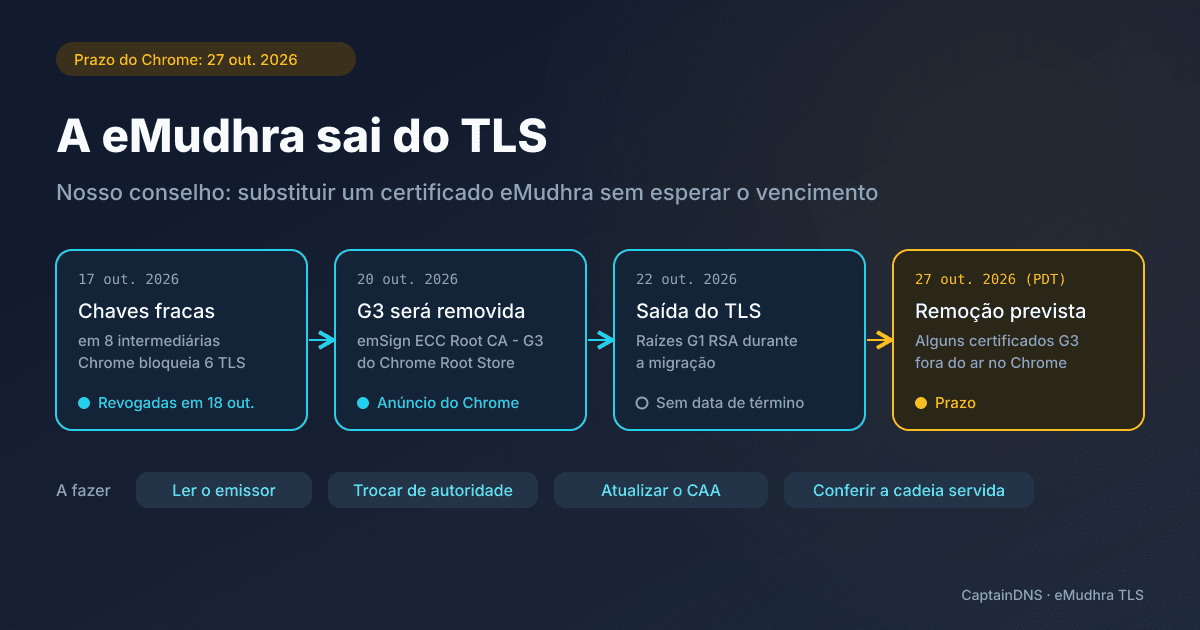
Linha do tempo do incidente da eMudhra: chaves fracas de oito intermediárias em 17 de outubro, remoção da raiz emSign ECC Root CA - G3 anunciada no dia 20, saída do TLS no dia 22, remoção prevista no Chrome em 27 de outubro de 2026

A eMudhra abandona os certificados TLS: confira o seu antes de 27 de outubro

O Chrome remove a raiz emSign ECC Root CA - G3 na terça-feira, 27 de outubro de 2026, após a descoberta de chaves fracas em oito autoridades intermediárias da eMudhra. Em 22 de outubro, a eMudhra anunciou que vai deixar o mercado global de certificados TLS. O Chrome exige que os certificados encadeados à G3 sejam substituídos antes do dia 27; recomendamos substituir já qualquer certificado emitido pela eMudhra.
setembro de 2026
Status do projeto de autoridade de certificação da Cloudflare: candidatura enviada a quatro programas raiz, nenhum certificado emitido, certificados Merkle Tree previstos para o início de 2027

Cloudflare se candidata a autoridade de certificação: o que muda (e o que ainda não muda)

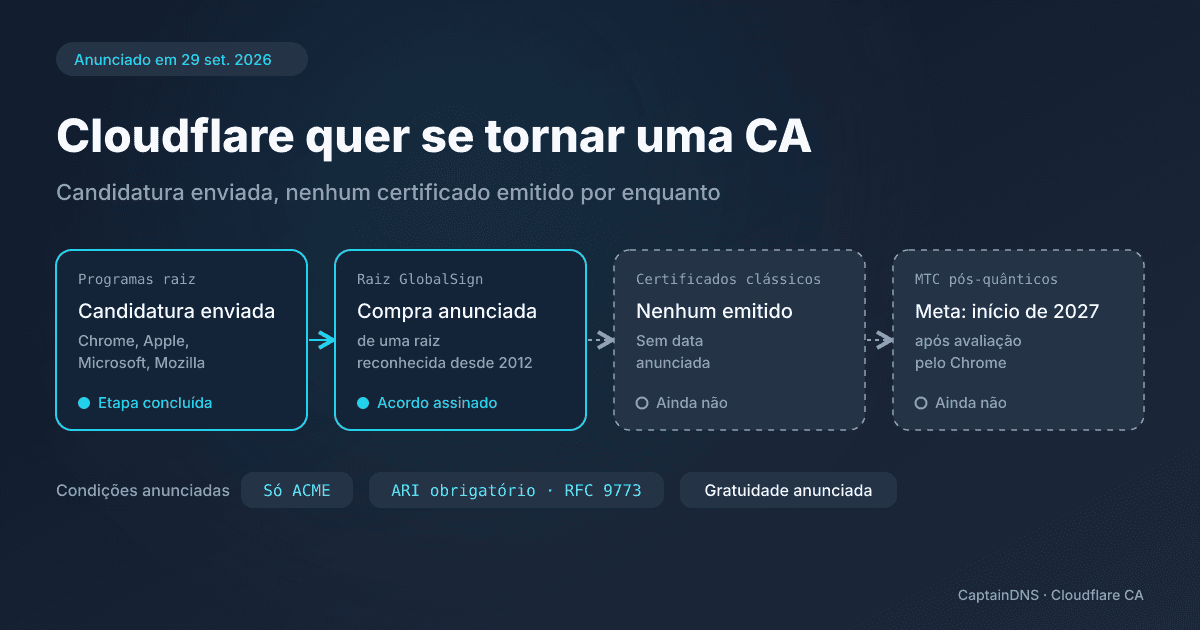
A Cloudflare se candidatou junto ao Chrome, à Apple, à Microsoft e à Mozilla, e assinou um acordo para adquirir uma raiz da GlobalSign. Ela ainda não emite nenhum certificado. A meta para os primeiros certificados pós-quânticos (Merkle Tree) é o início de 2027, anunciados como gratuitos, via ACME e reservados aos clientes que suportam ARI.

agosto de 2026