Enviar de um alias no Exchange Online: cada domínio aceito vira um domínio de envio
Por CaptainDNS
Publicado em 11 de outubro de 2026
Atualizado em 11 de outubro de 2026
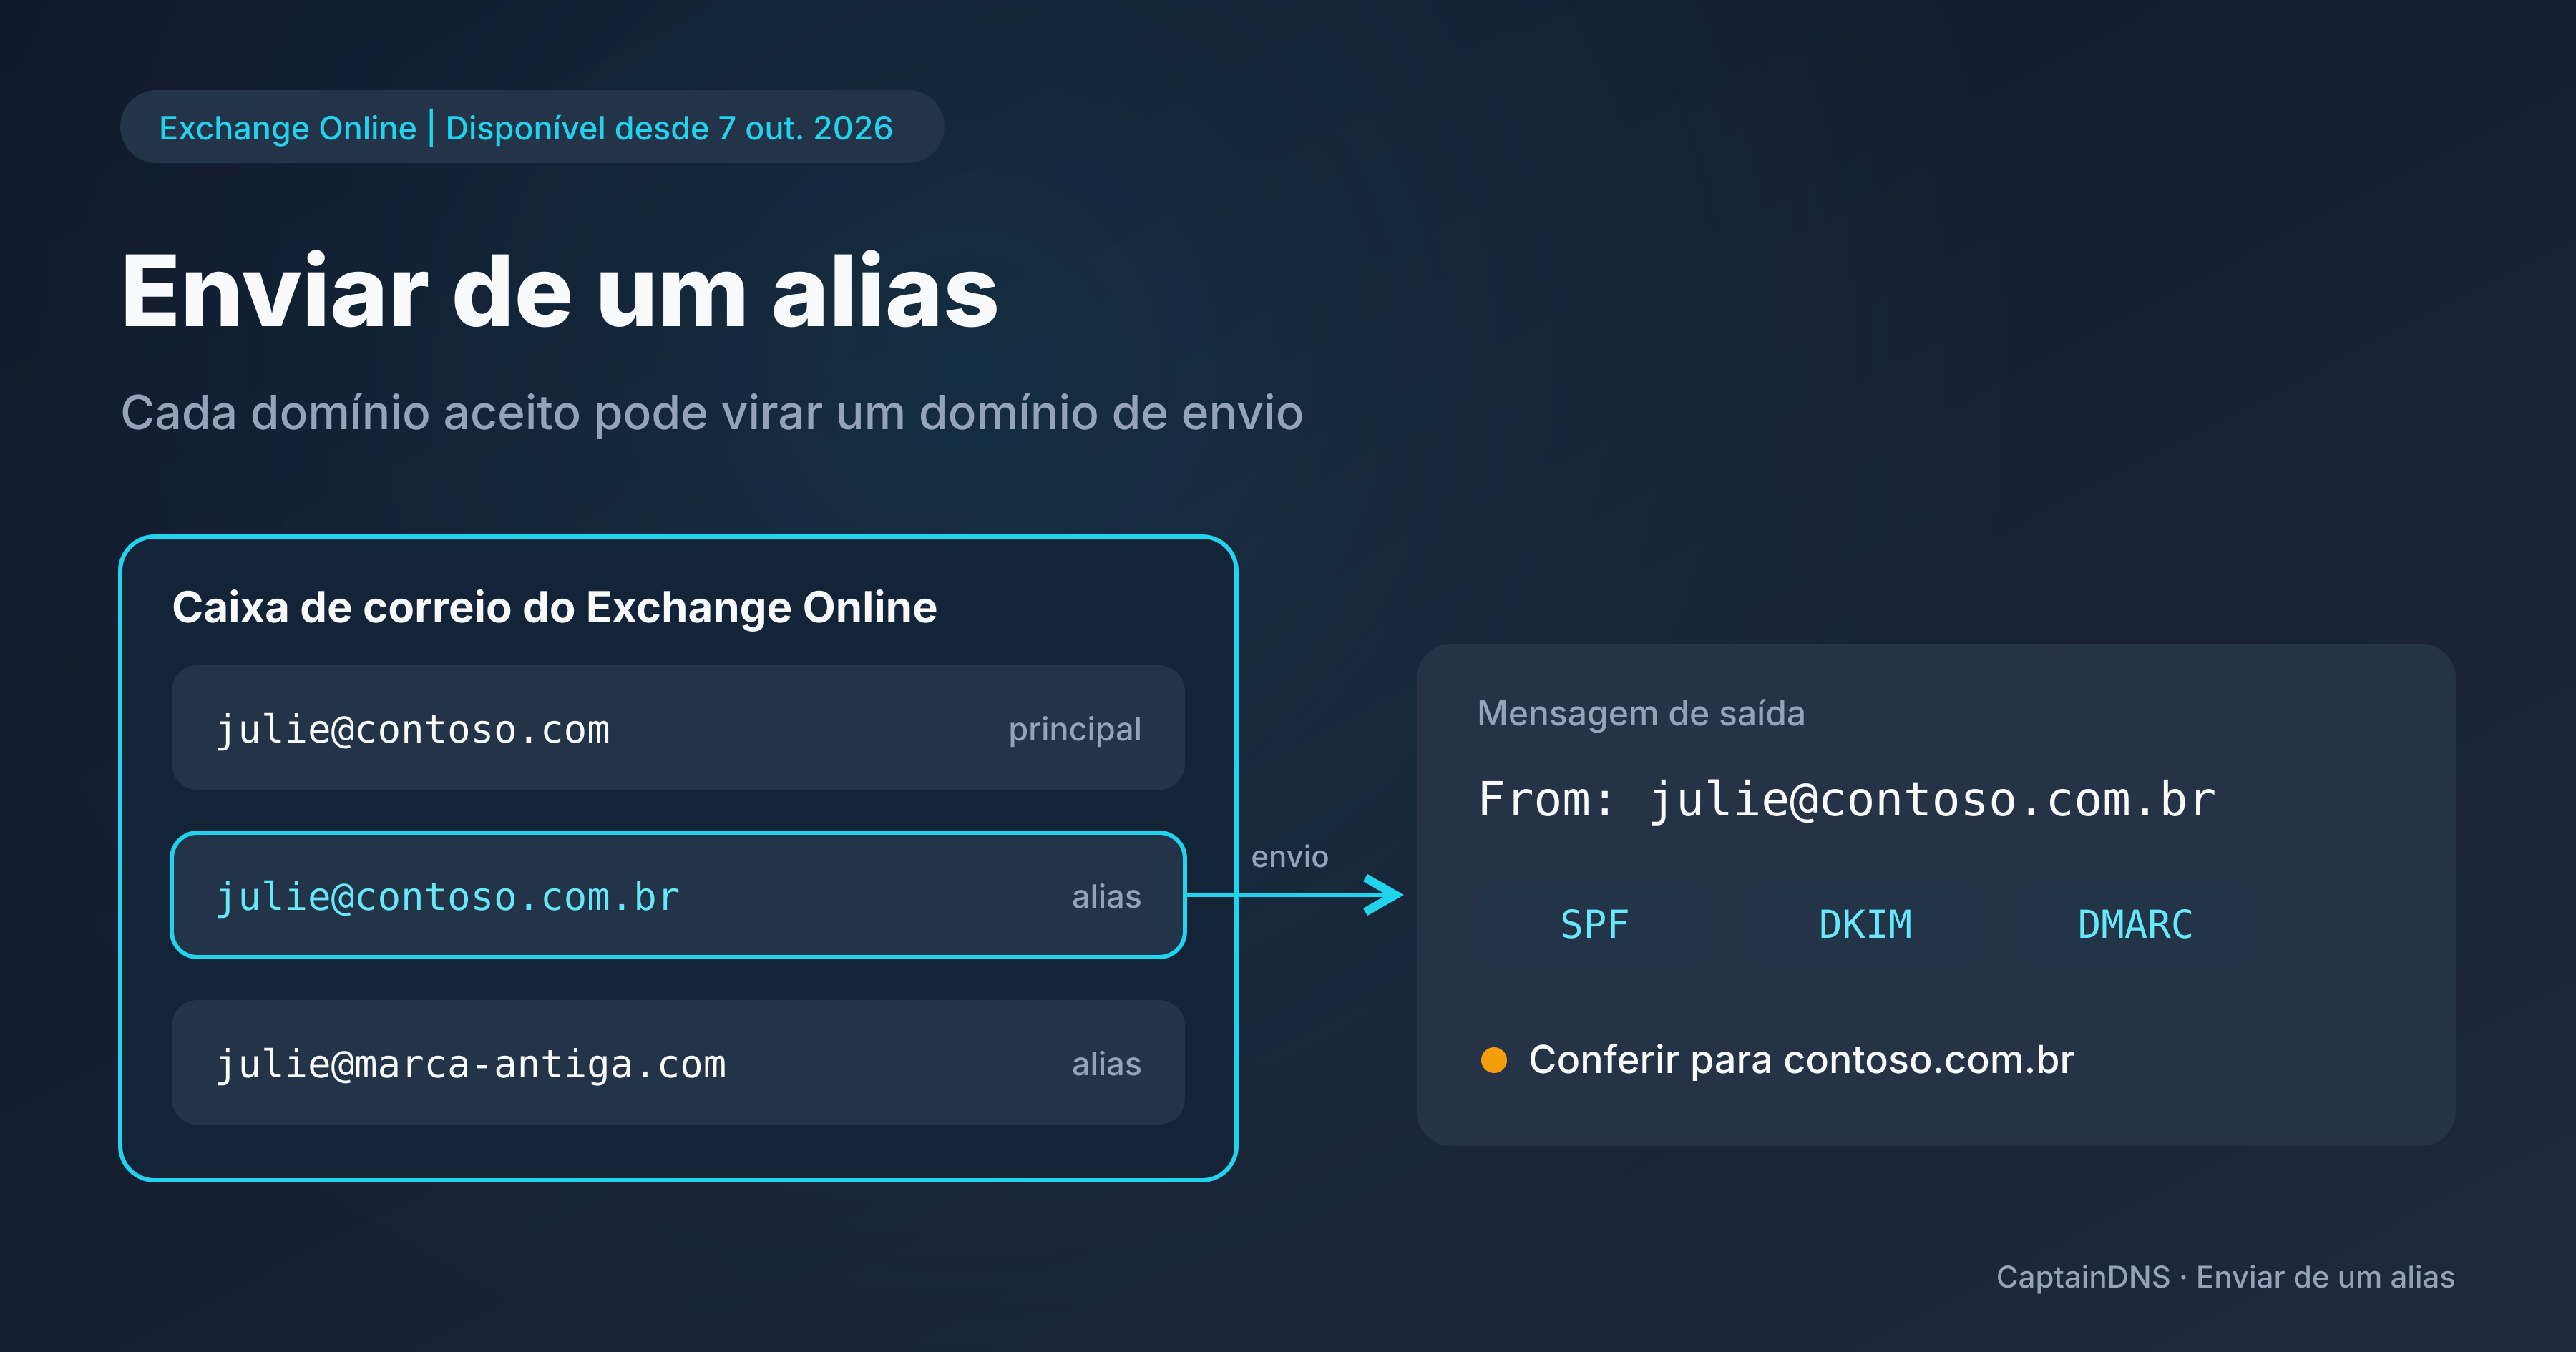
Até agora, um alias do Exchange Online só servia para receber, como lembra o anúncio da Microsoft de 7 de outubro de 2026: "Previously, aliases could only receive mail, and all outgoing messages used the primary SMTP address of the mailbox." O envio de um alias passa a ter disponibilidade geral: domínios que nunca enviaram uma mensagem podem aparecer agora no From: dos seus emails enviados.
- O Exchange Online permite enviar de qualquer alias (endereço proxy) de uma caixa de correio. A configuração vale para o tenant inteiro e pode levar até 60 minutos para entrar em vigor.
- Cada domínio aceito que tenha aliases pode então aparecer no
From:: confira SPF, DKIM e DMARC antes de ativar, ou bloqueie o envio nesse domínio (Receive Only,SendingFromDomainDisabled). - Revise as regras de fluxo de email, de registro em diário e de higiene. No Message Trace, pesquise pelo alias.
Confira o DMARC de cada domínio de alias
O que a Microsoft muda: enviar de um endereço proxy
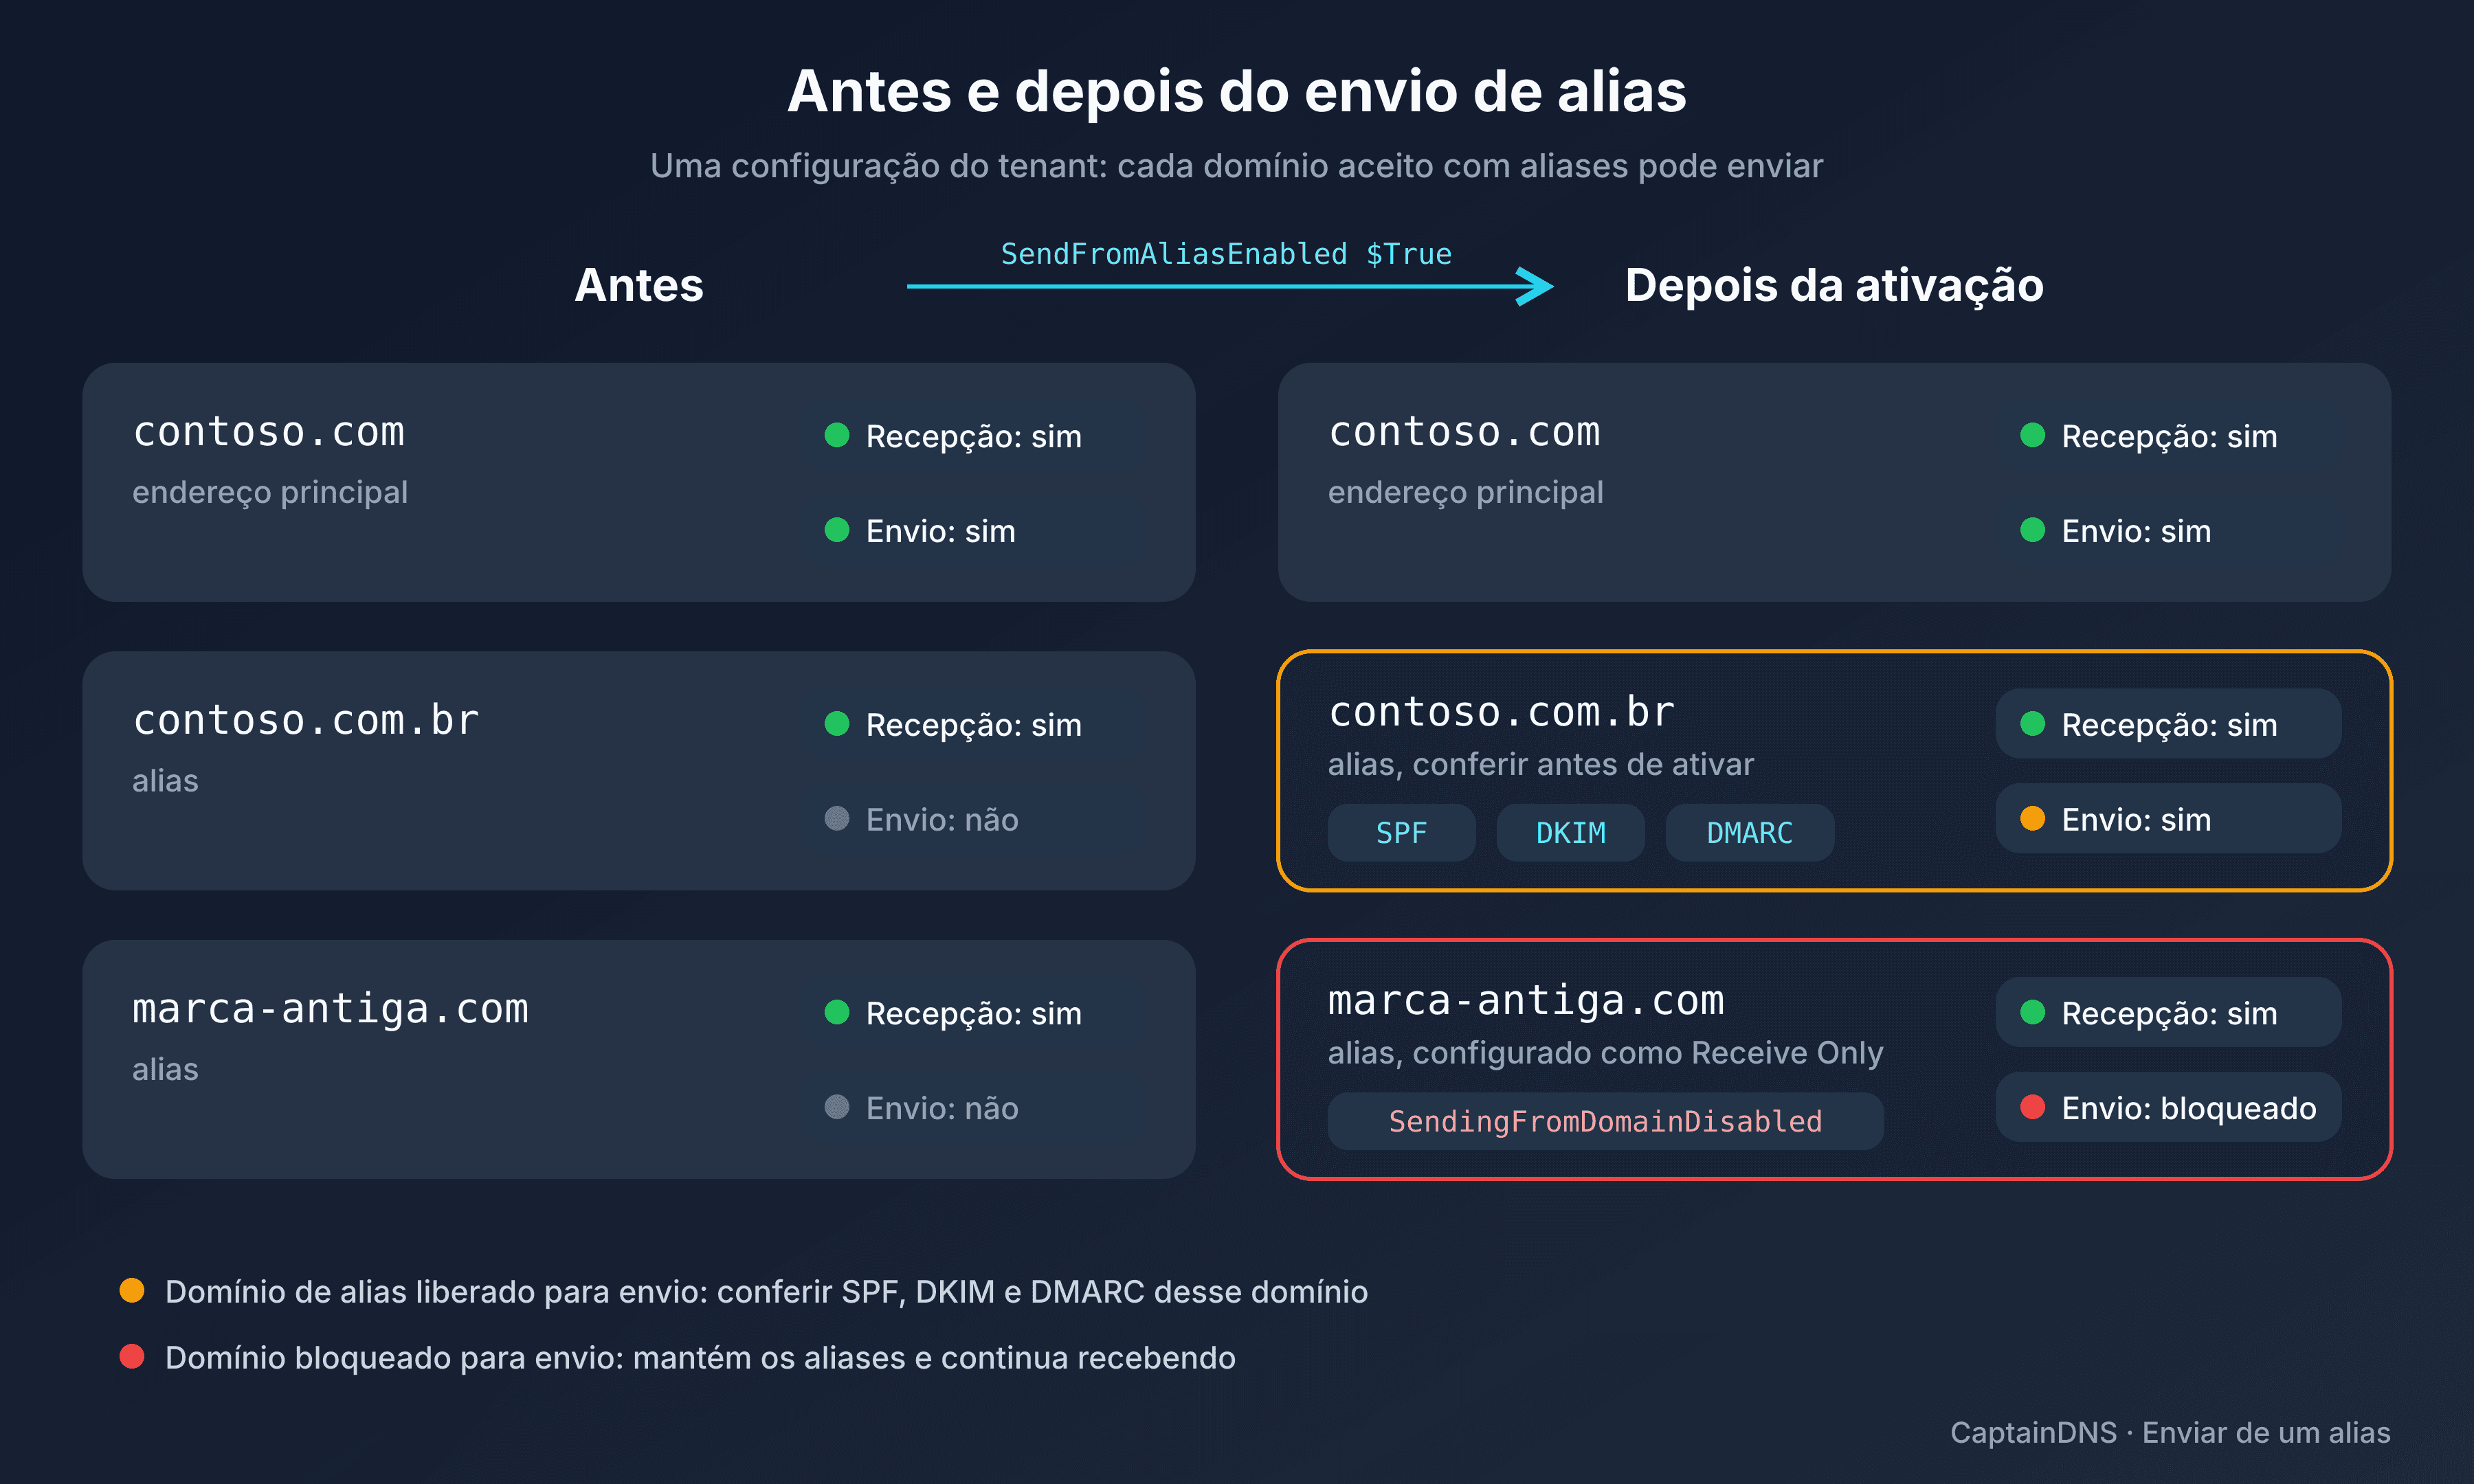
O anúncio da equipe do Exchange diz que o recurso permite aos usuários "to send emails from any alias (proxy address) associated with their mailbox, not just their primary SMTP address". Uma caixa julie@contoso.com que também tenha julie@contoso.com.br e julie@marca-antiga.com pode escrever de cada um desses endereços.
As respostas seguem a mesma lógica: "Replies automatically use the alias the message was sent to". Uma mensagem recebida em julie@contoso.com.br é respondida a partir desse endereço, sem que o usuário escolha nada. É assim que emails começam a sair por domínios que ninguém preparou.
Em versão prévia pública desde janeiro de 2022, o recurso passa a ter disponibilidade geral com esse anúncio.
Ele só vale para caixas de correio do Exchange Online. Em um ambiente híbrido, uma mensagem enviada do ambiente local para o Exchange Online carrega o endereço de roteamento do usuário no domínio onmicrosoft.com do tenant (exemplo da Microsoft: mail.contoso.onmicrosoft.com). Com o envio de alias ativado, o Exchange Online mantém esse endereço em vez de trocá-lo pelo endereço principal. Uma resposta automática de ausência pode então sair do endereço de roteamento. Para que as respostas automáticas deixem de usar esse endereço, a Microsoft indica abrir uma solicitação de mudança (DCR) com a equipe do Outlook. Em uma caixa de correio compartilhada, o envio de um alias só funciona no Outlook na Web (OWA), com "Open another mailbox", e não no cliente Outlook.
Ativar: uma única configuração para o tenant inteiro
A ativação é feita no PowerShell do Exchange Online:
Set-OrganizationConfig -SendFromAliasEnabled $True
A configuração também está no centro de administração do Exchange (EAC): Settings > Mail Flow, opção "Sending from Aliases". A Microsoft avisa: "It might take up to 60 minutes for this change to take effect in your tenant."
Com o valor em $True, todos os aliases do tenant podem servir de endereço de envio, seja qual for o domínio. A alavanca que a Microsoft documenta é bloquear o envio em um domínio inteiro (veja mais abaixo). Para restrições mais finas, por exemplo em um alias ou em um usuário, o anúncio indica as regras de fluxo de email ou uma política interna que os usuários devem seguir.
Cada domínio com aliases vira um domínio de envio
Faça o inventário dos domínios aceitos do tenant: nome de marca antigo, empresa adquirida, variações por país, domínios defensivos contra typosquatting. Eles recebem email há anos, sem que ninguém tenha se perguntado se podiam enviar. Agora podem.
O domínio do alias passa a ser o do From: visível (5322.From), sobre o qual os destinatários avaliam o DMARC. A documentação de DMARC da Microsoft deixa isso claro: o DMARC passa se o SPF ou o DKIM tiver sucesso e estiver alinhado com esse domínio, e uma assinatura DKIM só fica alinhada se usar o domínio personalizado.
Para cada domínio envolvido, três verificações:
| Verificação | O que você deve ver | Se não for o caso |
|---|---|---|
| DKIM | Assinatura ativada para este domínio no Exchange Online | A assinatura não leva o nome do domínio e não consegue se alinhar |
| SPF | Um SPF publicado que autorize o Exchange Online (include:spf.protection.outlook.com) | O domínio não autoriza os servidores que enviam em nome dele |
| DMARC | Um registro _dmarc publicado, com um endereço rua para os relatórios | Nenhuma política para aplicar, nenhum relatório para ver o que está saindo |
DKIM primeiro: uma assinatura feita com o domínio do alias é o caminho confiável para o alinhamento DMARC. O SPF só se alinha se o endereço de envelope (5321.MailFrom) usar esse mesmo domínio; confira isso em uma mensagem de teste enviada do alias, no campo smtp.mailfrom do cabeçalho recebido.
Para ativar o DKIM em um domínio de alias, siga nosso guia DKIM no Office 365 e Google Workspace e depois confira com a pesquisa de seletores DKIM se há seletores respondendo nesse domínio.
Sem assinatura nem SPF alinhados, o DMARC falha; se o domínio publica p=quarantine ou p=reject, o destinatário pode colocar a mensagem em quarentena ou rejeitá-la. Em um destinatário Microsoft 365, a falha também aparece no veredito composto (veja compauth=fail no Microsoft 365). O caso mais traiçoeiro: um domínio defensivo já em p=reject, sem DKIM nem um SPF que autorize o Exchange Online. Bem protegido contra falsificação, ele vai fazer o DMARC falhar nas mensagens legítimas dos seus usuários, que poderão ser rejeitadas.
Bloquear o envio nos domínios que não estão prontos
Para um domínio que deve receber sem nunca enviar, a Microsoft propõe configurá-lo como "Receive Only" com o parâmetro SendingFromDomainDisabled do Set-AcceptedDomain. Segundo a documentação desse cmdlet, esse parâmetro com o valor $true impede o envio de email a partir dos endereços do domínio; o recebimento depende de outro parâmetro, SendingToDomainDisabled, que esse comando não altera:
Set-AcceptedDomain -Identity marca-antiga.com -SendingFromDomainDisabled $true
Faça isso antes de ativar SendFromAliasEnabled, para cada domínio cujos SPF, DKIM e DMARC não estejam prontos: o domínio mantém seus aliases e seu recebimento, que depende de SendingToDomainDisabled, mas não pode mais servir de endereço de envio. É a configuração padrão certa para domínios defensivos e marcas abandonadas.
Depois da ativação: regras, Message Trace e relatórios DMARC
A Microsoft avisa: "Rules set up that do not account for aliases such as journaling or routing rules, may not work as expected." O anúncio cita a higiene, o registro em diário e as regras de fluxo de email. Uma regra de transporte que adiciona um aviso legal às mensagens de julie@contoso.com pode deixar de fora as de julie@contoso.com.br: revise cada regra que filtra pelo remetente.
No Message Trace, segundo a Microsoft, uma pesquisa pelo endereço principal não retorna as mensagens enviadas de um alias: pesquise pelo alias. Avise o suporte de primeiro nível antes que um chamado "minha mensagem nunca saiu" fique andando em círculos.
Nas primeiras semanas, acompanhe os relatórios DMARC agregados de cada domínio liberado: quais fontes enviam com ele, e o DKIM está alinhado? O monitoramento DMARC do CaptainDNS centraliza esses relatórios. Para uma checagem pontual, envie uma mensagem de teste para uma caixa externa e cole o cabeçalho recebido no analisador de cabeçalhos de email: procure dkim=pass com header.d no domínio do alias.
Os passos, em ordem:
- Listar os domínios aceitos que têm aliases; para cada um, decidir se o envio fica liberado ou bloqueado.
- Domínios bloqueados:
SendingFromDomainDisabledem$true. - Domínios liberados: ativar o DKIM e depois verificar SPF e DMARC com o verificador de DMARC.
- Ativar
SendFromAliasEnabled, esperar até 60 minutos, testar cada domínio. - Revisar as regras de fluxo e avisar o suporte sobre o Message Trace.
FAQ
O envio de um alias funciona com uma caixa de correio compartilhada?
Sim, mas só no Outlook na Web (OWA), abrindo a caixa compartilhada com "Open another mailbox". O cliente Outlook não permite isso para caixas compartilhadas.
Preciso ativar o DKIM separadamente para cada domínio de alias?
Sim. Sem o DKIM ativado para o domínio do alias, a assinatura não leva o domínio do From: e não consegue se alinhar para o DMARC.
Como bloquear o envio de um domínio aceito sem cortar o recebimento?
A Microsoft propõe configurá-lo como "Receive Only": Set-AcceptedDomain -Identity <domínio> -SendingFromDomainDisabled $true. Segundo a documentação do Set-AcceptedDomain, esse parâmetro impede o envio de email a partir dos endereços do domínio; o recebimento depende de outro parâmetro, SendingToDomainDisabled, e o domínio continua recebendo nos seus aliases.
Guias relacionados
- Roteamento de email mal configurado: o alerta da Microsoft sobre o spoofing interno
- Fim do Basic Auth SMTP no Microsoft Exchange Online
Fontes
- Microsoft Exchange Team Blog: Sending From Email Aliases - General Availability (7 de outubro de 2026)
- Microsoft Exchange Team Blog: Sending From Email Aliases - Public Preview (25 de janeiro de 2022)
- Microsoft Learn: documentação de DMARC para o Microsoft 365
- Microsoft Learn: Set-AcceptedDomain
- Microsoft Learn: Set up SPF to identify valid email sources for your Microsoft 365 domain