Cloudflare se candidata a autoridade de certificação: o que muda (e o que ainda não muda)
Por CaptainDNS
Publicado em 30 de setembro de 2026
Atualizado em 30 de setembro de 2026
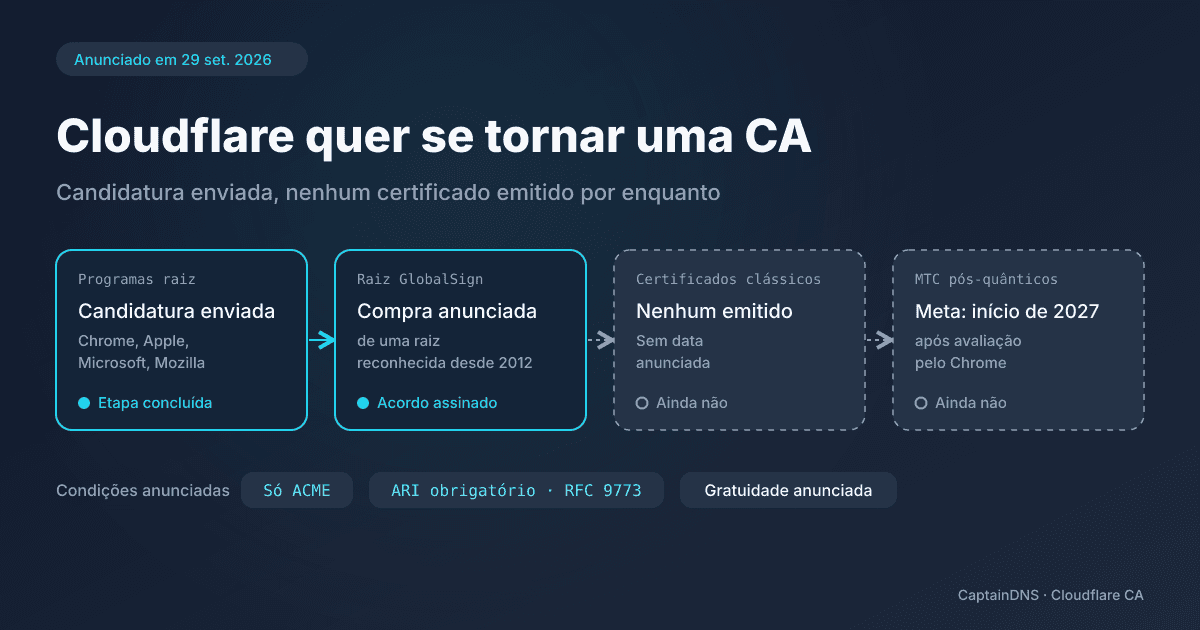
A Cloudflare nunca emitiu um único certificado TLS: ela os obtém de 16 autoridades de certificação (CA) parceiras. Em 29 de setembro de 2026, anunciou que quer se tornar uma CA pública. Ela ainda não emite nenhum certificado.
- A Cloudflare se candidatou aos programas raiz do Chrome, da Apple, da Microsoft e da Mozilla, e assinou um acordo para adquirir uma raiz da GlobalSign. Ela ainda não emite nenhum certificado.
- Prevê certificados gratuitos, via ACME e somente para os clientes que suportam ARI (RFC 9773). A meta para os primeiros certificados pós-quânticos Merkle Tree é o início de 2027.
- Nada a mudar no seu CAA por enquanto: nenhum certificado é emitido e nenhum identificador CAA foi publicado.
O que a Cloudflare anunciou em 29 de setembro de 2026
Em um post de 29 de setembro de 2026, Steve Goldsmith detalha o projeto. Para que os navegadores aceitem seus certificados, uma CA precisa incluir sua raiz nos repositórios de confiança deles, por meio do programa raiz de cada fabricante. A Cloudflare se candidatou junto ao Chrome, à Apple, à Microsoft e à Mozilla.
Uma raiz nova demora para se difundir, e os dispositivos antigos nunca vão recebê-la. Por isso, a Cloudflare assinou um acordo definitivo para adquirir uma raiz consolidada da GlobalSign, reconhecida desde 2012 por navegadores, sistemas operacionais e dispositivos. A operação foi anunciada, mas ainda não está concluída. Em paralelo, a Cloudflare submete uma nova raiz, pensada para as políticas que limitam a idade das raízes.
O post é claro: "We are not issuing certificates yet, and it will be a little while before we do." A Cloudflare ainda não emite certificados, e isso vai levar um tempo.
Não confunda esse projeto com o Universal SSL: os certificados que a Cloudflare instala hoje nos sites que passam pela rede dela são emitidos pelas suas 16 CA parceiras, com as quais ela continua trabalhando.
Um segundo emissor gratuito ao lado do Let's Encrypt
A Cloudflare apresenta o projeto como uma nova fonte de certificados gratuitos, diante da dependência do Let's Encrypt. Segundo os números citados pela Cloudflare, o Let's Encrypt emite cerca de 10 milhões de certificados por dia e atende mais de 500 milhões de sites. A Cloudflare vê nisso um risco para toda a web se a CA gratuita dominante "tiver uma semana ruim".
Nenhuma tabela de preços foi publicada: a gratuidade continua sendo um compromisso do anúncio, para uma oferta que ainda não existe.
Só ACME, ARI obrigatório para qualquer emissão
A Cloudflare prevê emitir e renovar seus certificados exclusivamente via ACME, o protocolo que automatiza a obtenção de certificados. Para um site já atendido por uma CA gratuita, a mudança vai se limitar, segundo a Cloudflare, a trocar a URL do diretório ACME no cliente.
A verdadeira condição está em outro lugar: "We will only issue to clients that support ACME Renewal Information (ARI), standardized in RFC 9773." Ela vale para qualquer emissão, não só para os certificados pós-quânticos. Seu cliente ACME vai precisar consultar o endpoint de renovação da CA, seguir as janelas publicadas e indicar qual certificado está substituindo. A Cloudflare quer poder antecipar essas janelas em caso de revogação em massa. Um cliente que renova em data fixa, sem ARI, não vai obter um certificado da Cloudflare. O funcionamento do ARI é detalhado no nosso guia de gerenciamento do ciclo de vida dos certificados.
Merkle Tree Certificates: a meta do início de 2027
O único cronograma anunciado se refere aos Merkle Tree Certificates (MTC), certificados projetados para resistir aos futuros computadores quânticos. Em um segundo post, Mari Galicer indica que a Cloudflare tem como meta, para o início de 2027, a inclusão no repositório raiz resistente à computação quântica do Chrome (Quantum-resistant Root Store). A emissão padrão de MTC seria oferecida "at no cost", sem custo.
Nada está garantido. Antes de emitir qualquer MTC, a CA vai precisar ser avaliada pelo programa do Chrome. O projeto de política desse programa exige pelo menos duas coassinaturas, sendo uma delas de um coassinante espelho independente. O servidor ACME será uma versão derivada do Boulder, o software do Let's Encrypt. Uma única CA vai atender os certificados clássicos e os MTC.
Um experimento com o Chrome Beta, encerrado em agosto de 2026 e baseado em uma CA fictícia chamada "bootstrap", mediu MTC "landmark" 9% mais rápidos na mediana. Com esse formato, o navegador recebe antecipadamente pontos de referência do log da CA, o que deixa mais leve a prova enviada em cada conexão. Esse experimento valida a técnica, não a chegada de uma CA da Cloudflare em 2027.
CAA: nada a mudar hoje
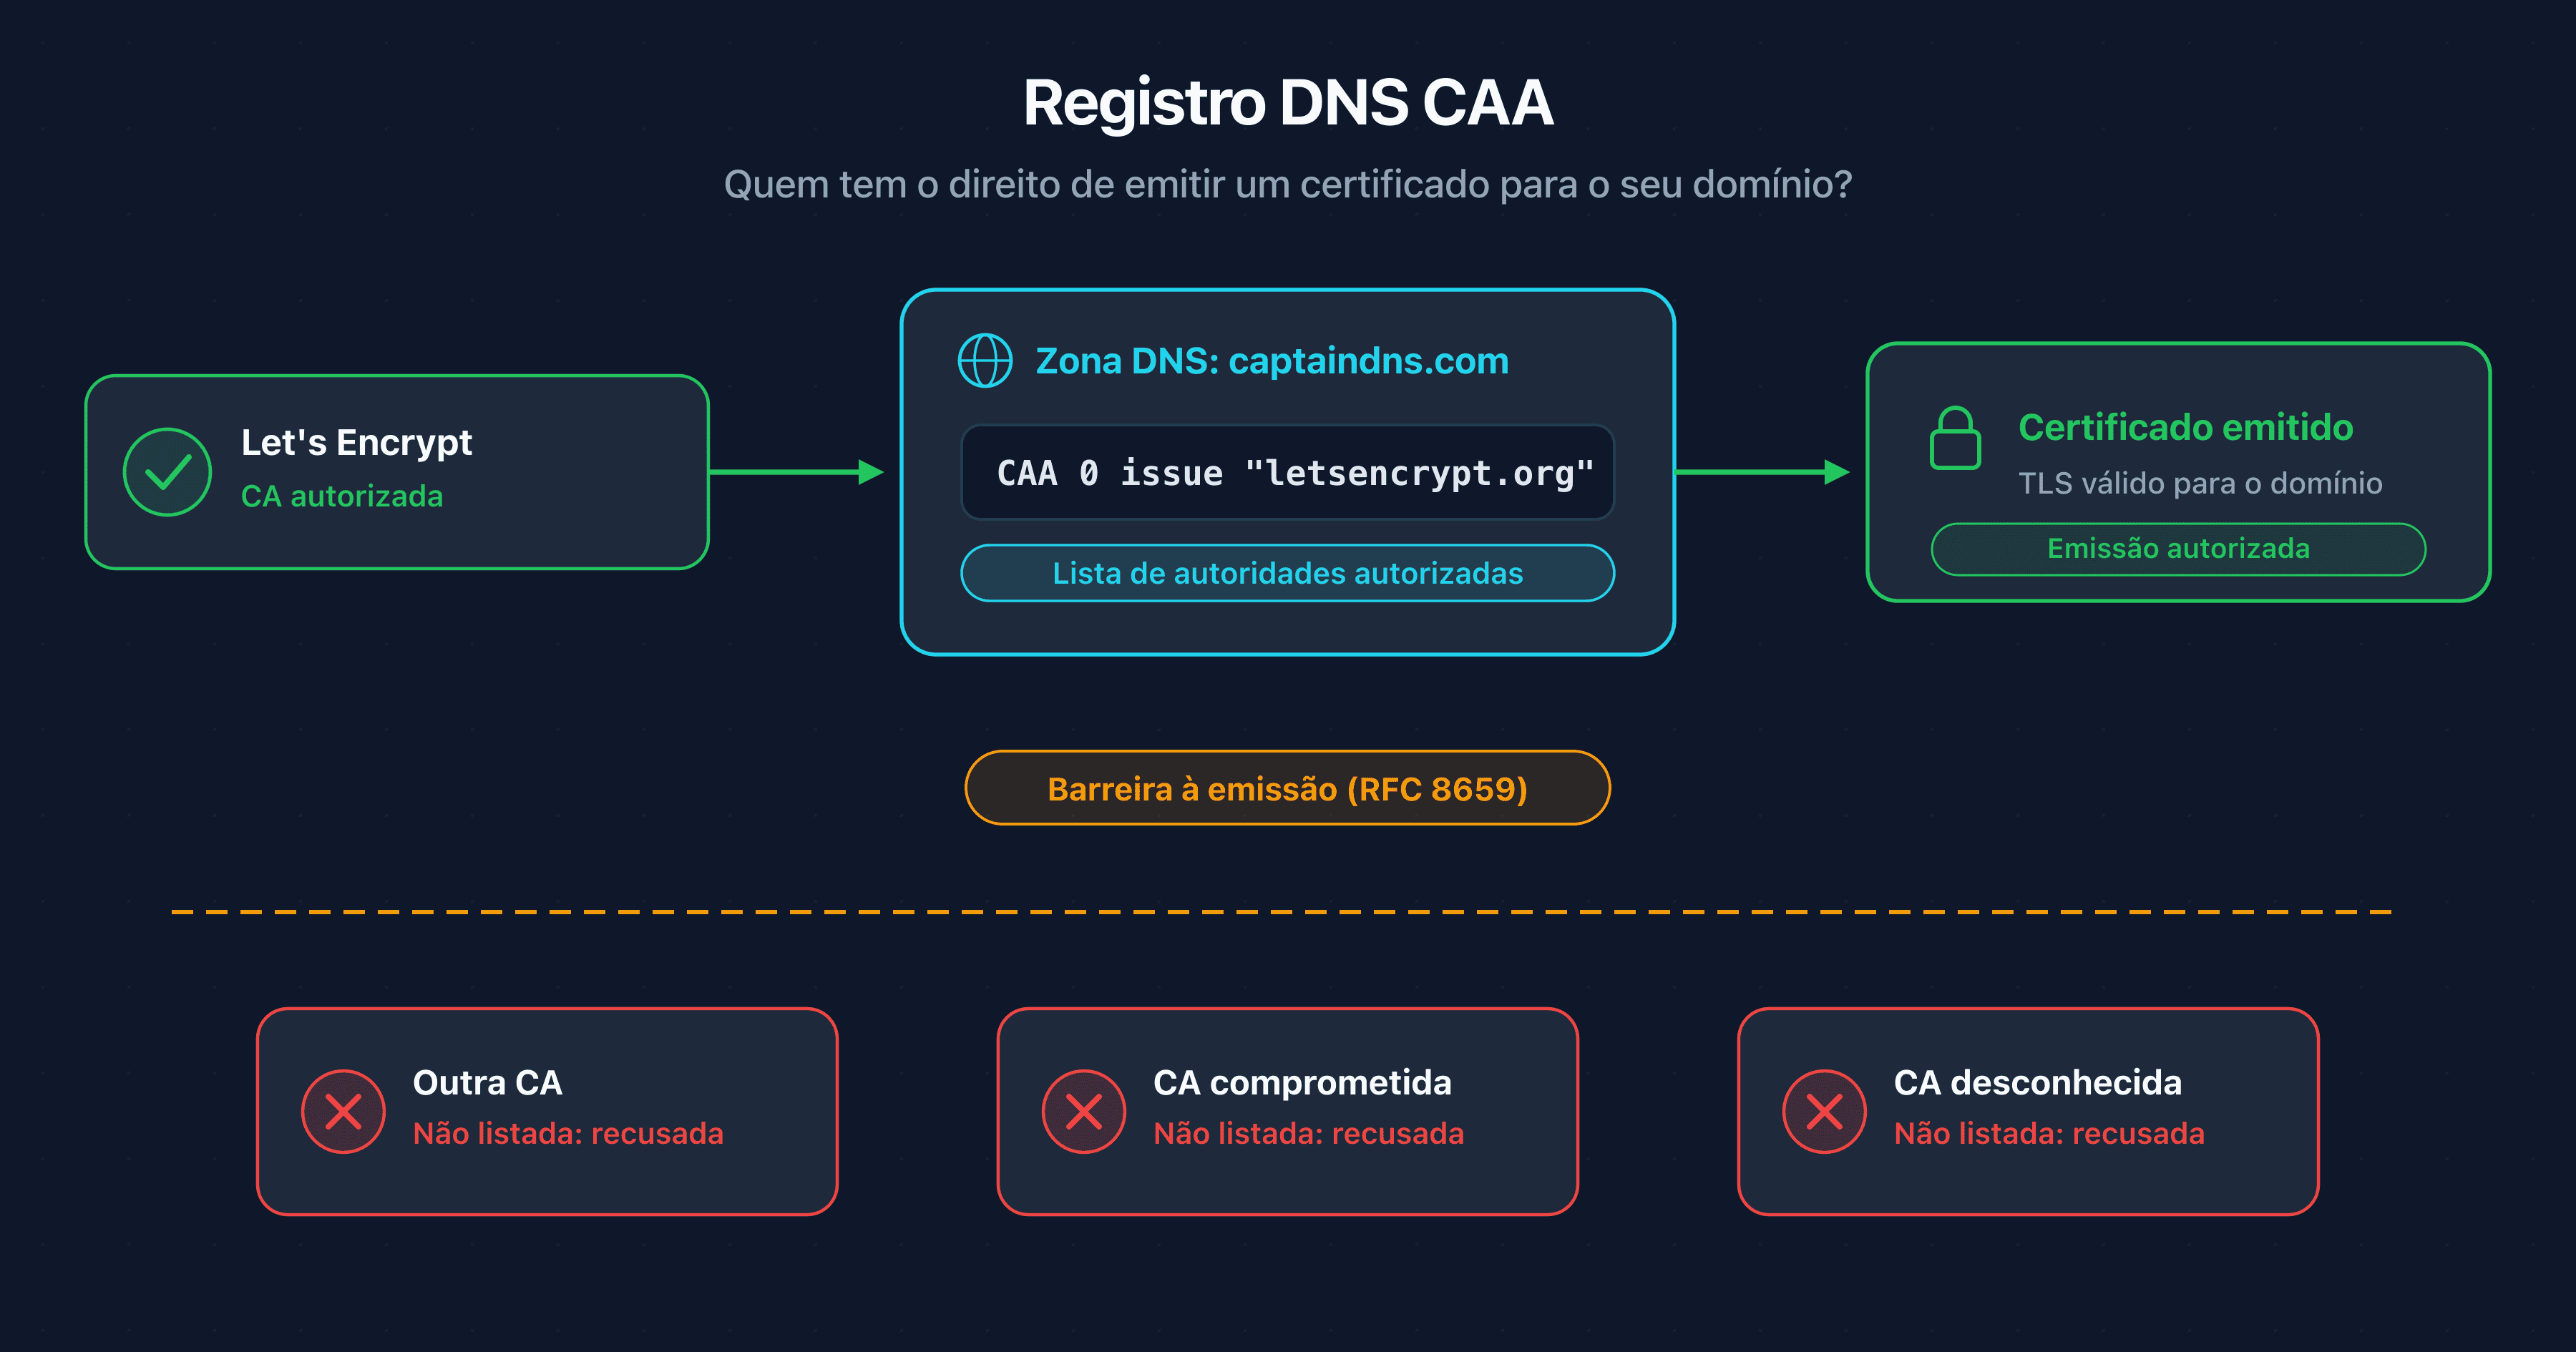
O registro CAA indica, na sua zona DNS, quais CA podem emitir para o seu domínio. A Cloudflare não publicou nenhum identificador CAA e não emite nenhum certificado. Nossa leitura, na CaptainDNS: nada a mudar enquanto essa situação durar.
No dia em que a Cloudflare emitir, um domínio com um CAA restritivo vai precisar autorizar o identificador que a empresa tiver publicado; caso contrário, o pedido será recusado. Um domínio sem CAA não vai precisar fazer nada. Confira o que o seu publica com a consulta de registros CAA. As tags issue, issuewild e iodef são explicadas no nosso guia completo dos registros CAA.
Confira o certificado servido pelo seu site
Identifique o emissor do seu certificado atual e a data de expiração dele.
O que este artigo não é
Este post não substitui o guia do ciclo de vida dos certificados, para a configuração de um cliente ACME, nem o guia de CAA. A redução da validade dos certificados é tratada no nosso artigo sobre a redução para 47 dias.
Ele também não compara as CA pagas. Ele se limita aos dois posts da Cloudflare citados abaixo, e nada do que eles descrevem está disponível hoje.
FAQ
Dá para obter um certificado da Cloudflare hoje?
Não. A Cloudflare se candidatou aos programas raiz do Chrome, da Apple, da Microsoft e da Mozilla, mas escreve que ainda não emite certificados. Ela não dá nenhuma data para os certificados clássicos e tem como meta o início de 2027 para os primeiros certificados Merkle Tree.
É preciso mudar o CAA?
Hoje não. A Cloudflare não emite nenhum certificado e não publicou nenhum identificador CAA. No dia em que ela emitir, um domínio com um CAA restritivo vai precisar autorizar o identificador que a Cloudflare tiver publicado. Um domínio sem CAA não vai ter nada a mudar.
O que é ARI e por que a Cloudflare exige isso?
O ARI (ACME Renewal Information, RFC 9773) permite que a CA publique uma janela de renovação para cada certificado. O cliente consulta essa janela e renova dentro dela. A Cloudflare quer poder antecipar essas janelas em caso de revogação em massa. Por isso, ela só vai emitir para clientes ACME que suportam ARI.
Os certificados Merkle Tree vão substituir os certificados atuais?
A Cloudflare não anuncia isso. Ela prevê uma única CA para os certificados clássicos e os Merkle Tree Certificates, e tem como meta a inclusão, no início de 2027, no programa raiz resistente à computação quântica do Chrome, após avaliação por esse programa.
Fontes: anúncio da Cloudflare "Building a certificate authority for the whole Internet" e post da Cloudflare sobre a CA pós-quântica e os Merkle Tree Certificates.