Sicurezza email: i 4 strumenti essenziali, da 3 €/mese
MTA-STS, BIMI, TLS-RPT, DMARC: CaptainDNS ospita e monitora i tuoi protocolli di sicurezza email. Inizia con 1 strumento gratuito, poi da 3 €/mese. Zero server.
Guide e tutorial MTA-STS: proteggi il trasporto email con crittografia TLS obbligatoria.
9 articoli
MTA-STS, BIMI, TLS-RPT, DMARC: CaptainDNS ospita e monitora i tuoi protocolli di sicurezza email. Inizia con 1 strumento gratuito, poi da 3 €/mese. Zero server.
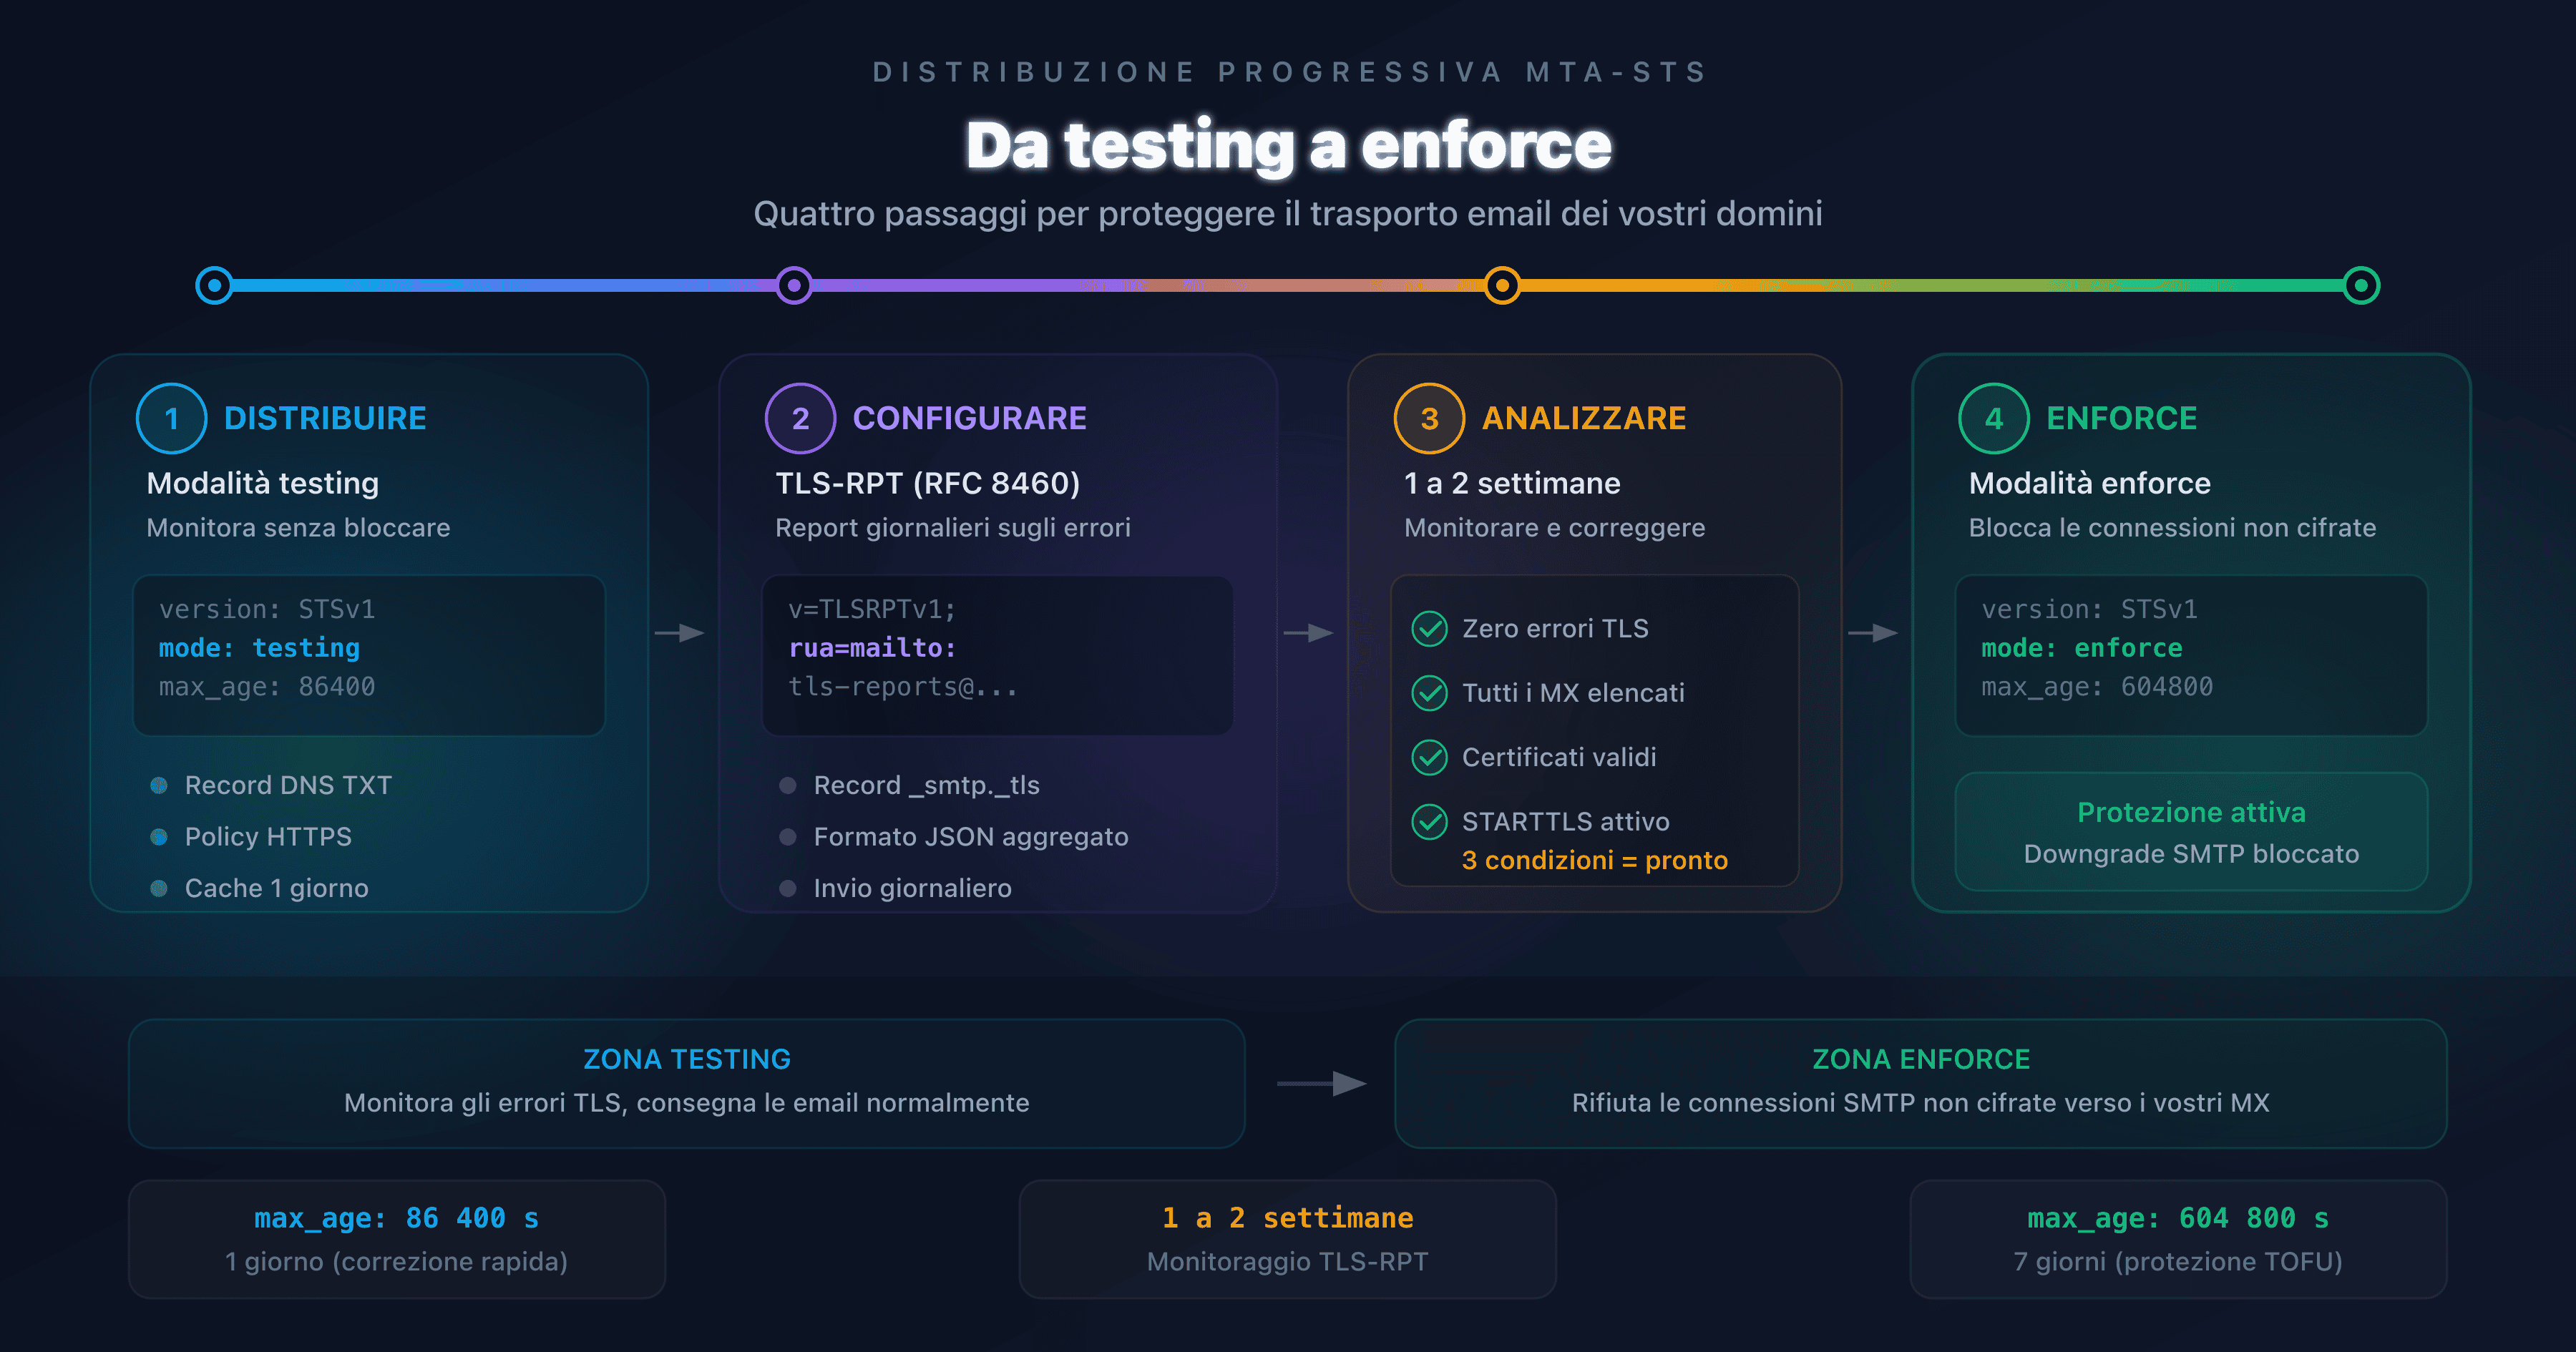
La modalità testing monitora, la modalità enforce blocca. Questa guida descrive i quattro passaggi per distribuire MTA-STS progressivamente, dalla prima policy ai report TLS-RPT, fino al passaggio a enforce.
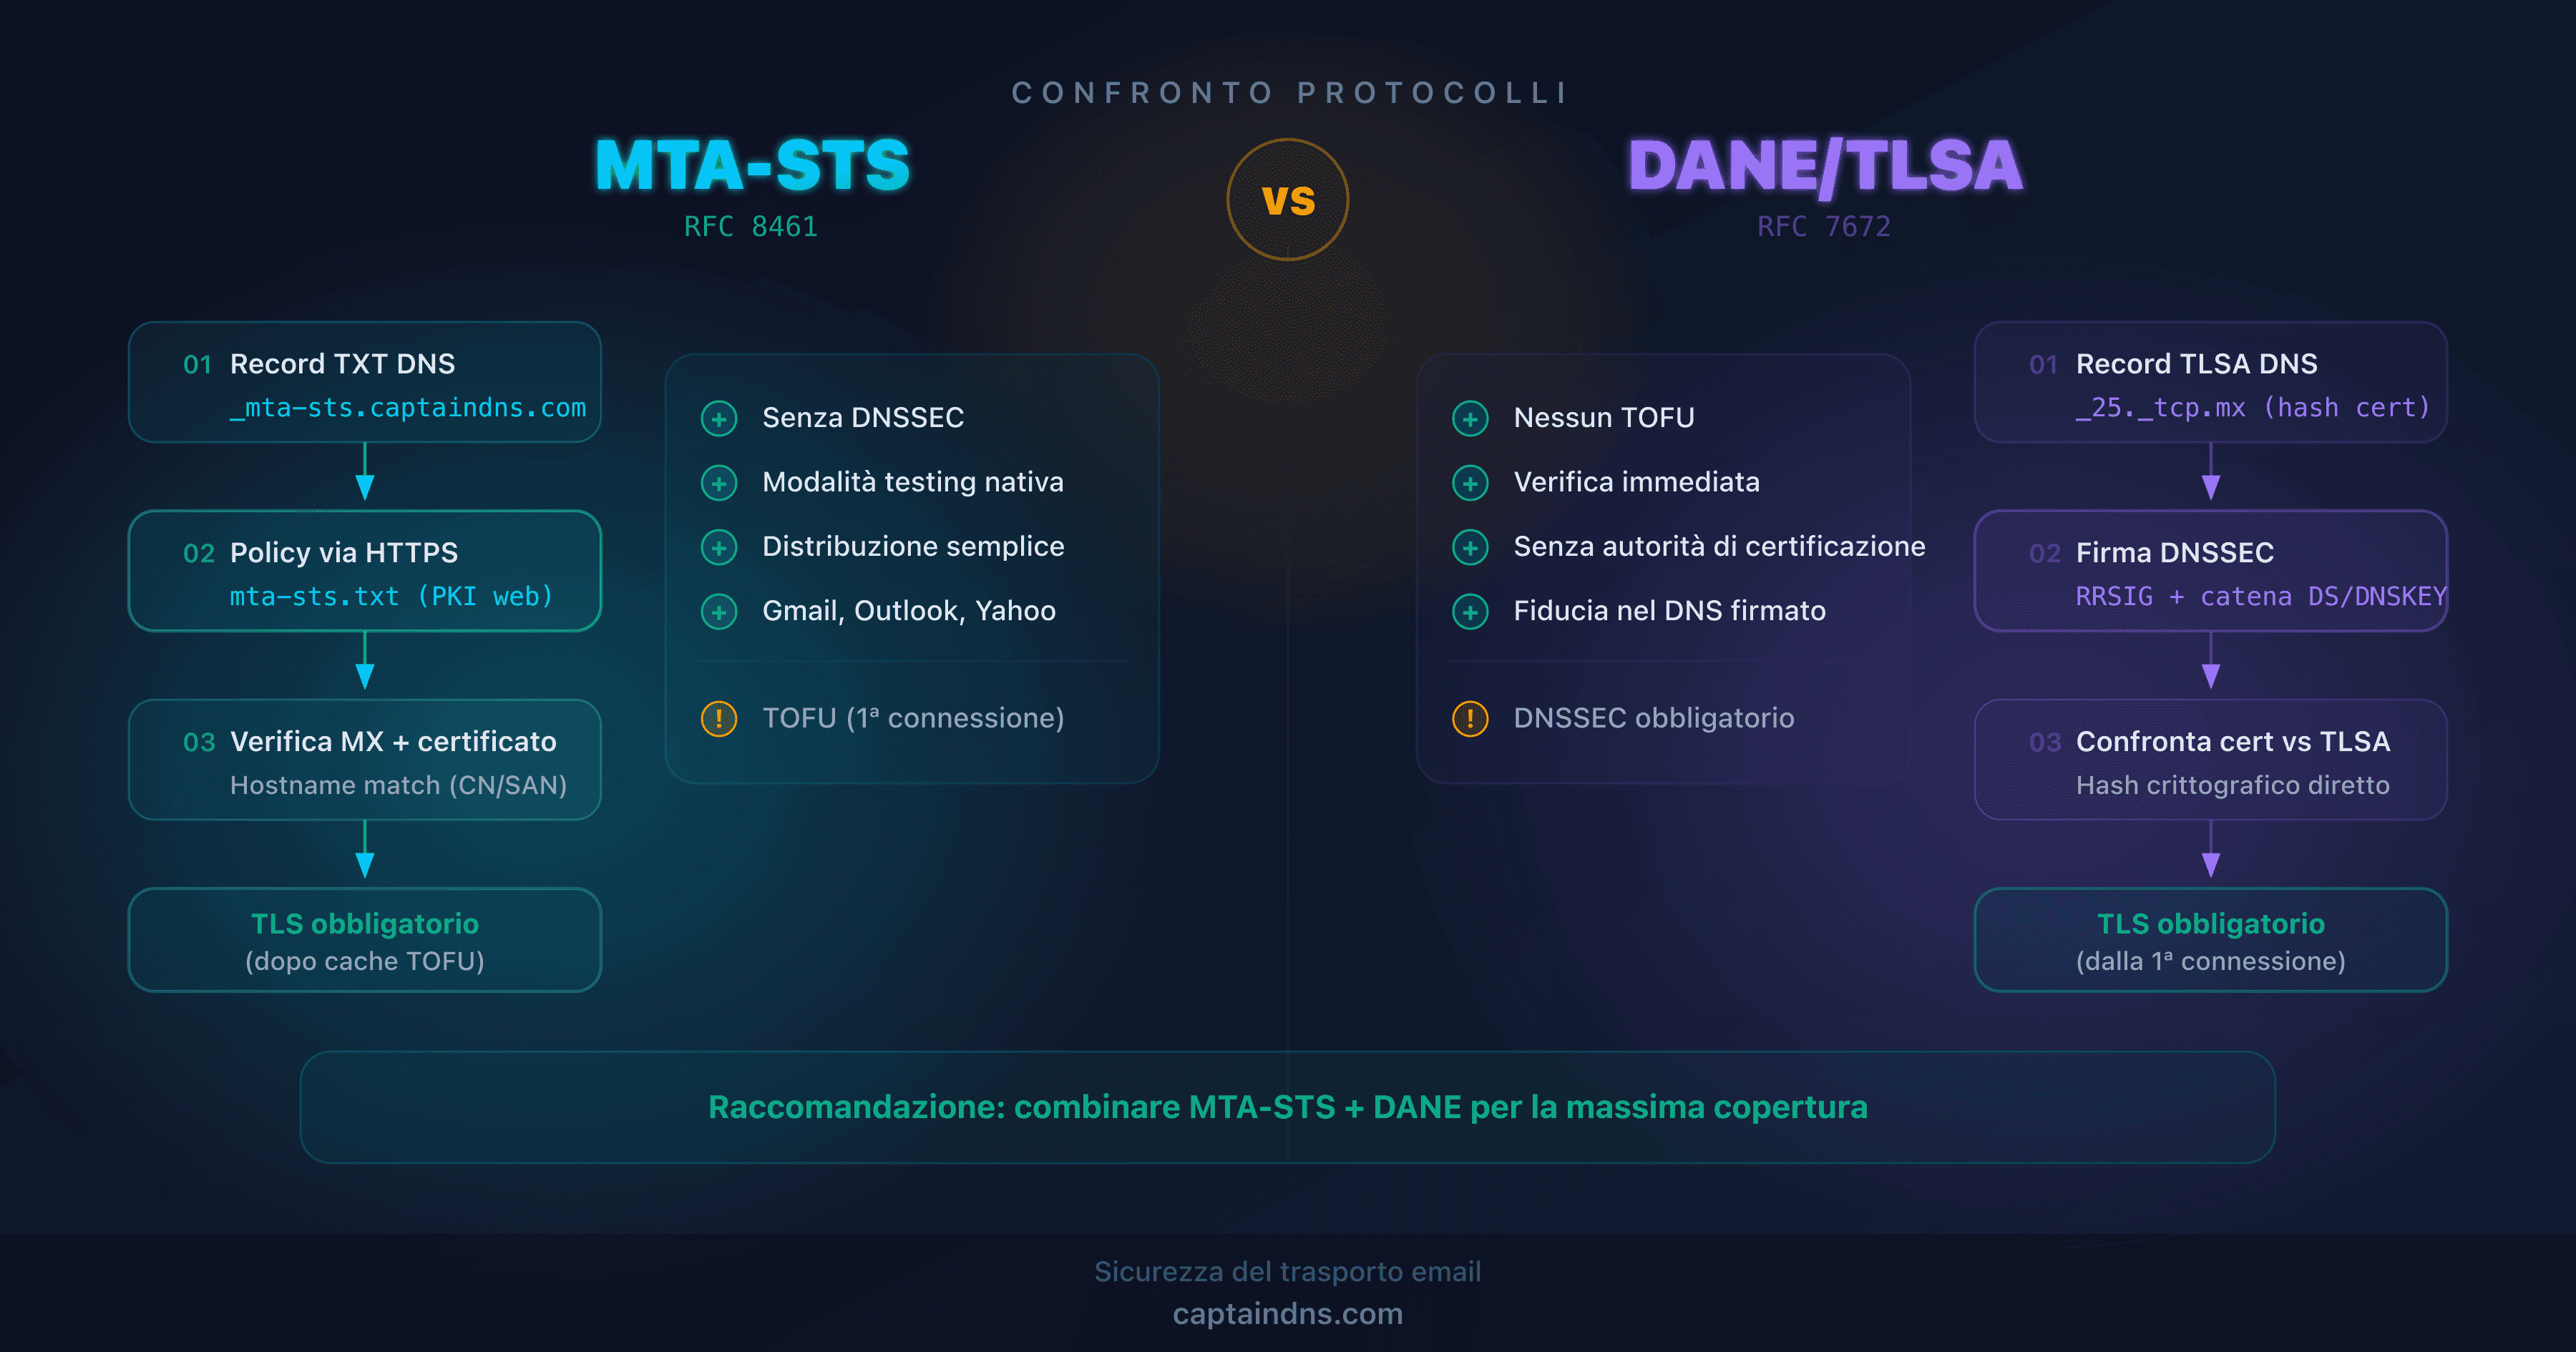
MTA-STS utilizza HTTPS, DANE si basa su DNSSEC. Entrambi impongono la crittografia TLS tra server email, ma non si implementano allo stesso modo. Confronto completo per fare la scelta giusta.
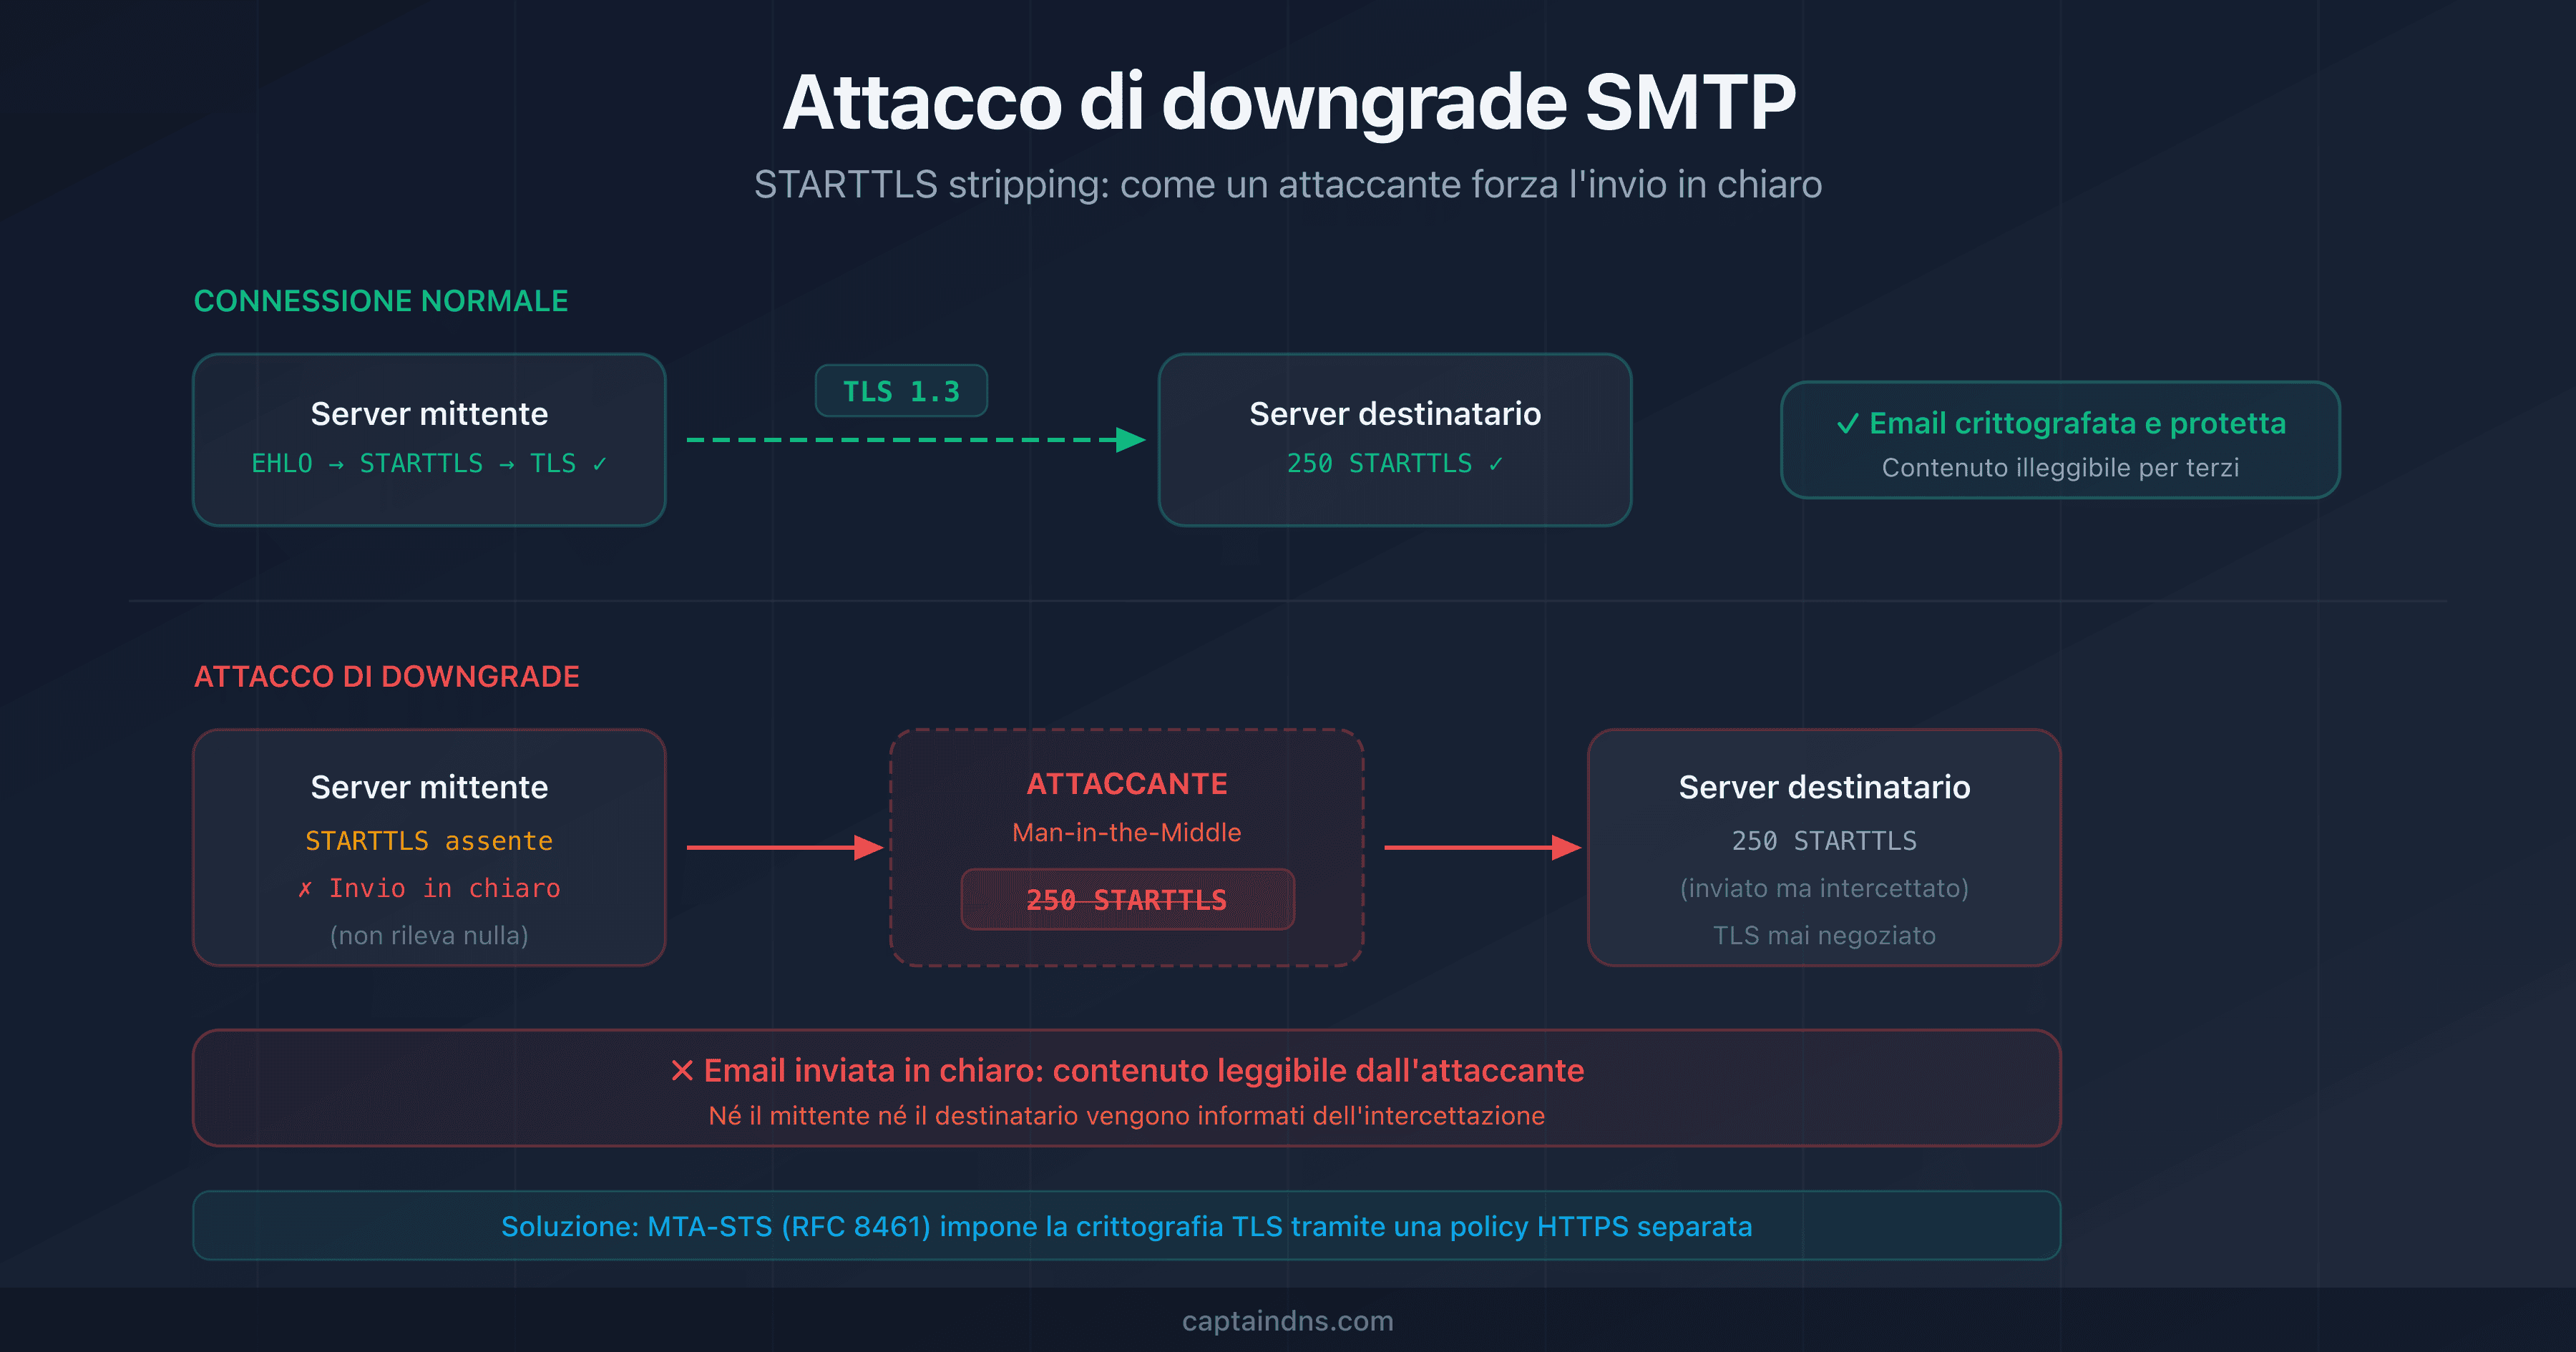
STARTTLS crittografa le email, ma un attaccante di rete può rimuovere questa protezione. Scoprite il meccanismo degli attacchi di downgrade SMTP e le soluzioni per bloccarli.
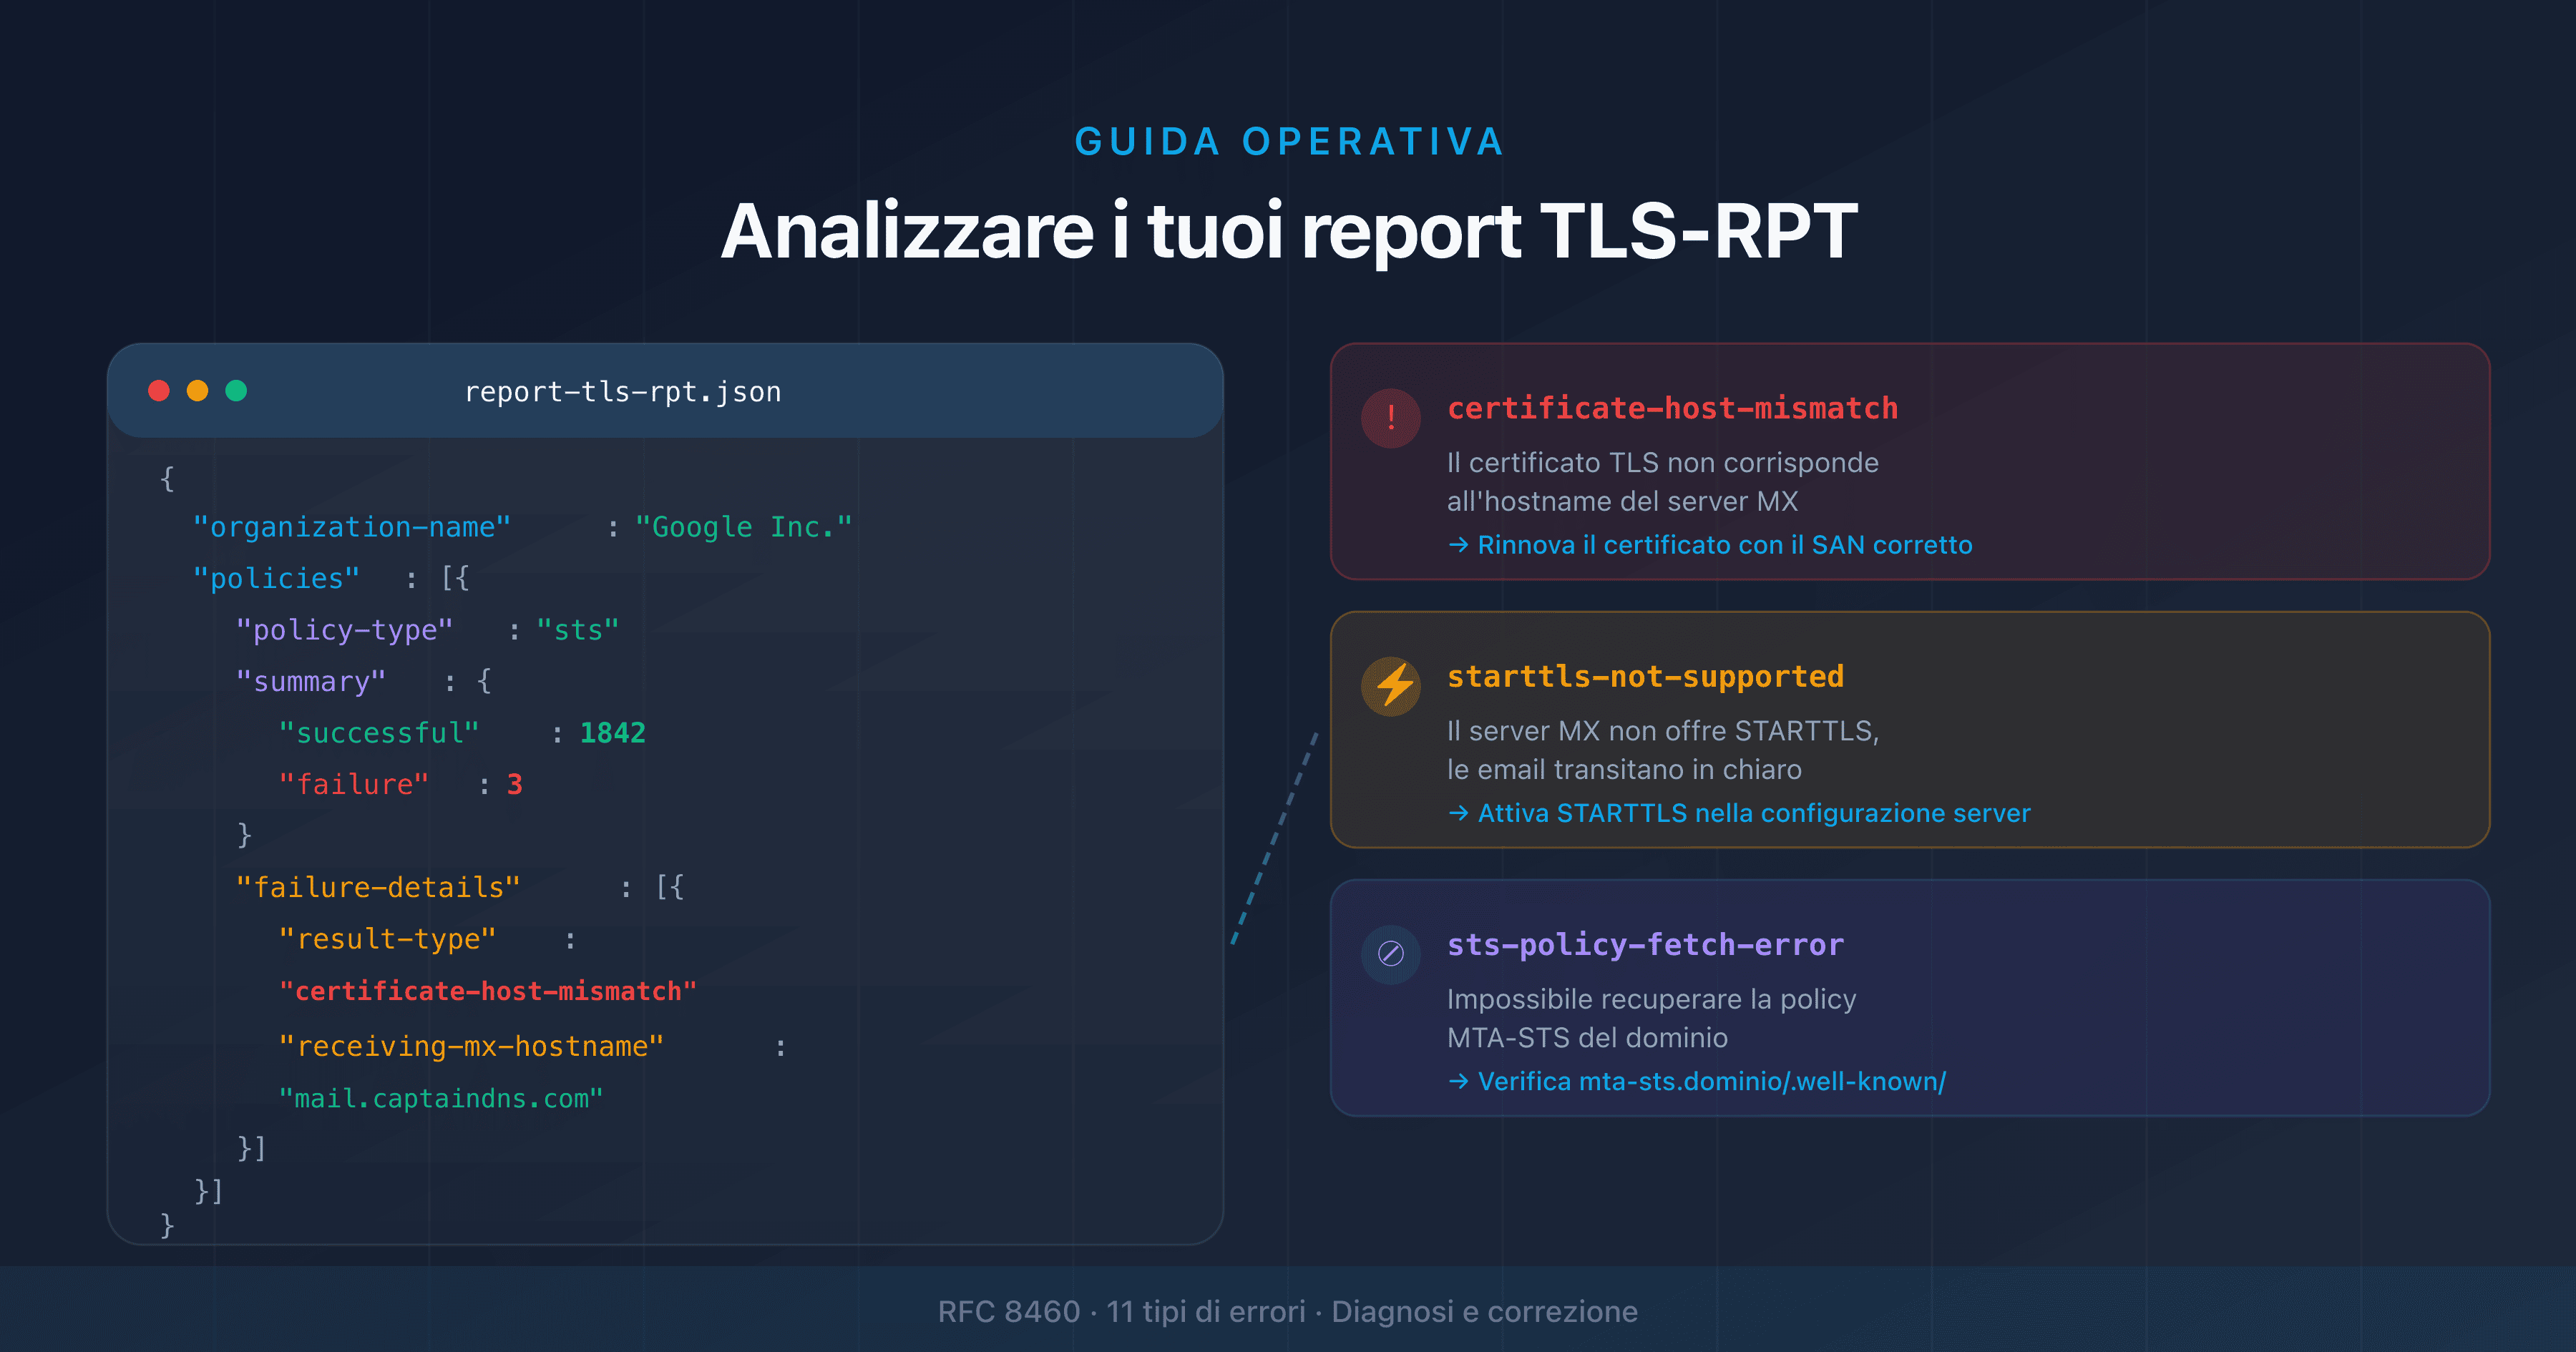
Guida pratica per leggere e sfruttare i report TLS-RPT: struttura JSON, tipi di errori, diagnostica di certificati e STARTTLS, e workflow di analisi quotidiano.
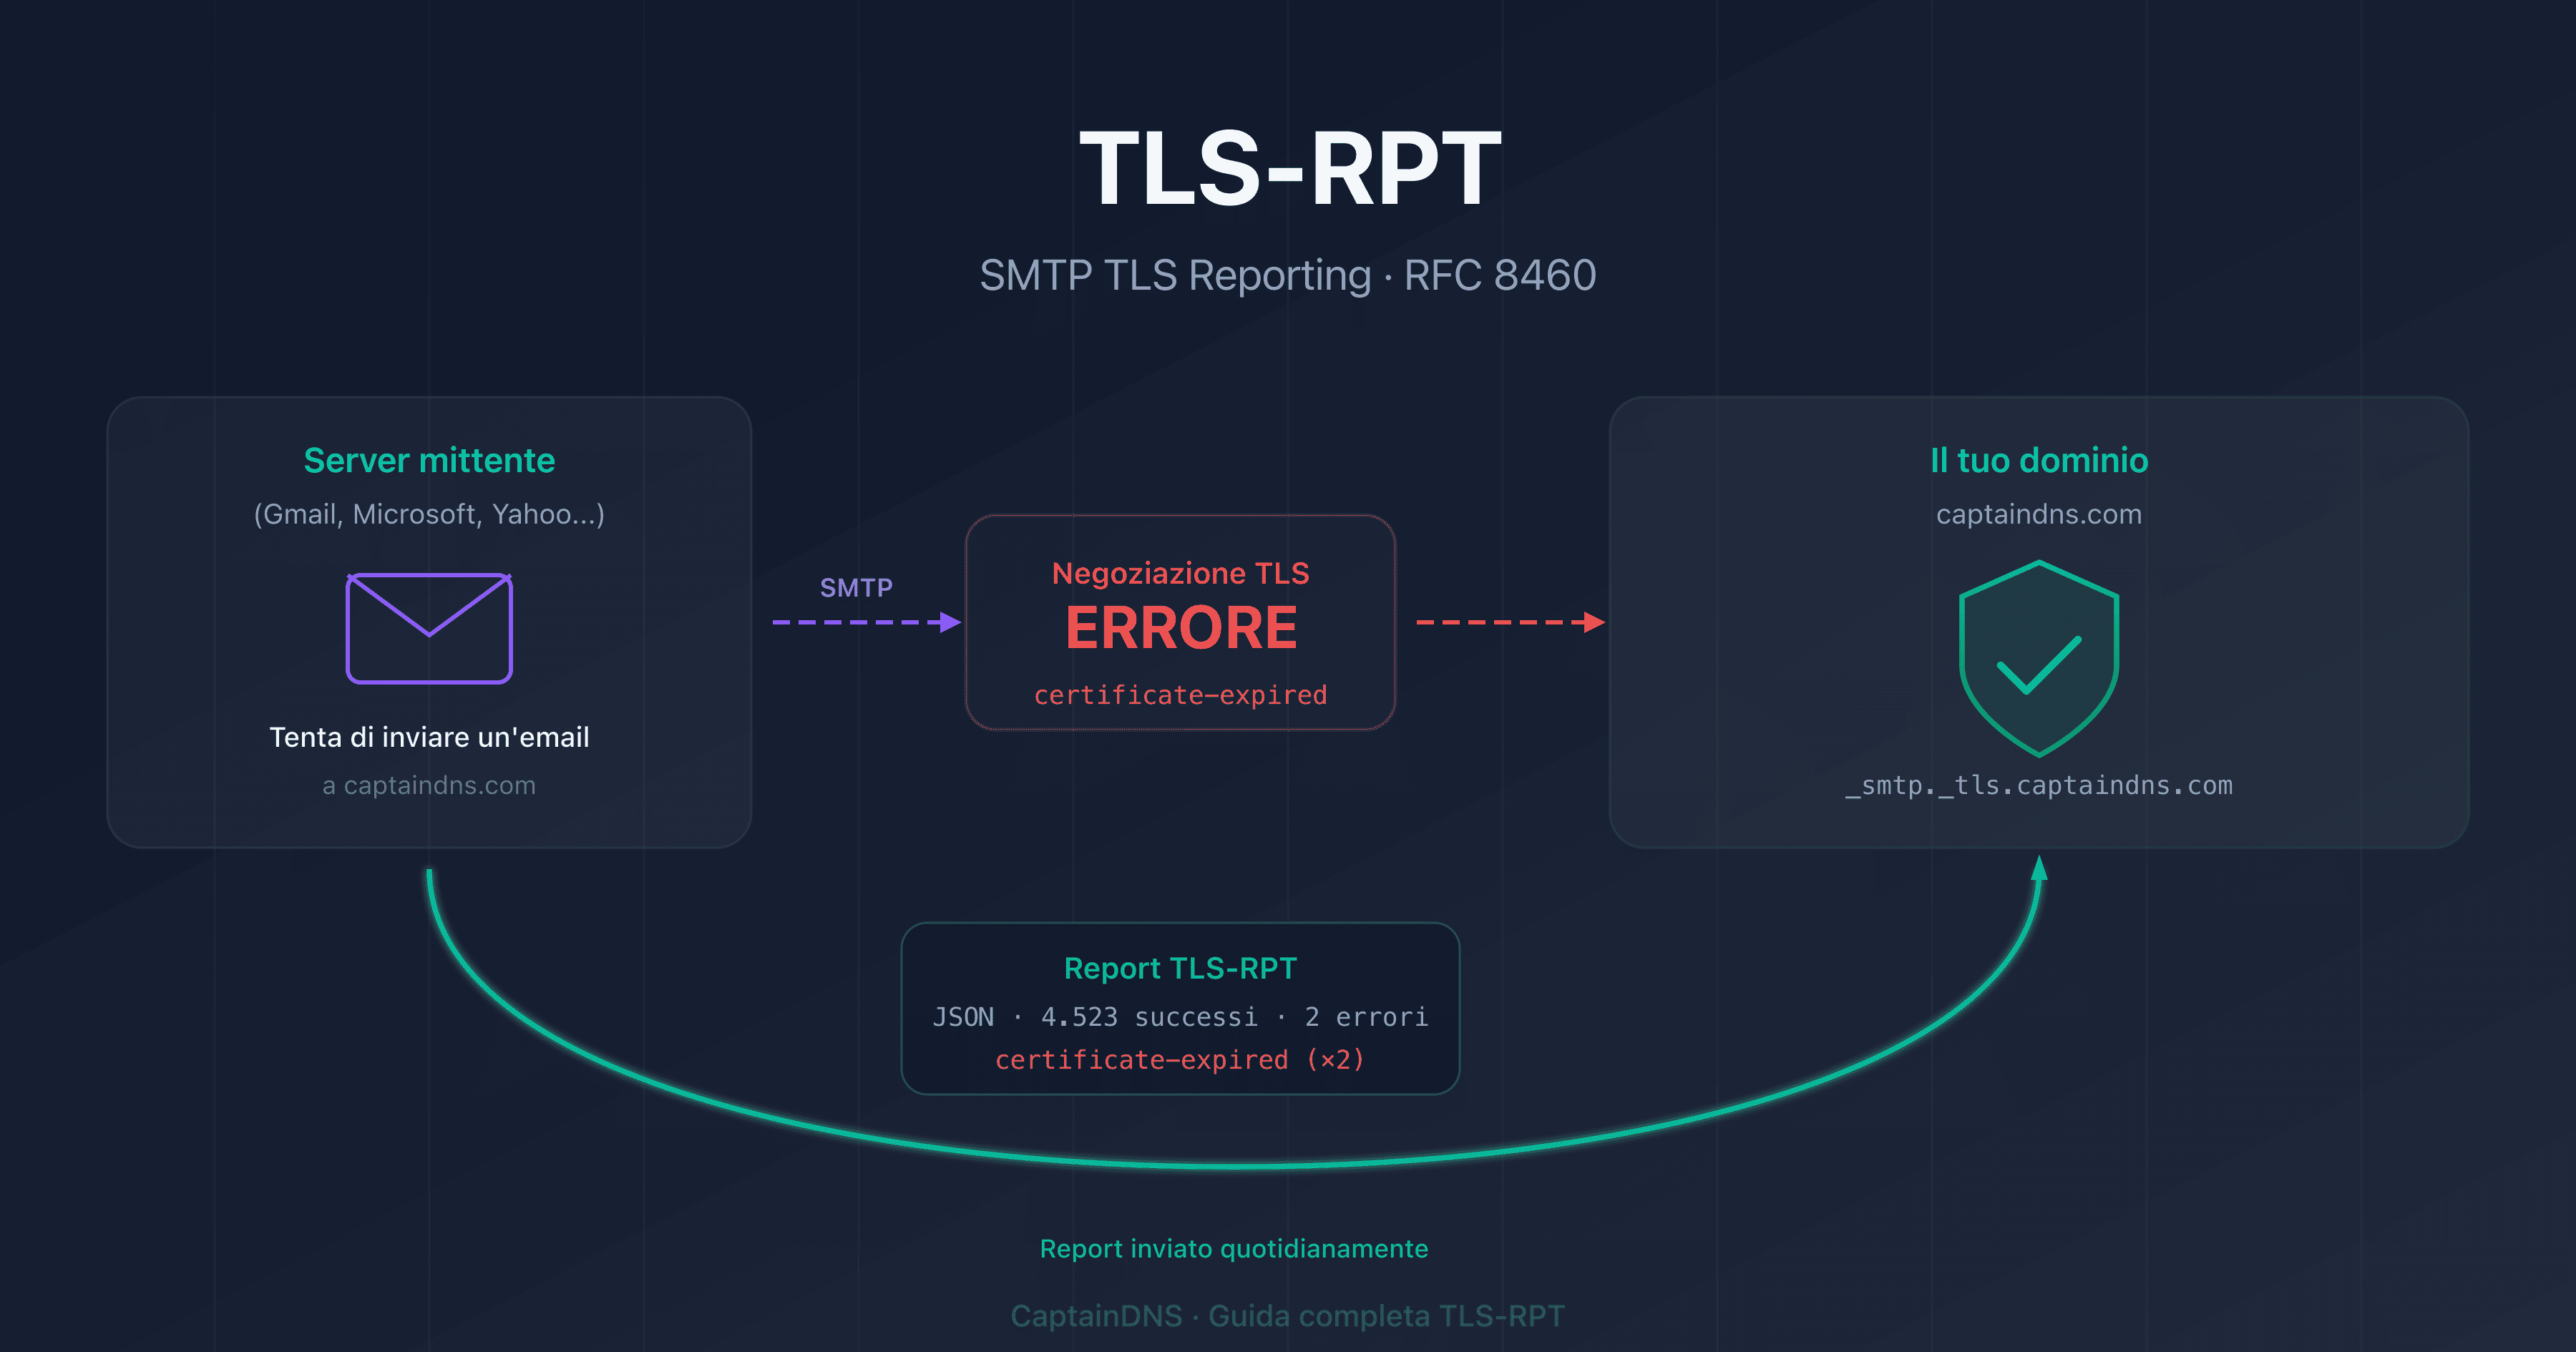
TLS-RPT (RFC 8460) ti permette di ricevere report sugli errori di crittografia TLS delle tue email. Scopri come configurarlo, leggere i report e intervenire.
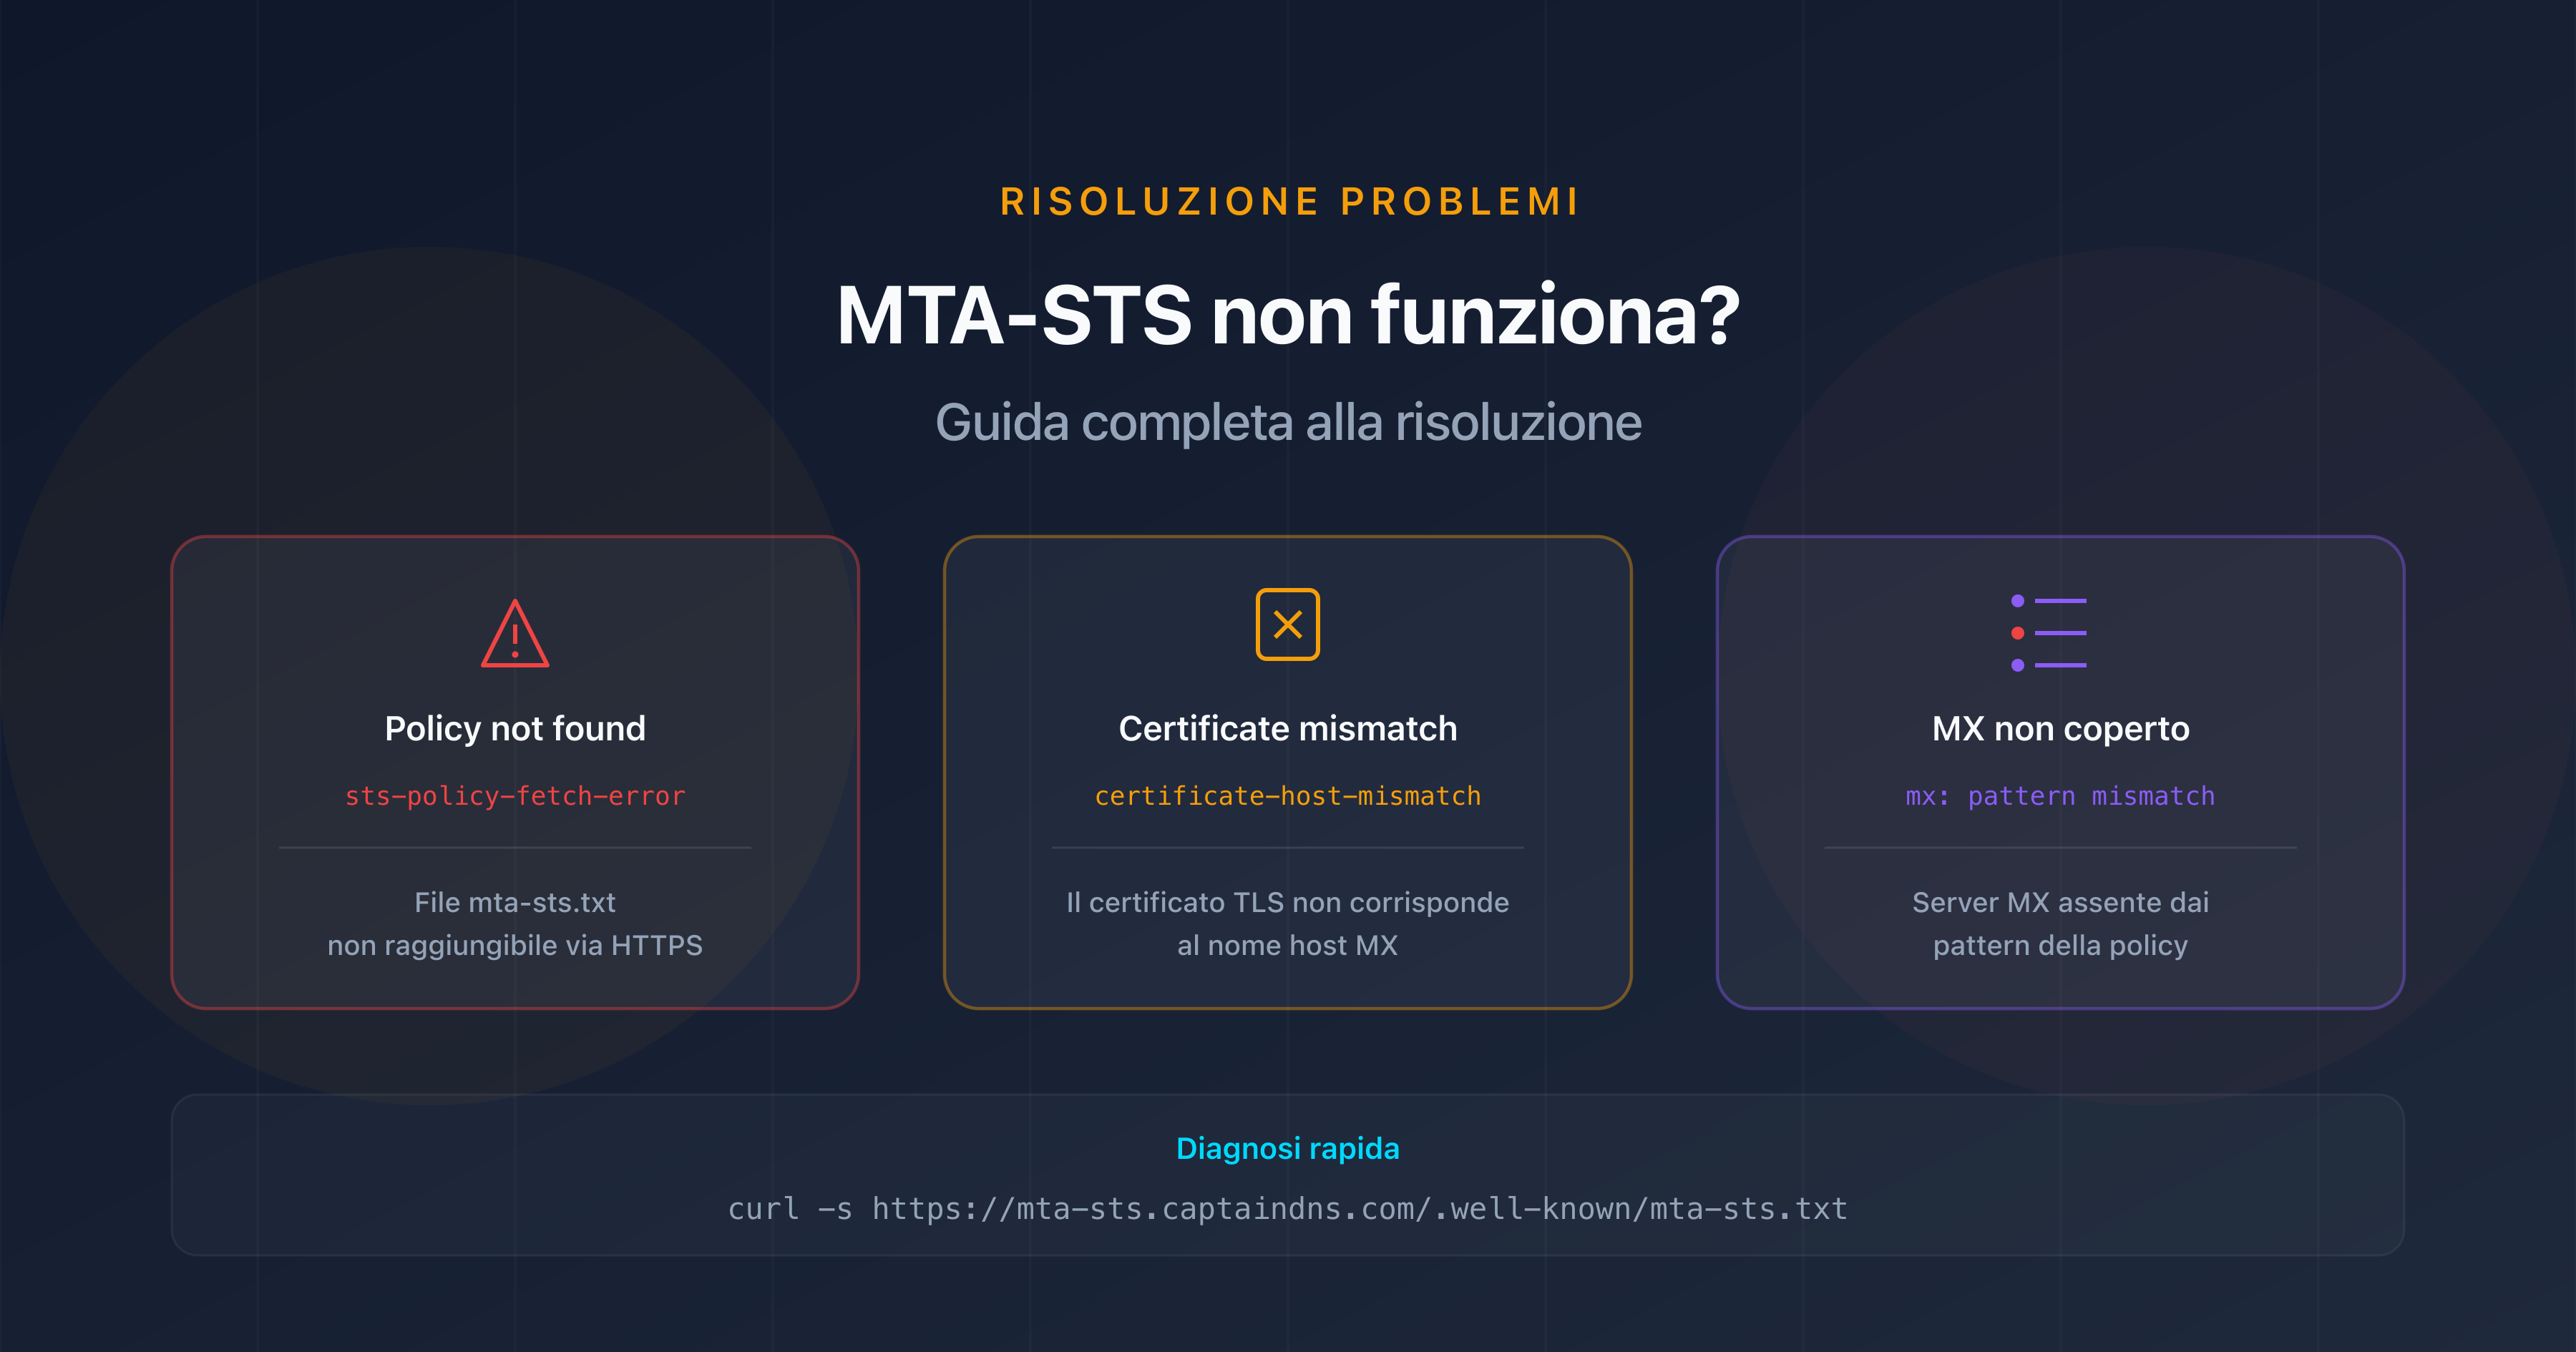
La tua policy MTA-STS è inaccessibile, il certificato TLS viene rifiutato o la modalità enforce blocca le email? Questa guida alla risoluzione dei problemi copre gli errori più comuni e le relative soluzioni.
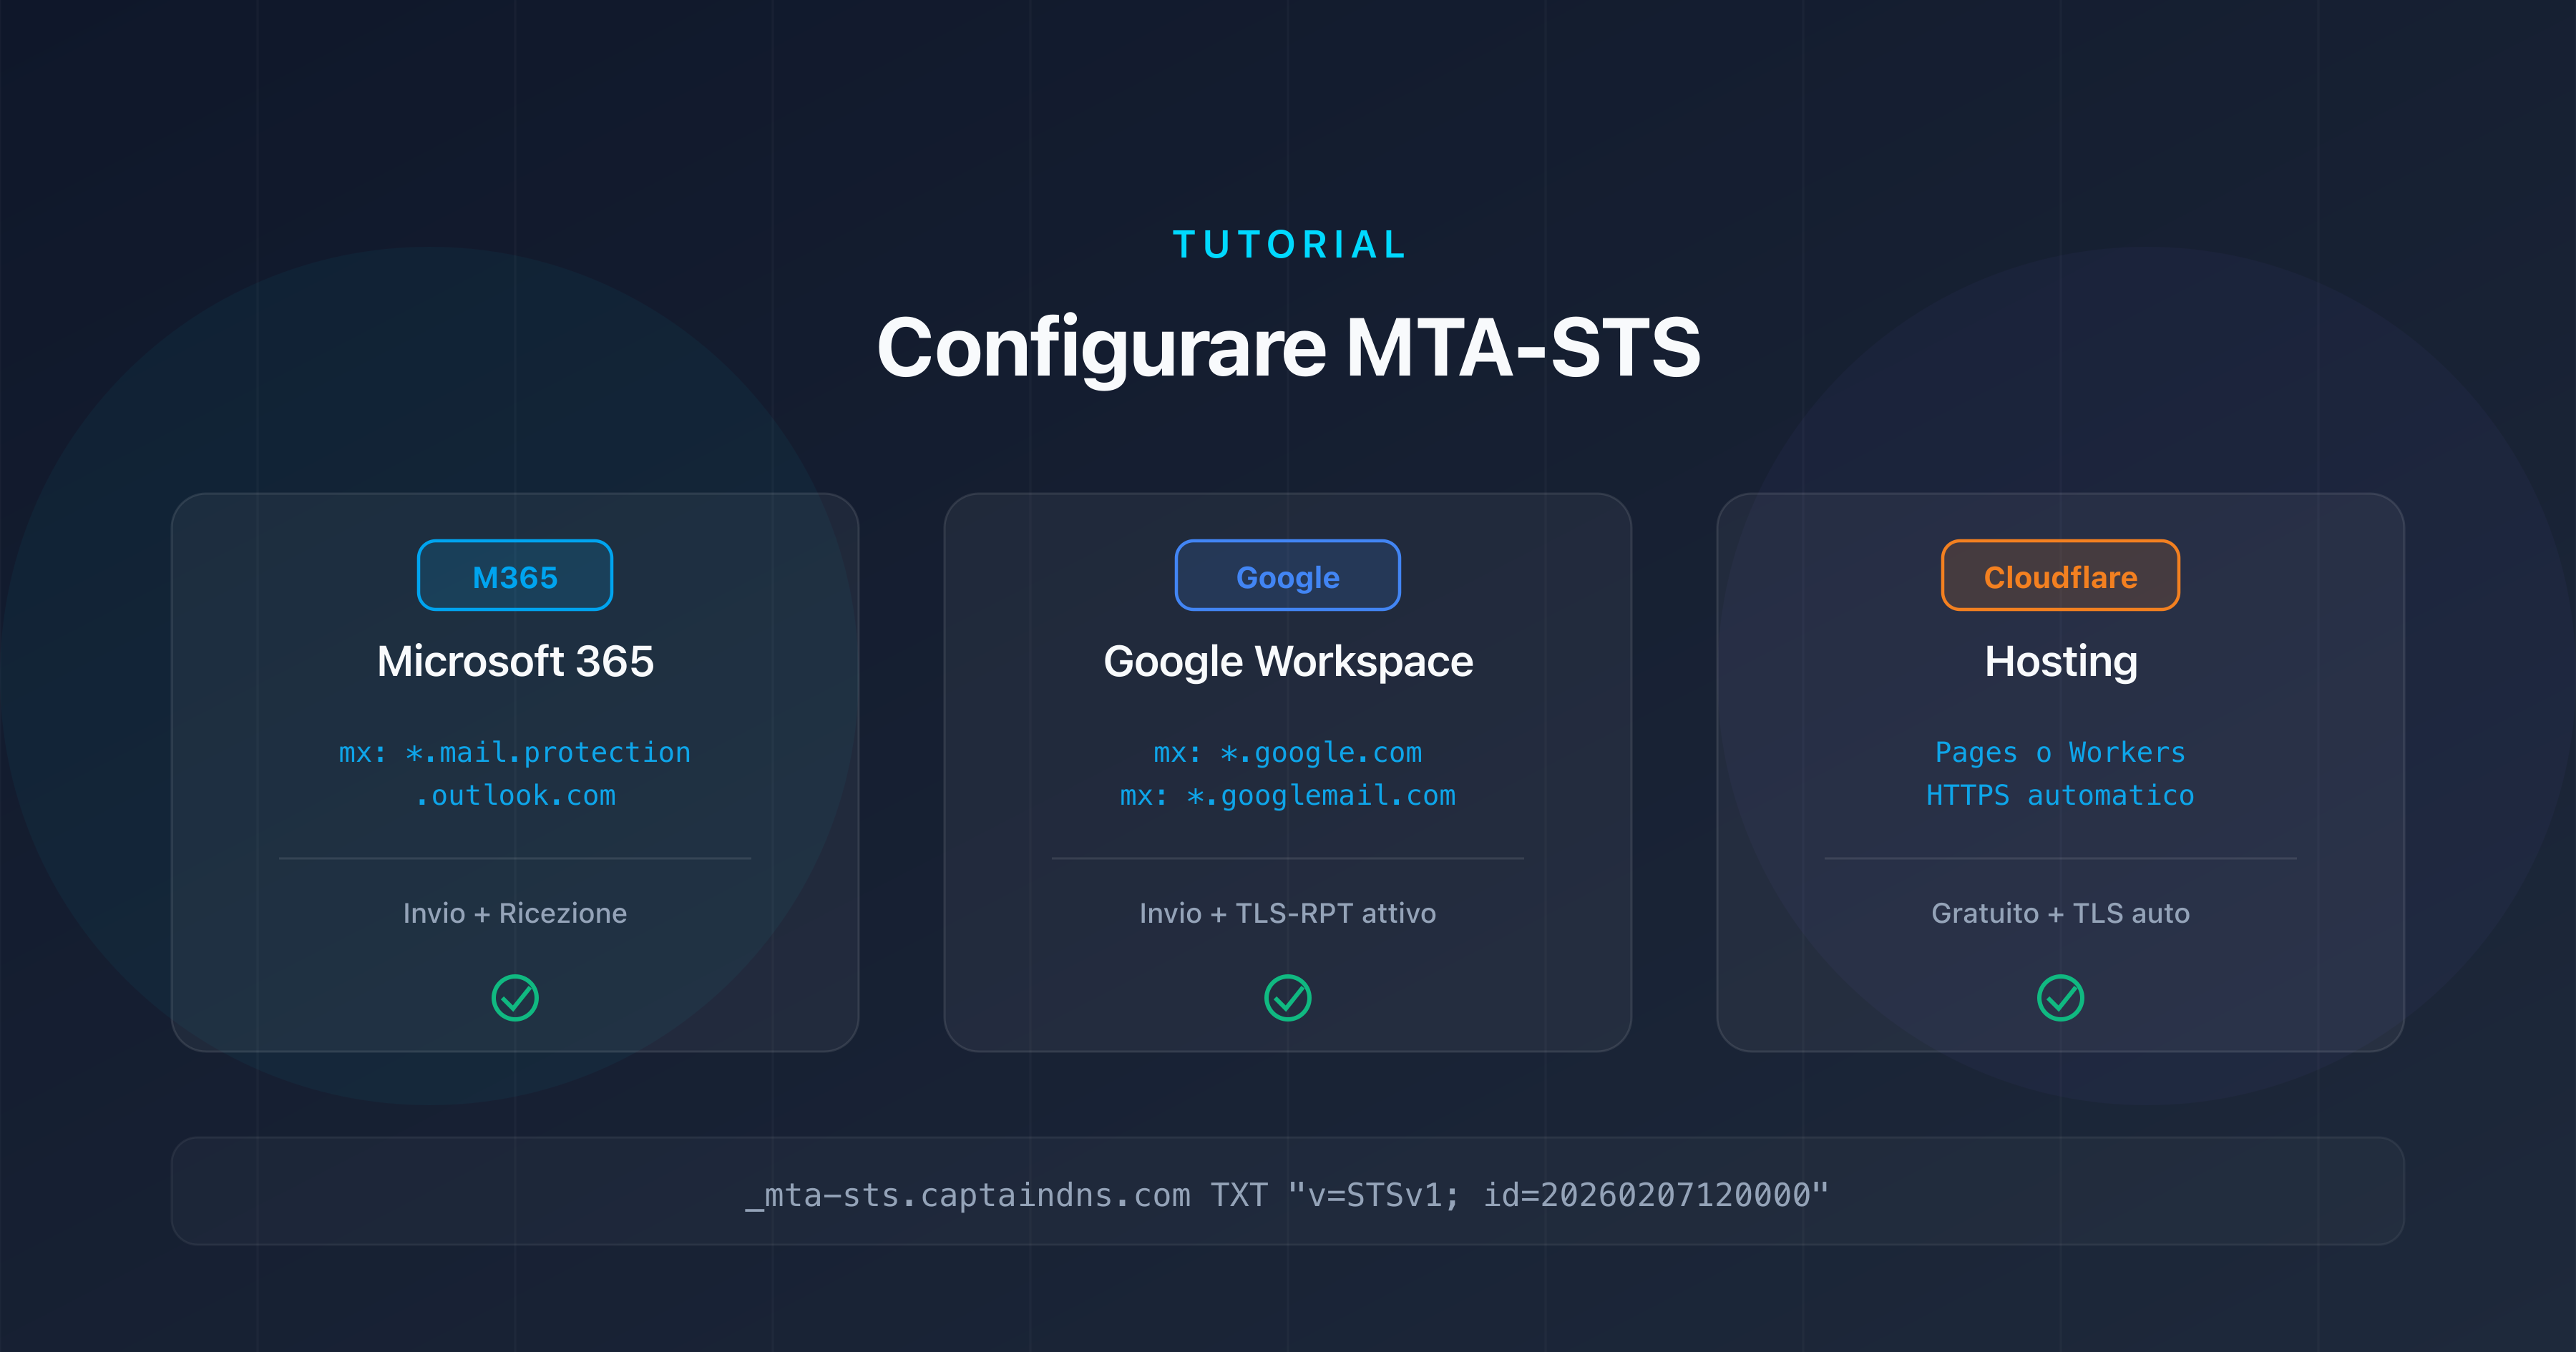
Tutorial passo dopo passo per implementare MTA-STS su Microsoft 365, Google Workspace e Cloudflare. Pattern MX, file di policy, hosting e validazione inclusi.
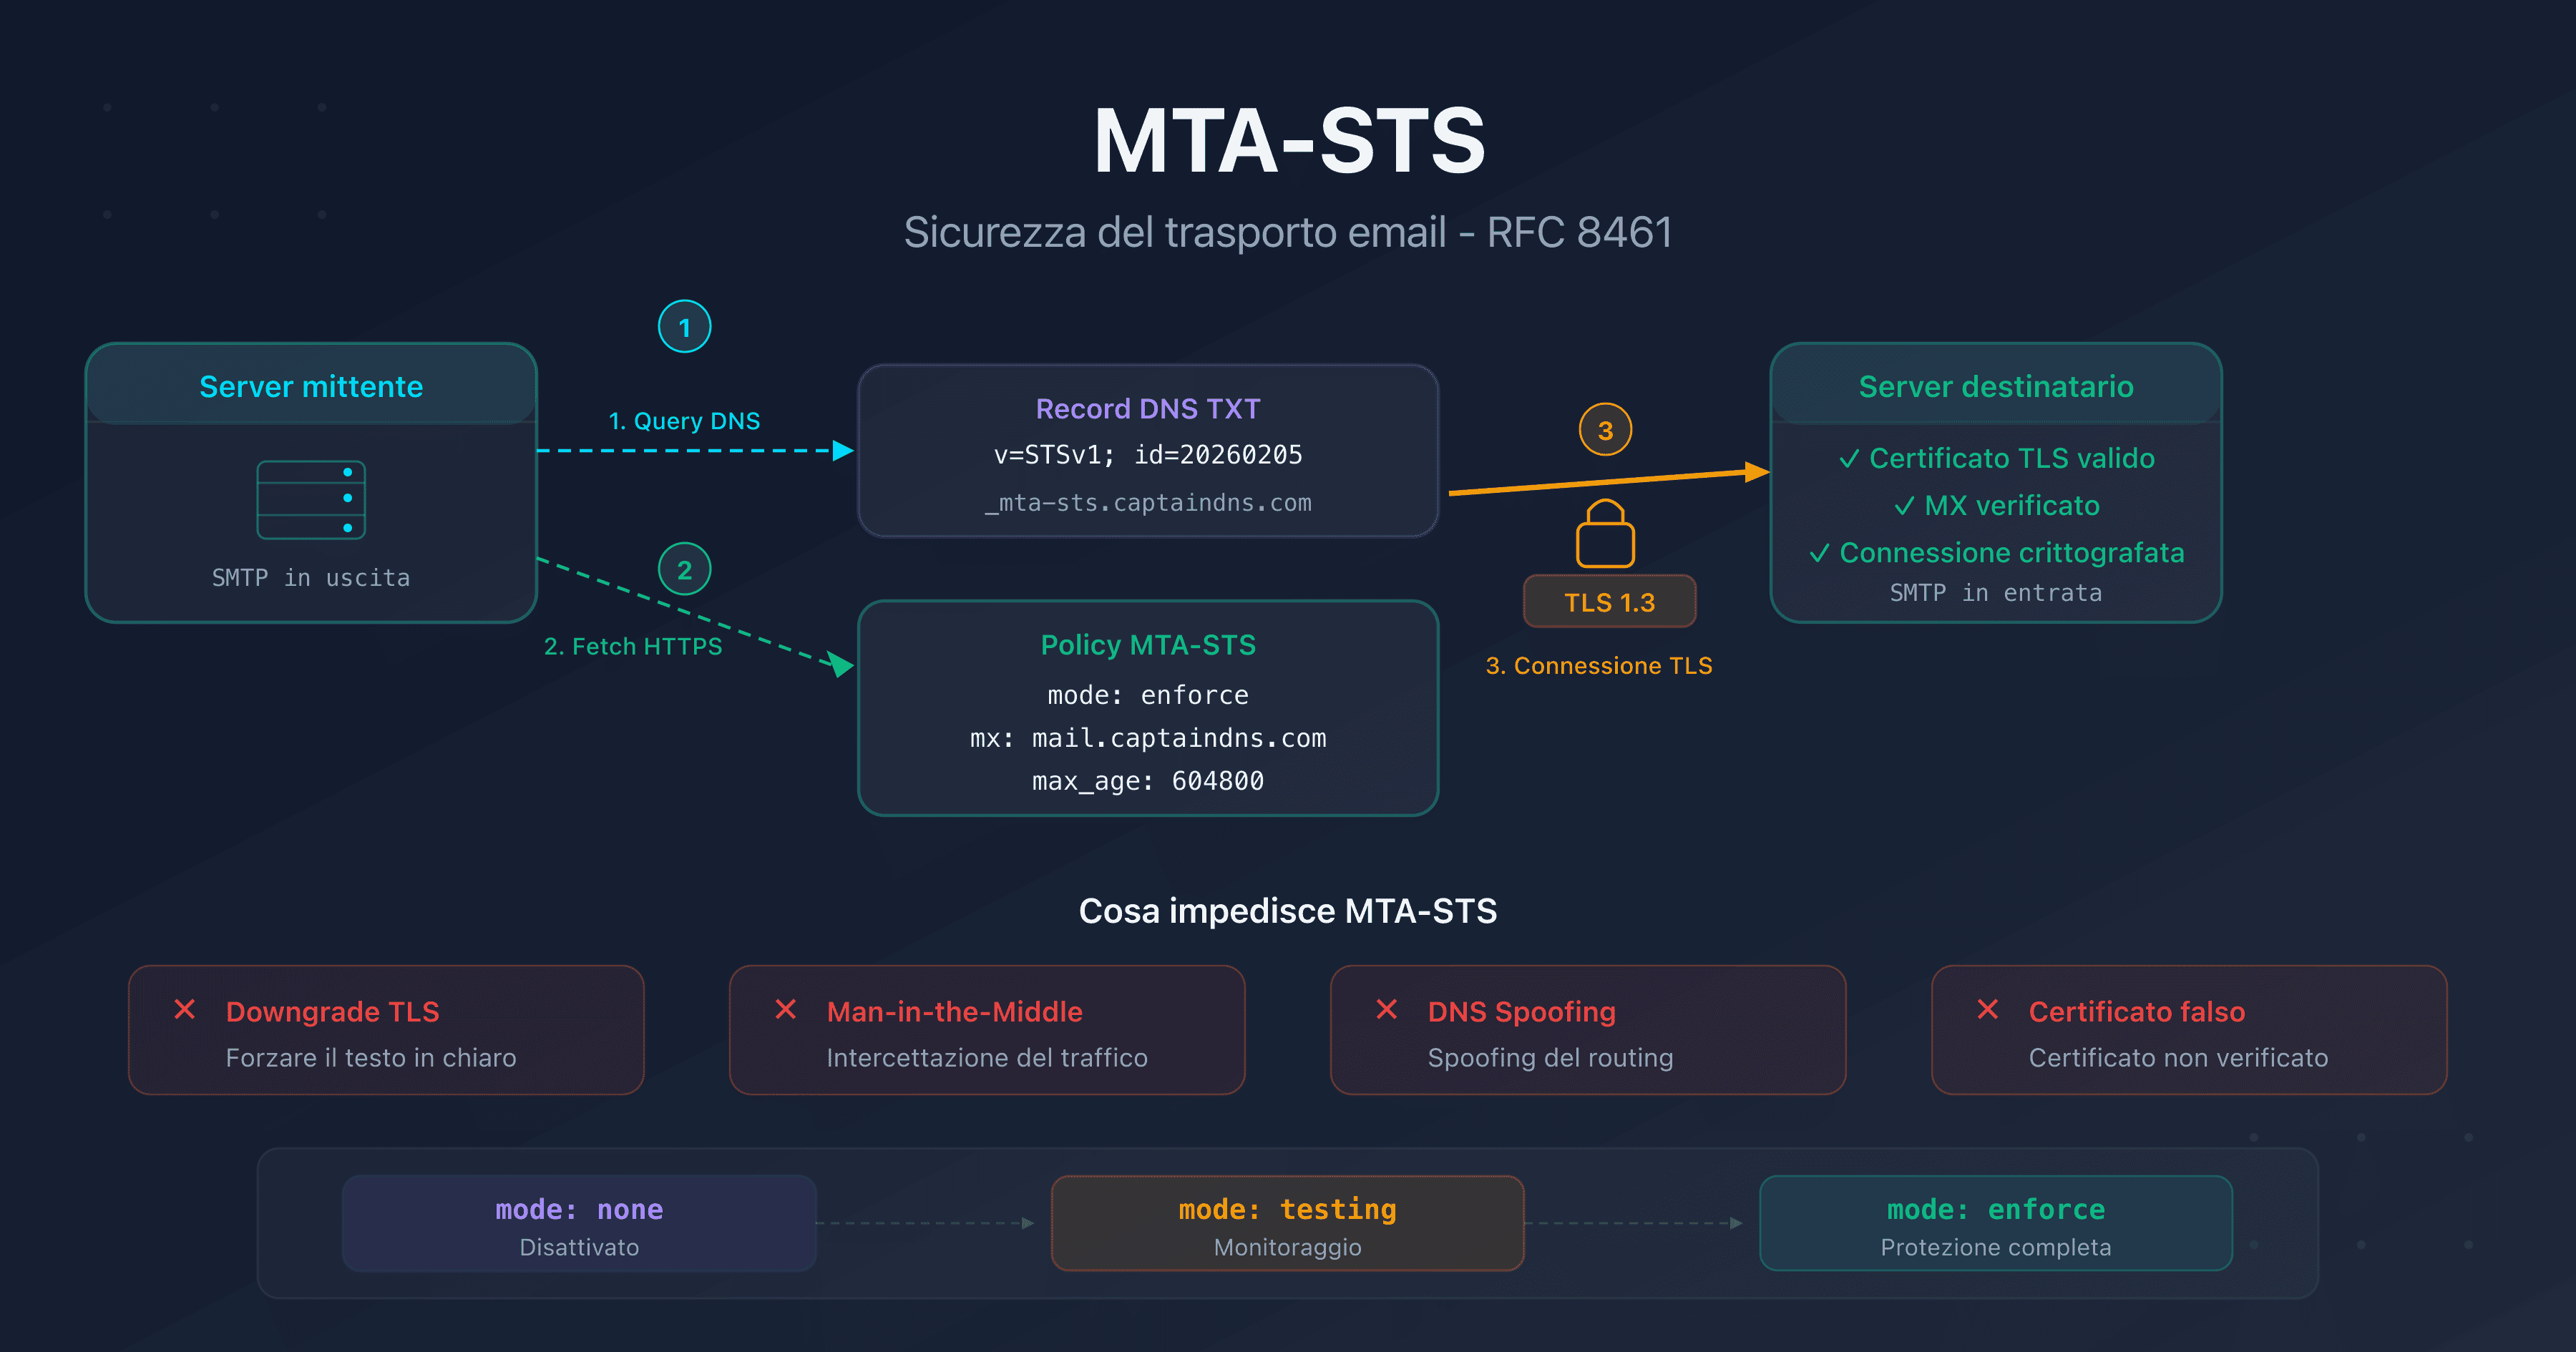
MTA-STS (RFC 8461) impone la crittografia TLS per la ricezione delle email. Scopri come configurarlo, scegliere tra testing ed enforce e validare il tuo deployment.