Violazione di dati DigiCert: i tuoi certificati restano validi, attenzione ai falsi rinnovi
Di CaptainDNS
Pubblicato il 6 novembre 2026
Aggiornato il 6 novembre 2026
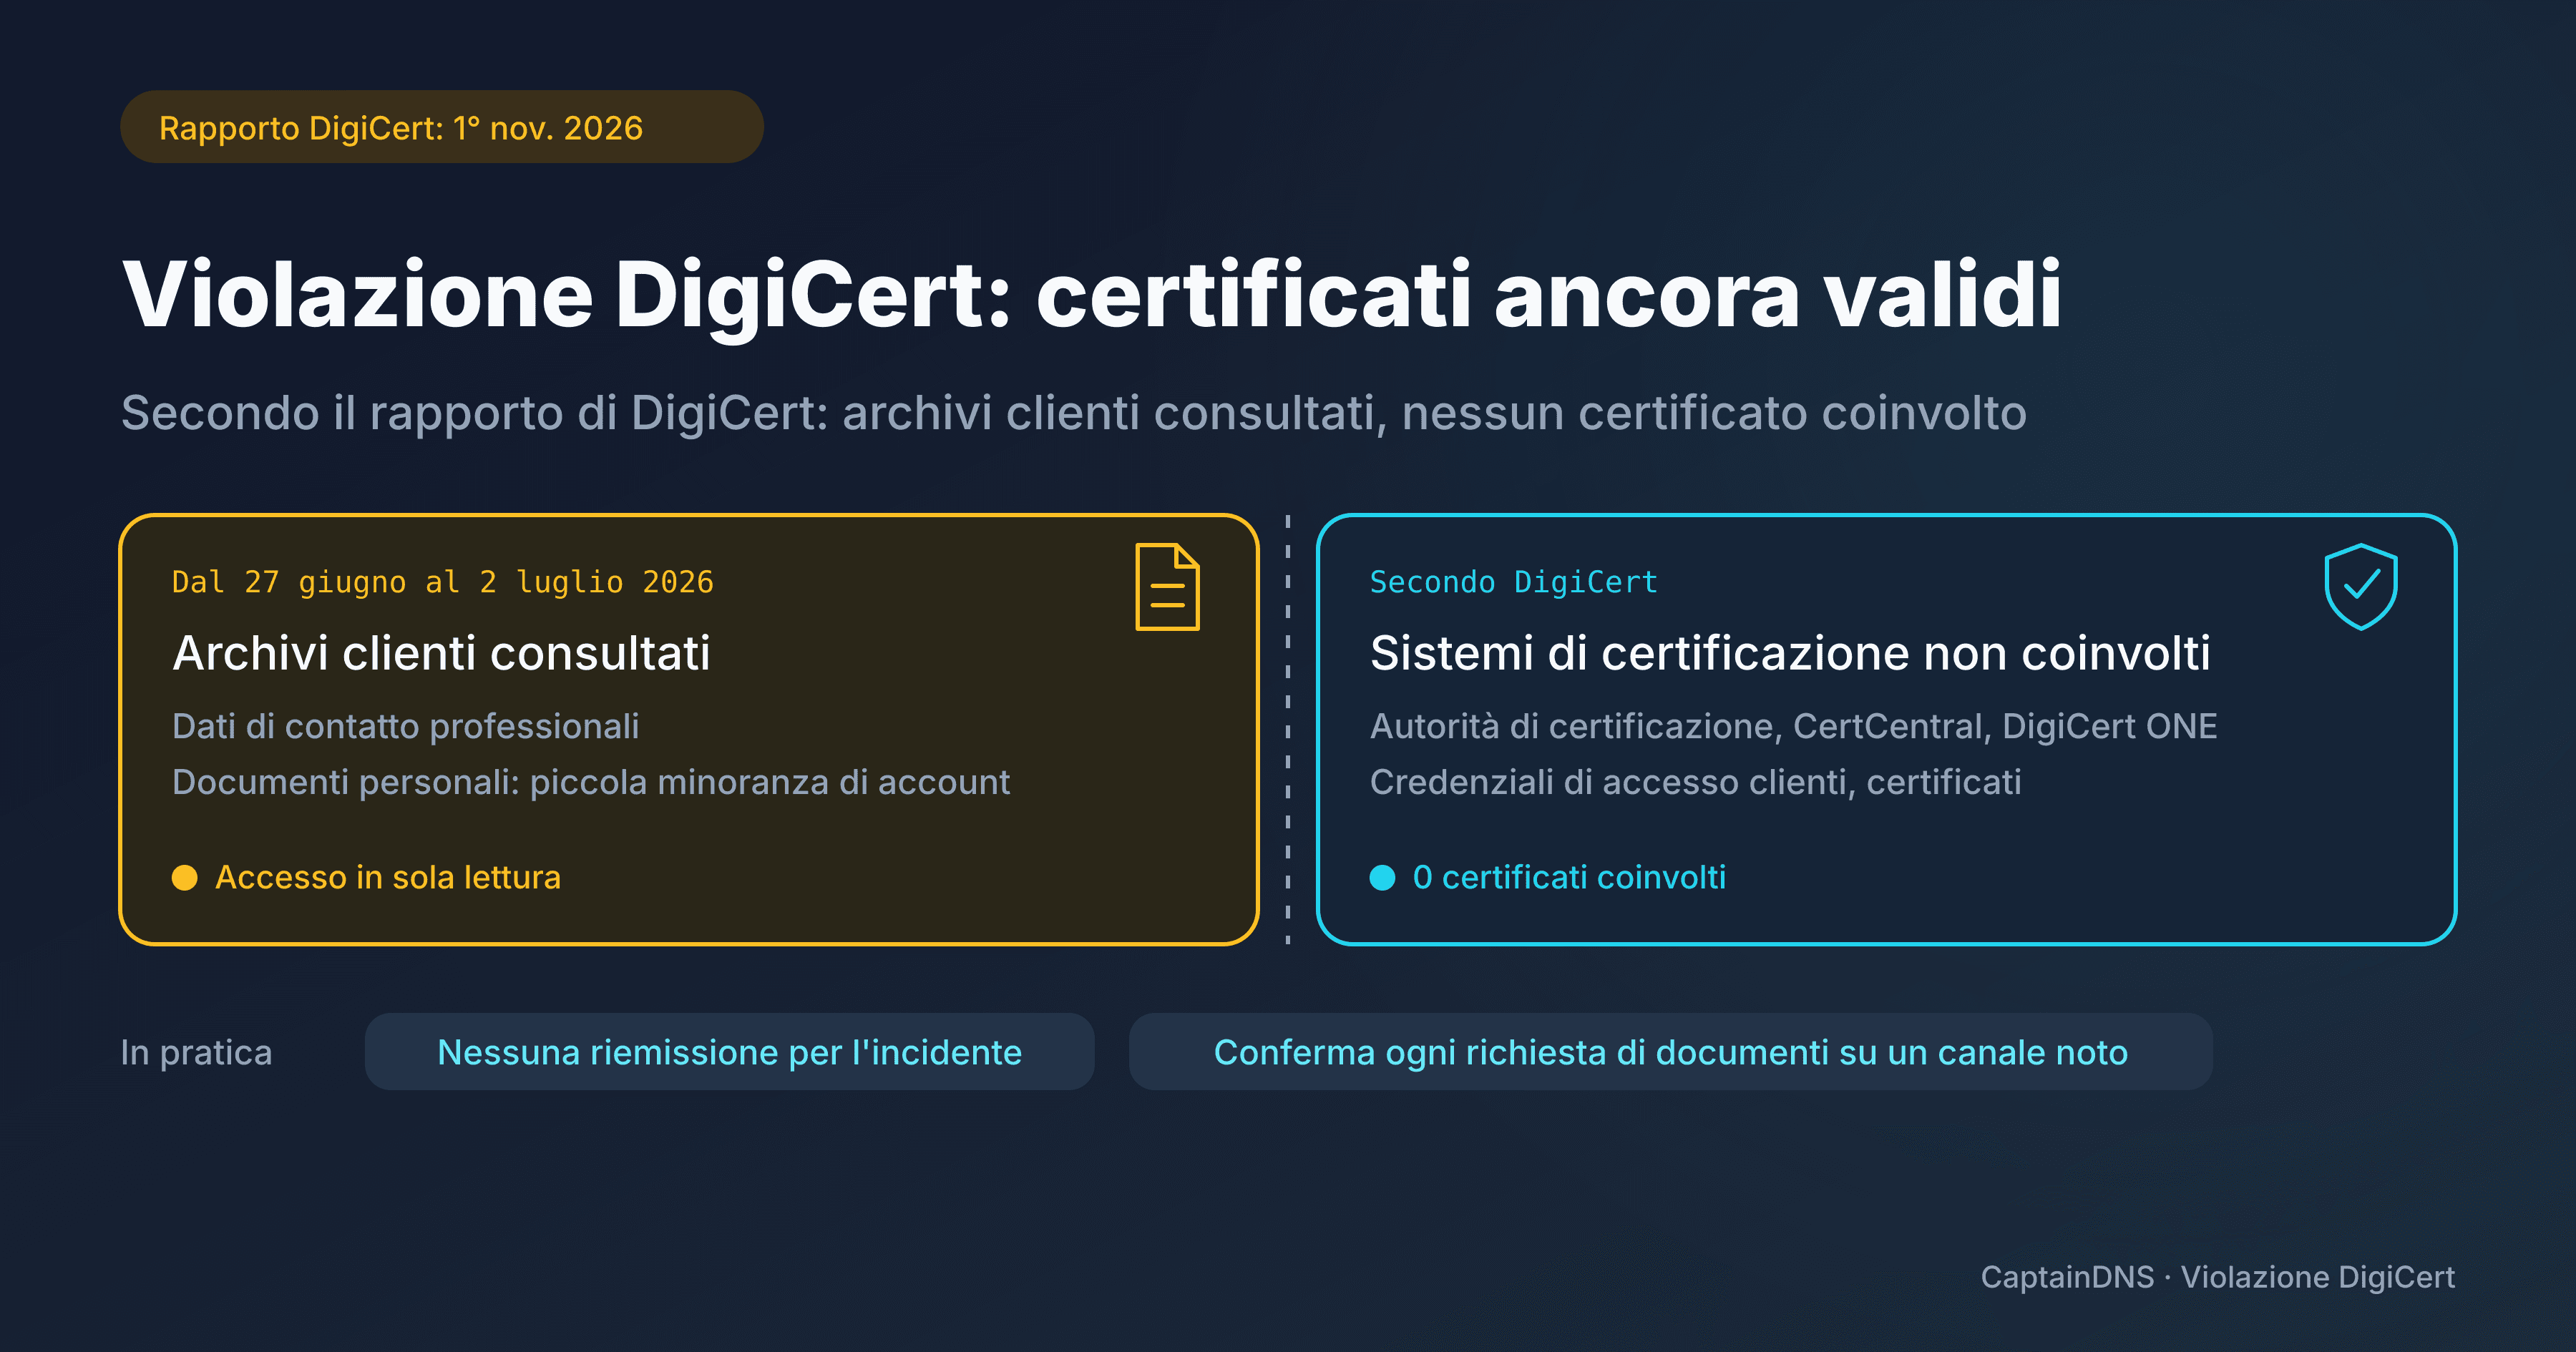
Aggiornamento al 6 novembre 2026: il 1° novembre DigiCert ha pubblicato il rapporto completo su un incidente in un sistema interno. Dati archiviati, forniti dai suoi clienti, sono stati consultati senza autorizzazione. Secondo l'azienda, i suoi certificati restano sicuri, validi e affidabili. Non c'è quindi nulla da riemettere per questo incidente, ma le richieste di documenti ricevute via email meritano prudenza.
- Secondo il rapporto di DigiCert, è stata consultata una piccola parte degli archivi clienti: principalmente dati di contatto professionali e, per una piccola minoranza di account cliente, documenti personali, tra cui documenti d'identità.
- Secondo DigiCert, nessun certificato è coinvolto: nessuna riemissione di TLS, VMC o CMC da effettuare a causa di questo incidente.
- Consiglio di CaptainDNS: non inviare documenti d'identità e non seguire link di rivalidazione ricevuti via email senza una verifica indipendente.
Cosa è successo in DigiCert
Il 4 febbraio 2025, durante una migrazione dell'infrastruttura, DigiCert ha spostato questo sistema di archiviazione fuori da un segmento di rete riservato alla VPN. Il sistema è diventato raggiungibile dall'esterno, senza che fosse voluto. Anche una funzione di registrazione prevista per altri usi si è ritrovata disponibile lì per errore. Gli account creati in questo modo sfuggivano all'autenticazione a più fattori (MFA) che DigiCert richiede altrove e, pur essendo in sola lettura, avevano accesso a dati archiviati.
Il sistema era quindi esposto da febbraio 2025, ma l'indagine di DigiCert colloca l'accesso ai dati tra il 27 giugno e il 2 luglio 2026.
DigiCert ha individuato la raggiungibilità esterna a giugno 2026 e ha distribuito una correzione delle autorizzazioni il 2 luglio, senza sapere in quel momento che degli archivi erano stati consultati. Ha iniziato a sospettare questo accesso il 12 ottobre, poi lo ha confermato il 19 ottobre, qualificandolo come evento da segnalare. Sono seguiti un rapporto preliminare il 20 ottobre e il rapporto completo il 1° novembre.
Quali dati sono stati consultati?
Secondo DigiCert, l'incidente riguarda solo una piccola parte dei dati archiviati. Si tratta per lo più di dati di contatto professionali: nomi, indirizzi email professionali, numeri di telefono e indirizzi professionali.
Una piccola minoranza di account cliente conteneva inoltre documenti personali forniti dal cliente: patente di guida, passaporto, bolletta delle utenze o altro documento con nome e indirizzo. Tra questi ci sono quindi documenti d'identità, ma non solo.
Il rapporto non indica il numero degli account né delle persone interessate. Il 5 novembre una terza parte ha chiesto questi numeri nel fascicolo pubblico dell'incidente di DigiCert presso Mozilla; al 6 novembre, DigiCert non aveva risposto su questo punto.
Devi riemettere un certificato TLS, VMC o CMC?
No, non a causa di questo incidente, in base alle informazioni pubblicate da DigiCert. Il suo rapporto indica che i servizi dell'autorità di certificazione, CertCentral e DigiCert ONE non sono stati coinvolti, e che le credenziali di accesso dei clienti e i certificati emessi da DigiCert restano sicuri, validi e pienamente affidabili. Conta zero certificati coinvolti e precisa che i clienti non devono fare nulla per i loro certificati attivi.
L'accesso in questione non permetteva di modificare i dati del sistema di archiviazione, né di approvare una validazione, né di emettere un certificato. DigiCert dichiara anche di aver esaminato i log della sua autorità e delle sue validazioni: nessuna validazione, emissione o revoca vi risulta associata a questo account.
Il rapporto non nomina né i VMC né i CMC. Il fatto che restino affidabili deriva dalla sua dichiarazione generale sui certificati emessi da DigiCert, e non da una frase dedicata a questi due prodotti. Queste conclusioni restano quelle di DigiCert, in un fascicolo d'incidente ancora aperto al 6 novembre. Per scegliere e distribuire questi certificati, consulta la nostra guida ai certificati VMC e CMC per BIMI.
I tuoi rinnovi seguono le scadenze normali. Se un certificato deve essere revocato per un altro motivo, fallo come previsto. Resta la questione dei dati: un passaporto o una patente consultati da terzi sono un problema per la persona interessata, e nessuna riemissione di certificato cambia le cose.
Cosa fare di fronte a un'email di rinnovo?
Individua internamente chi ha fornito documenti a DigiCert e avvisa per prime queste persone. Averli forniti non significa che questi documenti rientrino tra i dati consultati.
Il consiglio che segue viene da CaptainDNS, non da DigiCert, il cui rapporto non menziona alcuna campagna di phishing. Il nostro ragionamento: dati di contatto professionali esatti renderebbero più credibile una falsa email di rinnovo. Di fronte a un messaggio inatteso che chiede un giustificativo o propone un link di rivalidazione, non inviare il documento e non seguire il link. Apri il portale dall'indirizzo che usi di solito, oppure contatta l'assistenza tramite un canale che già conosci, per confermare la richiesta e il modo di trasmettere il documento.
Una richiesta di documenti può essere legittima. Verificala tramite un altro canale, senza rifiutare per principio ogni rivalidazione. Per gli altri segnali d'allarme, vedi come riconoscere un'email di phishing.
Perché questo non è un nuovo eMudhra
Nel caso dell'incidente eMudhra e dei certificati da sostituire, alcune autorità intermedie avevano chiavi deboli, Chrome ha ritirato dal suo archivio la radice emSign ECC Root CA - G3 e c'erano certificati da sostituire. In DigiCert sono stati consultati archivi clienti, e il rapporto non conta alcun certificato coinvolto. Il riflesso di ottobre di sostituire i certificati quindi qui non vale.
FAQ
Devo sostituire il mio certificato TLS DigiCert?
No, non per questo incidente: secondo DigiCert, nessun certificato è coinvolto e non serve alcuna azione per i certificati attivi. Le normali scadenze di rinnovo restano valide.
Il mio VMC o CMC DigiCert resta valido?
Sì, secondo la dichiarazione generale di DigiCert sui certificati che ha emesso. Il rapporto non nomina i VMC e i CMC, ma nessuna sostituzione è necessaria a causa di questo incidente.
Il mio documento d'identità è stato per forza esposto?
No. Il rapporto non dice che tutti i clienti o tutti i documenti siano coinvolti: parla di una piccola parte degli archivi e di una piccola minoranza di account cliente con documenti personali. Per conoscere il tuo caso, chiedi a DigiCert tramite un canale ufficiale che già conosci.
Devo inviare di nuovo un documento d'identità dopo un'email di rivalidazione?
Non basandoti solo sul messaggio. Conferma prima la richiesta tramite il portale abituale o un canale di assistenza che già conosci, poi trasmetti il documento se la richiesta è legittima.
Fonti: rapporto completo di DigiCert del 1° novembre 2026 (ticket Mozilla 2084460), domanda di una terza parte del 5 novembre 2026 nello stesso ticket e, per il confronto con eMudhra, articolo del blog Chrome Security del 20 ottobre 2026.