eMudhra abbandona i certificati TLS: controlla il tuo prima del 27 ottobre
Di CaptainDNS
Pubblicato il 23 ottobre 2026
Aggiornato il 23 ottobre 2026
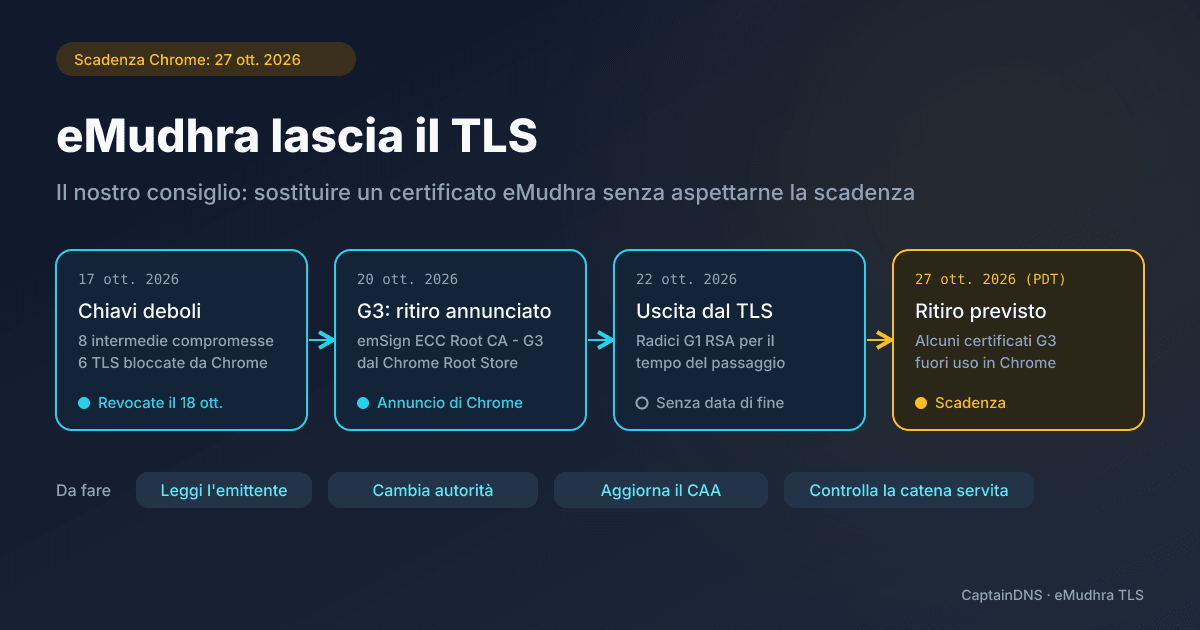
Il 22 ottobre 2026 l'autorità di certificazione eMudhra, con sede a Bengaluru, ha annunciato di lasciare il mercato mondiale dei certificati TLS. Due giorni prima, Chrome aveva annunciato il ritiro della radice emSign ECC Root CA - G3 di eMudhra, previsto per martedì 27 ottobre 2026. Se il tuo sito serve un certificato emesso da eMudhra, sostituiscilo adesso.
- Il 17 ottobre 2026 un ricercatore ha segnalato che otto autorità intermedie di eMudhra avevano chiavi private generate con una casualità insufficiente. Chrome ha bloccato la sera stessa le sei usate per il TLS. Secondo eMudhra, nessuna delle otto aveva emesso un certificato di entità finale.
- Chrome ritira la radice emSign ECC Root CA - G3 dal suo archivio radice la mattina di martedì 27 ottobre 2026, ora del Pacifico. Da quel momento, certificati legittimi che dipendono da essa smetteranno di funzionare in Chrome.
- eMudhra lascia il mercato mondiale dei certificati TLS. Oltre a quanto Chrome impone per G3, ti consigliamo di sostituire qualsiasi certificato TLS emesso da eMudhra con quello di un'altra autorità, senza aspettarne la scadenza.
Cosa è successo
Sabato 17 ottobre 2026 alle 18:05 UTC, il programma radice di Chrome ha ricevuto la segnalazione di un ricercatore di sicurezza: le chiavi private di otto autorità intermedie di eMudhra erano state generate con una casualità insufficiente. Con queste chiavi chiunque poteva creare, per qualsiasi sito, un certificato HTTPS accettato dai client che si fidavano ancora di quelle autorità. Secondo Scott Helme, le otto intermedie (sei per il TLS, due per la firma del codice) risalivano ad aprile 2025 ed erano state firmate in modo incrociato a maggio 2025 dalla radice AAA Certificate Services di Sectigo.
Alle 19:45 UTC Chrome ha pubblicato un aggiornamento CRLSet, che blocca le chiavi pubbliche delle sei intermedie TLS senza richiedere un aggiornamento o un riavvio del browser. Firefox le ha bloccate tramite OneCRL qualche ora dopo, secondo Scott Helme. eMudhra dichiara di aver revocato le autorità coinvolte entro 14 ore dalla scoperta e afferma che non hanno emesso alcun certificato di entità finale. Da parte sua, Chrome indica che nessun certificato TLS che risalisse alle sei intermedie TLS era stato registrato nei log di Certificate Transparency prima del blocco.
Il 20 ottobre Chrome ha ritirato dal suo archivio radice (Chrome Root Store) la radice che aveva firmato le intermedie TLS: emSign ECC Root CA - G3. Il ritiro dovrebbe raggiungere tutti i dispositivi che si basano su questo archivio la mattina di martedì 27 ottobre 2026, ora del Pacifico (PDT), e prima su Chrome Canary e Chrome Beta. Chrome avverte che certificati legittimi che risalgono a questa radice smetteranno di funzionare nel suo browser. Lo stesso giorno Mozilla ha annunciato, nel suo ticket di incidente, di revocare d'urgenza la propria fiducia a emSign ECC Root CA - G3, ma per ora non a emSign Root CA - G1.
Il 22 ottobre il consiglio di amministrazione di eMudhra ha deciso di lasciare volontariamente il mercato mondiale dei certificati SSL/TLS, che secondo l'azienda rappresenta circa l'1% del suo fatturato. Le sue radici G1 RSA continuano a servire i clienti fino alla fine della transizione, per la quale non è stata pubblicata alcuna data. eMudhra annuncia che contatterà i clienti coinvolti per sostituire gratuitamente i loro certificati con quelli di partner che non nomina. I suoi servizi di revoca e di stato resteranno online finché ogni certificato emesso non sarà scaduto o sostituito.
Chi è coinvolto
Qualsiasi sito che serve un certificato TLS emesso da eMudhra, in uno di questi due casi:
- Il certificato risale a emSign ECC Root CA - G3. Smetterà di funzionare in Chrome il 27 ottobre. Chrome chiede ai gestori di questi siti di installare subito un certificato di un'altra gerarchia presente nel suo archivio radice.
- Il certificato risale a una radice G1 RSA. Funziona ancora, ma eMudhra lascia il TLS: queste radici servono solo per il tempo del passaggio, senza una data di fine pubblicata. Chrome sta anche valutando se mantenere nel suo archivio gli altri certificati di autorità di eMudhra.
Un certificato emesso da un'altra autorità non è toccato da questo ritiro.
Come verificare
Per un nome host, lo strumento Verifica certificato SSL di CaptainDNS mostra il campo Emittente del certificato servito (nome comune e organizzazione) e il nome di ogni intermedia che il server invia. Senza un account CaptainDNS, l'Emittente e la catena restano nascosti. Crea un account gratuito per vedere il dettaglio.
- Se l'organizzazione dell'Emittente cita eMudhra o emSign, il certificato viene da eMudhra ed è coinvolto. È l'indizio affidabile: il nome di un'intermedia non contiene sempre eMudhra o emSign.
- La riga "Radice (archivio di sistema): risale a una radice riconosciuta" non equivale a una validazione da parte di Chrome. Riflette l'archivio di certificati del server che esegue il test, non il Chrome Root Store, e lo strumento non nomina la radice.
- Se lo strumento segnala un'intermedia mancante, resta utilizzabile solo il campo Emittente.
Non serve sapere quale radice sia in gioco per decidere: un certificato eMudhra va sostituito in ogni caso, e farlo prima del 27 ottobre risolve anche il caso G3. Se gestisci molti nomi host, parti dal tuo inventario dei certificati, come descritto nella nostra guida alla gestione del ciclo di vita dei certificati.
Cosa fare
- Ordina subito un certificato presso un'altra autorità di certificazione presente nel Chrome Root Store. Non aspettare la scadenza del certificato eMudhra: il suo emittente abbandona questa attività.
- Se la tua zona DNS pubblica un record CAA, aggiungi l'identificativo della nuova autorità prima dell'ordine, altrimenti si rifiuterà di emettere. La sintassi è spiegata nella nostra guida completa ai record CAA.
- Installa il nuovo certificato con la sua catena completa, poi controlla la catena servita: l'Emittente deve riportare il nome della nuova autorità.
Secondo eMudhra (ticket Mozilla del 20 ottobre), circa 30.000 certificati che risalgono a G3 sono da migrare, il 97% dei quali ottenuti tramite ACME. Se il tuo client ACME, come Certbot o acme.sh, punta a eMudhra, cambia autorità nella sua configurazione, altrimenti il rinnovo automatico ripartirà da eMudhra.
L'offerta di sostituzione gratuita di eMudhra esiste, ma senza calendario né nome di partner. Per un certificato che risale a G3, il nostro consiglio in CaptainDNS: non aspettare quel contatto se non arriva prima del 27 ottobre.
Individua un certificato emesso da eMudhra
Leggi l'Emittente e le intermedie servite da ciascuno dei tuoi nomi host.
Cosa questo articolo non tratta
Non tratta della firma elettronica di eMudhra. Secondo l'azienda, i suoi certificati di firma digitale (DSC), eSign e gli altri suoi servizi di firma, anche in India, la sua PKI aziendale (emCA, CertiNext), emSigner, SecurePass ed emAS non sono coinvolti.
Non segnala nemmeno una falla del tuo sito: le chiavi deboli erano quelle di otto autorità intermedie di eMudhra. Sostituire il tuo certificato serve a cambiare emittente. Infine, non copre l'aggiornamento degli archivi di certificati di server, script e dispositivi (curl, Python, Node) che, di default, non verificano né la revoca né Certificate Transparency. Scott Helme approfondisce questo aspetto nel suo articolo.
FAQ
Il mio certificato eMudhra funziona ancora: devo sostituirlo?
Sì. eMudhra lascia il mercato dei certificati TLS e le sue radici G1 RSA servono solo per il tempo della transizione, senza una data di fine pubblicata. Se il certificato risale a emSign ECC Root CA - G3, smetterà di funzionare in Chrome martedì 27 ottobre 2026. Sostituiscilo prima di quella data con un certificato di un'altra autorità.
Sono stati emessi certificati fraudolenti con le chiavi deboli?
eMudhra afferma che le otto intermedie coinvolte non hanno emesso alcun certificato di entità finale. Chrome indica che nessun certificato TLS che risalisse alle sei intermedie TLS era stato registrato nei log di Certificate Transparency prima del suo blocco: nessun certificato fraudolento ha potuto essere usato contro un client che richiede Certificate Transparency, come Chrome.
Le mie firme elettroniche eMudhra (DSC, eSign) sono coinvolte?
No, secondo eMudhra. L'azienda indica che la sua infrastruttura TLS è separata e che i suoi certificati di firma digitale, eSign, emSigner, la sua PKI aziendale e le sue soluzioni di identità continuano a funzionare normalmente. L'uscita annunciata riguarda solo i certificati SSL/TLS.
La sostituzione del mio certificato è a pagamento?
eMudhra annuncia che contatterà i clienti coinvolti per sostituire gratuitamente i loro certificati con quelli di partner, senza nominare questi partner né dare un calendario. Niente ti impedisce di scegliere tu stesso un'altra autorità. In quel caso, ricordati di autorizzarla nel tuo record CAA.
Fonti: comunicato di eMudhra del 22 ottobre 2026, articolo del blog Chrome Security del 20 ottobre 2026, analisi di Scott Helme del 20 ottobre 2026 e ticket di incidente di Mozilla.