Cloudflare si candida come autorità di certificazione: cosa cambia (e cosa non cambia ancora)
Di CaptainDNS
Pubblicato il 30 settembre 2026
Aggiornato il 30 settembre 2026
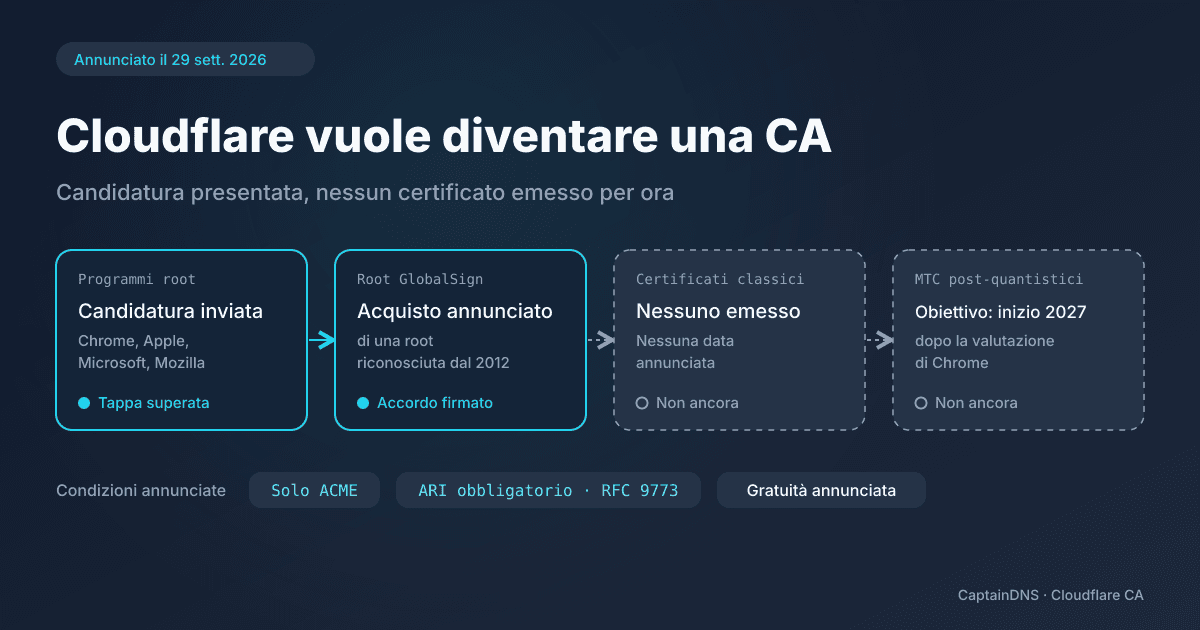
Cloudflare non ha mai emesso un solo certificato TLS: li ottiene da 16 autorità di certificazione (CA) partner. Il 29 settembre 2026 ha annunciato di voler diventare una CA pubblica. Non emette ancora alcun certificato.
- Cloudflare si è candidata ai programmi root di Chrome, Apple, Microsoft e Mozilla e ha firmato un accordo per acquisire una root di GlobalSign. Non emette ancora alcun certificato.
- Prevede certificati gratuiti, via ACME e solo per i client che supportano ARI (RFC 9773). Punta all'inizio del 2027 per i primi certificati post-quantistici Merkle Tree.
- Niente da modificare nel tuo CAA per ora: non viene emesso alcun certificato e non è stato pubblicato alcun identificatore CAA.
Cosa ha annunciato Cloudflare il 29 settembre 2026
In un post del 29 settembre 2026, Steve Goldsmith descrive il progetto. Perché i browser accettino i suoi certificati, una CA deve far entrare la propria root nei loro archivi di fiducia (trust store), tramite il programma root di ciascun produttore. Cloudflare ha presentato la candidatura a Chrome, Apple, Microsoft e Mozilla.
Una root nuova impiega tempo a diffondersi, e i dispositivi più vecchi non la riceveranno mai. Per questo Cloudflare ha firmato un accordo definitivo per acquisire una root consolidata di GlobalSign, riconosciuta dal 2012 da browser, sistemi operativi e dispositivi. L'operazione è annunciata, non ancora effettiva. In parallelo, Cloudflare sottopone una nuova root, pensata per le policy che limitano l'età delle root.
Il post è chiaro: «We are not issuing certificates yet, and it will be a little while before we do.» Cloudflare non emette ancora certificati, e ci vorrà un po' di tempo.
Non confondere questo progetto con Universal SSL: i certificati che Cloudflare installa oggi sui siti che passano per la sua rete sono emessi dalle sue 16 CA partner, con cui continua a lavorare.
Un secondo emittente gratuito accanto a Let's Encrypt
Cloudflare presenta il progetto come una nuova fonte di certificati gratuiti, di fronte alla dipendenza da Let's Encrypt. Secondo i dati citati da Cloudflare, Let's Encrypt emette circa 10 milioni di certificati al giorno e serve oltre 500 milioni di siti. Cloudflare vede un rischio per tutto il web se la CA gratuita dominante «ha una brutta settimana».
Non è stato pubblicato alcun listino: la gratuità resta un impegno dell'annuncio, per un'offerta che ancora non esiste.
Solo ACME, ARI obbligatorio per ogni emissione
Cloudflare prevede di emettere e rinnovare i suoi certificati solo tramite ACME, il protocollo che automatizza l'ottenimento dei certificati. Per un sito già servito da una CA gratuita, il passaggio si limiterà, secondo Cloudflare, a sostituire l'URL della directory ACME nel client.
La vera condizione è un'altra: «We will only issue to clients that support ACME Renewal Information (ARI), standardized in RFC 9773.» Vale per ogni emissione, non solo per i certificati post-quantistici. Il tuo client ACME dovrà interrogare l'endpoint di rinnovo della CA, seguire le finestre pubblicate e indicare quale certificato sostituisce. Cloudflare vuole poter anticipare queste finestre in caso di revoca di massa. Un client che rinnova a data fissa, senza ARI, non otterrà un certificato Cloudflare. Il funzionamento di ARI è spiegato nella nostra guida alla gestione del ciclo di vita dei certificati.
Merkle Tree Certificates: l'obiettivo di inizio 2027
L'unico calendario annunciato riguarda i Merkle Tree Certificates (MTC), certificati progettati per resistere ai futuri computer quantistici. In un secondo post, Mari Galicer indica che Cloudflare punta a entrare all'inizio del 2027 nell'archivio root resistente ai computer quantistici di Chrome (Quantum-resistant Root Store). L'emissione MTC standard sarebbe fornita «at no cost», senza costi.
Niente è garantito. Prima di emettere anche un solo MTC, la CA dovrà essere valutata dal programma di Chrome. La sua bozza di policy richiede almeno due cofirme, di cui una di un cofirmatario mirror indipendente. Il server ACME sarà una versione derivata di Boulder, il software di Let's Encrypt. Un'unica CA servirà i certificati classici e gli MTC.
Un esperimento con Chrome Beta, concluso ad agosto 2026 e basato su una CA fittizia detta «bootstrap», ha misurato MTC «landmark» più veloci del 9% in mediana. Con questo formato il browser riceve in anticipo dei punti di riferimento del log della CA, il che alleggerisce la prova inviata a ogni connessione. L'esperimento convalida la tecnica, non l'arrivo di una CA Cloudflare nel 2027.
CAA: niente da modificare oggi
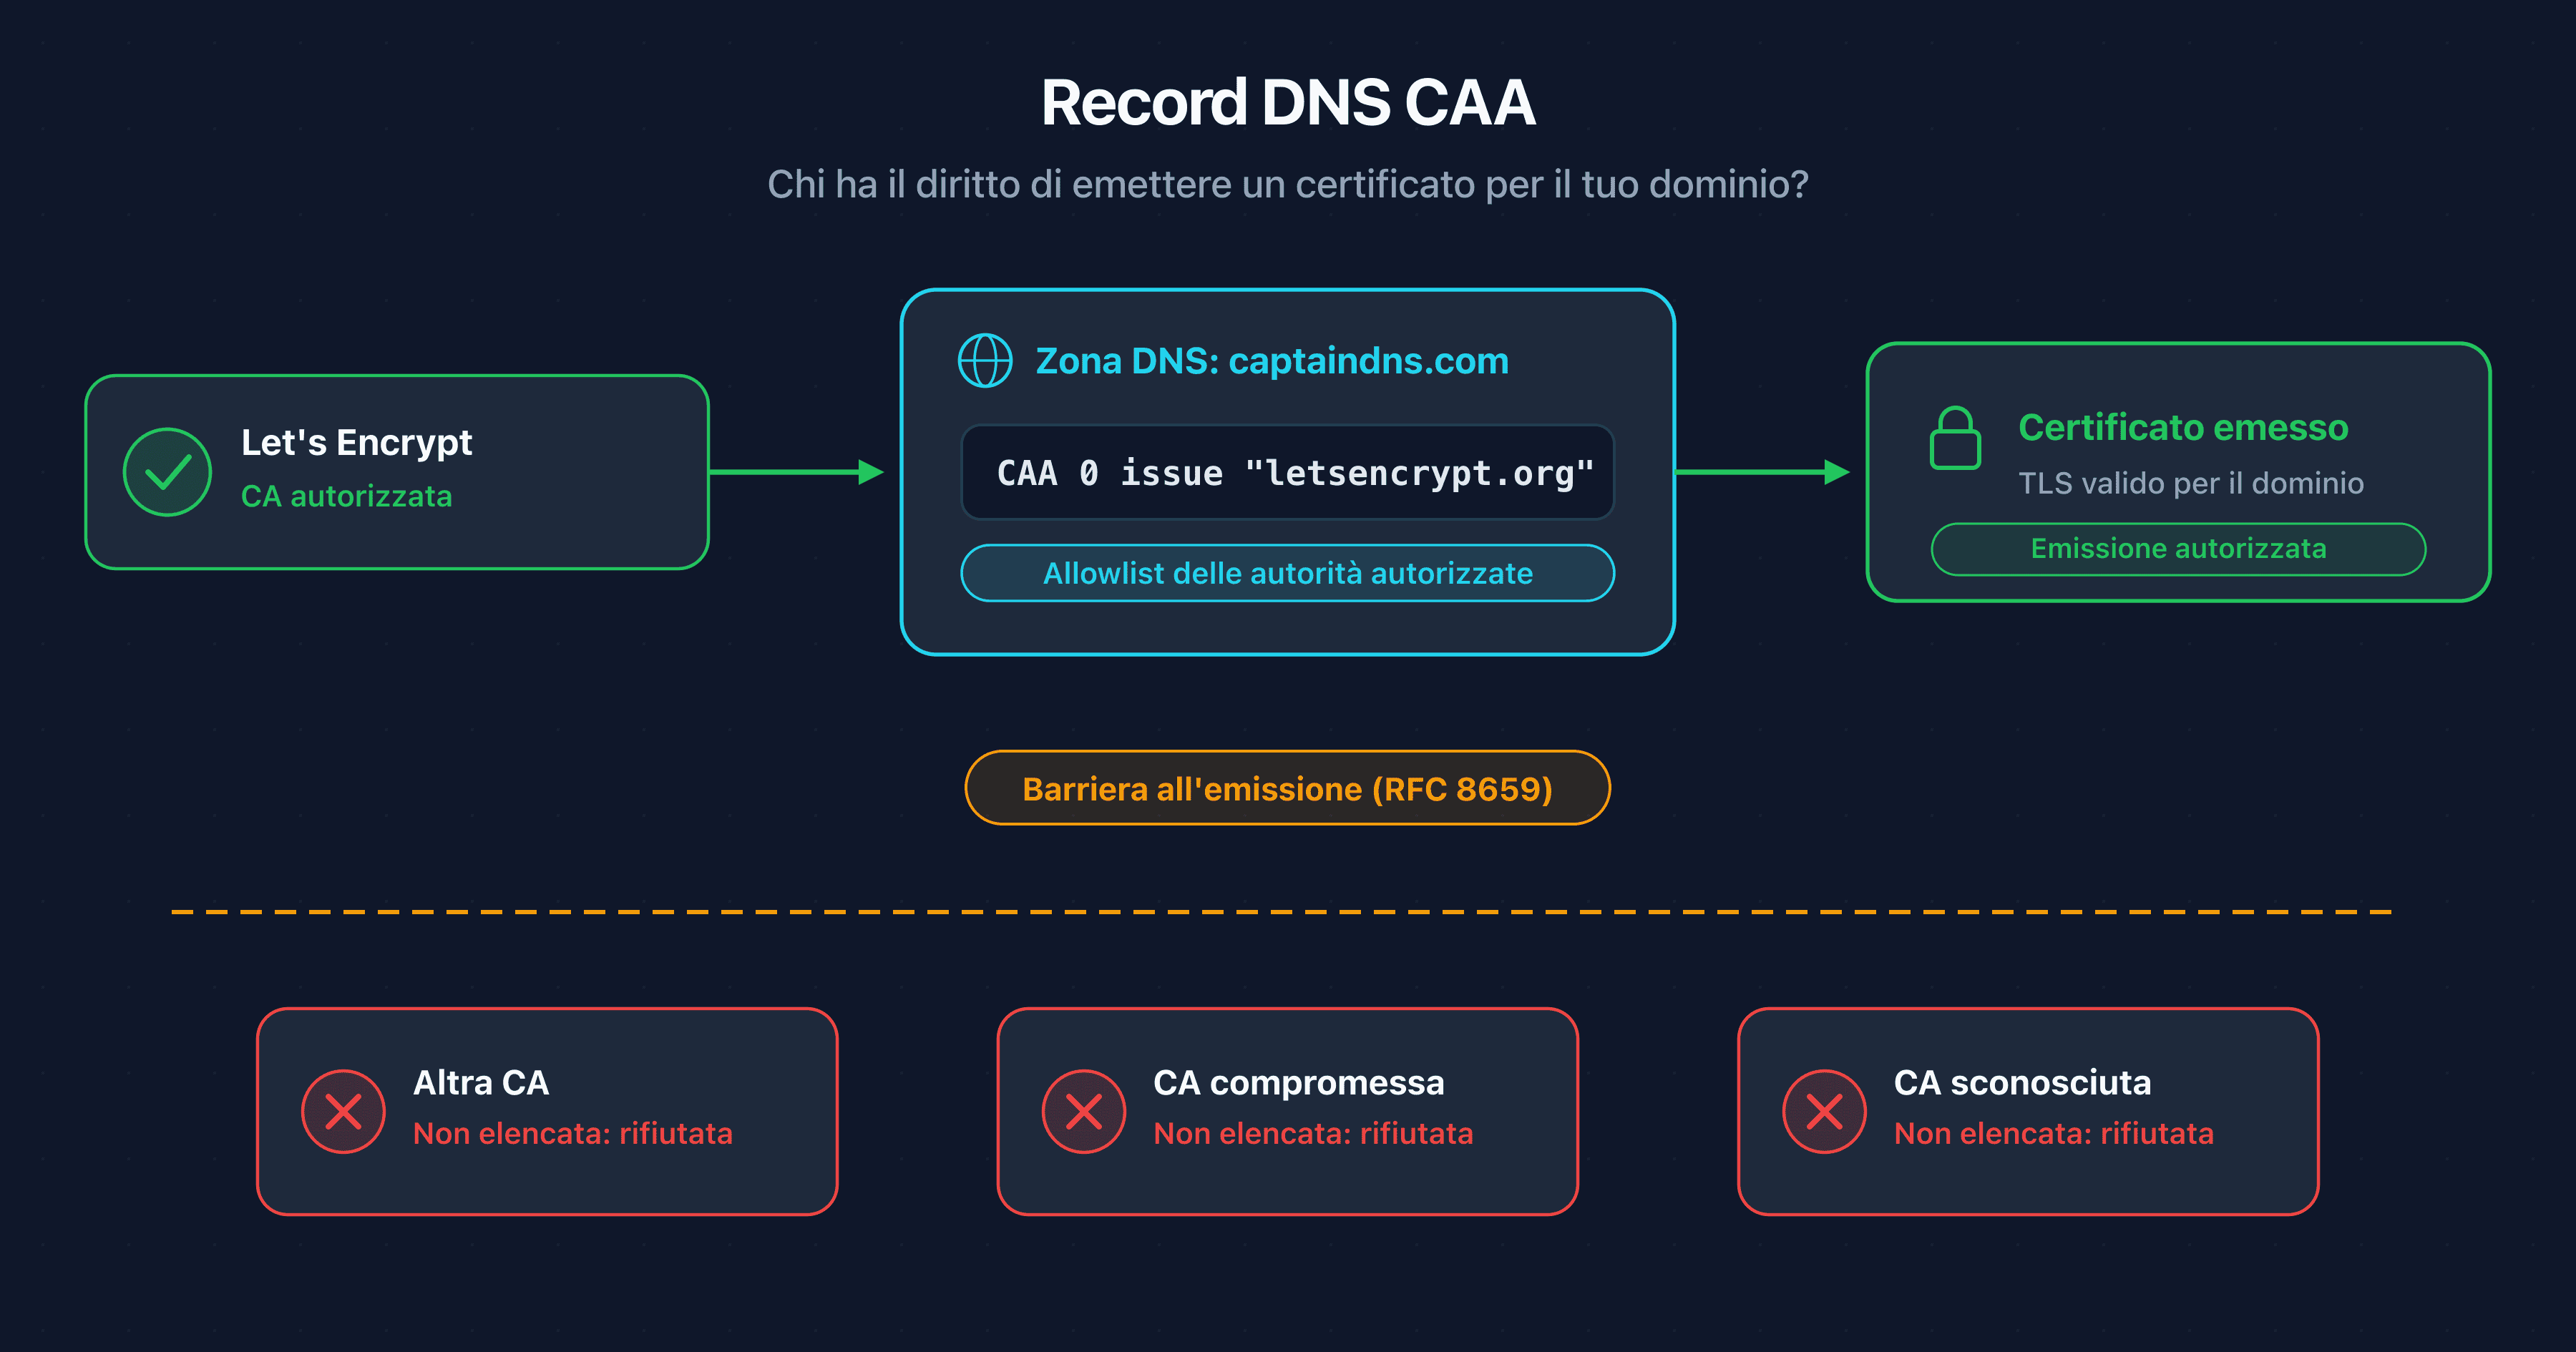
Il record CAA indica, nella tua zona DNS, quali CA possono emettere per il tuo dominio. Cloudflare non ha pubblicato alcun identificatore CAA e non emette alcun certificato. La lettura di CaptainDNS: niente da cambiare finché questa situazione dura.
Il giorno in cui Cloudflare emetterà, un dominio con un CAA restrittivo dovrà autorizzare l'identificatore che l'azienda avrà pubblicato, altrimenti la sua richiesta verrà rifiutata. Un dominio senza CAA non dovrà fare nulla. Controlla cosa pubblica il tuo con la ricerca dei record CAA. I tag issue, issuewild e iodef sono spiegati nella nostra guida completa ai record CAA.
Verifica il certificato servito dal tuo sito
Individua l'emittente del tuo certificato attuale e la sua data di scadenza.
Cosa non è questo articolo
Questo post non sostituisce né la guida al ciclo di vita dei certificati, per la configurazione di un client ACME, né la guida CAA. La riduzione della durata dei certificati è trattata nel nostro articolo sulla riduzione a 47 giorni.
Non confronta nemmeno le CA a pagamento. Si attiene ai due post di Cloudflare citati più sotto, e niente di quanto descrivono è disponibile oggi.
FAQ
Si può ottenere oggi un certificato Cloudflare?
No. Cloudflare si è candidata ai programmi root di Chrome, Apple, Microsoft e Mozilla, ma scrive che non emette ancora certificati. Non indica alcuna data per i certificati classici e punta all'inizio del 2027 per i primi certificati Merkle Tree.
Bisogna modificare il proprio CAA?
Non oggi. Cloudflare non emette alcun certificato e non ha pubblicato alcun identificatore CAA. Il giorno in cui emetterà, un dominio con un CAA restrittivo dovrà autorizzare l'identificatore che Cloudflare avrà pubblicato. Un dominio senza CAA non dovrà cambiare nulla.
Cos'è ARI e perché Cloudflare lo richiede?
ARI (ACME Renewal Information, RFC 9773) permette alla CA di pubblicare una finestra di rinnovo per ogni certificato. Il client la interroga e rinnova entro quella finestra. Cloudflare vuole poter anticipare queste finestre in caso di revoca di massa. Emetterà quindi solo ai client ACME che supportano ARI.
I certificati Merkle Tree sostituiranno i certificati attuali?
Cloudflare non lo annuncia. Prevede un'unica CA per i certificati classici e i Merkle Tree Certificates, e punta all'inclusione all'inizio del 2027 nel programma root resistente ai computer quantistici di Chrome, dopo la valutazione da parte di questo programma.
Fonti: annuncio di Cloudflare «Building a certificate authority for the whole Internet» e post di Cloudflare sulla CA post-quantistica e sui Merkle Tree Certificates.