Reject Direct Send en Exchange Online: lee Change Optics antes de activarlo
Por CaptainDNS
Publicado el 18 de noviembre de 2026
Actualizado el 18 de noviembre de 2026
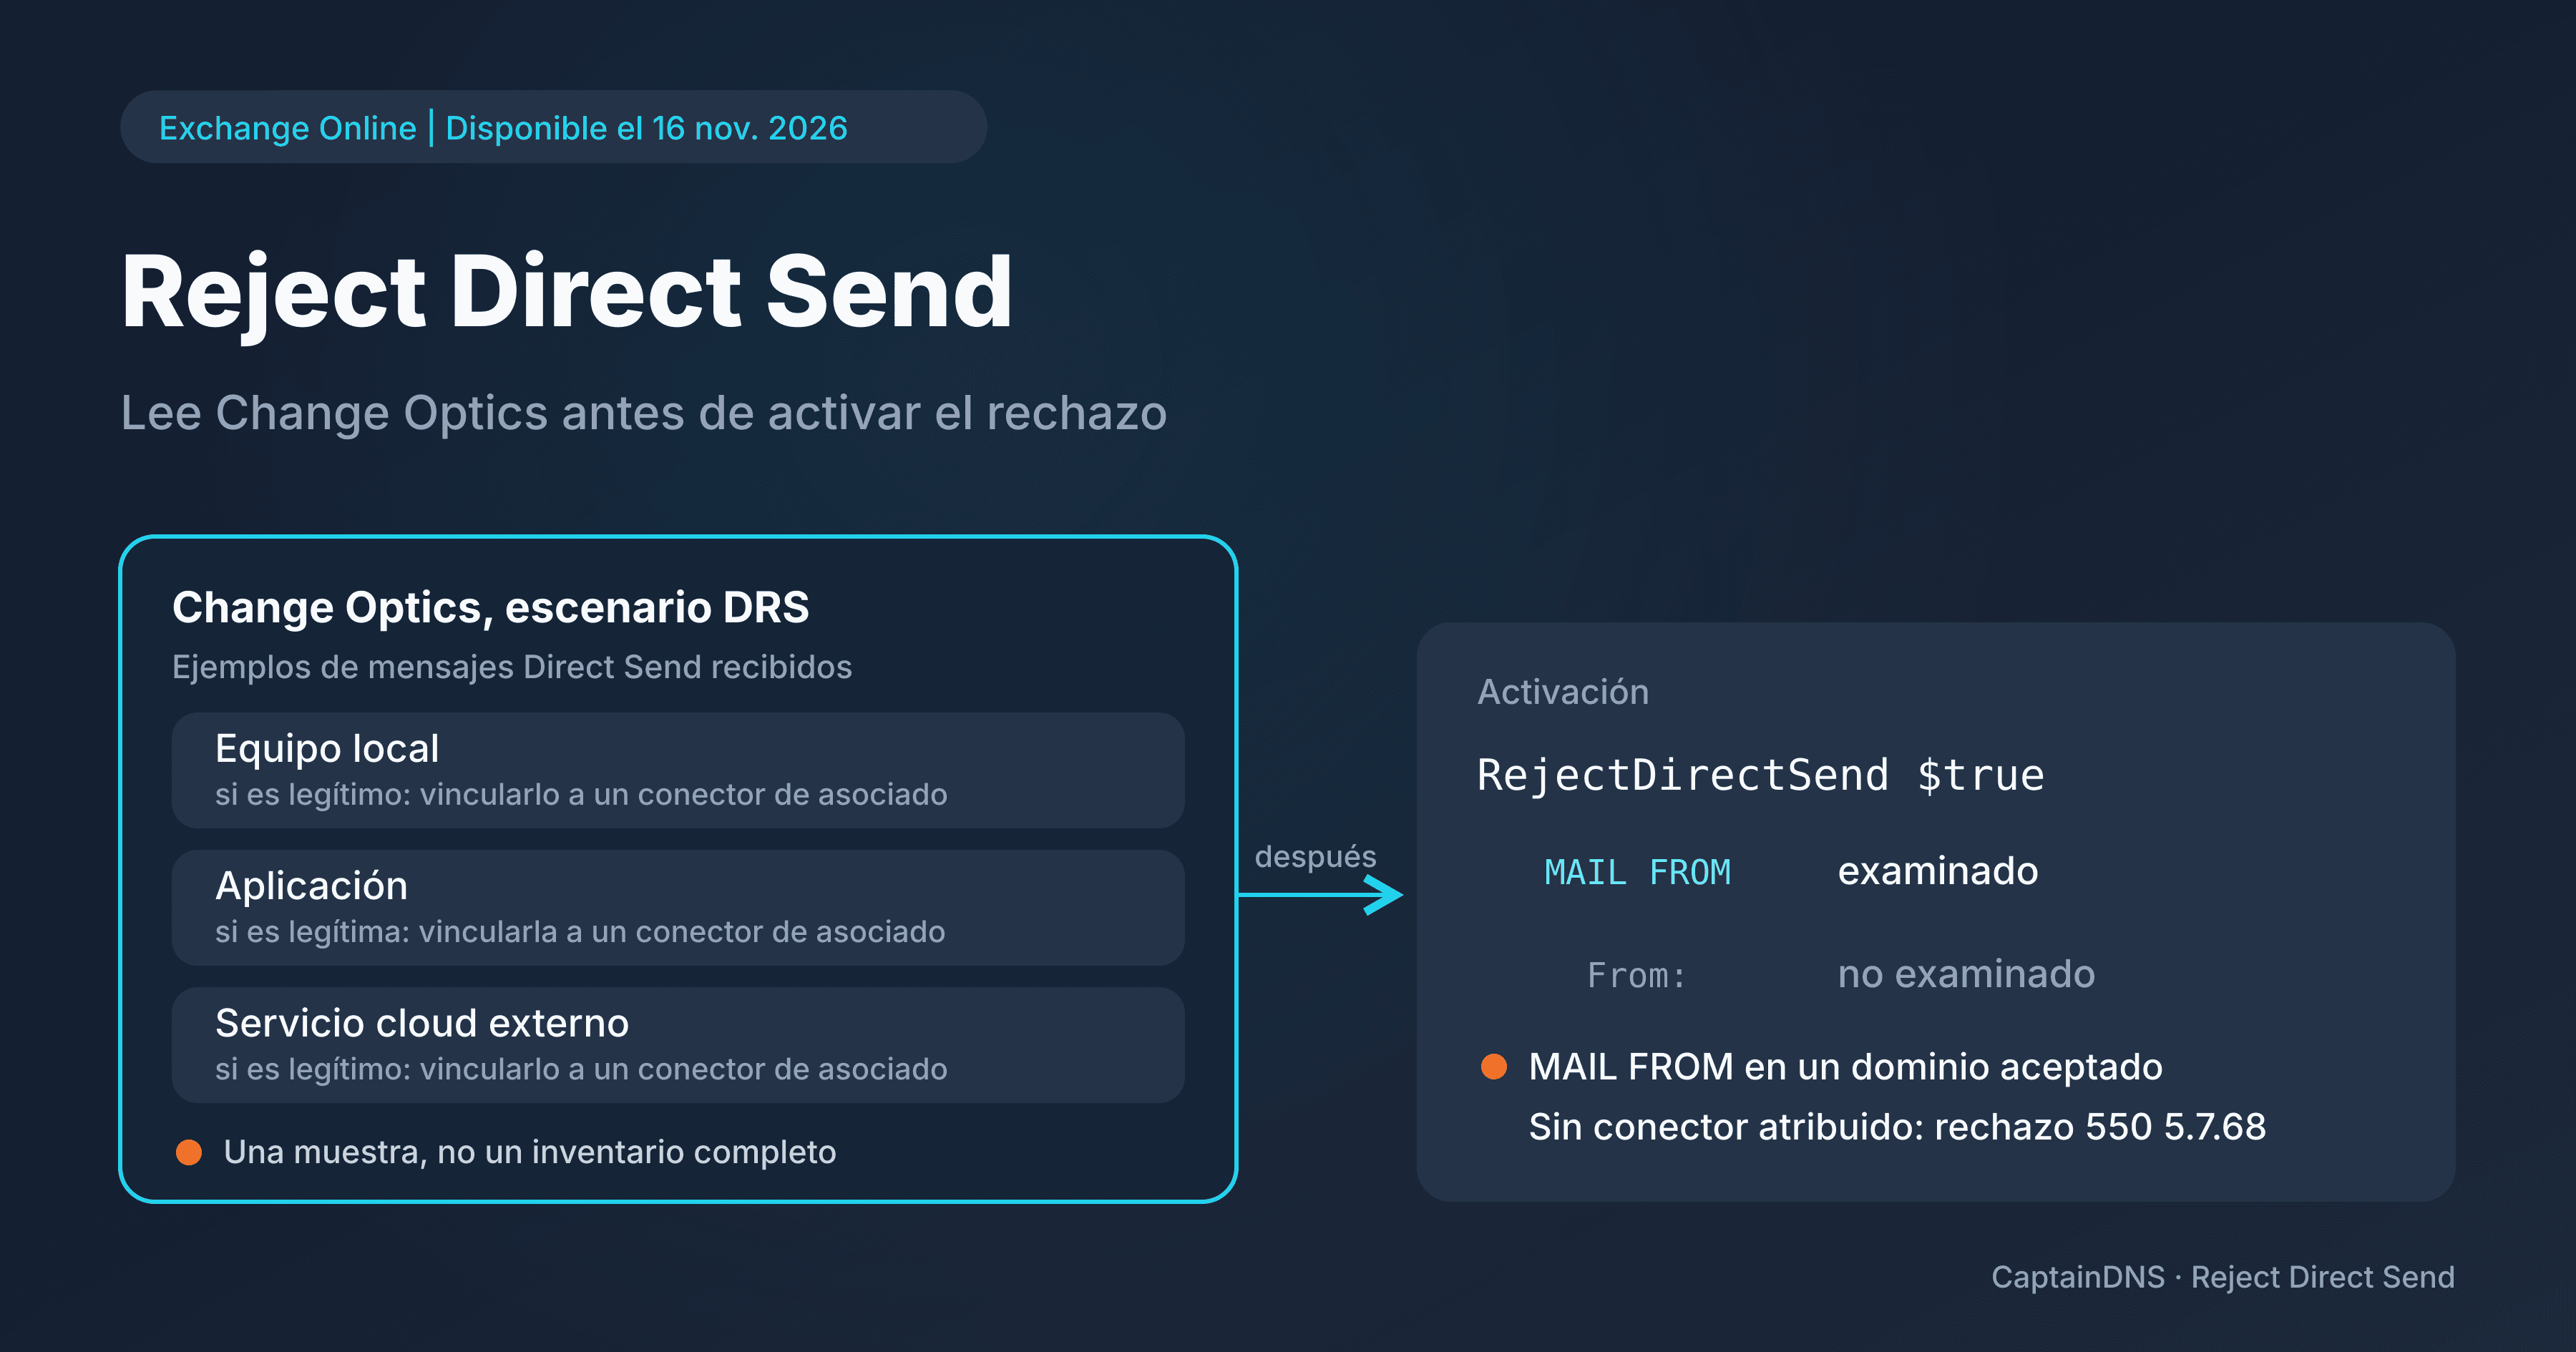
El 16 de noviembre de 2026, el equipo de Exchange de Microsoft anunció la disponibilidad general de Reject Direct Send en Exchange Online, en vista previa pública desde abril de 2025. El ajuste bloquea los mensajes anónimos que usan uno de tus dominios aceptados como remitente del sobre. El anuncio cambia su estado y su despliegue, no su alcance: no cubre todas las formas de suplantación. En un tenant existente, el primer paso se da en el informe Change Optics, no en PowerShell.
- Reject Direct Send está en disponibilidad general para los tenants de Exchange Online del entorno mundial. Sigue desactivado por defecto en los tenants existentes; en los nuevos tenants se está desplegando la activación por defecto sin posibilidad de desactivarlo.
- El control solo mira el remitente del sobre (
MAIL FROM), no elFrom:visible, apunte donde apunte tu MX. - Antes de activarlo, lee el escenario DRS de Change Optics, una muestra y no un inventario completo, y después vincula cada remitente legítimo a un conector de asociado.
Disponibilidad general y nuevos tenants
El anuncio de Microsoft abre el ajuste a los tenants de Exchange Online del entorno mundial y distingue dos casos.
En su anuncio del 16 de noviembre de 2026, Microsoft indica que está desplegando la activación por defecto de Reject Direct Send en los nuevos tenants de Exchange Online, sin posibilidad de desactivarlo. Según Microsoft, este despliegue está en curso en la fecha de publicación del anuncio, y no se da ninguna fecha de finalización. En un tenant nuevo donde se aplica la activación, el ajuste no se puede desactivar: una aplicación que le envíe correo mediante Direct Send tendrá que pasar por un conector de asociado.
En los tenants existentes, el ajuste sigue desactivado por defecto y su activación sigue siendo voluntaria. Microsoft precisa que por ahora no está disponible en los entornos GCC High y DoD.
Solo el MAIL FROM, apunte donde apunte el MX
Para Microsoft, Direct Send es el envío a los buzones alojados de una organización de Exchange Online, desde equipos locales, aplicaciones o servicios en la nube de terceros, con un dominio aceptado de esa organización. No se exige ninguna autenticación: salvo por su dominio de remitente, el mensaje parece correo anónimo llegado de Internet.
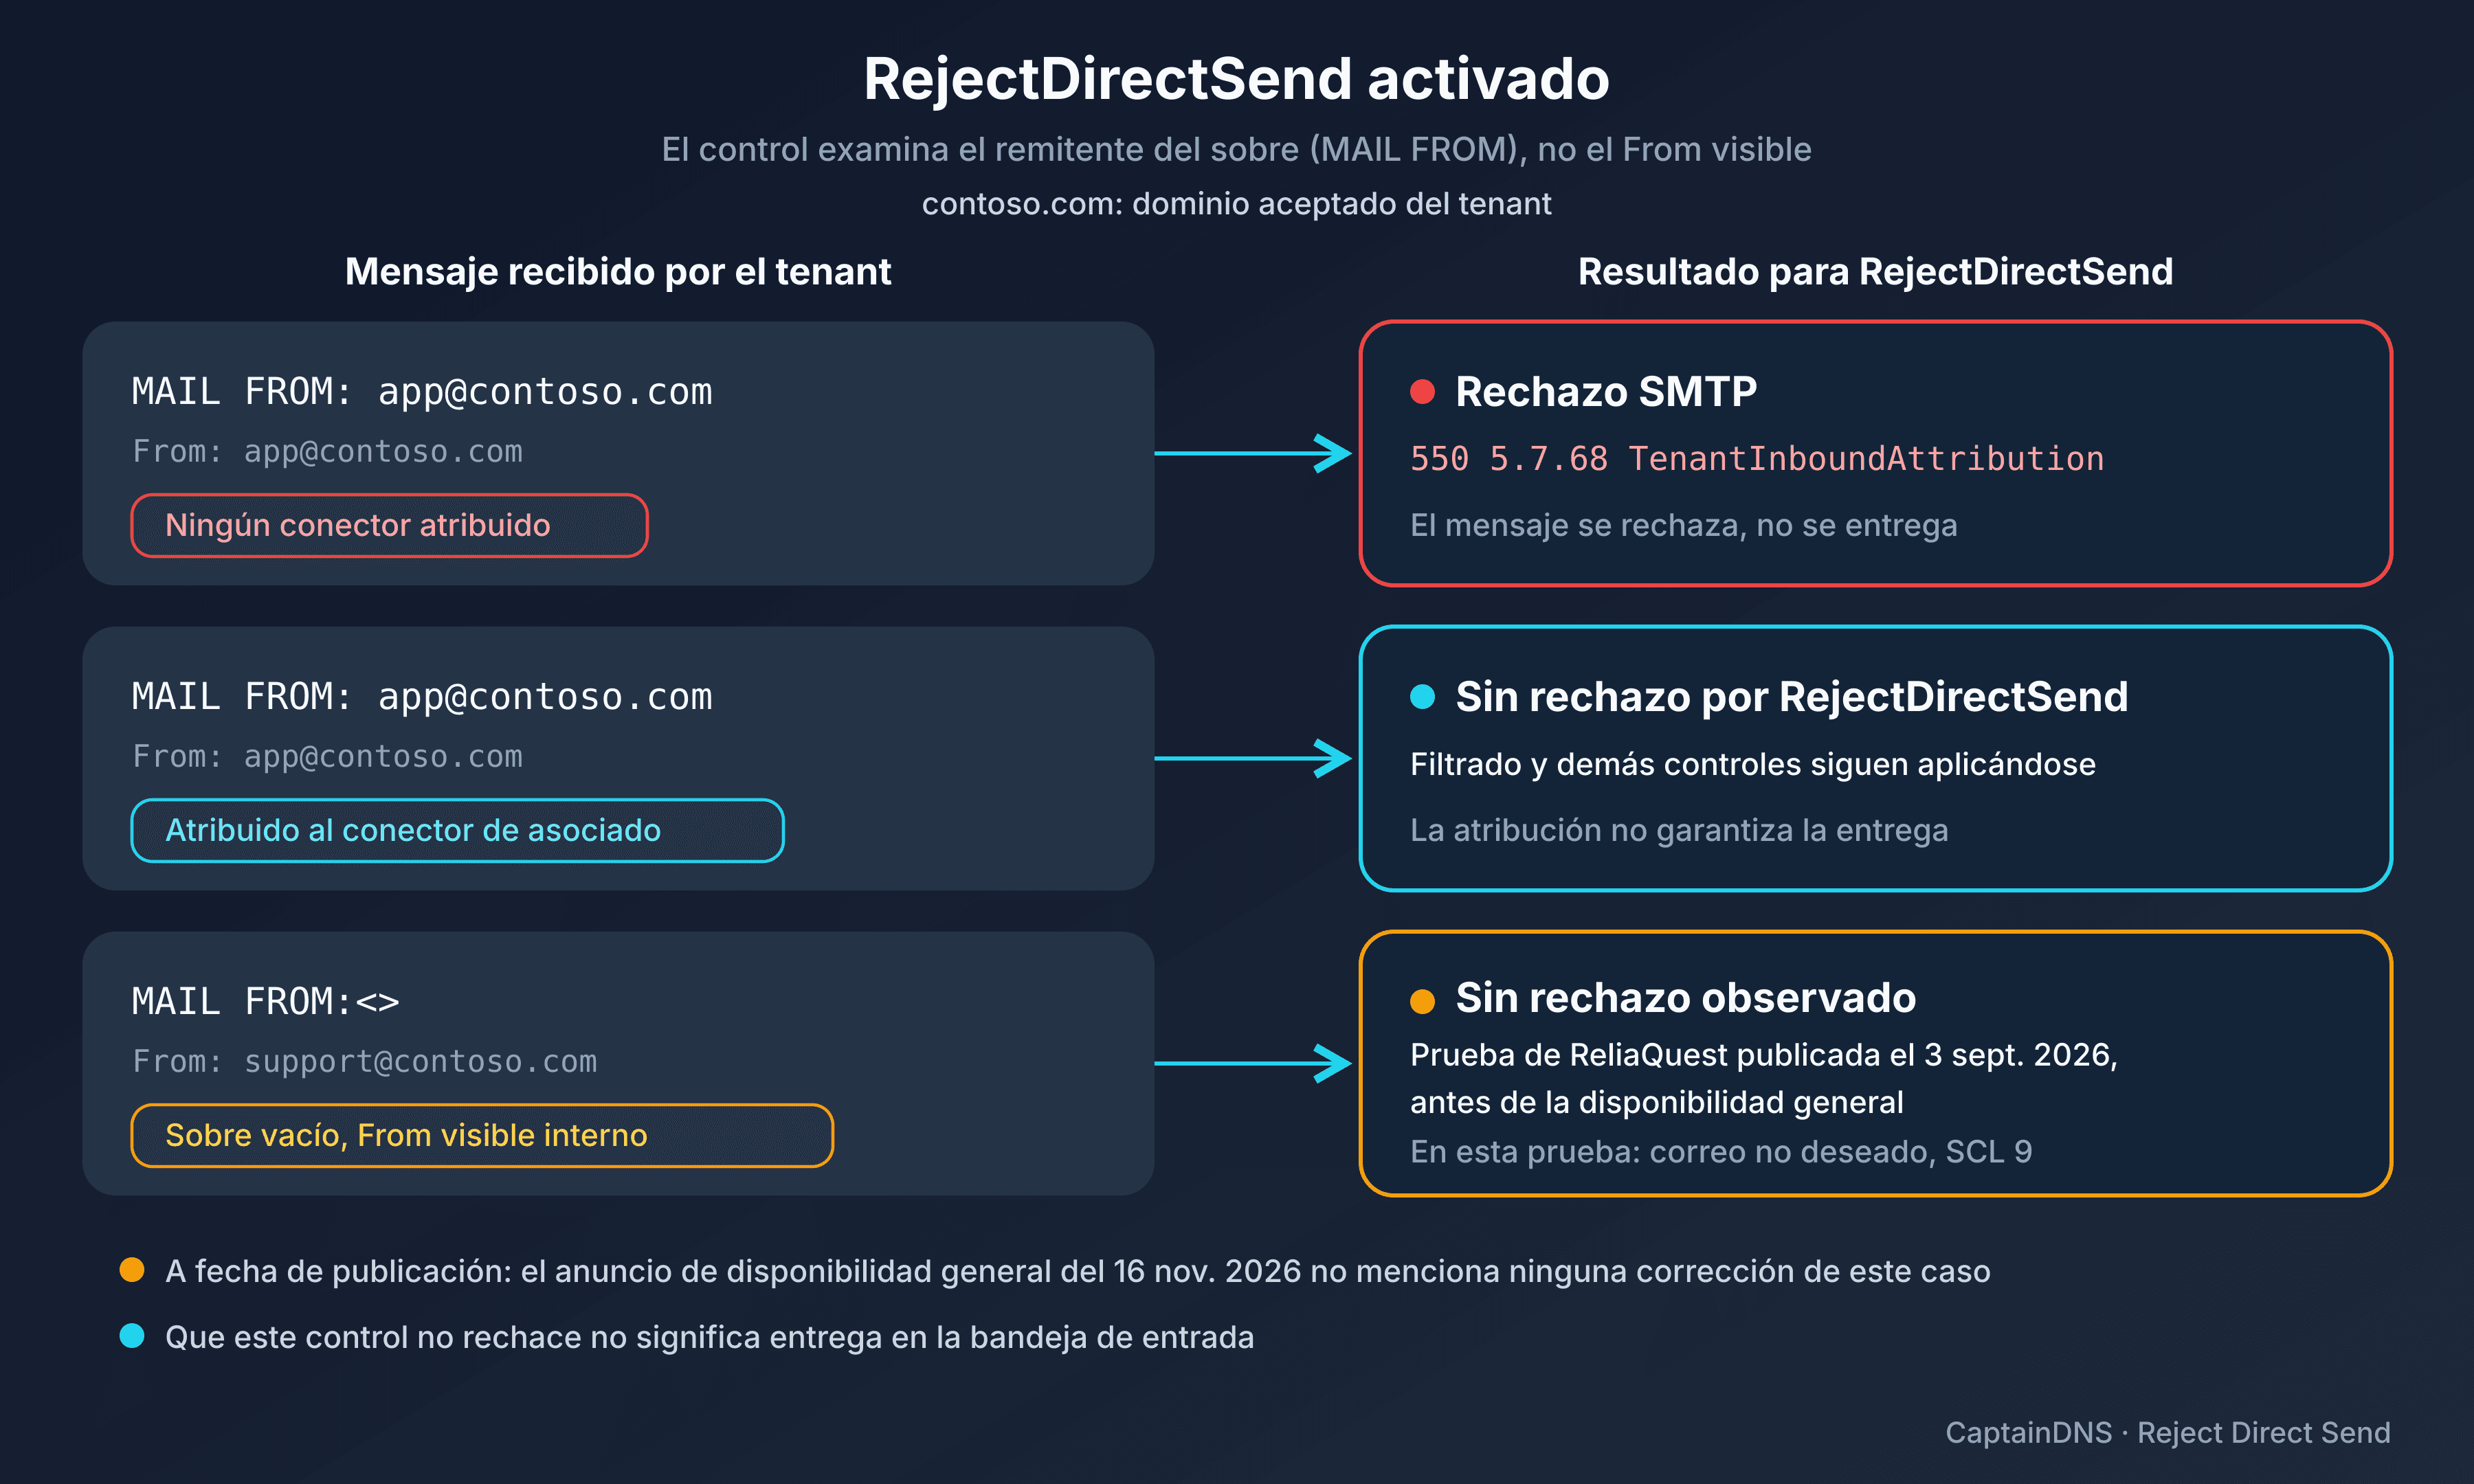
Una vez activado, Reject Direct Send bloquea esos mensajes anónimos. Las reglas que precisa Microsoft:
- Solo se evalúa la dirección
P1 MAIL FROM, el remitente del sobre. El encabezadoP2 From, el que lee el destinatario, no se comprueba. - "Anónimo" significa que el mensaje no está atribuido a ningún conector de flujo de correo.
- Los subdominios se incluyen si el dominio aceptado tiene la opción "Accept mail for all subdomains" (
MatchSubDomains = True). - El control funciona apunte donde apunte tu registro MX.
Un MX que apunta a una pasarela de terceros no cambia, por tanto, estos criterios: el control examina el dominio del MAIL FROM y si el mensaje está atribuido a un conector. Microsoft lo presenta como una capa de protección entre otras: suplantar un dominio que no es tuyo no es Direct Send y lo siguen tratando las protecciones contra la suplantación existentes. Este rechazo SMTP también es distinto de los veredictos de autenticación y de filtrado, como la autenticación compuesta de Microsoft 365.
Antes de activarlo: leer Change Optics y revisar los conectores
Para un tenant existente, el anuncio da este orden:
- En el centro de administración de Exchange (EAC), abre Reports > Mail flow > Change Optics Report, escenario DRS (Direct Send traffic). Muestra ejemplos de mensajes Direct Send recibidos por tu organización.
- Examina esas muestras. Según el anuncio de Change Optics del 19 de octubre de 2026, la página Details se puede exportar (la exportación solo incluye las filas cargadas en la tabla) y Message Trace da el detalle de un mensaje.
- Contrasta con tus equipos, aplicaciones y servicios de terceros, y con los orígenes declarados en los registros SPF de tus dominios, que Microsoft cita como otro buen punto de partida. Un SPF dice quién está autorizado a enviar, no quién envía realmente, y no exime a ningún origen de Reject Direct Send.
- Para cada remitente legítimo, crea un conector de entrada de asociado que corresponda a su certificado TLS (lo que recomienda Microsoft) o a sus direcciones IP de envío.
- Comprueba que los mensajes de cada asociado quedan atribuidos al conector, por ejemplo con el comando siguiente.
Get-MessageTraceV2 -MessageId "<message ID>" | Get-MessageTraceDetailV2 | Format-List
Change Optics no lo lista todo. Según el anuncio de Microsoft del 19 de octubre, el informe presenta una muestra de mensajes: sirve para detectar patrones de envío que conviene examinar, no para un seguimiento exhaustivo. Un escenario DRS sin ningún ejemplo problemático no demuestra que no haya flujos legítimos, sobre todo ocasionales: un informe mensual, una alerta poco frecuente.
Activar y entender el rechazo 550 5.7.68
Una vez vinculados los remitentes legítimos, un administrador con el rol Organization Configuration activa el ajuste:
Set-OrganizationConfig -RejectDirectSend $true
Según Microsoft, la propagación en el servicio tarda hasta 30 minutos. Para leer el valor actual:
Get-OrganizationConfig | Format-List RejectDirectSend
Un mensaje rechazado recibe esta respuesta:
550 5.7.68 TenantInboundAttribution; Direct Send not allowed for this organization from unauthorized sources
Si una aplicación legítima recibe este código, está enviando con uno de tus dominios sin estar atribuida a un conector: revisa su conector de asociado y después la atribución en Message Trace. El valor True confirma que el ajuste está activo, no que tus aplicaciones pasen: comprueba después que sus mensajes llegan, atribuidos a su conector.
Reenvíos sin SRS y el límite del sobre vacío
Microsoft señala un problema conocido. Un miembro de tu organización escribe a un tercero que te reenvía el mensaje; si el proveedor de ese tercero no admite el Sender Rewriting Scheme (SRS), el mensaje vuelve con tu dirección de remitente original. Esos mensajes ya fallan en SPF. Con Reject Direct Send activado y sin conector de asociado, se rechazarán.
En una prueba en su propio tenant, publicada el 3 de septiembre de 2026, ReliaQuest observó que un mensaje con el sobre vacío, MAIL FROM:<>, se libraba del rechazo de RejectDirectSend pese a llevar un From: visible interno, mientras que el mismo mensaje con un MAIL FROM en el dominio aceptado se rechazaba con 550 5.7.68. El mensaje se había entregado en la carpeta de correo no deseado, con un SCL (el nivel de confianza de spam que asigna Microsoft) de 9, el más alto, y un fallo de DMARC. ReliaQuest describe un límite del alcance del control, no una vulnerabilidad de software de Microsoft.
El anuncio de disponibilidad general sigue precisando que solo se examina el MAIL FROM y no anuncia ninguna corrección del caso del sobre vacío: nada permite, por tanto, considerarlo cubierto.
El sobre vacío también se usa en las notificaciones de no entrega: ReliaQuest advierte de que bloquear todos los mensajes MAIL FROM:<> podría perturbar flujos legítimos, y recomienda buscar aquellos cuyo From: lleva uno de tus dominios aceptados. En sus pruebas, un conector de entrada restringido a las direcciones IP aprobadas, distinto del simple conector de asociado que vincula un origen legítimo, bloqueó todos los intentos de Direct Send, fuera cual fuera el sobre.
El From: visible es terreno de DMARC: alinea SPF o DKIM y pasa después a una política de rechazo cuando hayas validado los flujos legítimos (consulta la política DMARC y la alineación de remitentes). ReliaQuest aconseja también revisar las excepciones de filtrado: remitentes y dominios permitidos, Tenant Allow/Block List, reglas de flujo de correo que fijan el SCL. En uno de los casos que estudió ReliaQuest, un mensaje clasificado como phishing de alta confianza llegó a la bandeja de entrada porque la dirección suplantada figuraba entre los remitentes permitidos. Ni p=reject ni RejectDirectSend garantizan que un mensaje suplantado no se entregue nunca.
Guías relacionadas
- Enviar desde un alias en Exchange Online: cada dominio aceptado se convierte en dominio de envío, otro ajuste de Exchange Online ligado a los dominios aceptados: afecta al envío desde los alias, no al bloqueo de los mensajes anónimos entrantes.
Fuentes
- Microsoft Exchange Team Blog: Reject Direct Send now Generally Available in Exchange Online (16 de noviembre de 2026)
- Microsoft Exchange Team Blog: The Change Optics Report is now Generally Available in Exchange Online (19 de octubre de 2026)
- ReliaQuest Threat Research: Threat Spotlight: One Blank Field Bypasses Direct Send Control (3 de septiembre de 2026)