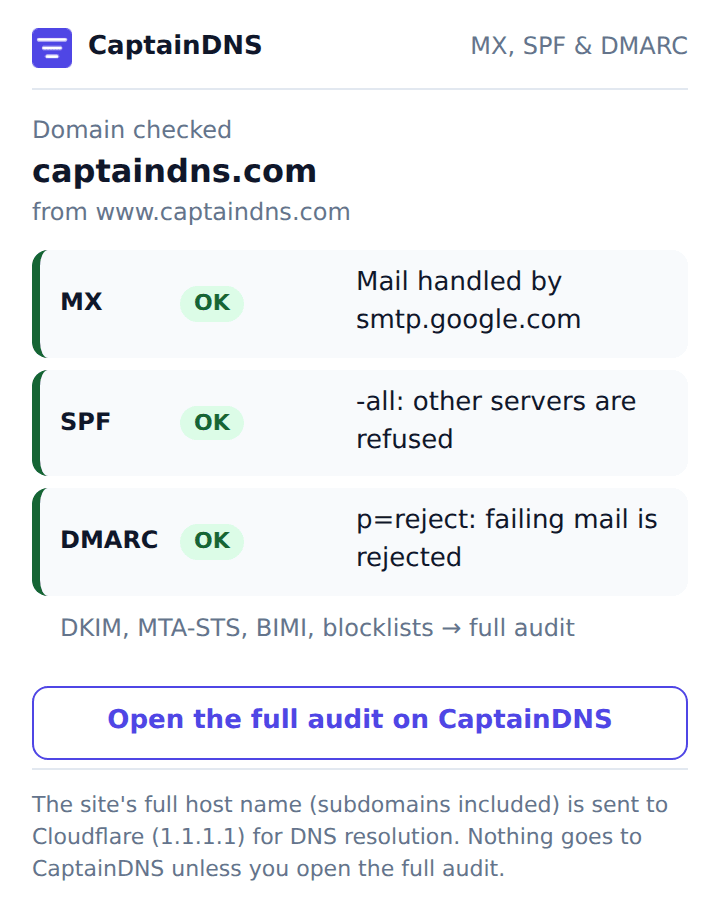
Was das Popup anzeigt
Die Erweiterung liest den Hostnamen des aktiven Tabs und geht bis zur Stammdomain hoch: Auf www.example.com oder app.example.com fragt sie example.com ab, außer in den weiter unten beschriebenen Fällen. Danach holt sie drei Einträge aus dem DNS. Der MX-Eintrag nennt die Server, die E-Mails für die Domain annehmen. SPF listet die Server, die in ihrem Namen senden dürfen. DMARC legt fest, was Postfachanbieter mit einer Nachricht tun sollen, die diese Prüfungen nicht besteht.
Jede Zeile erhält eine Farbe nach festen Regeln:
| Eintrag | Grün | Orange | Rot | Grau |
|---|---|---|---|---|
| MX | mindestens ein Mailserver | kein MX veröffentlicht, oder Null MX neben anderen MX-Einträgen | Null MX (0 .): Die Domain lehnt jede E-Mail ab | |
| SPF | ~all oder -all | ?all, kein all, oder Weiterleitung per redirect= | fehlt, mehrere Einträge, oder +all | |
| DMARC | p=quarantine oder p=reject | p=none | fehlt, mehrere Einträge, p= fehlt oder ist unbekannt |
Ein SPF-Eintrag, der in mehrere Zeichenketten zu je 255 Zeichen aufgeteilt ist, wird vor dem Lesen wieder zusammengesetzt, so wie es Mailserver tun.
Was sie nicht prüft
DKIM braucht einen Selektor, den das Popup nicht erraten kann. MTA-STS, BIMI, Blacklists und die Kette der SPF-include: erfordern mehr Abfragen, als ein Popup senden sollte. Der Button unten im Popup öffnet das vollständige Domain-Audit auf CaptainDNS, mit bereits eingetragener Domain.
Auf einer internen Browserseite (chrome://, about:), bei einer lokalen Datei, einer IP-Adresse oder localhost zeigt das Popup statt Ergebnissen einen Hinweis. Das gilt auch, wenn die Domain im öffentlichen DNS nicht existiert (NXDOMAIN) oder der Resolver nicht antwortet (SERVFAIL); dann bietet das Popup einen erneuten Versuch an.
Zwei bekannte Grenzen ergeben sich daraus, dass die Erweiterung die Public Suffix List nicht mitbringt, denn diese Liste müsste mit jeder Version aktualisiert werden. Eine Subdomain, die in eine eigene DNS-Zone mit eigenem SOA delegiert ist, wird als Stammdomain behandelt: Hat app.example.com eine eigene Zone, prüft das Popup app.example.com und nicht example.com. Bei einer Website unter der Domain einer Plattform, etwa user.github.io oder project.vercel.app, zeigt das Popup die Einträge der Plattform (github.io, vercel.app), nicht die der Website.
Unterstützte Browser
Derselbe Code läuft in Chrome, Microsoft Edge und Firefox ab Version 140. Das Popup gibt es auf Französisch und Englisch; in einem deutschsprachigen Browser erscheint es auf Englisch. Der Code ist weder kompiliert noch minifiziert: Was installiert wird, lässt sich direkt lesen.
Datenschutz
Die Erweiterung fordert eine einzige Berechtigung an, activeTab. Sie liest die Adresse des aktiven Tabs, wenn Sie auf ihr Symbol klicken, und nur dann. Sie hat kein Hintergrundskript und liest weder Seiteninhalte noch Ihren Browserverlauf.
Für die DNS-Abfrage sendet sie den vollständigen Hostnamen der Website (einschließlich Subdomains, zum Beispiel staging.example.com) an den öffentlichen Resolver von Cloudflare (1.1.1.1), per DNS over HTTPS über cloudflare-dns.com. Der Pfad der Seite wird nie gesendet. Wie bei jeder Netzwerkanfrage sieht Cloudflare dabei auch Ihre IP-Adresse. Cloudflare beschreibt seine Zusagen für diesen Resolver in der Datenschutzrichtlinie des Resolvers 1.1.1.1 (auf Englisch), darunter die Löschung der Resolver-Logs innerhalb von 25 Stunden.
An CaptainDNS geht nichts: keine Telemetrie, kein Konto, nichts wird auf Ihrem Computer gespeichert. Wenn Sie auf den Audit-Button klicken, öffnet Ihr Browser captaindns.com mit der Domain in der Adresse, und es gilt die Datenschutzerklärung der Website.
Deshalb geben die Store-Einträge Browsing-Daten an ("Web history" im Chrome-Formular, "browsing activity" bei Firefox): Die Erweiterung liest Ihren Verlauf nicht, aber der vollständige Hostname der besuchten Website verlässt den Browser und geht an Cloudflare.