Reject Direct Send in Exchange Online: erst Change Optics auswerten, dann aktivieren
Von CaptainDNS
Veröffentlicht am 18. November 2026
Aktualisiert am 18. November 2026
Am 16. November 2026 hat das Exchange-Team von Microsoft die allgemeine Verfügbarkeit von Reject Direct Send in Exchange Online angekündigt; seit April 2025 war die Funktion in der öffentlichen Vorschau. Die Einstellung blockiert anonyme Nachrichten, die eine Ihrer akzeptierten Domains als Envelope-Absender verwenden. Die Ankündigung ändert ihren Status und ihre Einführung, nicht ihre Reichweite: Sie deckt nicht jede Form von Spoofing ab. Auf einem bestehenden Tenant beginnt die Arbeit im Change-Optics-Bericht, nicht in PowerShell.
- Reject Direct Send ist für Exchange-Online-Tenants in der weltweiten Umgebung allgemein verfügbar. Auf bestehenden Tenants bleibt die Einstellung standardmäßig deaktiviert; für neue Tenants wird die standardmäßige Aktivierung ohne Möglichkeit zur Deaktivierung derzeit ausgerollt.
- Die Prüfung betrachtet nur den Envelope-Absender (
MAIL FROM), nicht das sichtbareFrom:, egal wohin Ihr MX zeigt. - Lesen Sie vor der Aktivierung das DRS-Szenario in Change Optics, eine Stichprobe und kein vollständiges Inventar, und ordnen Sie dann jeden legitimen Absender einem Partner-Connector zu.
Allgemeine Verfügbarkeit und neue Tenants
Die Ankündigung von Microsoft öffnet die Einstellung für Exchange-Online-Tenants in der weltweiten Umgebung und unterscheidet zwei Fälle.
In seiner Ankündigung vom 16. November 2026 gibt Microsoft an, Reject Direct Send für neue Exchange-Online-Tenants standardmäßig zu aktivieren, ohne Möglichkeit zur Deaktivierung. Laut Microsoft läuft dieser Rollout zum Zeitpunkt der Veröffentlichung noch, ein Enddatum wird nicht genannt. Auf einem neuen Tenant, für den die Aktivierung gilt, lässt sich die Einstellung nicht abschalten: Eine Anwendung, die per Direct Send an diesen Tenant sendet, muss dann über einen Partner-Connector laufen.
Auf bestehenden Tenants bleibt die Einstellung standardmäßig deaktiviert, die Aktivierung ist weiterhin freiwillig. Microsoft weist darauf hin, dass sie in den Umgebungen GCC High und DoD vorerst nicht verfügbar ist.
Nur MAIL FROM, egal wohin der MX zeigt
Unter Direct Send versteht Microsoft das Senden an die gehosteten Postfächer einer Exchange-Online-Organisation von lokalen Geräten, Anwendungen oder Cloud-Diensten von Drittanbietern aus, mit einer akzeptierten Domain dieser Organisation. Eine Authentifizierung ist nicht nötig: Bis auf die Absenderdomain sieht die Nachricht aus wie anonyme Post aus dem Internet.
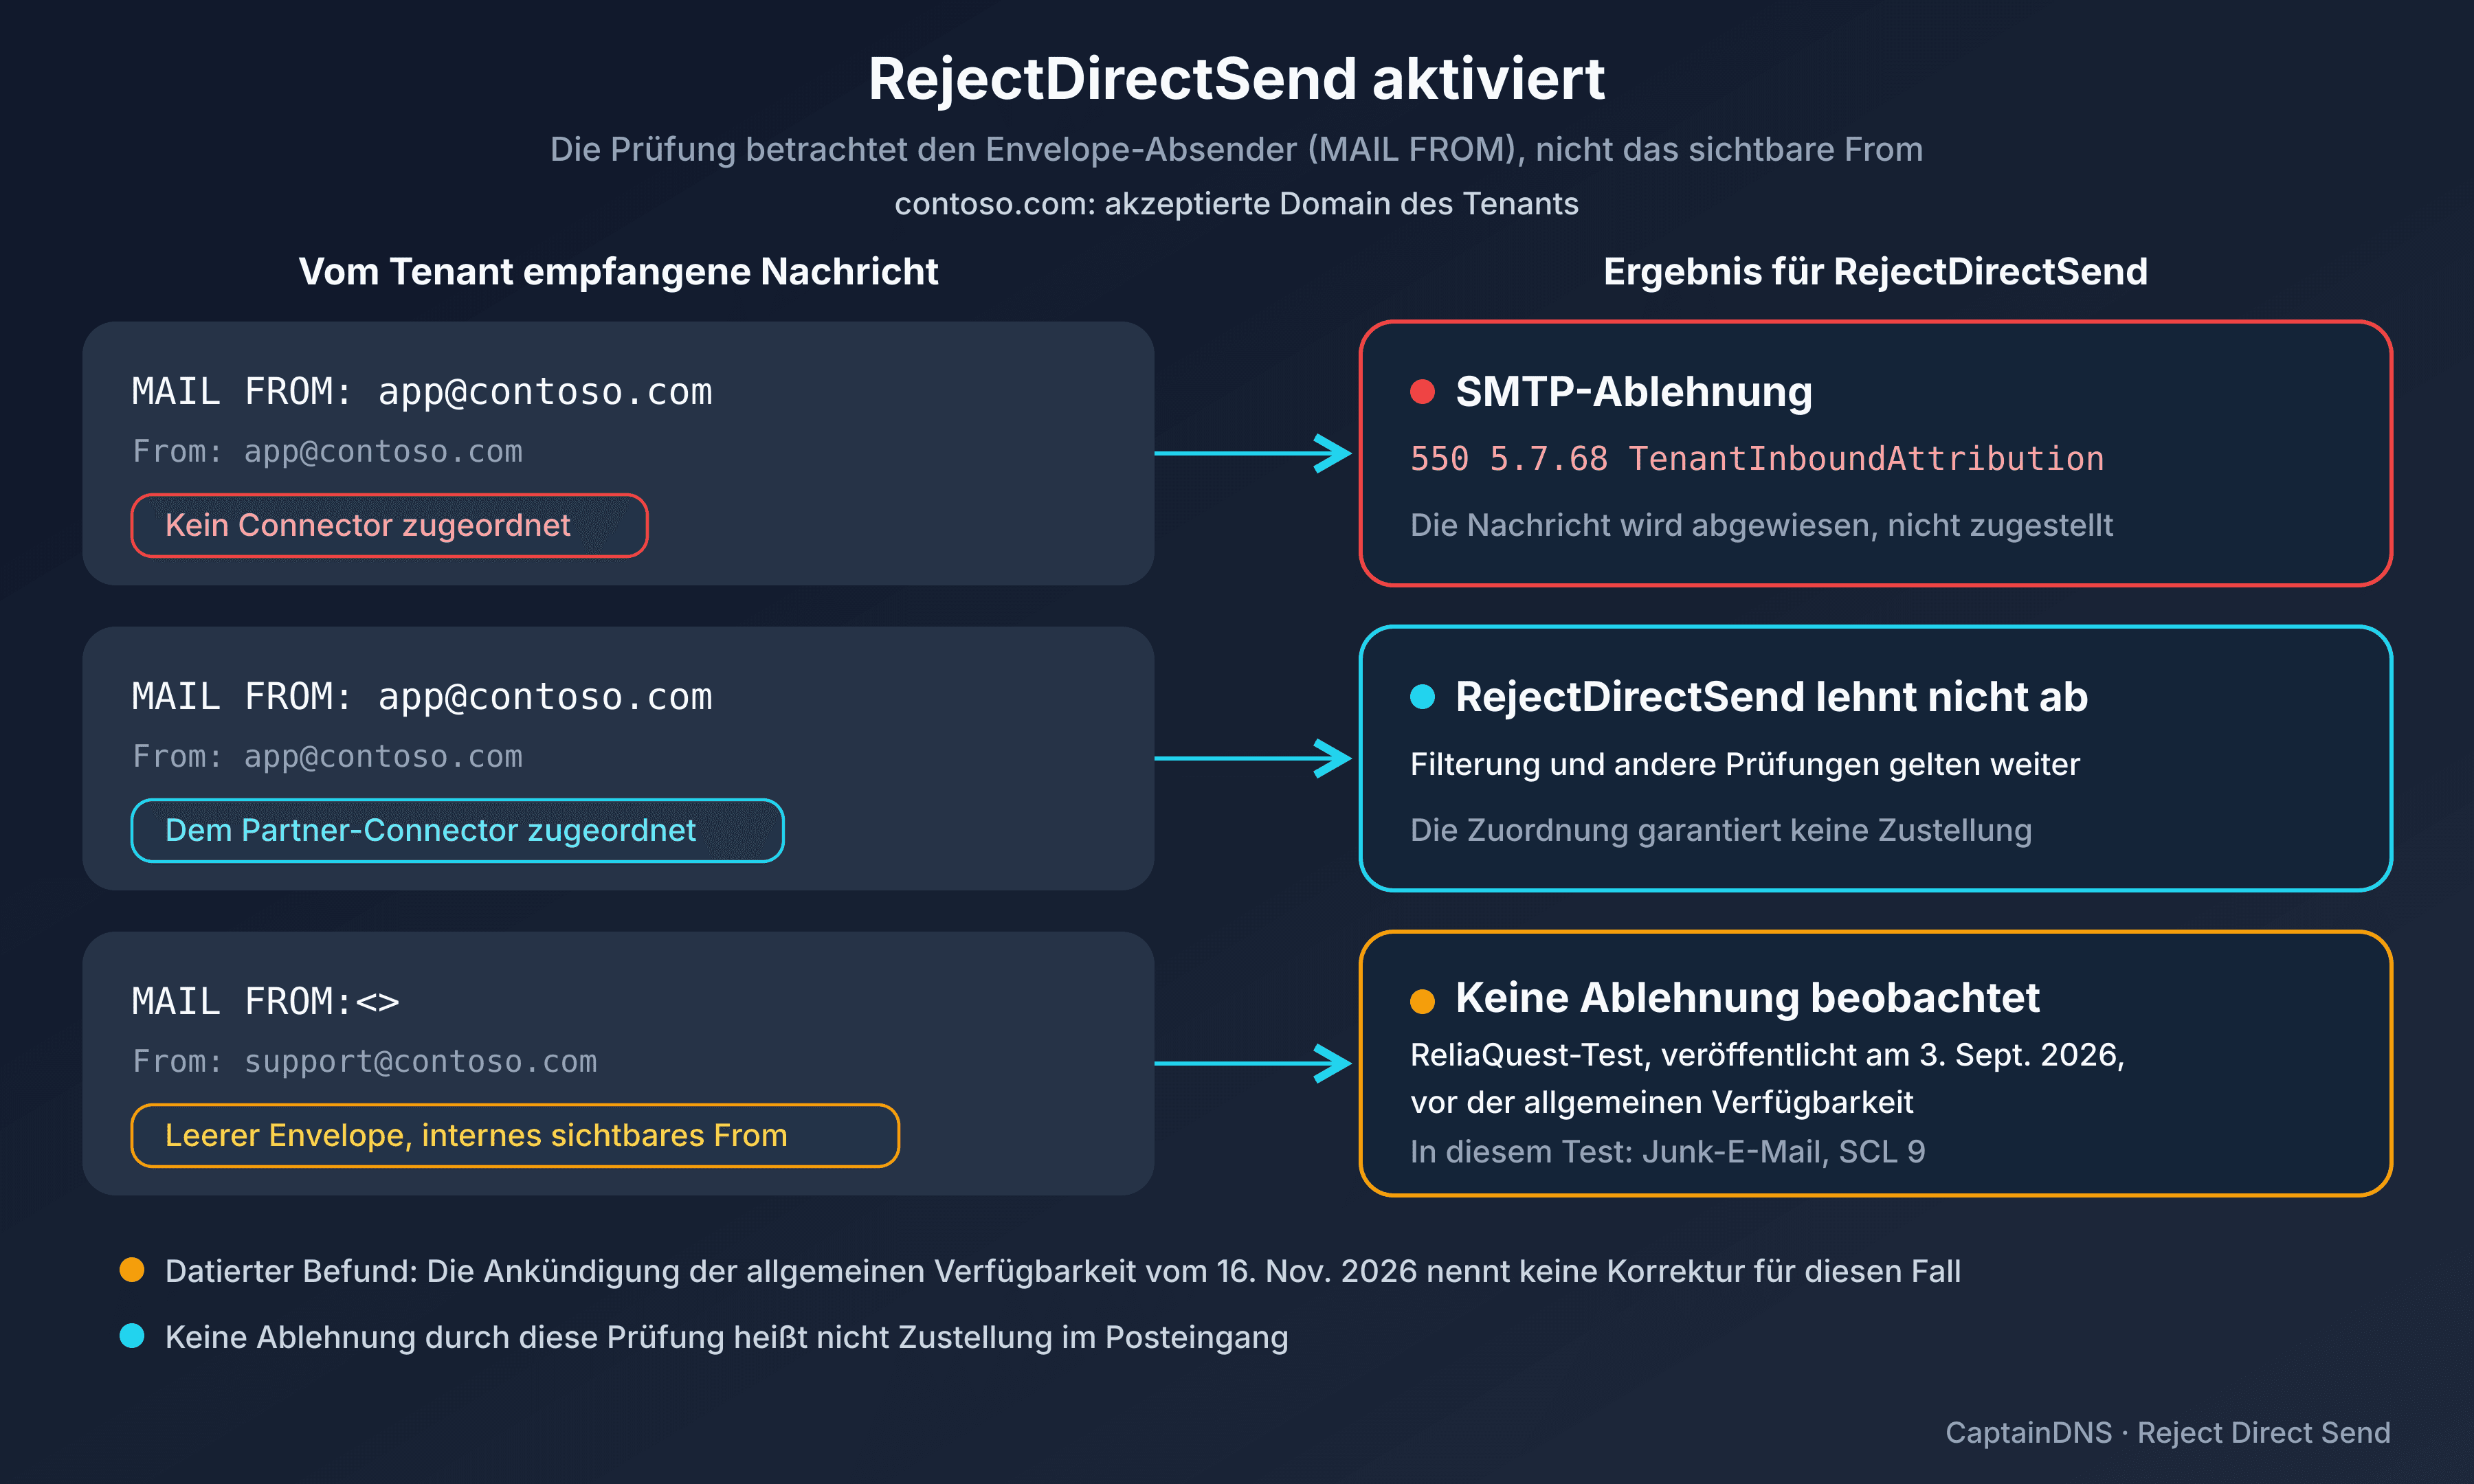
Ist Reject Direct Send aktiviert, blockiert die Einstellung diese anonymen Nachrichten. Die Regeln laut Microsoft:
- Ausgewertet wird nur die Adresse
P1 MAIL FROM, der Envelope-Absender. Der HeaderP2 From, den der Empfänger liest, wird nicht geprüft. - "Anonym" heißt, dass die Nachricht keinem Nachrichtenfluss-Connector zugeordnet ist.
- Subdomains sind eingeschlossen, wenn für die akzeptierte Domain die Option "Accept mail for all subdomains" gesetzt ist (
MatchSubDomains = True). - Die Prüfung funktioniert unabhängig davon, wohin Ihr MX-Eintrag zeigt.
Ein MX auf ein Gateway eines Drittanbieters ändert an diesen Kriterien also nichts: Die Prüfung betrachtet die Domain im MAIL FROM und die Zuordnung der Nachricht zu einem Connector. Microsoft stellt sie als eine Schutzschicht unter mehreren dar: Das Spoofing einer Domain, die Ihnen nicht gehört, ist kein Direct Send und wird weiter von den bestehenden Anti-Spoofing-Schutzmaßnahmen behandelt. Diese SMTP-Ablehnung ist auch etwas anderes als die Authentifizierungs- und Filterergebnisse, etwa das Ergebnis der zusammengesetzten Authentifizierung von Microsoft 365.
Vor der Aktivierung: Change Optics lesen und Connectors prüfen
Für einen bestehenden Tenant nennt die Ankündigung diese Reihenfolge:
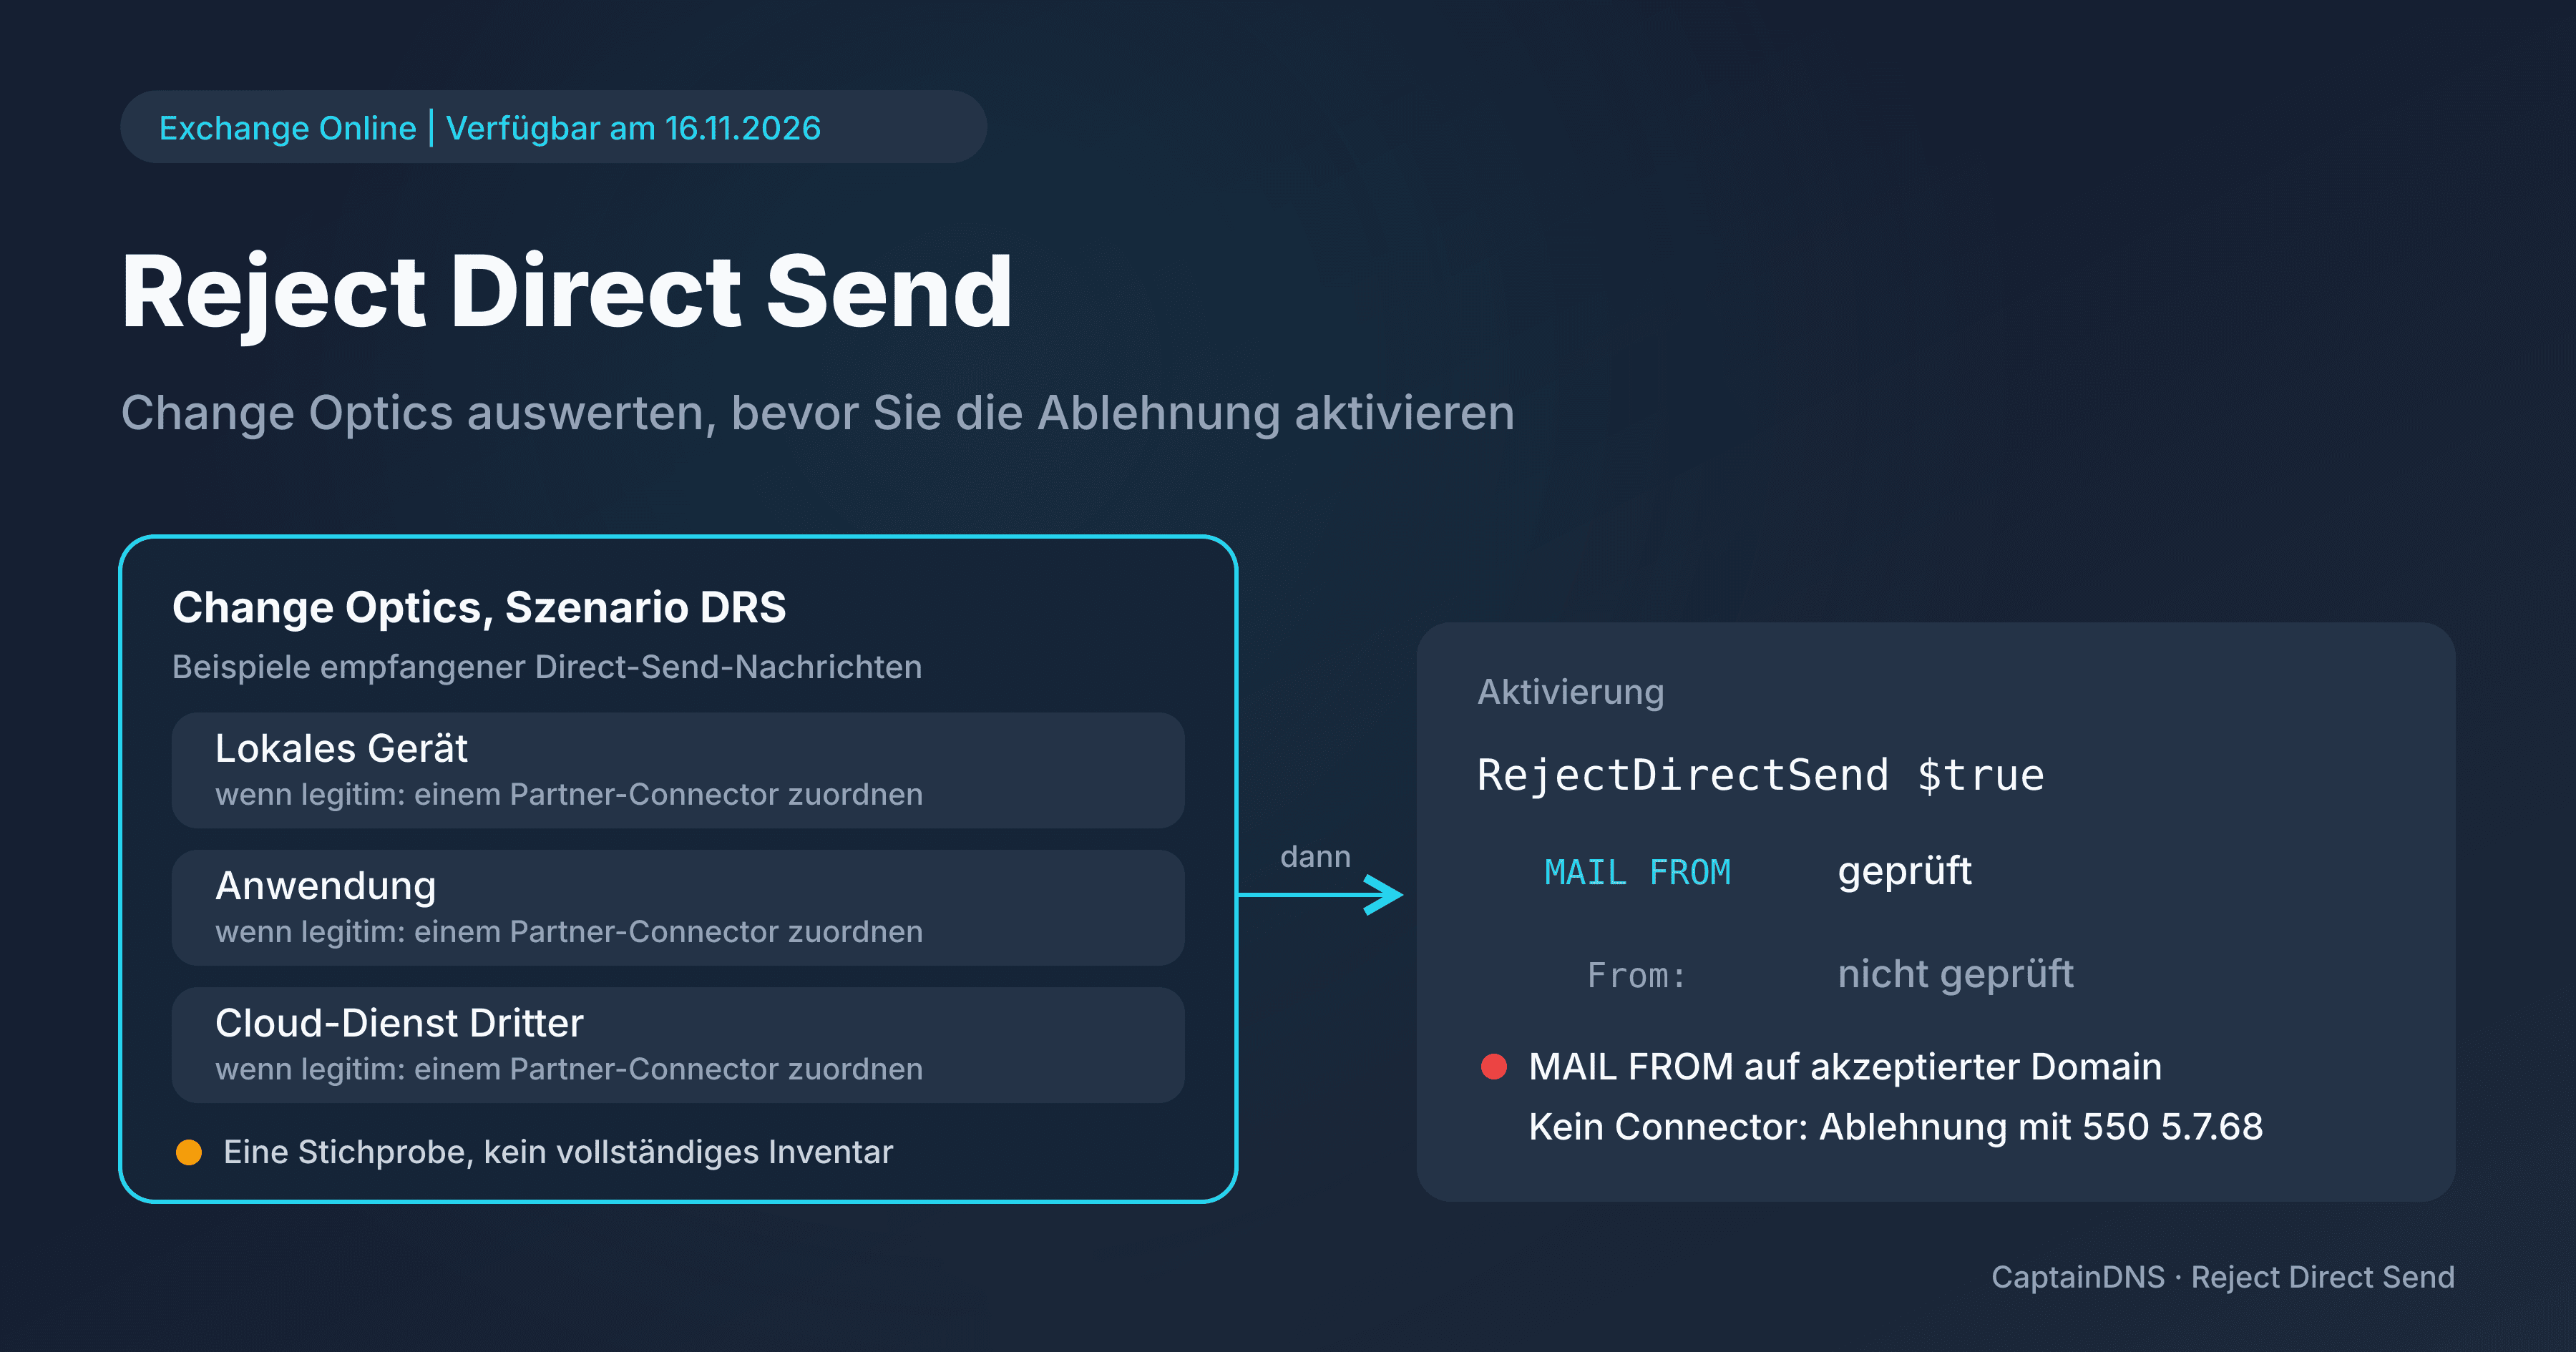
- Öffnen Sie im Exchange Admin Center (EAC) Reports > Mail flow > Change Optics Report, Szenario DRS (Direct Send traffic). Es zeigt Beispiele für Direct-Send-Nachrichten, die Ihre Organisation empfangen hat.
- Prüfen Sie diese Stichproben. Laut der Ankündigung von Change Optics vom 19. Oktober 2026 lässt sich die Seite Details exportieren (der Export enthält nur die in der Tabelle geladenen Zeilen), und Message Trace liefert die Details einer Nachricht.
- Gleichen Sie das mit Ihren Geräten, Anwendungen und Diensten von Drittanbietern ab, und mit den Quellen, die in den SPF-Einträgen Ihrer Domains stehen; Microsoft nennt sie als weiteren guten Ausgangspunkt. Ein SPF-Eintrag sagt, wer senden darf, nicht wer tatsächlich sendet, und er nimmt keine Quelle von Reject Direct Send aus.
- Legen Sie für jeden legitimen Absender einen eingehenden Partner-Connector an, der zu seinem TLS-Zertifikat (von Microsoft empfohlen) oder zu seinen sendenden IP-Adressen passt.
- Prüfen Sie, ob die Nachrichten jedes Partners tatsächlich dem Connector zugeordnet werden, zum Beispiel mit dem folgenden Befehl.
Get-MessageTraceV2 -MessageId "<message ID>" | Get-MessageTraceDetailV2 | Format-List
Change Optics listet nicht alles auf. Laut der Microsoft-Ankündigung vom 19. Oktober zeigt der Bericht eine Stichprobe von Nachrichten: Er dient dazu, Sendemuster zu erkennen, die eine Prüfung verdienen, nicht zur lückenlosen Nachverfolgung. Ein DRS-Szenario ohne auffälliges Beispiel beweist nicht, dass es keinen legitimen E-Mail-Verkehr gibt, vor allem keinen gelegentlichen: ein Monatsbericht, ein seltener Alarm.
Aktivieren und die Ablehnung 550 5.7.68 verstehen
Sind die legitimen Absender zugeordnet, aktiviert ein Administrator mit der Rolle Organization Configuration die Einstellung:
Set-OrganizationConfig -RejectDirectSend $true
Laut Microsoft dauert es bis zu 30 Minuten, bis die Änderung im Dienst verteilt ist. So lesen Sie den aktuellen Wert:
Get-OrganizationConfig | Format-List RejectDirectSend
Eine abgelehnte Nachricht erhält diese Antwort:
550 5.7.68 TenantInboundAttribution; Direct Send not allowed for this organization from unauthorized sources
Erhält eine legitime Anwendung diesen Code, sendet sie mit einer Ihrer Domains, ohne einem Connector zugeordnet zu sein: Prüfen Sie ihren Partner-Connector und danach die Zuordnung in Message Trace. Der Wert True bestätigt, dass die Einstellung aktiv ist, nicht dass Ihre Anwendungen durchkommen: Prüfen Sie anschließend, ob deren Nachrichten ankommen und ihrem Connector zugeordnet sind.
Weiterleitungen ohne SRS und die Grenze beim leeren Envelope
Microsoft nennt ein bekanntes Problem. Jemand aus Ihrer Organisation schreibt an einen Dritten, der die Nachricht an Sie zurückleitet; unterstützt der Anbieter dieses Dritten das Sender Rewriting Scheme (SRS) nicht, kommt die Nachricht mit Ihrer ursprünglichen Absenderadresse zurück. Solche Nachrichten scheitern schon heute an SPF. Mit aktiviertem Reject Direct Send und ohne Partner-Connector werden sie abgelehnt.
In einem Test auf dem eigenen Tenant, veröffentlicht am 3. September 2026, beobachtete ReliaQuest, dass eine Nachricht mit leerem Envelope, MAIL FROM:<>, trotz eines internen sichtbaren From: der Ablehnung durch RejectDirectSend entging, während dieselbe Nachricht mit einem MAIL FROM auf der akzeptierten Domain mit 550 5.7.68 abgewiesen wurde. Die Nachricht landete im Junk-E-Mail-Ordner, mit einem SCL (dem von Microsoft vergebenen Spam Confidence Level) von 9, dem höchsten Wert, und einem DMARC-Fehlschlag. ReliaQuest beschreibt eine Grenze im Umfang der Prüfung, keine Sicherheitslücke in Microsoft-Software.
Die Ankündigung der allgemeinen Verfügbarkeit hält weiterhin fest, dass nur der MAIL FROM geprüft wird, und kündigt keine Korrektur für den Fall des leeren Envelope an: Nichts spricht also dafür, ihn als abgedeckt zu betrachten.
Der leere Envelope dient auch für Unzustellbarkeitsberichte: ReliaQuest warnt, dass das Blockieren aller Nachrichten mit MAIL FROM:<> legitimen E-Mail-Verkehr stören könnte, und empfiehlt, nach denen zu suchen, deren From: eine Ihrer akzeptierten Domains trägt. In den Tests von ReliaQuest blockierte ein eingehender Connector, der auf freigegebene IP-Adressen beschränkt war, jeden Direct-Send-Versuch, unabhängig vom Envelope. Er ist nicht dasselbe wie der einfache Partner-Connector, der eine legitime Quelle zuordnet.
Für das sichtbare From: ist DMARC zuständig: Richten Sie SPF oder DKIM aus und wechseln Sie zu einer Reject-Richtlinie, sobald die legitimen Mailflüsse geprüft sind (siehe DMARC-Richtlinie und Absender-Alignment). ReliaQuest rät außerdem, die Ausnahmen der Filterung zu überprüfen: zugelassene Absender und Domains, die Tenant Allow/Block List, Nachrichtenflussregeln, die den SCL setzen. In einem der von ReliaQuest untersuchten Fälle erreichte eine als Phishing mit hoher Zuverlässigkeit eingestufte Nachricht den Posteingang, weil die gefälschte Adresse unter den zugelassenen Absendern stand. Weder p=reject noch RejectDirectSend garantiert, dass eine gefälschte Nachricht nie zugestellt wird.
Verwandte Anleitungen
- Senden von Aliasen in Exchange Online: Jede akzeptierte Domain wird zur Absenderdomain, eine weitere Exchange-Online-Einstellung rund um akzeptierte Domains: Sie betrifft das Senden von Aliasen, nicht das Blockieren anonymer eingehender Nachrichten.
Quellen
- Microsoft Exchange Team Blog: Reject Direct Send now Generally Available in Exchange Online (16. November 2026)
- Microsoft Exchange Team Blog: The Change Optics Report is now Generally Available in Exchange Online (19. Oktober 2026)
- ReliaQuest Threat Research: Threat Spotlight: One Blank Field Bypasses Direct Send Control (3. September 2026)