Reject Direct Send no Exchange Online: ler o Change Optics antes de ativar
Por CaptainDNS
Publicado em 18 de novembro de 2026
Atualizado em 18 de novembro de 2026
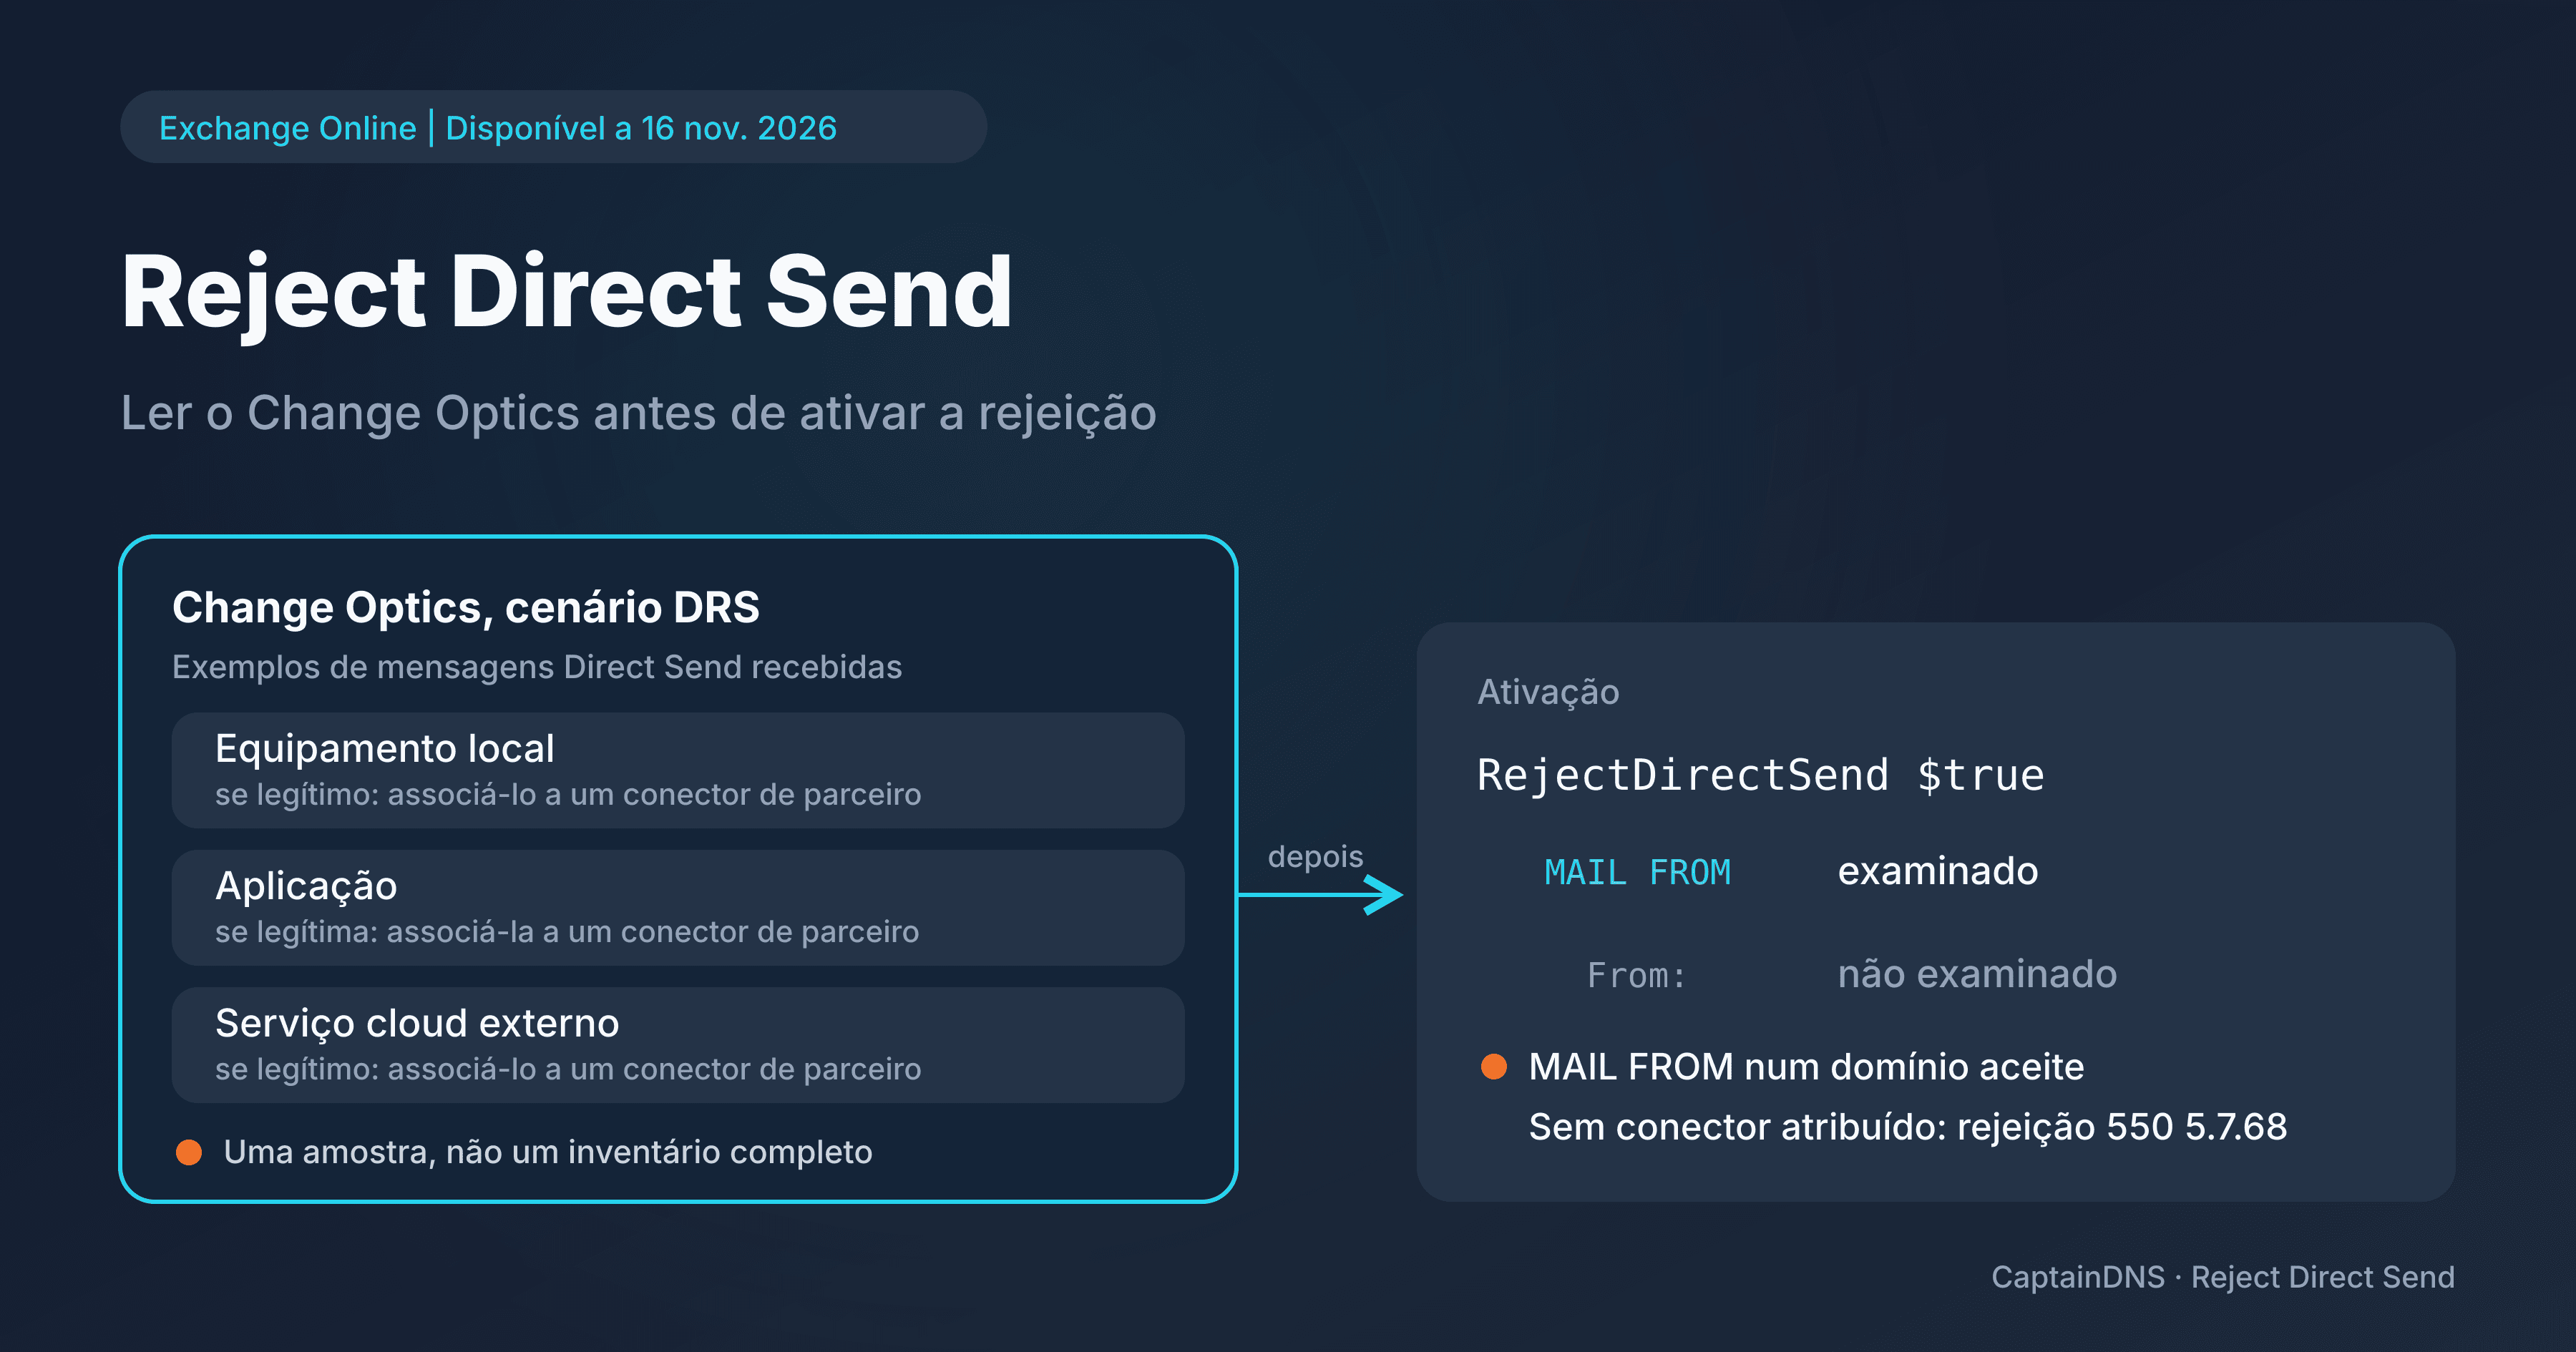
A 16 de novembro de 2026, a equipa do Exchange da Microsoft anunciou a disponibilidade geral do Reject Direct Send no Exchange Online, em pré-visualização pública desde abril de 2025. A definição bloqueia as mensagens anónimas que usam um dos seus domínios aceites como remetente do envelope. O anúncio muda o estado e a implementação da definição, não o seu alcance: não cobre todas as formas de spoofing. Num tenant existente, o primeiro passo dá-se no relatório Change Optics, não no PowerShell.
- O Reject Direct Send está em disponibilidade geral para os tenants do Exchange Online do ambiente global. Mantém-se desativado por predefinição nos tenants existentes; nos novos tenants, está a ser implementada a ativação por predefinição, sem possibilidade de desativação.
- A verificação só olha para o remetente do envelope (
MAIL FROM), não para oFrom:visível, seja qual for o destino do seu MX. - Antes de ativar, leia o cenário DRS do Change Optics, uma amostra e não um inventário completo, e depois associe cada remetente legítimo a um conector de parceiro.
Disponibilidade geral e novos tenants
O anúncio da Microsoft abre a definição aos tenants do Exchange Online do ambiente global e distingue dois casos.
No anúncio de 16 de novembro de 2026, a Microsoft indica que está a implementar a ativação por predefinição do Reject Direct Send nos novos tenants do Exchange Online, sem possibilidade de desativação. Segundo a Microsoft, esta implementação está em curso à data de publicação do anúncio, e não é indicada nenhuma data de conclusão. Num tenant novo onde a ativação é aplicada, a definição não se desliga: uma aplicação que envie para esse tenant em Direct Send terá de passar por um conector de parceiro.
Nos tenants existentes, a definição mantém-se desativada por predefinição e a ativação continua a ser voluntária. A Microsoft esclarece que, por agora, não está disponível nos ambientes GCC High e DoD.
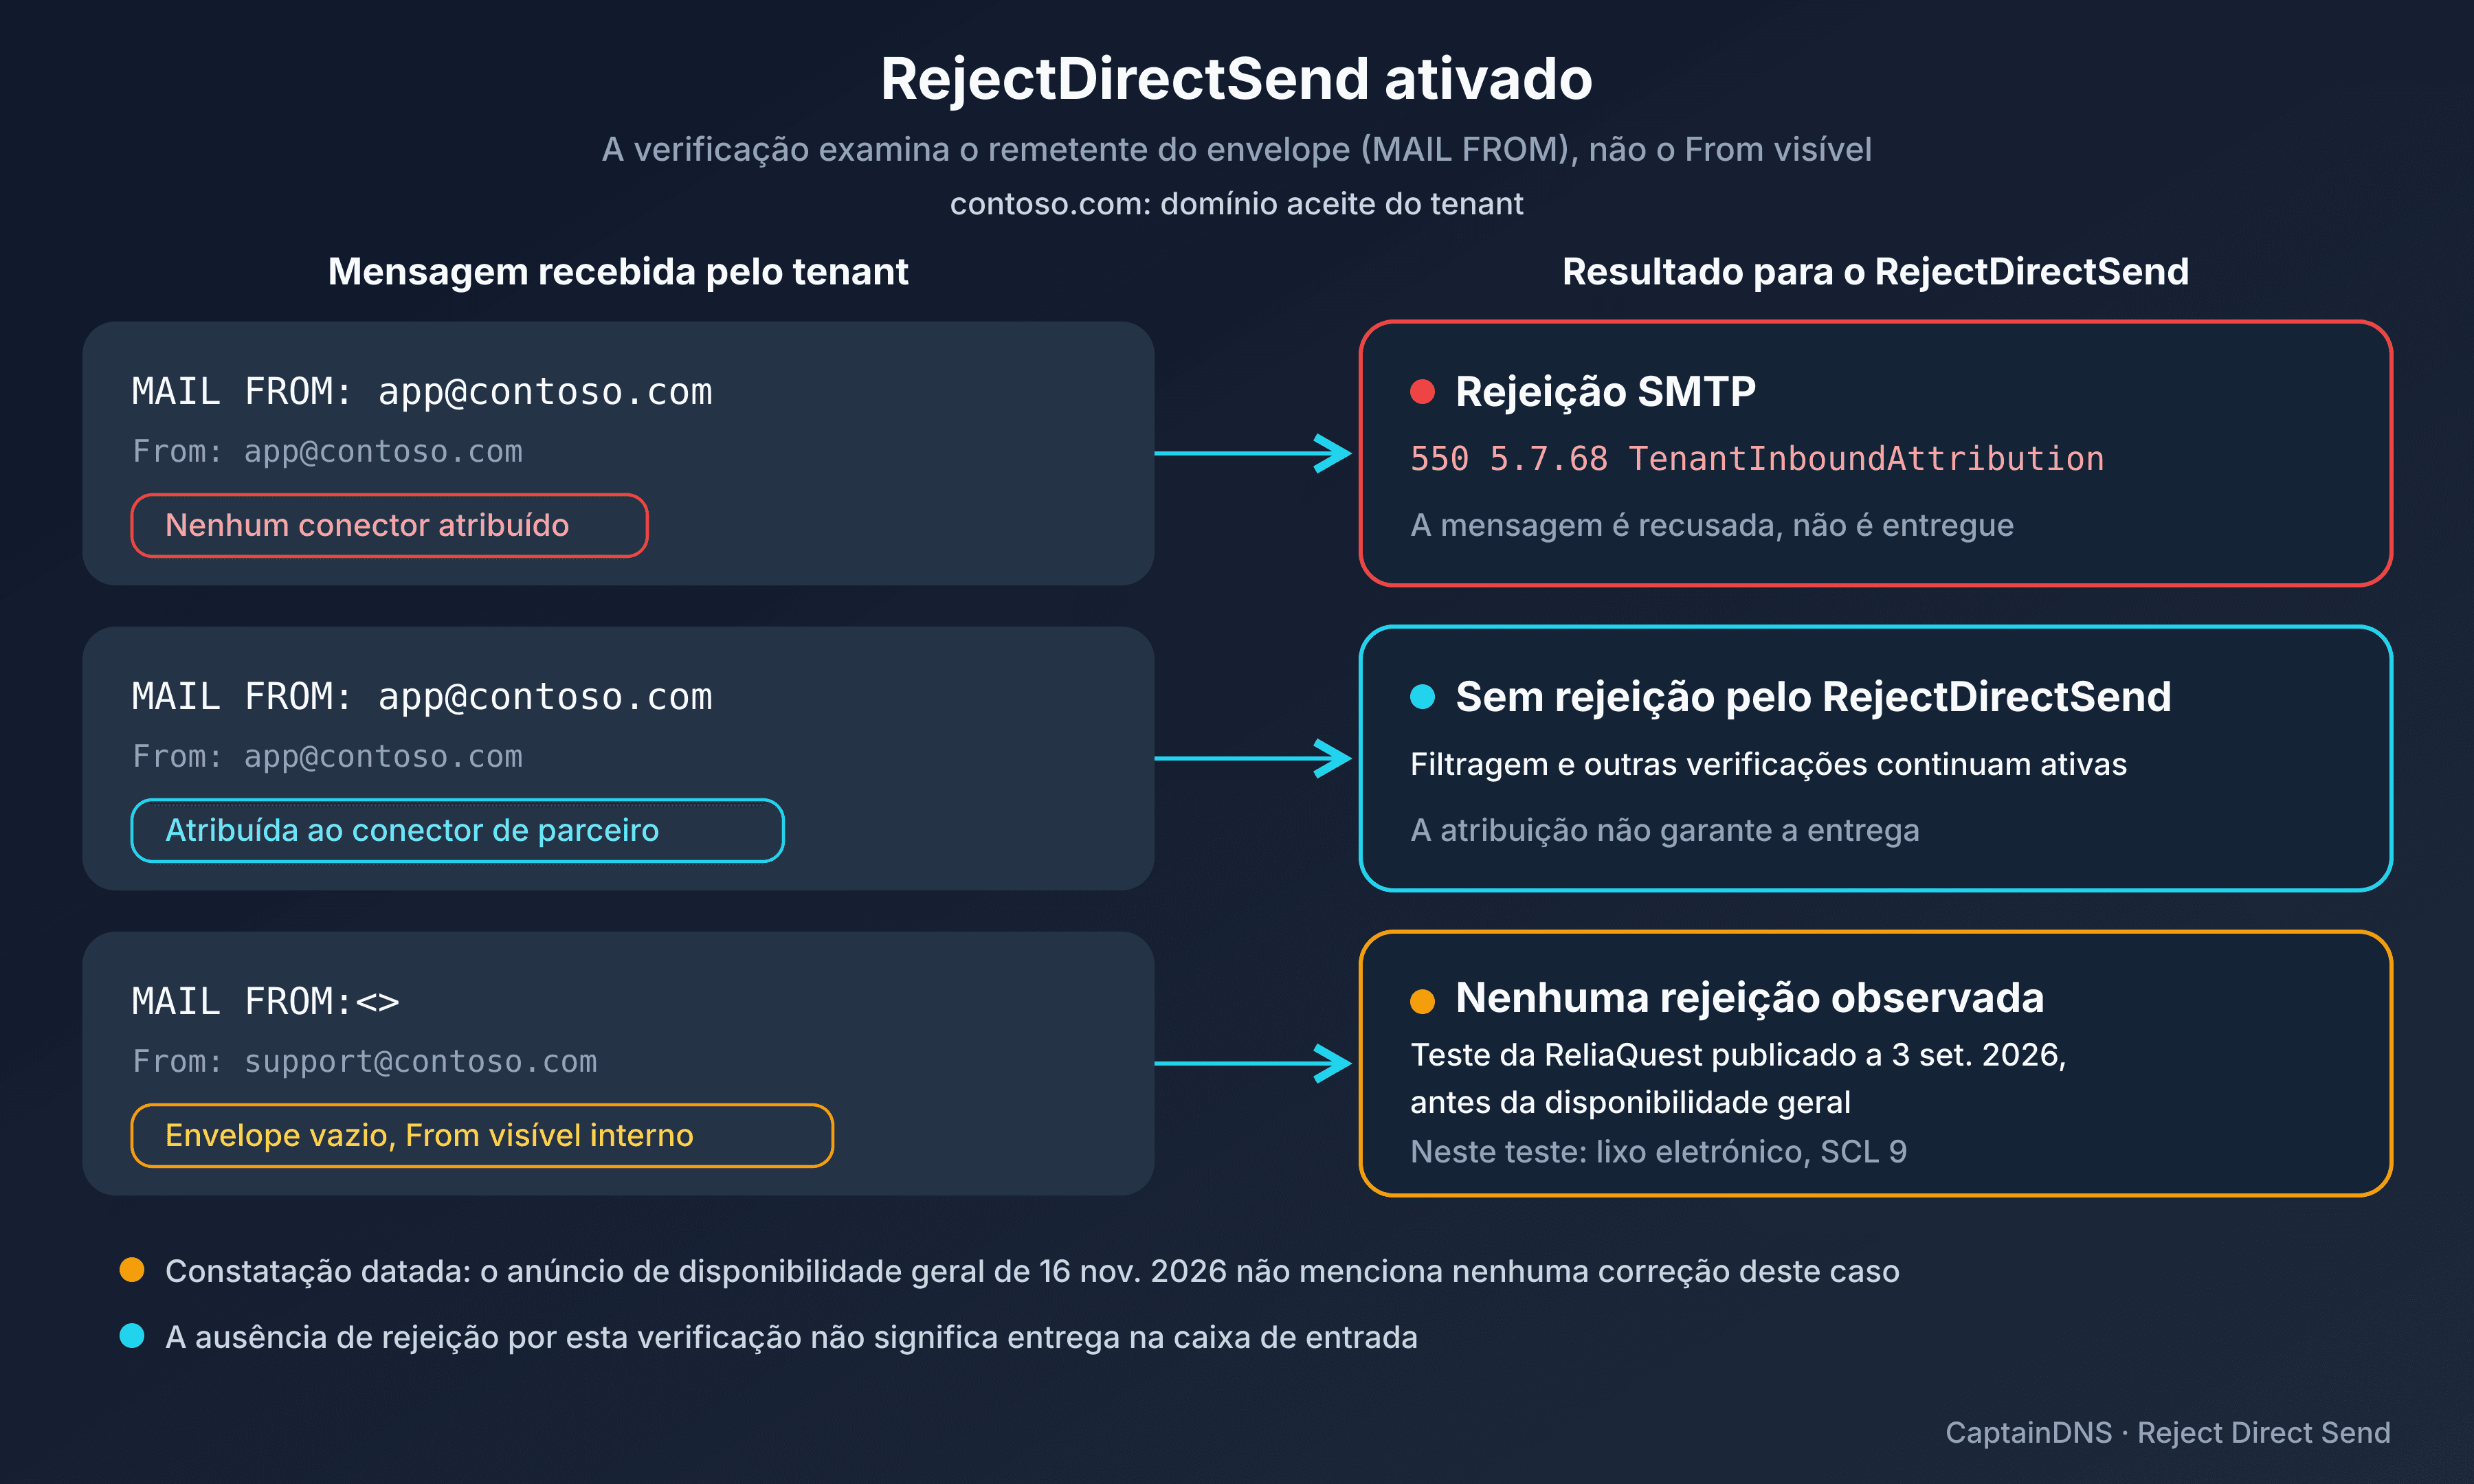
Apenas o MAIL FROM, seja qual for o MX
Para a Microsoft, Direct Send designa o envio para as caixas de correio alojadas de uma organização do Exchange Online, a partir de equipamentos locais, aplicações ou serviços cloud de terceiros, com um domínio aceite dessa organização. Não é pedida nenhuma autenticação: à exceção do domínio do remetente, a mensagem parece correio anónimo vindo da Internet.
Depois de ativado, o Reject Direct Send bloqueia estas mensagens anónimas. As regras indicadas pela Microsoft:
- Só é avaliado o endereço
P1 MAIL FROM, o remetente do envelope. O cabeçalhoP2 From, o que o destinatário lê, não é verificado. - "Anónimo" significa que a mensagem não está atribuída a nenhum conector de fluxo de correio.
- Os subdomínios estão incluídos se o domínio aceite tiver a opção "Accept mail for all subdomains" (
MatchSubDomains = True). - A verificação funciona seja qual for o destino do seu registo MX.
Um MX que aponte para um gateway de terceiros não altera, portanto, estes critérios: a verificação examina o domínio do MAIL FROM e a atribuição da mensagem a um conector. A Microsoft apresenta-a como uma camada de proteção entre outras: o spoofing de um domínio que não lhe pertence não é Direct Send e continua a ser tratado pelas proteções anti-spoofing existentes. Esta rejeição SMTP distingue-se também dos veredictos de autenticação e de filtragem, como a autenticação composta do Microsoft 365.
Antes de ativar: ler o Change Optics e verificar os conectores
Num tenant existente, o anúncio indica esta ordem:
- No centro de administração do Exchange (EAC), abra Reports > Mail flow > Change Optics Report, cenário DRS (Direct Send traffic). Mostra exemplos de mensagens Direct Send recebidas pela sua organização.
- Analise estas amostras. Segundo o anúncio do Change Optics de 19 de outubro de 2026, a página Details pode ser exportada (a exportação só inclui as linhas carregadas na tabela) e o Message Trace dá o detalhe de uma mensagem.
- Cruze estes dados com os seus equipamentos, aplicações e serviços de terceiros, e com as origens declaradas nos SPF dos seus domínios, que a Microsoft cita como outro bom ponto de partida. Um SPF diz quem está autorizado a enviar, não quem envia realmente, e não isenta nenhuma origem do Reject Direct Send.
- Para cada remetente legítimo, crie um conector de entrada de parceiro que corresponda ao respetivo certificado TLS (recomendação da Microsoft) ou aos respetivos endereços IP de envio.
- Verifique se as mensagens de cada parceiro estão de facto atribuídas ao conector, por exemplo com o comando abaixo.
Get-MessageTraceV2 -MessageId "<message ID>" | Get-MessageTraceDetailV2 | Format-List
O Change Optics não lista tudo. Segundo o anúncio da Microsoft de 19 de outubro, o relatório mostra uma amostra de mensagens: serve para detetar padrões de envio a analisar, não para um rastreio exaustivo. Um cenário DRS sem exemplos problemáticos não prova a ausência de fluxos legítimos, sobretudo dos ocasionais: um relatório mensal, um alerta raro.
Ativar e perceber a rejeição 550 5.7.68
Depois de associados os remetentes legítimos, um administrador com a função Organization Configuration ativa a definição:
Set-OrganizationConfig -RejectDirectSend $true
Segundo a Microsoft, a propagação no serviço demora até 30 minutos. Para ler o valor atual:
Get-OrganizationConfig | Format-List RejectDirectSend
Uma mensagem recusada recebe esta resposta:
550 5.7.68 TenantInboundAttribution; Direct Send not allowed for this organization from unauthorized sources
Uma aplicação legítima que receba este código está a enviar com um dos seus domínios sem estar atribuída a um conector: reveja o respetivo conector de parceiro e, depois, a atribuição no Message Trace. O valor True confirma que a definição está ativa, não que as suas aplicações passam: verifique depois se as mensagens dessas aplicações chegam, atribuídas ao respetivo conector.
Reencaminhamentos sem SRS e limite do envelope vazio
A Microsoft assinala um problema conhecido. Um membro da sua organização escreve a um terceiro que lhe reencaminha a mensagem de volta; se o fornecedor desse terceiro não suportar o Sender Rewriting Scheme (SRS), a mensagem volta com o seu endereço de remetente original. Estas mensagens já falham o SPF. Com o Reject Direct Send ativado e sem conector de parceiro, serão rejeitadas.
Num teste publicado a 3 de setembro de 2026 e realizado no seu próprio tenant, a ReliaQuest observou que uma mensagem com envelope vazio, MAIL FROM:<>, escapava à rejeição RejectDirectSend apesar de um From: visível interno, enquanto a mesma mensagem com um MAIL FROM no domínio aceite era recusada com 550 5.7.68. A mensagem tinha sido entregue no lixo eletrónico, com um SCL (nível de confiança de spam atribuído pela Microsoft) de 9, o mais elevado, e uma falha de DMARC. A ReliaQuest descreve um limite do alcance da verificação, não uma vulnerabilidade de software da Microsoft.
O anúncio de disponibilidade geral continua a indicar que só o MAIL FROM é examinado e não anuncia nenhuma correção para o caso do envelope vazio: nada permite, portanto, considerá-lo coberto.
O envelope vazio também serve para as notificações de não entrega: a ReliaQuest avisa que bloquear todas as mensagens MAIL FROM:<> pode perturbar fluxos legítimos e recomenda procurar aquelas cujo From: contém um dos seus domínios aceites. Nos testes da ReliaQuest, um conector de entrada restrito aos endereços IP aprovados, distinto do simples conector de parceiro que associa uma origem legítima, bloqueou todas as tentativas de Direct Send, fosse qual fosse o envelope.
O From: visível é da alçada do DMARC: alinhe o SPF ou o DKIM e passe a uma política de rejeição depois de validados os fluxos legítimos (ver política DMARC e alinhamento dos remetentes). A ReliaQuest aconselha também a rever as exceções de filtragem: remetentes e domínios permitidos, Tenant Allow/Block List, regras de fluxo de correio que definem o SCL. Num dos casos estudados pela ReliaQuest, uma mensagem classificada como phishing de alta confiança chegou à caixa de entrada porque o endereço falsificado constava dos remetentes permitidos. Nem p=reject nem o RejectDirectSend garantem que uma mensagem falsificada nunca será entregue.
Guias relacionados
- Envio a partir de um alias no Exchange Online: cada domínio aceite passa a ser um domínio de envio, outra definição do Exchange Online ligada aos domínios aceites: diz respeito ao envio a partir de aliases, não ao bloqueio das mensagens anónimas recebidas.
Fontes
- Microsoft Exchange Team Blog: Reject Direct Send now Generally Available in Exchange Online (16 de novembro de 2026)
- Microsoft Exchange Team Blog: The Change Optics Report is now Generally Available in Exchange Online (19 de outubro de 2026)
- ReliaQuest Threat Research: Threat Spotlight: One Blank Field Bypasses Direct Send Control (3 de setembro de 2026)