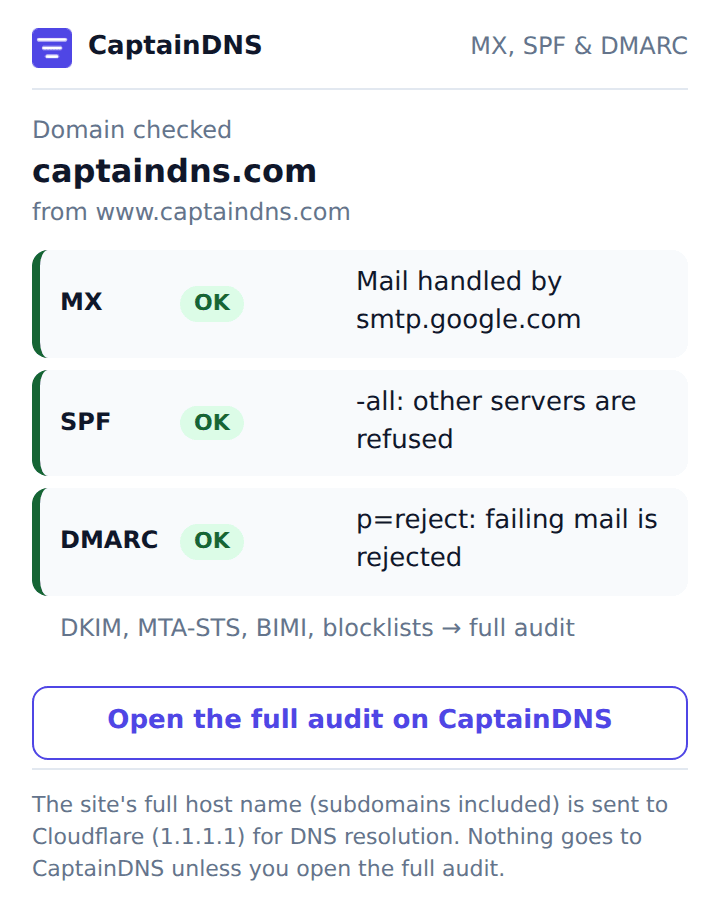
O que o pop-up mostra
A extensão lê o nome do site da aba ativa e sobe até o domínio raiz: em www.example.com ou app.example.com, ela consulta example.com, exceto nos casos descritos mais abaixo. Depois pede três registros ao DNS. O MX informa quais servidores recebem os e-mails do domínio. O SPF lista os servidores autorizados a enviar em nome dele. O DMARC define o que os provedores de e-mail devem fazer com uma mensagem que falha nessas verificações.
Cada linha recebe uma cor segundo regras fixas:
| Registro | Verde | Laranja | Vermelho | Cinza |
|---|---|---|---|---|
| MX | pelo menos um servidor de e-mail | nenhum MX publicado, ou um Null MX junto com outros MX | Null MX (0 .): o domínio recusa todos os e-mails | |
| SPF | ~all ou -all | ?all, sem all, ou delegação por redirect= | ausente, vários registros, ou +all | |
| DMARC | p=quarantine ou p=reject | p=none | ausente, vários registros, p= ausente ou desconhecido |
Um SPF dividido em várias strings de 255 caracteres é juntado antes da leitura, do mesmo jeito que os servidores de e-mail fazem.
O que ela não verifica
O DKIM exige um seletor que o pop-up não consegue adivinhar. MTA-STS, BIMI, listas de bloqueio e a cadeia de include: do SPF pedem mais consultas do que um pop-up deveria fazer. O botão no fim do pop-up abre a auditoria completa do domínio na CaptainDNS, com o domínio já preenchido.
Em uma página interna do navegador (chrome://, about:), um arquivo local, um endereço IP ou localhost, o pop-up mostra uma mensagem no lugar dos resultados. O mesmo vale quando o domínio não existe no DNS público (NXDOMAIN) ou quando o resolvedor não responde (SERVFAIL), com um botão para tentar de novo.
Há dois limites conhecidos, porque a extensão não inclui a Public Suffix List, que precisaria ser atualizada a cada versão. Um subdomínio delegado em uma zona DNS própria, com SOA próprio, é tratado como domínio raiz: se app.example.com tiver zona própria, o pop-up verifica app.example.com e não example.com. Em um site hospedado sob o domínio de uma plataforma, como usuario.github.io ou projeto.vercel.app, o pop-up mostra os registros da plataforma (github.io, vercel.app) e não os do site.
Navegadores compatíveis
O mesmo código roda no Chrome, no Microsoft Edge e no Firefox 140 ou mais recente. O pop-up existe em francês e em inglês; em um navegador em português ele aparece em inglês. O código não é compilado nem minificado: o que é instalado pode ser lido do jeito que está.
Privacidade
A extensão pede uma única permissão, activeTab. Ela lê o endereço da aba ativa quando você clica no ícone, e só nesse momento. Não tem script em segundo plano e não lê o conteúdo das páginas nem o seu histórico de navegação.
Para consultar o DNS, ela envia o nome completo do site (incluindo subdomínios, por exemplo staging.example.com) ao resolvedor público da Cloudflare (1.1.1.1), via DNS over HTTPS em cloudflare-dns.com. O caminho da página nunca é enviado. Como em qualquer requisição de rede, a Cloudflare também vê o seu endereço IP. A Cloudflare descreve os compromissos dela para esse resolvedor na política de privacidade do resolvedor 1.1.1.1 (em inglês), entre eles a exclusão dos logs do resolvedor em até 25 horas.
Nada vai para a CaptainDNS: sem telemetria, sem cadastro, nada salvo no seu computador. Se você clicar no botão de auditoria, o navegador abre captaindns.com com o domínio no endereço, e passa a valer a política de privacidade do site.
Por isso as páginas das lojas declaram dados de navegação ("Web history" no formulário do Chrome, "browsing activity" no Firefox): a extensão não lê o seu histórico, mas o nome completo do site visitado sai do navegador e vai para a Cloudflare.