Vazamento na DigiCert: seus certificados continuam válidos, cuidado com renovações falsas
Por CaptainDNS
Publicado em 6 de novembro de 2026
Atualizado em 6 de novembro de 2026
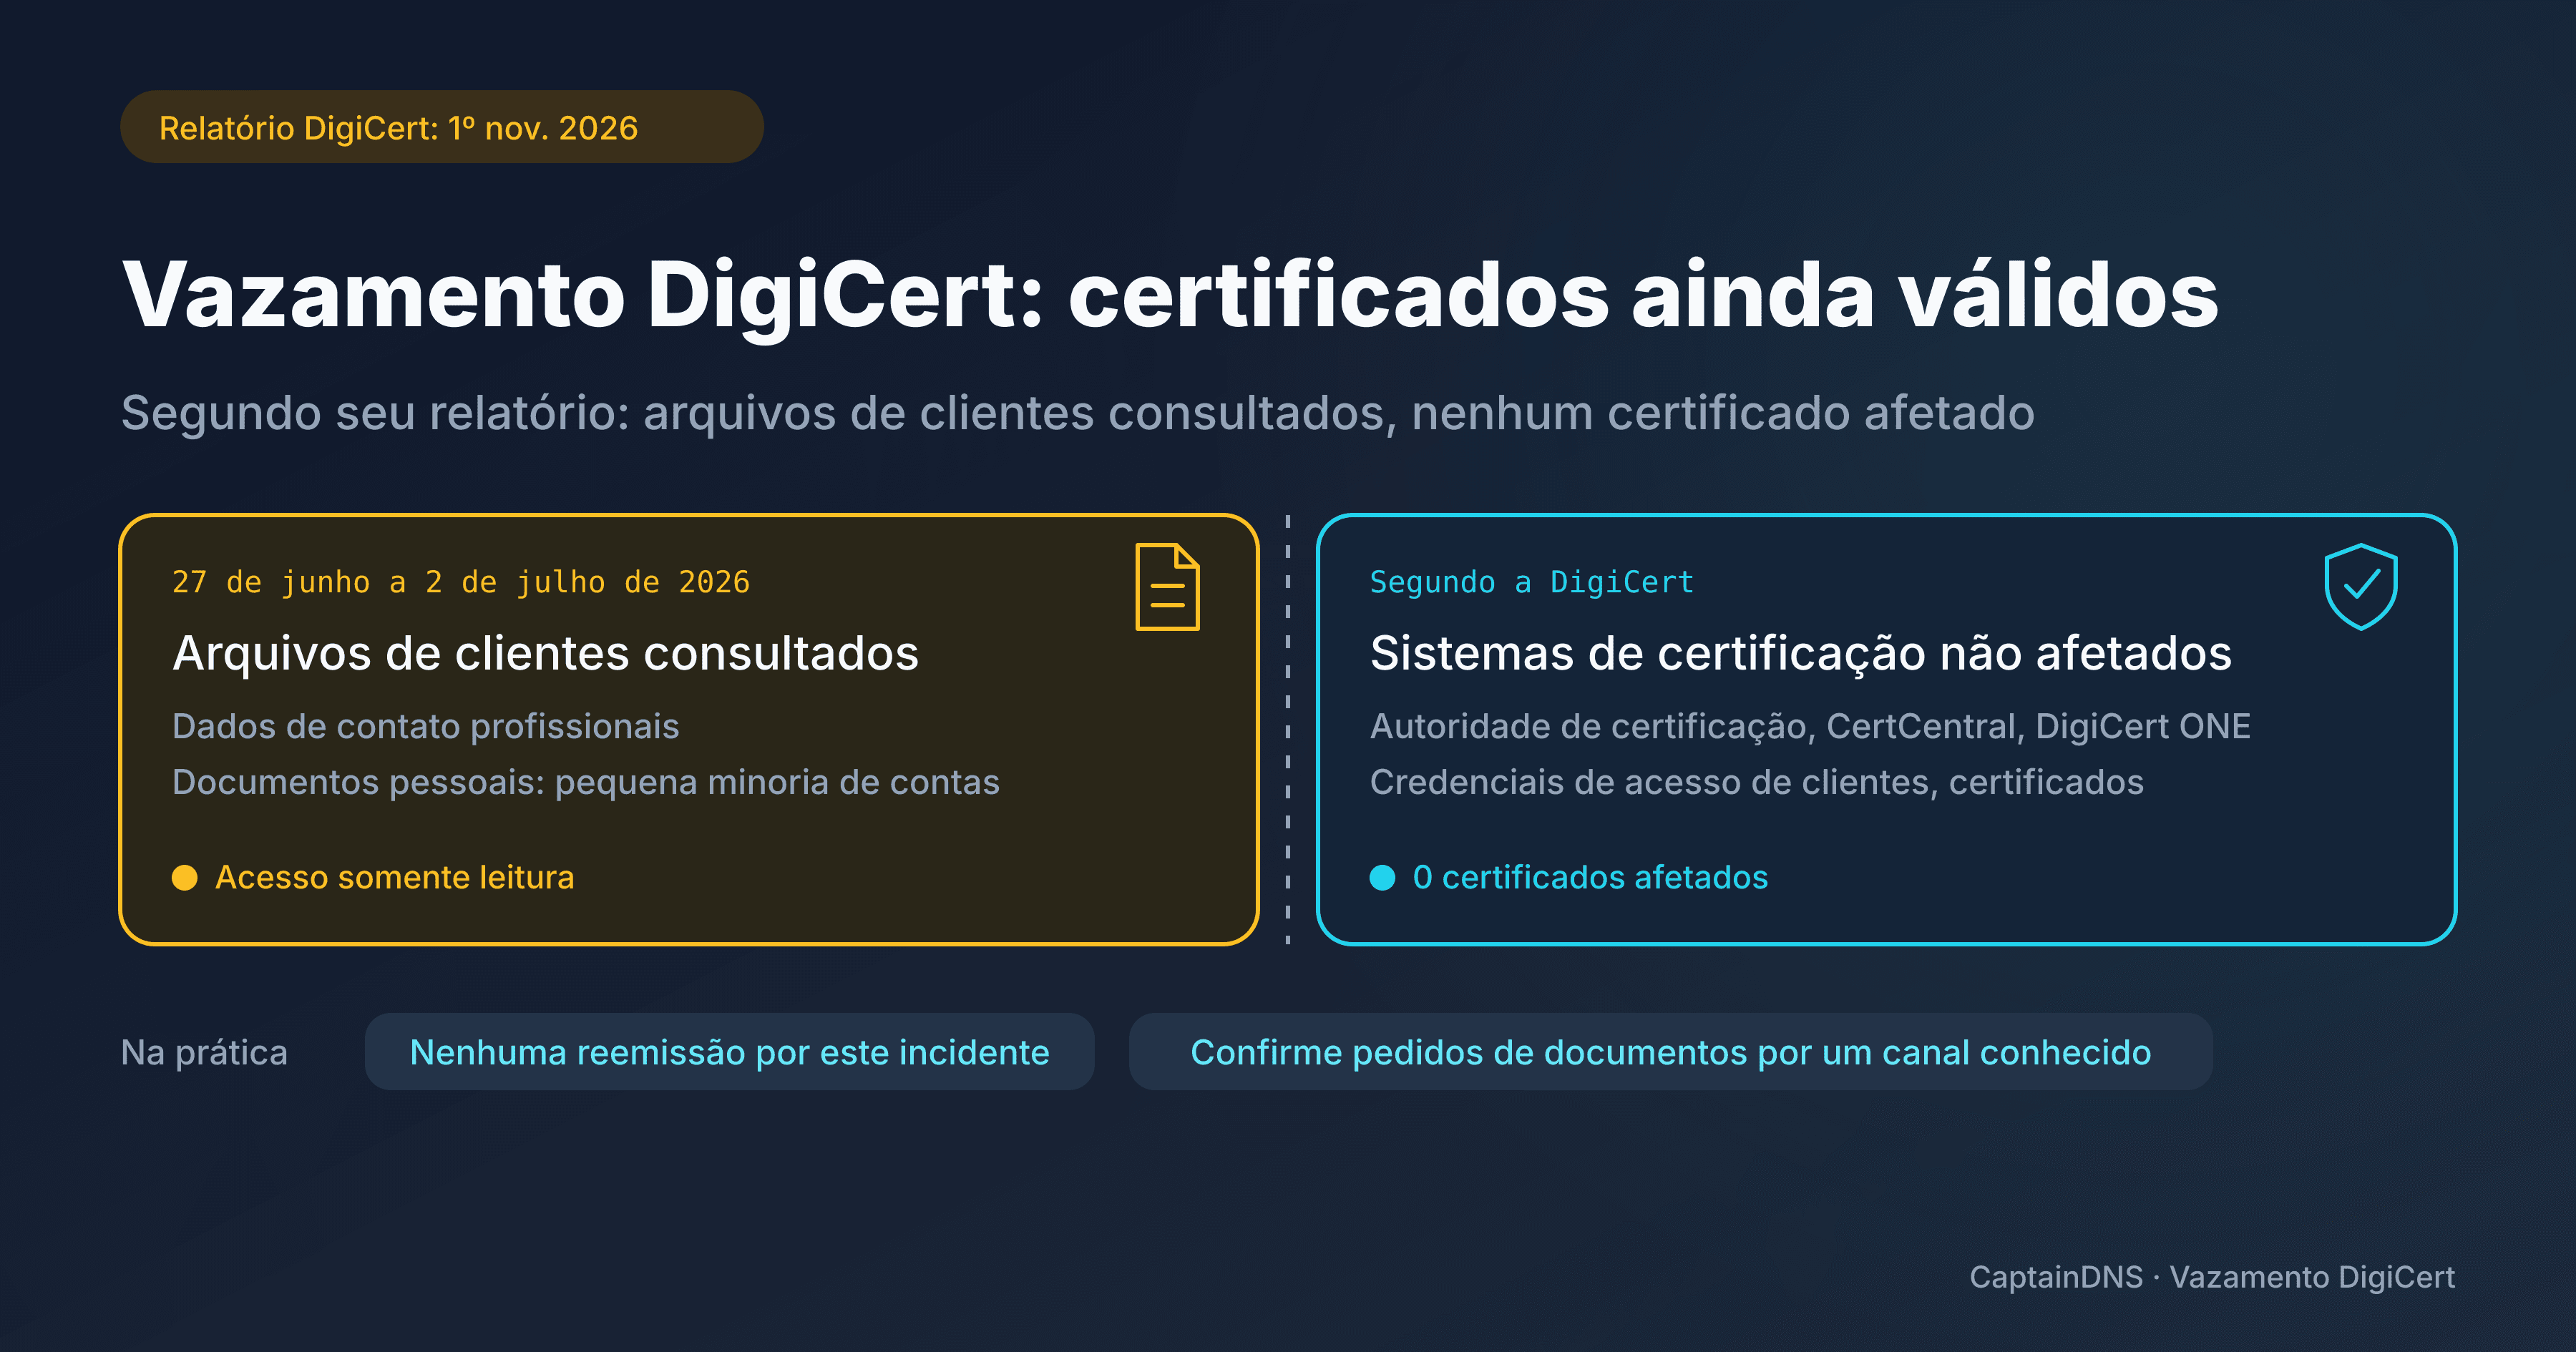
Situação em 6 de novembro de 2026: a DigiCert publicou em 1º de novembro o relatório completo de um incidente em um sistema interno. Dados arquivados, fornecidos por seus clientes, foram consultados sem autorização. Segundo a empresa, seus certificados continuam seguros, válidos e confiáveis. Portanto, não há nada a reemitir por causa deste incidente, mas os pedidos de documentos recebidos por email exigem cautela.
- Segundo o relatório da DigiCert, uma pequena parte dos arquivos de clientes foi consultada: principalmente dados de contato profissionais e, em uma pequena minoria de contas de clientes, documentos pessoais, incluindo documentos de identidade.
- Segundo a DigiCert, nenhum certificado foi afetado: você não precisa reemitir nenhum TLS, VMC ou CMC por causa deste incidente.
- Conselho do CaptainDNS: não envie nenhum documento de identidade nem siga um link de revalidação recebido por email sem uma verificação independente.
O que aconteceu na DigiCert
Em 4 de fevereiro de 2025, durante uma migração de infraestrutura, a DigiCert tirou esse sistema de arquivamento de um segmento de rede reservado à VPN. O sistema ficou acessível de fora, sem que isso fosse intencional. Uma função de cadastro prevista para outros usos também ficou disponível ali por engano. As contas criadas dessa forma escapavam da autenticação multifator (MFA) que a DigiCert exige em outros casos e, embora fossem somente leitura, tinham acesso a dados arquivados.
Portanto, o sistema estava exposto desde fevereiro de 2025, mas a investigação da DigiCert situa o acesso aos dados entre 27 de junho e 2 de julho de 2026.
A DigiCert identificou a acessibilidade externa em junho de 2026 e implantou uma correção de autorização em 2 de julho, sem saber naquele momento que arquivos tinham sido consultados. Começou a suspeitar desse acesso em 12 de outubro e o confirmou em 19 de outubro, classificando-o como um evento a ser notificado. Vieram em seguida um relatório preliminar em 20 de outubro e o relatório completo em 1º de novembro.
Quais dados foram consultados?
Segundo a DigiCert, o incidente envolve apenas uma pequena proporção dos dados arquivados. São principalmente dados de contato profissionais: nomes, endereços de email profissionais, números de telefone e endereços profissionais.
Uma pequena minoria de contas de clientes continha também documentos pessoais fornecidos pelo cliente: carteira de motorista, passaporte, conta de serviços públicos ou outro documento com nome e endereço. Entre eles há, portanto, documentos de identidade, mas não só.
O relatório não informa o número de contas nem de pessoas envolvidas. Um terceiro pediu esses números em 5 de novembro no dossiê público do incidente da DigiCert na Mozilla; em 6 de novembro, a DigiCert ainda não tinha respondido sobre esse ponto.
É preciso reemitir um certificado TLS, VMC ou CMC?
Não por causa deste incidente, de acordo com as informações publicadas pela DigiCert. O relatório indica que os serviços de autoridade de certificação, o CertCentral e o DigiCert ONE não foram afetados, e que as credenciais de acesso dos clientes e os certificados emitidos pela DigiCert continuam seguros, válidos e plenamente confiáveis. Ele conta zero certificados afetados e informa que os clientes não precisam tomar nenhuma providência em relação a seus certificados ativos.
O acesso em questão não permitia alterar os dados do sistema de arquivamento, nem aprovar uma validação, nem emitir um certificado. A DigiCert afirma também ter revisado os logs da sua autoridade e das suas validações: nenhuma validação, emissão ou revogação aparece neles associada a essa conta.
O relatório não menciona VMC nem CMC pelo nome. A confiança neles decorre da declaração geral sobre os certificados emitidos pela DigiCert, e não de uma frase dedicada a esses dois produtos. Essas conclusões continuam sendo as da DigiCert, em um dossiê de incidente ainda aberto em 6 de novembro. Para escolher e implantar esses certificados, consulte nosso guia de certificados VMC e CMC para BIMI.
Suas renovações seguem os prazos normais. Se um certificado precisar ser revogado por outro motivo, faça isso como previsto. Resta a questão dos dados: um passaporte ou uma carteira de motorista consultados por terceiros são um problema para a pessoa envolvida, e nenhuma reemissão de certificado muda isso.
O que fazer diante de um email de renovação?
Identifique internamente quem forneceu documentos à DigiCert e avise essas pessoas primeiro. Ter fornecido documentos não significa que eles façam parte dos dados consultados.
O conselho a seguir vem do CaptainDNS, não da DigiCert, cujo relatório não menciona nenhuma campanha de phishing. Nosso raciocínio: dados de contato profissionais corretos tornariam um email falso de renovação mais convincente. Diante de uma mensagem inesperada que peça um comprovante ou ofereça um link de revalidação, não envie o documento e não siga o link. Abra o portal pelo endereço que você costuma usar, ou fale com o suporte por um canal que você já conhece, para confirmar o pedido e a forma de enviar o documento.
Um pedido de documentos pode ser legítimo. Verifique-o por outro canal, sem recusar por princípio toda revalidação. Para outros sinais de alerta, veja como reconhecer um email de phishing.
Por que este não é um novo caso eMudhra
No incidente da eMudhra e nos certificados a substituir, autoridades intermediárias tinham chaves fracas, o Chrome removeu do seu repositório a raiz emSign ECC Root CA - G3 e havia certificados a substituir. Na DigiCert, arquivos de clientes foram consultados, e o relatório não conta nenhum certificado afetado. Por isso, o reflexo de outubro de substituir certificados não se aplica aqui.
FAQ
Preciso substituir meu certificado TLS da DigiCert?
Não por causa deste incidente: segundo a DigiCert, nenhum certificado foi afetado e nenhuma providência é necessária para os certificados ativos. Os prazos normais de renovação continuam valendo.
Meu VMC ou CMC da DigiCert continua válido?
Sim, segundo a declaração geral da DigiCert sobre os certificados que ela emitiu. O relatório não menciona VMC e CMC pelo nome, mas nenhuma substituição é necessária por causa deste incidente.
Meu documento de identidade foi necessariamente exposto?
Não. O relatório não diz que todos os clientes ou todos os documentos estão envolvidos: ele fala de uma pequena proporção dos arquivos e de uma pequena minoria de contas de clientes com documentos pessoais. Para saber sobre o seu caso, pergunte à DigiCert por um canal oficial que você já conhece.
Devo enviar novamente um documento de identidade depois de um email de revalidação?
Não apenas com base na mensagem. Primeiro confirme o pedido pelo portal habitual ou por um canal de suporte que você já conhece e, depois, envie o documento se o pedido for legítimo.
Fontes: relatório completo da DigiCert de 1º de novembro de 2026 (ticket da Mozilla 2084460), pergunta de um terceiro de 5 de novembro de 2026 no mesmo ticket e, para a comparação com a eMudhra, post do blog Chrome Security de 20 de outubro de 2026.