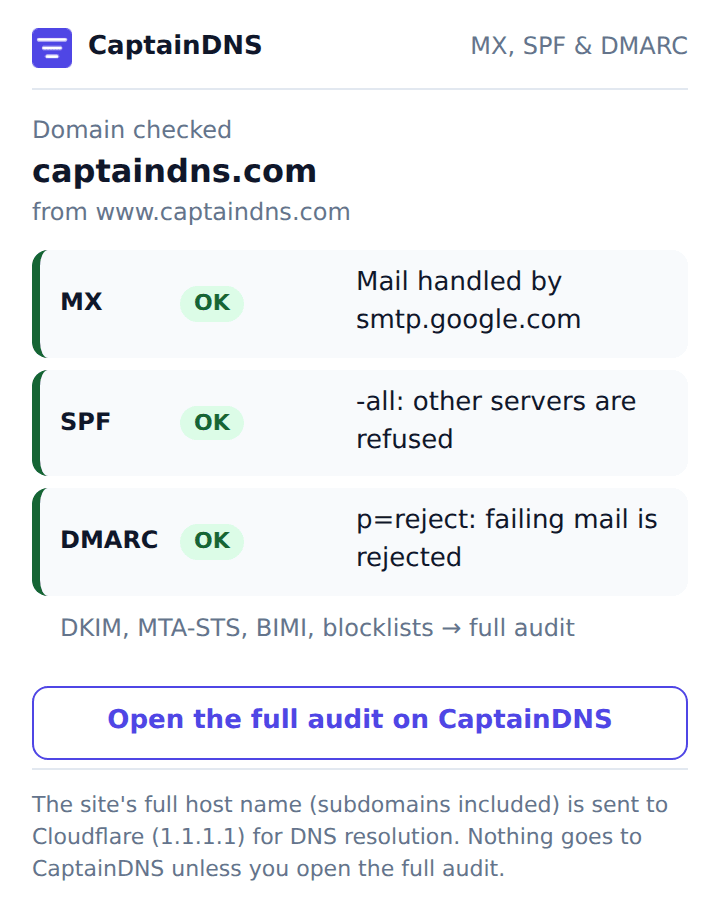
Cosa mostra il popup
L'estensione legge il nome del sito della scheda attiva e risale al dominio radice: su www.example.com o app.example.com interroga example.com, salvo nei casi descritti più sotto. Poi chiede tre record al DNS. Il record MX indica quali server ricevono la posta del dominio. L'SPF elenca i server autorizzati a inviare a suo nome. Il DMARC stabilisce cosa devono fare i provider di posta con un messaggio che non supera questi controlli.
Ogni riga riceve un colore secondo regole fisse:
| Record | Verde | Arancione | Rosso | Grigio |
|---|---|---|---|---|
| MX | almeno un server di posta | nessun MX pubblicato, oppure un Null MX insieme ad altri MX | Null MX (0 .): il dominio rifiuta tutta la posta | |
| SPF | ~all o -all | ?all, nessun all, oppure delega con redirect= | assente, più record, oppure +all | |
| DMARC | p=quarantine o p=reject | p=none | assente, più record, p= mancante o sconosciuto |
Un SPF diviso in più stringhe da 255 caratteri viene ricomposto prima della lettura, come fanno i server di posta.
Cosa non controlla
DKIM richiede un selettore che il popup non può indovinare. MTA-STS, BIMI, le blacklist e la catena di include: dell'SPF richiedono più query di quante un popup dovrebbe inviarne. Il pulsante in fondo al popup apre l'audit completo del dominio su CaptainDNS, con il dominio già inserito.
Su una pagina interna del browser (chrome://, about:), un file locale, un indirizzo IP o localhost, il popup mostra un messaggio al posto dei risultati. Lo stesso vale se il dominio non esiste nel DNS pubblico (NXDOMAIN) o se il resolver non risponde (SERVFAIL), con un pulsante per riprovare.
Ci sono due limiti noti, perché l'estensione non include la Public Suffix List, che andrebbe aggiornata a ogni versione. Un sottodominio delegato in una propria zona DNS, con un proprio SOA, viene trattato come dominio radice: se app.example.com ha una propria zona, il popup controlla app.example.com e non example.com. Su un sito ospitato sotto il dominio di una piattaforma, come utente.github.io o progetto.vercel.app, il popup mostra i record della piattaforma (github.io, vercel.app) e non quelli del sito.
Browser compatibili
Lo stesso codice gira su Chrome, Microsoft Edge e Firefox 140 o successivo. Il popup è in francese e in inglese; con un browser in italiano compare in inglese. Il codice non è né compilato né minificato: ciò che viene installato si può leggere così com'è.
Privacy
L'estensione chiede un solo permesso, activeTab. Legge l'indirizzo della scheda attiva quando clicchi sulla sua icona, e solo in quel momento. Non ha script in background e non legge né il contenuto delle pagine né la tua cronologia di navigazione.
Per interrogare il DNS invia il nome completo del sito (sottodomini compresi, per esempio staging.example.com) al resolver pubblico di Cloudflare (1.1.1.1), tramite DNS over HTTPS su cloudflare-dns.com. Il percorso della pagina non viene mai inviato. Come per qualsiasi richiesta di rete, Cloudflare vede anche il tuo indirizzo IP. Cloudflare descrive i suoi impegni per questo resolver nell'informativa sulla privacy del resolver 1.1.1.1 (in inglese), tra cui la cancellazione dei log del resolver entro 25 ore.
A CaptainDNS non arriva nulla: niente telemetria, niente account, nessun dato salvato sul tuo computer. Se clicchi sul pulsante dell'audit, il browser apre captaindns.com con il dominio nell'indirizzo e si applica l'informativa sulla privacy del sito.
Per questo le schede degli store dichiarano dati di navigazione («Web history» nel modulo di Chrome, «browsing activity» su Firefox): l'estensione non legge la tua cronologia, ma il nome completo del sito visitato esce dal browser e arriva a Cloudflare.