Zendesk attiva il profilo Minimal: un SPF fallito può bloccare i tuoi messaggi al supporto
Di CaptainDNS
Pubblicato il 30 settembre 2026
Aggiornato il 30 settembre 2026
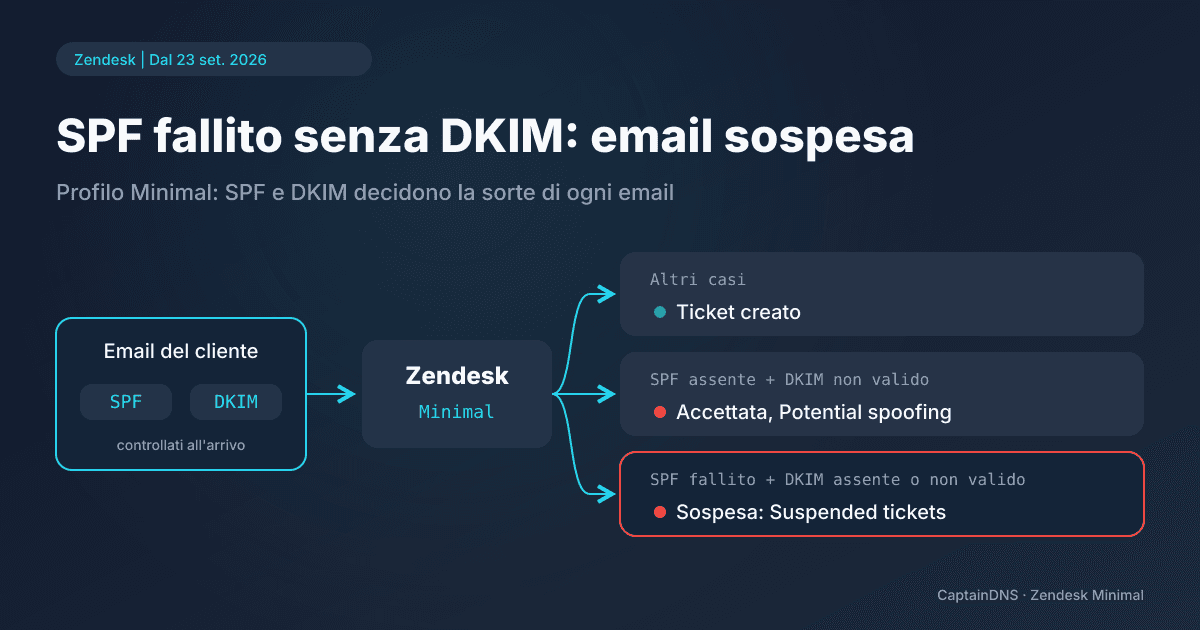
Hai scritto al supporto di un fornitore di software e stai ancora aspettando una risposta. Dal 23 settembre 2026 il tuo messaggio potrebbe essere finito fuori dalla coda dei ticket. Zendesk sta portando al profilo «Minimal» gli account che non avevano attivato alcun controllo del mittente. Con questo profilo, un SPF fallito senza un DKIM valido basta perché un'email non diventi mai un ticket.
- Dal 23 settembre 2026 gli account Zendesk con l'autenticazione dei mittenti disattivata passano gradualmente al profilo «Minimal».
- Con questo profilo, un SPF fallito è peggio di un SPF assente: senza un DKIM valido, il primo manda l'email tra i ticket sospesi, il secondo la lascia passare con una segnalazione.
- Verifica l'SPF e la firma DKIM del tuo dominio. Se amministri Zendesk, tieni d'occhio la vista «Suspended tickets».
Cosa cambia con il profilo Minimal predefinito
Il 18 giugno 2026 Zendesk ha annunciato una nuova regola di sicurezza per l'autenticazione dei mittenti. L'annuncio ufficiale, aggiornato il 28 settembre 2026, descrive un rilascio in due fasi.
La fase 1 riguarda i nuovi account, che vengono già creati con il profilo «Minimal» come predefinito. La fase 2 riguarda gli account esistenti con l'autenticazione dei mittenti disattivata: Zendesk applica loro «Minimal» come profilo predefinito.
Il calendario di questa fase 2 riporta due date di fine sulla stessa pagina. La tabella indica un inizio il 23 settembre 2026 e una fine il 22 ottobre 2026. Il testo parla invece di un rilascio graduale dal 23 settembre al 16 dicembre 2026. Le citiamo entrambe, perché la pagina ufficiale non dice quale prevale. Un account ancora disattivato oggi può quindi cambiare profilo nelle prossime settimane, senza una data precisa.
Chi amministra l'account mantiene il controllo. Può disattivare l'autenticazione o scegliere un profilo più rigoroso: «Native traffic» o «Native and forwarded traffic (ARC)». Una regola non cambia: per le email inviate dagli agenti, l'autenticazione resta sempre attiva e non si può disattivare.
Sospesa, segnalata o accettata: i tre esiti
La documentazione di Zendesk sull'autenticazione delle email in arrivo presenta «Minimal» come il profilo meno rigoroso. Incrocia due risultati. L'SPF verifica che il server che invia il messaggio compaia nell'elenco pubblicato dal dominio del mittente. Il DKIM verifica una firma crittografica aggiunta al momento dell'invio.
| Risultato SPF | Risultato DKIM | Esito in Zendesk |
|---|---|---|
| Fallito | Assente o fallito | Sospesa: vista «Suspended tickets», causa «Email authentication failed» |
| Non configurato per il dominio mittente | Fallito | Accettata, contrassegnata «Potential spoofing» (possibile spoofing) |
| Tutti gli altri casi | Tutti gli altri casi | Accettata |
Un messaggio sospeso non diventa un ticket. Resta nella vista «Suspended tickets» (ticket sospesi), con la causa «Email authentication failed» (autenticazione dell'email non riuscita). Nessun agente lo vedrà nella sua coda abituale.
La seconda riga merita un'occhiata in più. Un dominio che non pubblica alcun SPF, con una firma DKIM fallita, passa comunque. L'agente vede un avviso, ma riceve il ticket.
Perché un SPF fallito è peggio di un SPF assente
Guarda la situazione dal lato del cliente, non del fornitore. Scrivi dal tuo dominio al supporto di un software che gira su Zendesk. Il tuo dominio pubblica un SPF, ma il server che ha consegnato il tuo messaggio non vi compare: un nuovo provider di invio dimenticato, un include rimosso per errore. L'SPF fallisce. Se il tuo messaggio non ha una firma DKIM valida, Zendesk lo sospende. Tu aspetti una risposta; il fornitore, dal canto suo, non ha nessun ticket da gestire.
Lo stesso messaggio, partito da un dominio senza SPF e con lo stesso DKIM fallito, sarebbe arrivato con la segnalazione «Potential spoofing». Con questo profilo, quindi, un SPF fallito pesa più di un SPF assente.
Non concludere che devi eliminare il tuo SPF. Senza di esso il tuo dominio diventa più facile da falsificare, e il DMARC perde uno dei due meccanismi su cui si basa. La risposta giusta è correggere l'SPF e firmare i tuoi messaggi con DKIM. Nel profilo «Minimal» un DKIM valido basta a evitare la sospensione, anche quando l'SPF fallisce.
L'inoltro rende questo punto ancora più concreto. Molti fornitori pubblicano un indirizzo di supporto sul proprio dominio e poi lo inoltrano a Zendesk. Il server che consegna il tuo messaggio a Zendesk non è più il tuo, e il tuo SPF spesso fallisce senza che il tuo record sia in difetto. La firma DKIM, invece, resta valida finché il relay non modifica il messaggio. È lei a portare il messaggio fino al ticket.
Cosa verificare, prima come mittente e poi come amministratore Zendesk
Come mittente, parti dall'SPF. Elenca i servizi che inviano email con il tuo dominio: servizio di posta, CRM, fatturazione, strumento per le campagne email. Ognuno deve essere autorizzato dal tuo record. Il verificatore SPF di CaptainDNS legge il record pubblicato, espande gli include e verifica se un determinato indirizzo IP è autorizzato.
Controlla poi che ogni flusso in uscita porti una firma DKIM valida, fatta con il tuo dominio e non solo con quello del provider. La firma allineata al tuo dominio è quella che il DMARC prende in considerazione. Se un messaggio recente a un supporto è rimasto senza risposta, fai questi due controlli prima di rimandarlo: un nuovo invio nelle stesse condizioni subirà la stessa sorte.
Lato amministrazione Zendesk, l'indicazione del produttore sta in una frase: «Monitor your Suspended tickets view regularly», cioè controlla regolarmente la vista dei ticket sospesi. Zendesk aggiunge che i problemi di spam vanno risolti alla fonte («Spam issues must be resolved at the source»). Un cliente legittimo che compare in questa vista con la causa «Email authentication failed» non è per forza in torto: forse deve correggere il suo SPF o il suo DKIM, ma anche un inoltro può far fallire il suo SPF. Verifica prima i tuoi inoltri, poi avvisalo tramite un altro canale se deve correggere il suo dominio.
Se il tuo indirizzo di supporto è un alias inoltrato a Zendesk, guarda anche il profilo «Native and forwarded traffic (ARC)». È più rigoroso di «Minimal», ma si basa su ARC, un meccanismo che conserva i risultati di autenticazione da un relay all'altro.
Controlla la firma DKIM del tuo dominio
Un DKIM valido evita la sospensione anche quando l'SPF fallisce. Prova ogni selettore usato dai tuoi servizi di invio.
Cosa non è questo articolo
Questo articolo non entra nel dettaglio delle regole che Gmail impone ai mittenti: il nostro articolo sull'irrigidimento delle regole di invio di Gmail da novembre 2025 le tratta a parte.
Non è nemmeno una guida alla risoluzione dei problemi SPF. Per un errore di sintassi, un meccanismo scritto male o il superamento delle 10 query DNS, leggi la guida a SPF PermError. Le firme fallite hanno un articolo dedicato: DKIM fail: tutte le cause e come correggerle.
Infine, questo articolo non confronta gli strumenti di assistenza sul mercato. Si limita a Zendesk e al suo profilo «Minimal», sulla base delle due pagine ufficiali citate più sotto.
FAQ
La mia email al supporto su Zendesk non ha avuto risposta: è stata sospesa?
È possibile, se l'SPF del tuo dominio è fallito e il tuo messaggio non aveva un DKIM valido. In quel caso si trova nella vista «Suspended tickets» del fornitore, con la causa «Email authentication failed». Verifica il tuo SPF e il tuo DKIM, poi contatta il fornitore tramite un altro canale.
Perché un SPF fallito blocca mentre un SPF assente passa?
Nel profilo «Minimal», Zendesk sospende un'email quando l'SPF fallisce e il DKIM è assente o fallito. Se il dominio non ha configurato un SPF e il DKIM fallisce, l'email viene accettata con la segnalazione «Potential spoofing». Correggi il tuo SPF invece di eliminarlo.
Quando passerà a Minimal il mio account Zendesk?
I nuovi account lo usano già. Per gli account esistenti con l'autenticazione disattivata, la pagina ufficiale indica un inizio il 23 settembre 2026, con una fine il 22 ottobre 2026 nella sua tabella e il 16 dicembre 2026 nel suo testo. Zendesk non precisa quale prevale.
Come evito la sospensione quando un'email viene inoltrata?
Firma i tuoi messaggi con un DKIM valido e allineato al tuo dominio: resta valido se il relay non modifica il messaggio, mentre l'SPF spesso fallisce dopo un inoltro. Lato amministrazione, il profilo «Native and forwarded traffic (ARC)» tiene conto dei messaggi inoltrati.
Fonti: annuncio di Zendesk sul nuovo standard di autenticazione dei mittenti e documentazione di Zendesk sull'autenticazione delle email in arrivo (SPF, DKIM, DMARC e ARC).