Reject Direct Send in Exchange Online: leggere Change Optics prima di attivarlo
Di CaptainDNS
Pubblicato il 18 novembre 2026
Aggiornato il 18 novembre 2026
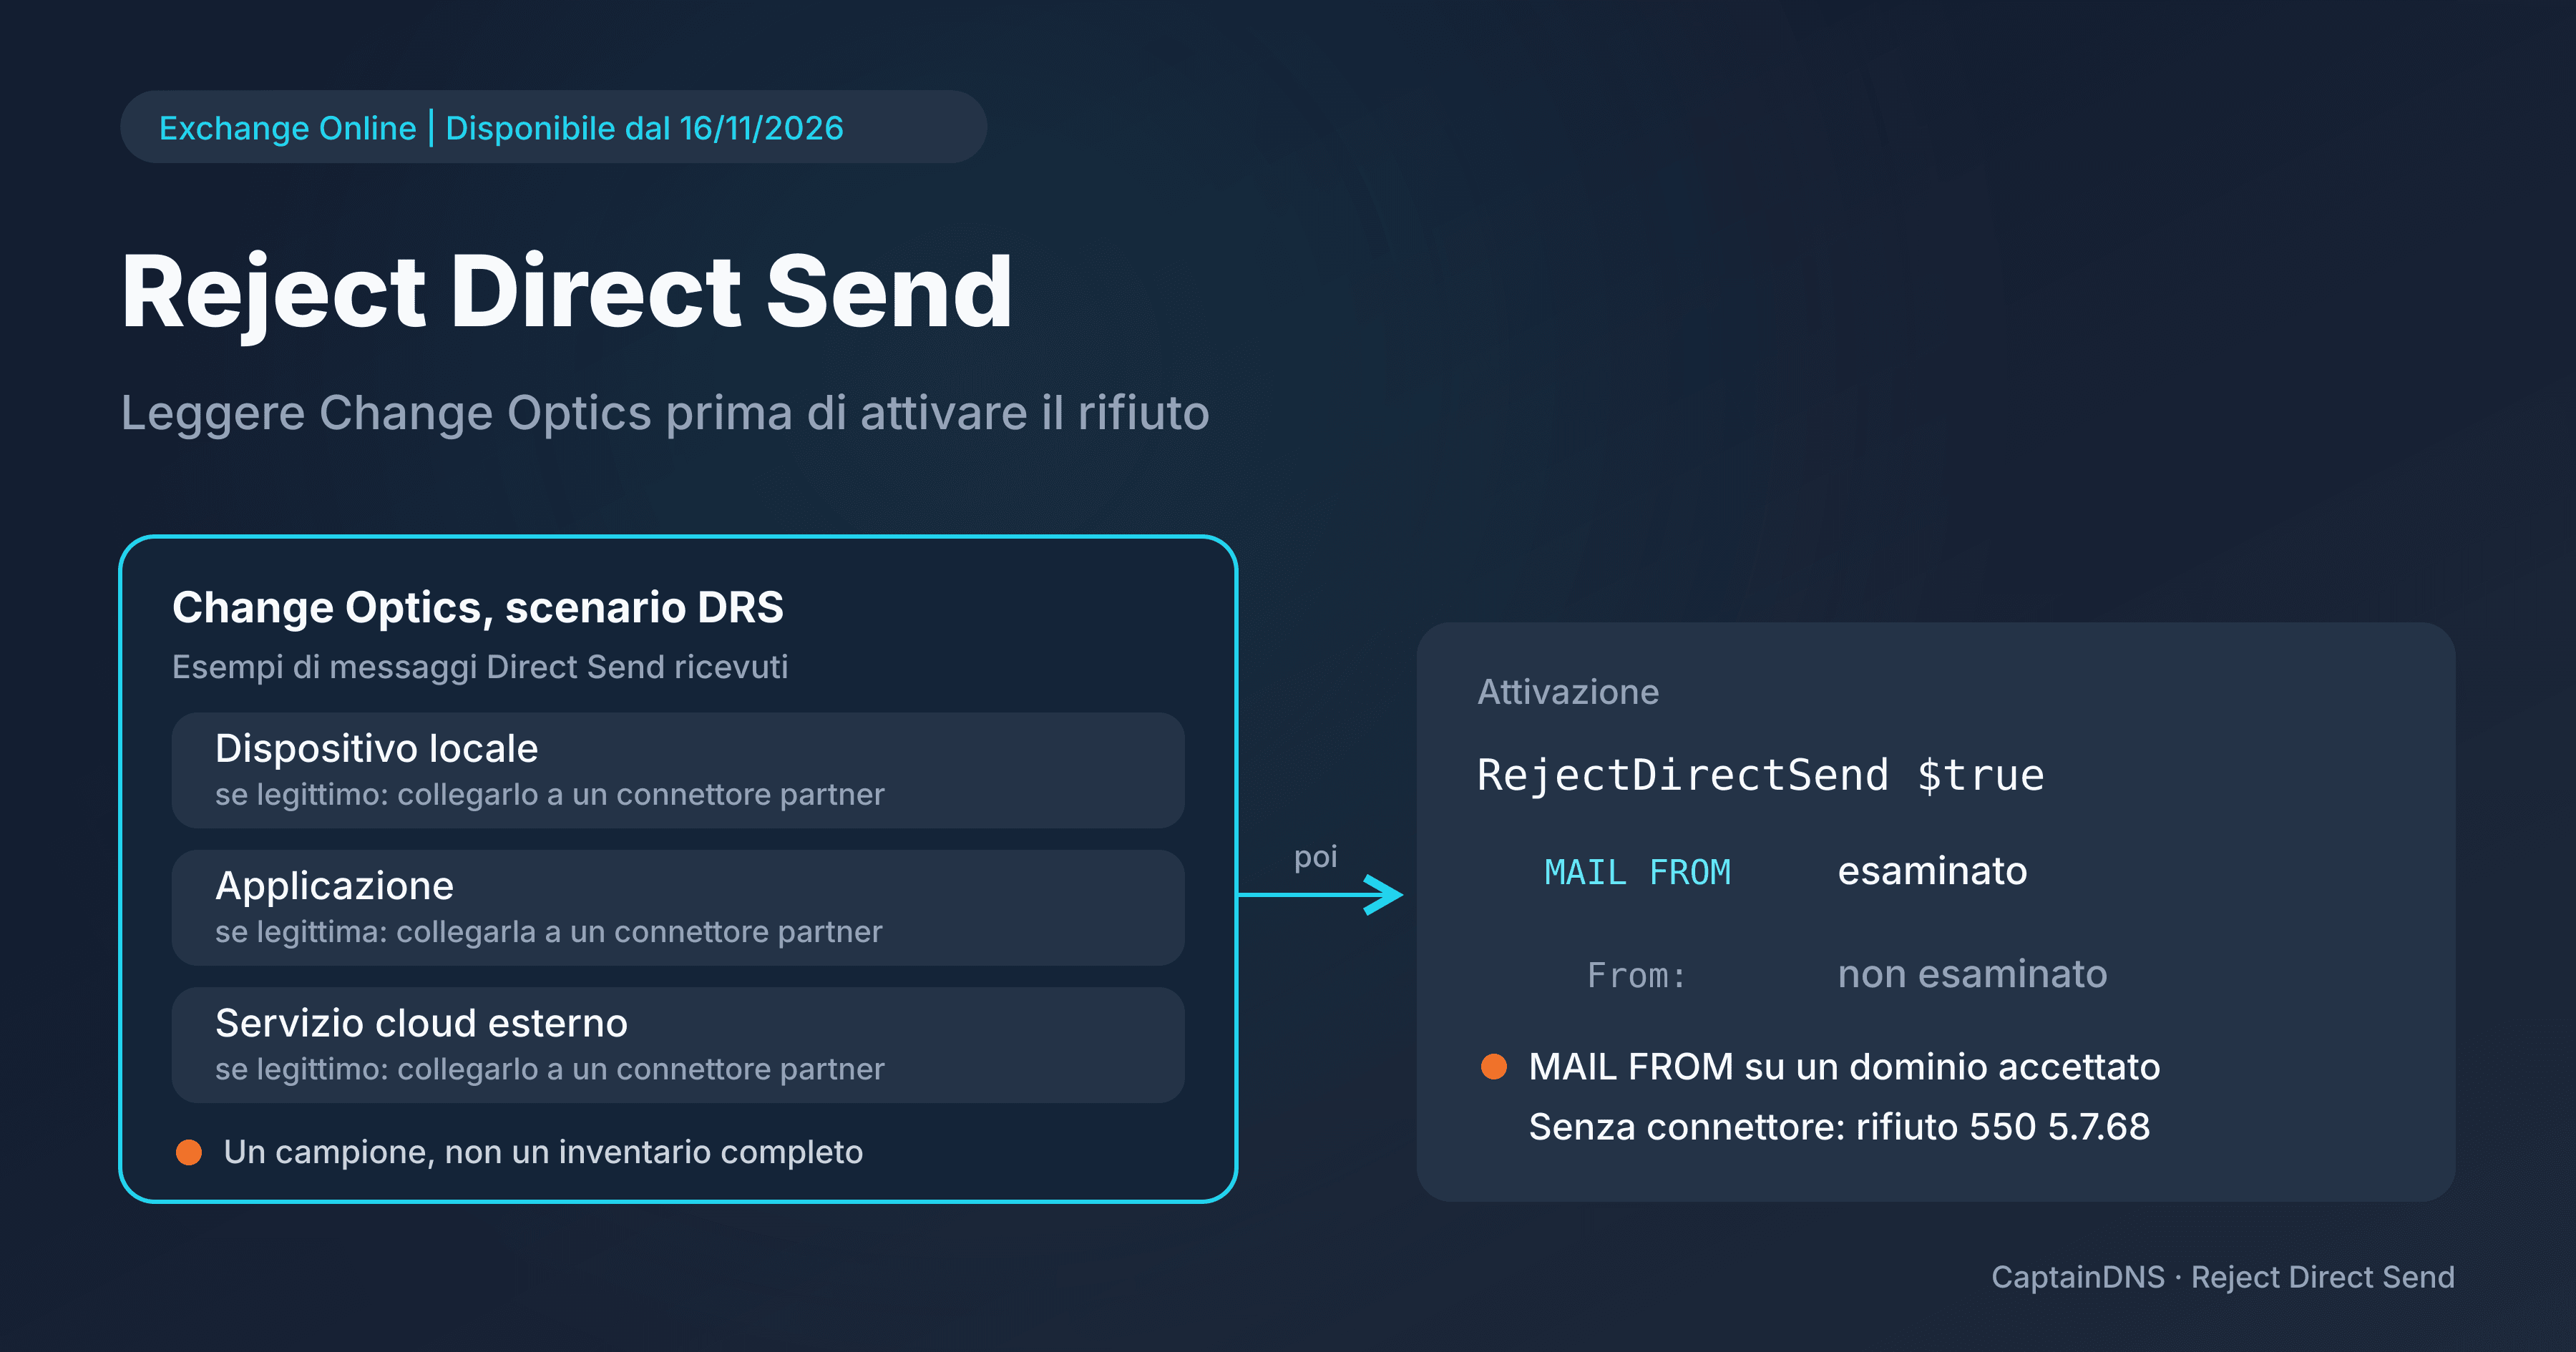
Il 16 novembre 2026 il team Exchange di Microsoft ha annunciato la disponibilità generale di Reject Direct Send in Exchange Online, in anteprima pubblica da aprile 2025. L'impostazione blocca i messaggi anonimi che usano uno dei tuoi domini accettati come mittente della busta. L'annuncio ne cambia lo stato e la distribuzione, non la portata: non copre tutte le forme di spoofing. Su un tenant esistente, il primo passo si fa nel report Change Optics, non in PowerShell.
- Reject Direct Send è in disponibilità generale per i tenant Exchange Online dell'ambiente globale. Resta disattivato di default sui tenant esistenti; per i nuovi tenant è in corso di distribuzione l'attivazione predefinita, senza possibilità di disattivarlo.
- Il controllo guarda solo il mittente della busta (
MAIL FROM), non ilFrom:visibile, ovunque punti il tuo MX. - Prima di attivarlo, leggi lo scenario DRS di Change Optics, un campione e non un inventario completo, poi collega ogni mittente legittimo a un connettore partner.
Disponibilità generale e nuovi tenant
L'annuncio di Microsoft apre l'impostazione ai tenant Exchange Online dell'ambiente globale e distingue due casi.
Nel suo annuncio del 16 novembre 2026, Microsoft indica che sta distribuendo l'attivazione predefinita di Reject Direct Send per i nuovi tenant Exchange Online, senza possibilità di disattivazione. Secondo Microsoft, questa distribuzione è in corso alla data di pubblicazione dell'annuncio, e non viene indicata alcuna data di completamento. Su un tenant nuovo in cui l'attivazione è applicata, l'impostazione non si può disattivare: un'applicazione che vi invia in Direct Send dovrà passare da un connettore partner.
Per i tenant esistenti, l'impostazione resta disattivata di default e la sua attivazione rimane volontaria. Microsoft precisa che per ora non è disponibile negli ambienti GCC High e DoD.
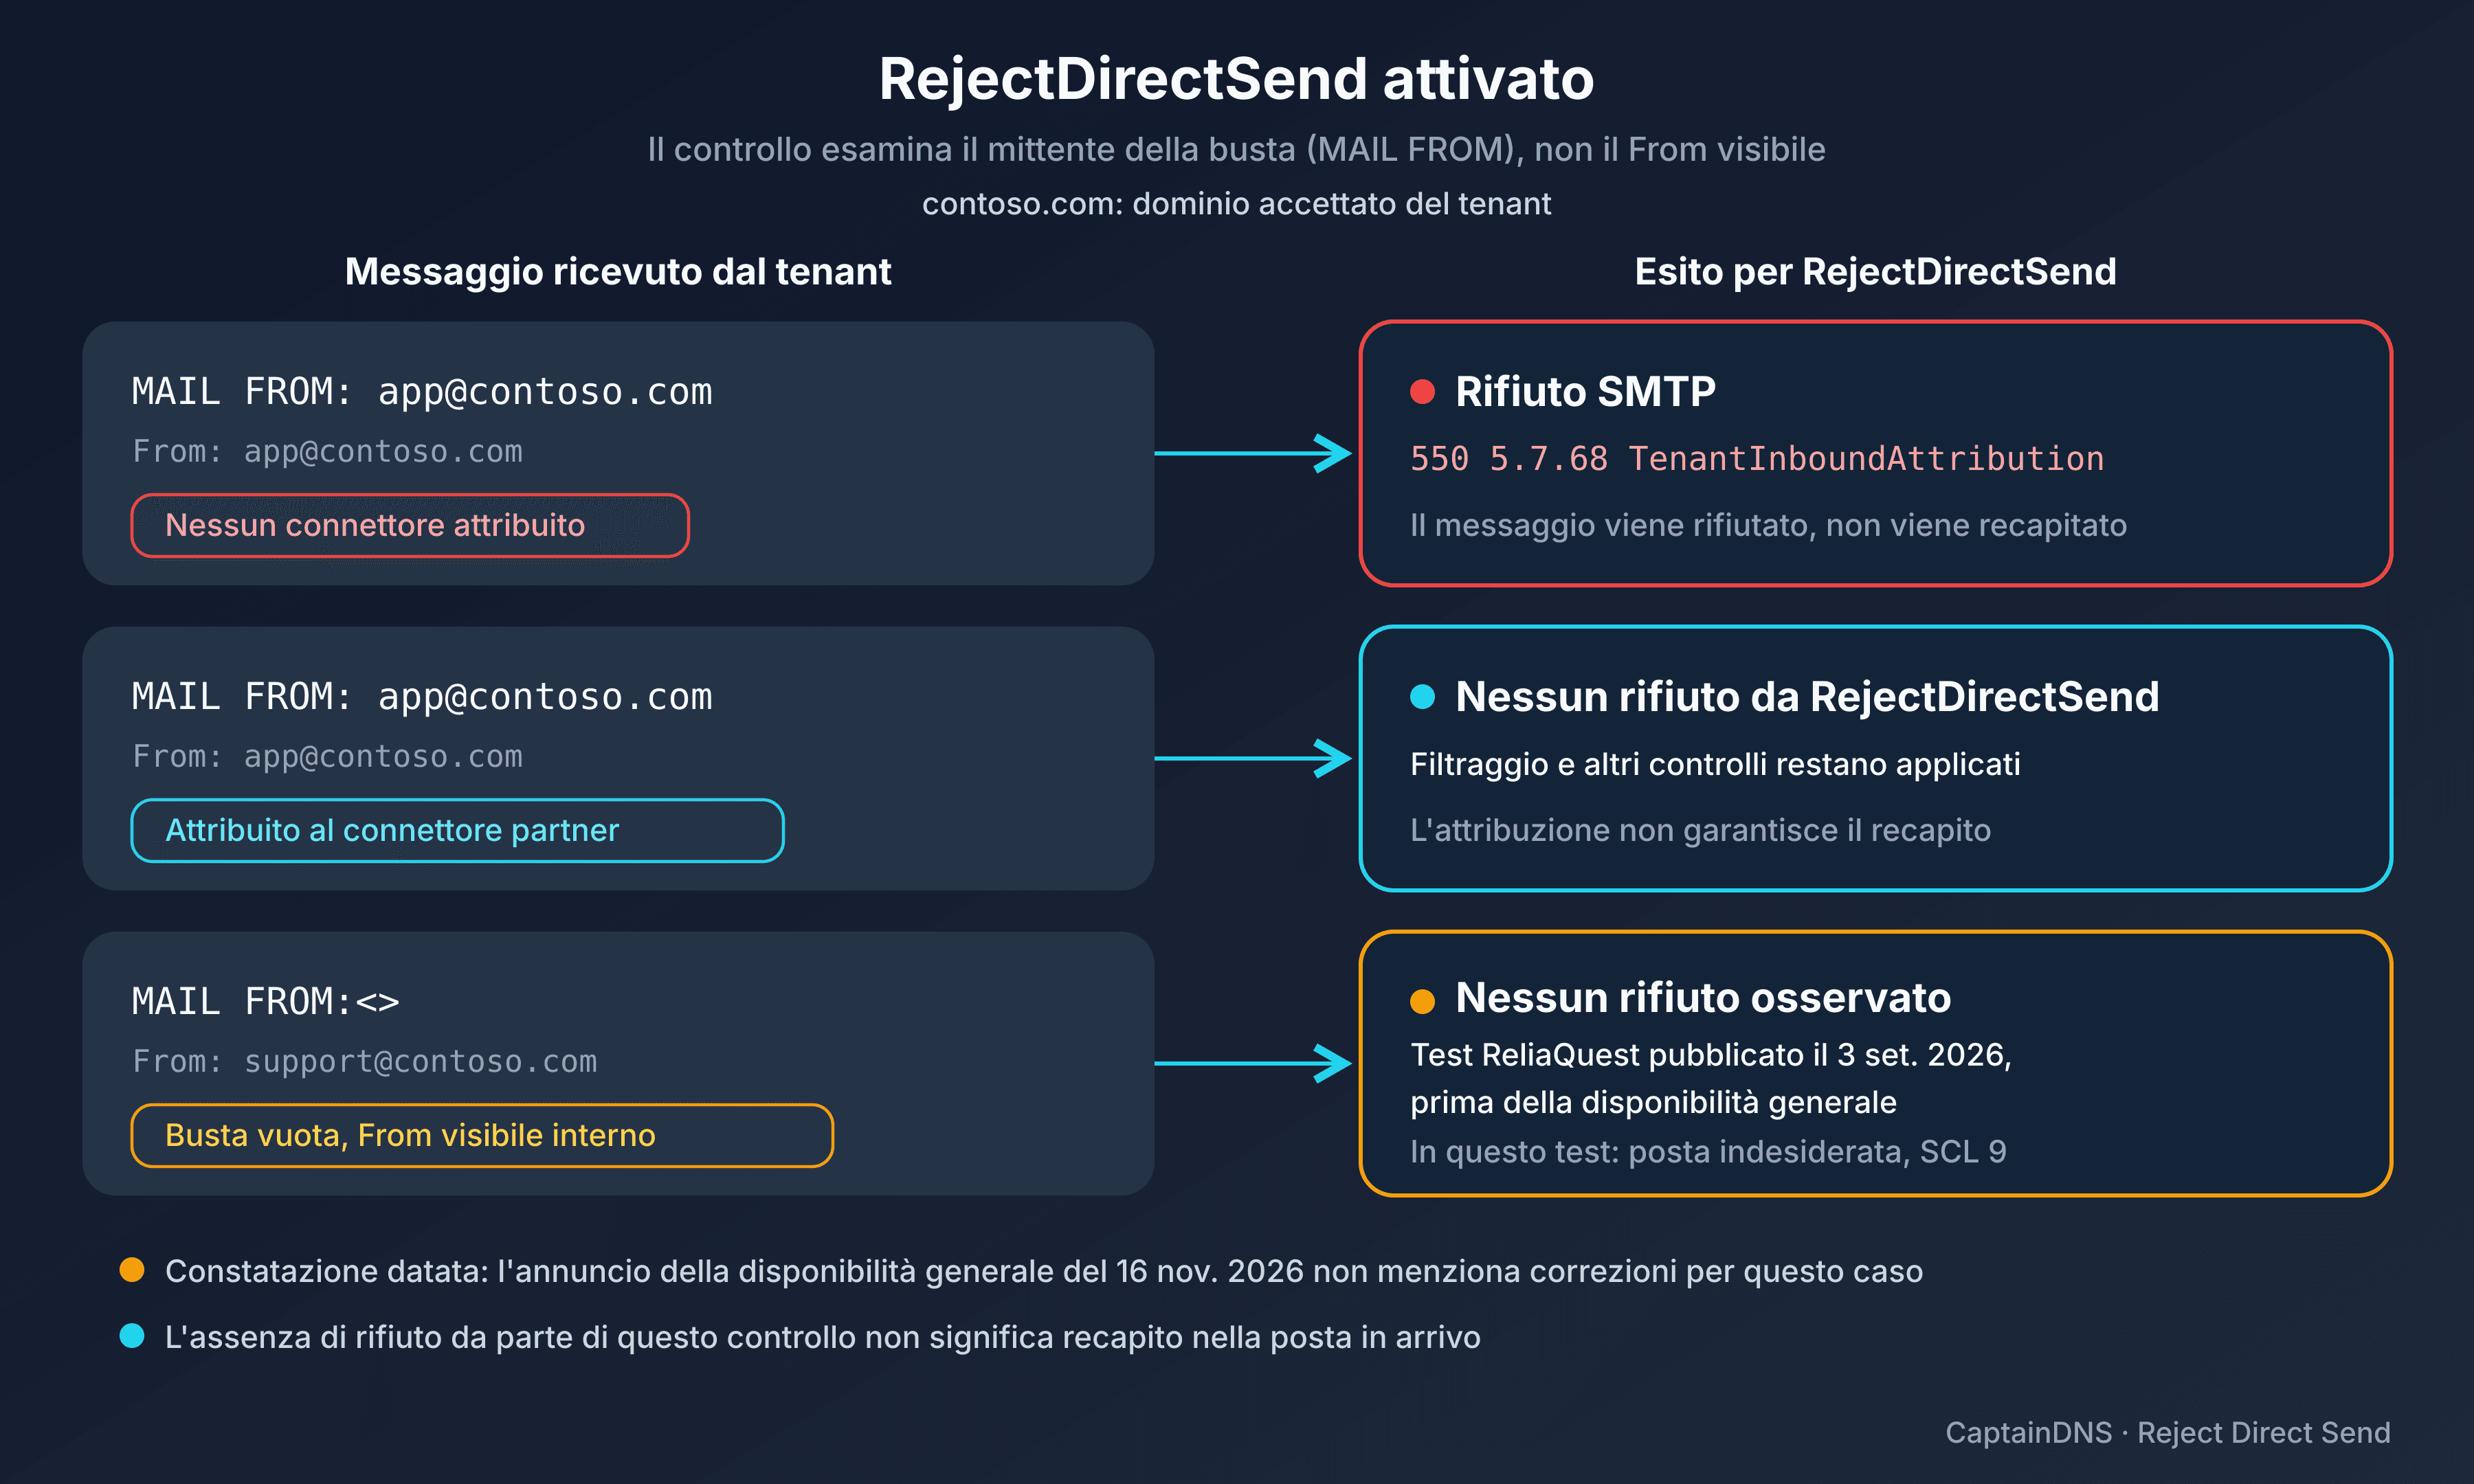
Solo il MAIL FROM, ovunque punti il MX
Per Microsoft, Direct Send indica l'invio verso le caselle ospitate di un'organizzazione Exchange Online, da dispositivi locali, applicazioni o servizi cloud di terze parti, con un dominio accettato di questa organizzazione. Non è richiesta alcuna autenticazione: a parte il dominio del mittente, il messaggio somiglia a un messaggio anonimo arrivato da Internet.
Una volta attivato, Reject Direct Send blocca questi messaggi anonimi. Le regole precisate da Microsoft:
- Viene valutato solo l'indirizzo
P1 MAIL FROM, il mittente della busta. L'headerP2 From, quello che legge il destinatario, non viene verificato. - "Anonimo" significa che il messaggio non è attribuito ad alcun connettore del flusso di posta.
- I sottodomini sono inclusi se il dominio accettato ha l'opzione "Accept mail for all subdomains" (
MatchSubDomains = True). - Il controllo funziona ovunque punti il tuo record MX.
Un MX verso un gateway di terze parti non modifica quindi questi criteri: il controllo esamina il dominio del MAIL FROM e l'attribuzione del messaggio a un connettore. Microsoft lo presenta come un livello di protezione tra gli altri: lo spoofing di un dominio che non ti appartiene non è Direct Send e resta gestito dalle protezioni anti-spoofing esistenti. Questo rifiuto SMTP è distinto anche dai verdetti di autenticazione e di filtraggio, come l'autenticazione composita di Microsoft 365.
Prima di attivarlo: leggere Change Optics e verificare i connettori
Per un tenant esistente, l'annuncio indica questo ordine:
- Nell'interfaccia di amministrazione di Exchange (EAC), apri Reports > Mail flow > Change Optics Report, scenario DRS (Direct Send traffic). Mostra esempi di messaggi Direct Send ricevuti dalla tua organizzazione.
- Esamina questi campioni. Secondo l'annuncio di Change Optics del 19 ottobre 2026, la pagina Details si può esportare (l'esportazione include solo le righe caricate nella tabella) e Message Trace fornisce il dettaglio di un messaggio.
- Incrocia questi dati con i tuoi dispositivi, applicazioni e servizi di terze parti, e con le sorgenti dichiarate negli SPF dei tuoi domini, che Microsoft cita come un altro buon punto di partenza. Un SPF dice chi è autorizzato a inviare, non chi invia davvero, e non esenta nessuna sorgente da Reject Direct Send.
- Per ogni mittente legittimo, crea un connettore in ingresso partner che corrisponda al suo certificato TLS (soluzione raccomandata da Microsoft) o ai suoi indirizzi IP di invio.
- Verifica che i messaggi di ogni partner siano effettivamente attribuiti al connettore, per esempio con il comando qui sotto.
Get-MessageTraceV2 -MessageId "<message ID>" | Get-MessageTraceDetailV2 | Format-List
Change Optics non elenca tutto. Secondo l'annuncio di Microsoft del 19 ottobre, il report mostra un campione di messaggi: serve a individuare schemi di invio da esaminare, non a un tracciamento esaustivo. Uno scenario DRS senza esempi problematici non dimostra l'assenza di flussi legittimi, soprattutto se occasionali: un report mensile, un avviso raro.
Attivare e capire il rifiuto 550 5.7.68
Una volta collegati i mittenti legittimi, un amministratore con il ruolo Organization Configuration attiva l'impostazione:
Set-OrganizationConfig -RejectDirectSend $true
Secondo Microsoft, la propagazione nel servizio richiede fino a 30 minuti. Per leggere il valore attuale:
Get-OrganizationConfig | Format-List RejectDirectSend
Un messaggio rifiutato riceve questa risposta:
550 5.7.68 TenantInboundAttribution; Direct Send not allowed for this organization from unauthorized sources
Un'applicazione legittima che riceve questo codice invia con uno dei tuoi domini senza essere attribuita a un connettore: rivedi il suo connettore partner, poi l'attribuzione in Message Trace. Il valore True conferma che l'impostazione è attiva, non che le tue applicazioni passino: verifica poi che i loro messaggi arrivino, attribuiti al rispettivo connettore.
Inoltri senza SRS e limite della busta vuota
Microsoft segnala un problema noto. Un membro della tua organizzazione scrive a una terza parte che inoltra di nuovo il messaggio verso di te; se il provider di questa terza parte non supporta il Sender Rewriting Scheme (SRS), il messaggio torna con il tuo indirizzo mittente originale. Questi messaggi falliscono già il controllo SPF. Con Reject Direct Send attivato e senza connettore partner, verranno rifiutati.
In un test pubblicato il 3 settembre 2026 e condotto sul proprio tenant, ReliaQuest ha osservato che un messaggio con una busta vuota, MAIL FROM:<>, sfuggiva al rifiuto RejectDirectSend nonostante un From: visibile interno, mentre lo stesso messaggio con un MAIL FROM sul dominio accettato veniva rifiutato con 550 5.7.68. Il messaggio era stato recapitato nella posta indesiderata, con un valore SCL (livello di confidenza spam assegnato da Microsoft) pari a 9, il più alto, e un fallimento DMARC. ReliaQuest descrive un limite di portata del controllo, non una vulnerabilità software di Microsoft.
L'annuncio della disponibilità generale ribadisce che viene esaminato solo il MAIL FROM e non annuncia alcuna correzione per il caso della busta vuota: nulla permette quindi di considerarlo coperto.
La busta vuota serve anche alle notifiche di mancato recapito: ReliaQuest avverte che bloccare tutti i messaggi MAIL FROM:<> potrebbe interrompere flussi legittimi, e raccomanda di cercare quelli il cui From: riporta uno dei tuoi domini accettati. Nei suoi test, un connettore in ingresso limitato agli indirizzi IP approvati, diverso dal semplice connettore partner che collega una sorgente legittima, ha bloccato tutti i tentativi Direct Send, qualunque fosse la busta.
Il From: visibile è di competenza di DMARC: allinea SPF o DKIM, poi passa a una policy di rifiuto una volta convalidati i flussi legittimi (vedi la policy DMARC e l'allineamento dei mittenti). ReliaQuest consiglia anche di rivedere le eccezioni di filtraggio: mittenti e domini consentiti, Tenant Allow/Block List, regole del flusso di posta che impostano il valore SCL. In uno dei casi studiati da ReliaQuest, un messaggio classificato come phishing ad alta confidenza ha raggiunto la posta in arrivo perché l'indirizzo falsificato figurava tra i mittenti consentiti. Né p=reject né RejectDirectSend garantiscono che un messaggio falsificato non venga mai recapitato.
Guide correlate
- Inviare da un alias in Exchange Online: ogni dominio accettato diventa un dominio di invio, altra impostazione di Exchange Online legata ai domini accettati: riguarda l'invio dagli alias, non il blocco dei messaggi anonimi in ingresso.
Fonti
- Microsoft Exchange Team Blog: Reject Direct Send now Generally Available in Exchange Online (16 novembre 2026)
- Microsoft Exchange Team Blog: The Change Optics Report is now Generally Available in Exchange Online (19 ottobre 2026)
- ReliaQuest Threat Research: Threat Spotlight: One Blank Field Bypasses Direct Send Control (3 settembre 2026)